
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 qduarte-42/rainfall
Introduzione allo sfruttamento dei binari ELF.

 taktak0x/htb-nanocorp-cve-2024-0670
Exploit PowerShell per CVE-2024-0670 che sfrutta la riparazione MSI dell'Agent CheckMK per escalare i privilegi a SYSTEM sulla macchina NanoCorp di…
 zales2004/sunset-noontide-pentesting
Descrizione Valutazione professionale di penetration testing della macchina VulnHub Sunset: Noontide, che copre ricognizione, enumerazione dei…
 quincyomoruyi6-lang/blue-writeup-cve-2017-0144
Condotto una valutazione di sicurezza completa di un target Windows 7 non patchato ("Blue") per dimostrare l'impatto delle vulnerabilità dei servizi…
 r4ch1d0/cve-2018-14667_lab_poc
Dimostrazione della vulnerabilità di injection nel linguaggio di espressioni (EL) CVE-2018-14667 utilizzando il laboratorio photoalbum sotto il…
 tiborscholtz/cve-2026-24061
# Laboratorio Docker educativo che dimostra l'iniezione del nome utente NEW-ENVIRON di Telnet (CVE-2026-24061) con un client Python e un server…
 k0nnect/cve-2026-21440-writeup-poc
poc e writeup per cve-2026-21440: una vulnerabilità critica di path traversal in @adonisjs/bodyparser che consente la scrittura arbitraria di file
 r4y-br/cve-2022-22963
Script di automazione Python che riproduce CVE-2022-22963, un'iniezione SpEL critica in Spring Cloud Function, consentendo una reverse shell in…
 horkimhab/cve-2026-69836
Repository CVE in bozza per ricerca educativa sulla sicurezza informatica e consapevolezza delle vulnerabilità. Nessun codice funzionale per ora;…
 glebusalt/cybersecurity_portfolio
Casi pratici di sicurezza informatica: implementazione del SIEM Wazuh e sfruttamento di CVE-2021-41773
 virtualalllocex/defcon-31-syscalls-workshop
Contiene tutto il materiale del workshop DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 reconinfosec/web-traffic-generator
Un generatore di traffico HTTP/S "organico" rapido e sporco.
 chrisneagu/ftc-skystone-dark-angels-romania-2020
NOTICE Questo repository contiene l'FTC SDK pubblico per la stagione della competizione SKYSTONE (2019-2020). Se stai cercando il software FTC SDK…
 ignitetechnologies/mssql-pentest-cheatsheet
Cheat sheet pratico per il penetration testing di MSSQL che copre enumerazione, pivoting tramite server collegati, escalation dei privilegi,…
 op7ic/blueteam.lab
Laboratorio di rilevamento Blue Team creato con Terraform e Ansible su Azure.
 0xballpoint/load
Lord Of Active Directory - Active Directory vulnerabile automatica su AWS
 jweny/shiro-cve-2020-17523
Analisi di due tecniche di bypass dell'autenticazione per Apache Shiro (CVE-2020-17523) con un ambiente di exploit riproducibile e un esame…
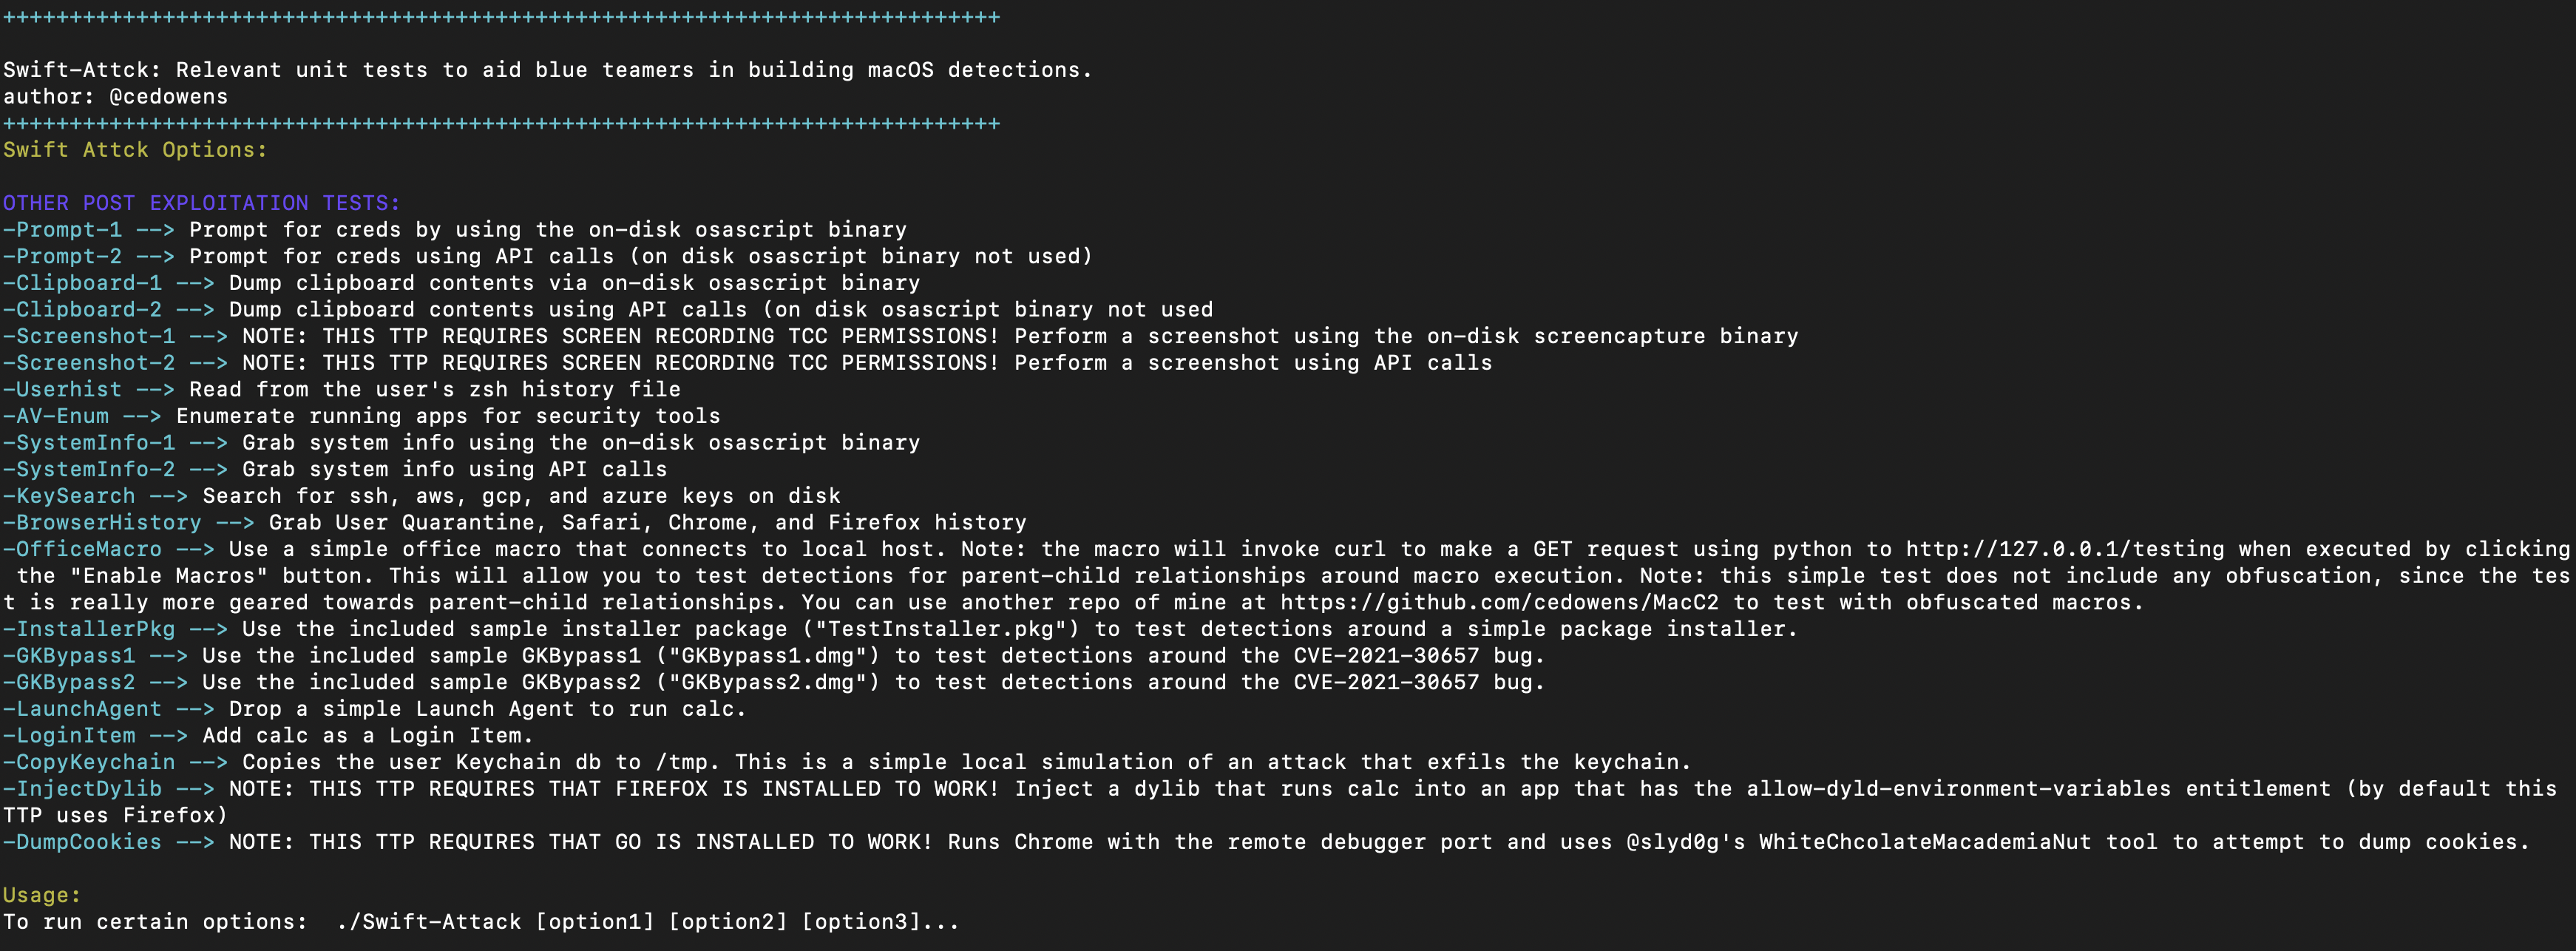 cedowens/swift-attack
Test unitari per i blue team per aiutare nella creazione di rilevamenti per alcuni comuni metodi di post-sfruttamento su macOS.








