
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Indagine tecnica e contenimento dell'host di un exploit RCE zero-click di gravità critica (CVE-2025-21298) utilizzando telemetria EDR e analisi…
 sangrok-jeon/cve-2025-29927-nextjs-analysis
CVE-2025-29927-Nextjs rapporto di analisi
 ra3edaj/lab-dfir-cve-2023-38831
d
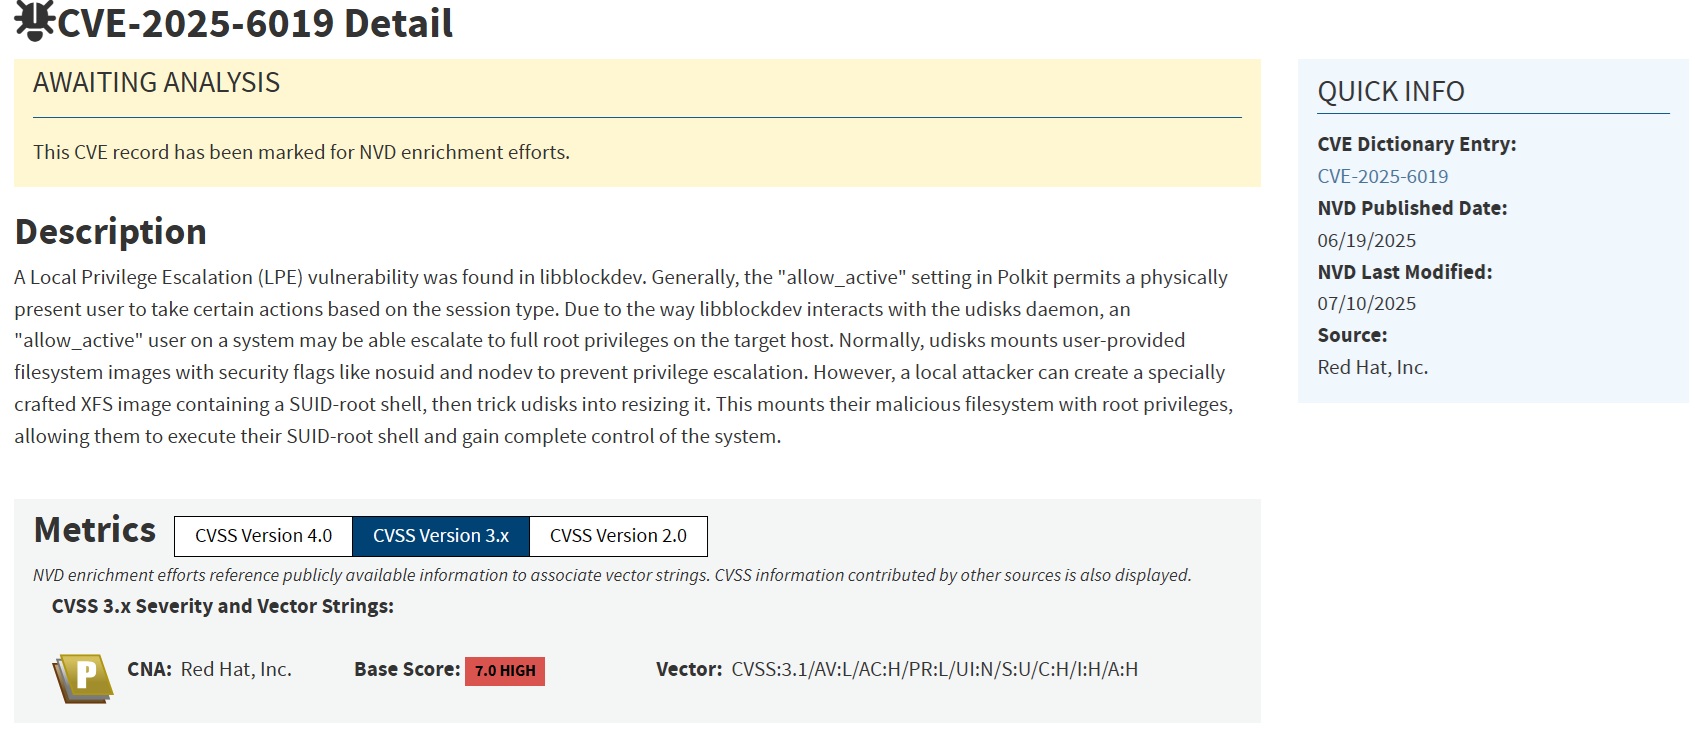 phamdinhquy2512/cve-2025-6019-exploitation
Riproduzione educativa di CVE-2025-6019, un'escalation di privilegi locale in UDisks2 tramite immagine di filesystem dannosa con binario SUID-root.…
 matinciel/wordpress_cve-2019-9787
Prova a riprodurre questo problema con Docker
 learner202649/cve-2026-47102-poc
Il codice per riprodurre personalmente la vulnerabilità corrispondente
 h0ng10/cve-2023-28432_docker
Ambienti di test per CVE-2023-28432, divulgazione di informazioni nei cluster MinIO
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Lab basato su Docker per esplorare e riprodurre la vulnerabilità di bypass dell'autorizzazione middleware di Next.js CVE-2025-29927. Include app…
 dannyendortest/java-vulnerable
Target demo di EXPOSURE: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps
 cyberharsh/shellbash-cve-2014-6271
Ambiente di laboratorio basato su Docker per sfruttare Shellshock (CVE-2014-6271) tramite script CGI, dimostrando l'iniezione di comandi remoti…
 bossnick98/-soc342---cve-2025-53770-sharepoint-toolshell-auth-bypass-and-rce
Un'attività per allenare le capacità di analisi e reporting
 benmevic/cve-2025-22457
Demo applicazione della vulnerabilità cve-2025-22457 che ho realizzato per la presentazione settimanale del team Altay
 acseguin21/trust-boundary-ctf
MCP CTF basato su browser — confusione del token OAuth e fallimento dell'isolamento della sessione (pattern CVE-2025-49596). Solo DevTools.
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 mokokash/ejbca-pqc-lab
Pura gerarchia PKI a due livelli che utilizza ML-DSA-65 (NIST FIPS 204) su EJBCA Community Edition — Root CA + Sub CA con CRL e OCSP

 mbrandner-group/juiceshopgl
Applicazione web volutamente vulnerabile per la formazione sulla sicurezza, le competizioni CTF e il test di strumenti di sicurezza. Copre le…
 shambhavim18/cve-2019-15107-lab
Lab basato su Docker che dimostra CVE-2019-15107, la RCE non autenticata di Webmin, coprendo distribuzione, sfruttamento, rilevamento e correzione.
 amulyakaushik/cve-2023-27163-lab
Lab basato su Docker che riproduce la SSRF CVE-2023-27163 in Request-Baskets, con verifica dell'exploitation, script di rilevamento e remediation…








