
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 weev3/lkwa
Laboratorio di Attacchi Web Poco Conosciuti
 tenable/cnappgoat
CNAPPgoat è un progetto open source progettato per fornire modularmente componenti vulnerabili per progettazione in ambienti cloud.
 iknowjason/bluecloud
Cyber Range che include Velociraptor + sistema HELK con una VM Windows per test di sicurezza e R&S. Supporto di terraform per Azure e AWS.
 projectdiscovery/nuclei-templates-labs
Ambienti vulnerabili abbinati a template Nuclei pronti all'uso per test di sicurezza e apprendimento! 🚀
 zephrfish/ludus-defender-lab
Configurazione MDE/MDI Defender per Ludus
 owasp/owasp-scs
Progetto OWASP Smart Contract Security (SCS)
 0xcyberstan/cve-2026-31694-poc
Cache readdir del kernel Linux FUSE scrittura fuori dai limiti (CVE-2026-31694): un server FUSE malintenzionato causa un overflow di una pagina della…
 theronielanddaronpodcastshow/svja
L'Applicazione Java Super Vulnerabile (SVJA), come dimostrato nel Roniel and DaRon Podcast Show, è un'applicazione Apache Struts progettata per…
 ihk-one/cve-2025-2502
Dimostrazione passo-passo di una vulnerabilità di escalation locale dei privilegi in Lenovo PC Manager, che sfrutta permessi deboli sui file di un…
 joshuavanderpoll/cve-2026-54806
Exploit proof-of-concept per CVE-2026-54806: iniezione di oggetti PHP non autenticata nel plugin WP Activity Log che consente RCE cieca tramite…
 yili-soc/vm-homelab-log4shell-assessment
Gestione completa del ciclo di vita delle vulnerabilità su un target live Log4Shell (CVE-2021-44228): scansione, sfruttamento manuale, rilevamento di…
 joertx07/printnightmare-detection-lab
Lab SIEM Splunk per simulare e rilevare lo sfruttamento di CVE-2021-34527 (PrintNightmare) tramite Sysmon, registri eventi di Windows e regole di…
 giangdurian/cve-2026-21858-and-cve-2025-68613
Catena di exploit n8n pre-autenticazione: lettura arbitraria di file (CVE-2026-21858) fino a RCE tramite injection di espressioni (CVE-2025-68613),…
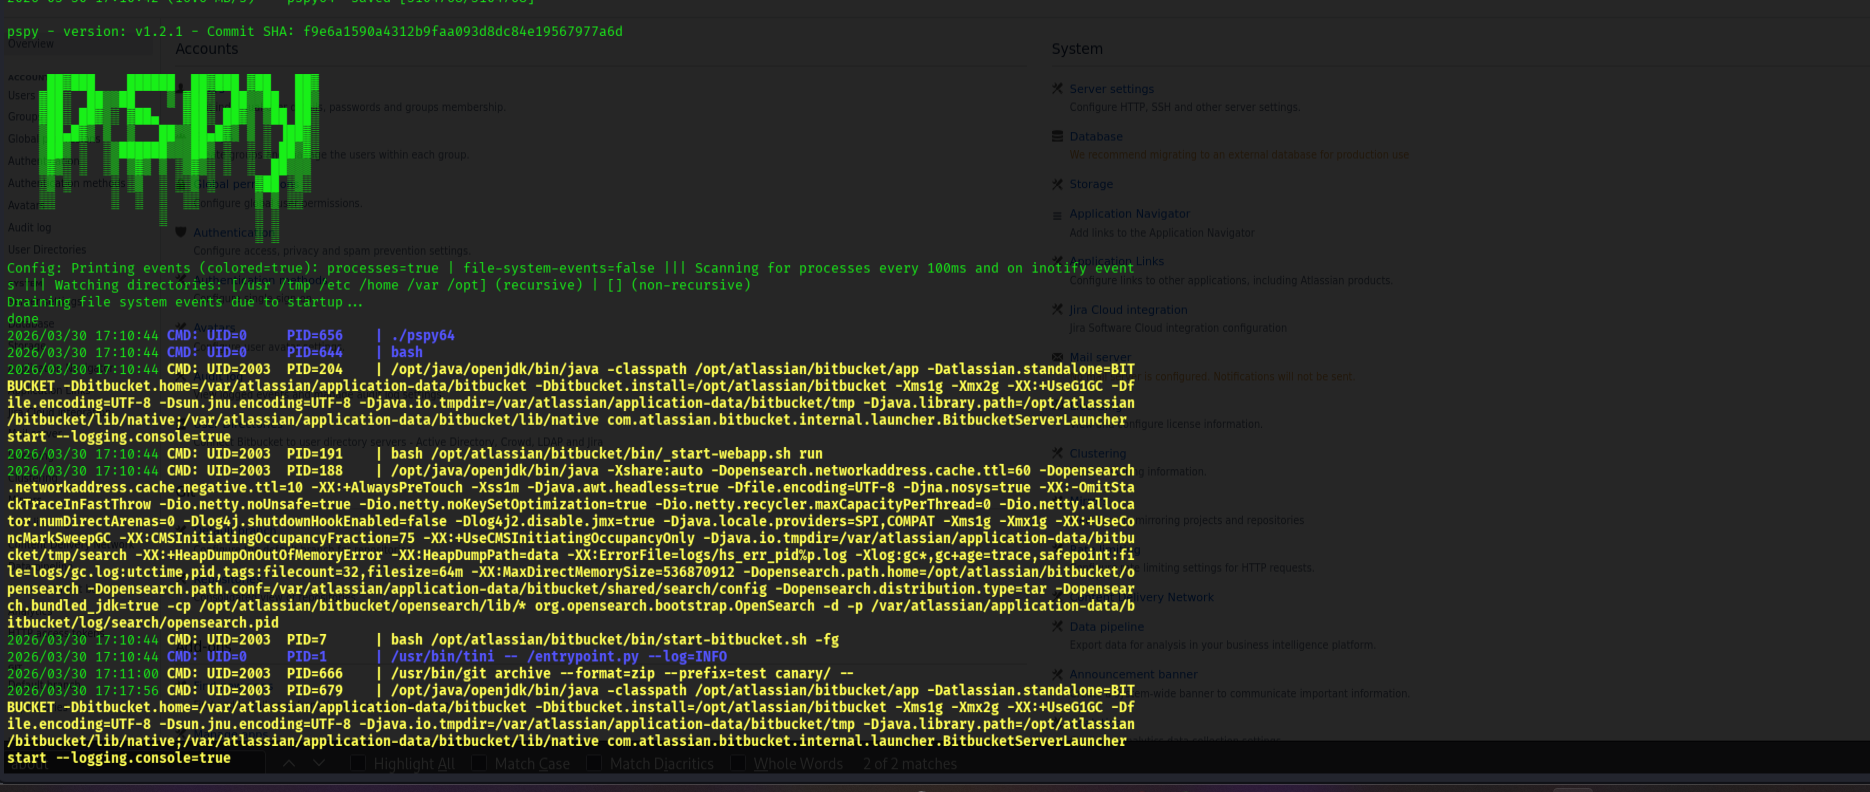 johangabrielson/bitbucket-test
Indagine su CVE-2022-36804
 rootdirective-sec/cve-2026-3844-lab
Laboratorio Docker locale per riprodurre CVE-2026-3844, un upload arbitrario di file non autenticato che porta a RCE nel plugin WordPress Breeze…
 romanutti/log4shell-vulnerable-app
Questo repository contiene un'applicazione web Spring Boot vulnerabile a CVE-2021-44228, nota come log4shell.
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 Iniezione di argomenti PHP CGI - Laboratorio di rilevamento con VM Vagrant e regole Wazuh SIEM
 ikarolaborda/cve2026-42926
Laboratorio controllato di iniezione di frame HTTP/2 NGINX per la validazione della patch CVE-2026-42926 e la ricerca difensiva.








