
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 shivam-bathla/cve-2026-24061-setup
Configurazione Docker per CVE-2026-24061
 enochgitgamefied/nextjs-cve-2025-29927
Applicazione Next.js intenzionalmente vulnerabile che dimostra il bypass dell'autenticazione CVE-2025-29927 tramite elusione del middleware WAF.…
 edoverflow/bugbounty-cheatsheet
Una lista di payload interessanti, consigli e trucchi per cacciatori di bug bounty.
 rhinosecuritylabs/cloudgoat
CloudGoat è lo strumento di distribuzione AWS "Vulnerable by Design" di Rhino Security Labs.
 zealraj/cybersecurity-books
Qui troverai una fantastica raccolta di quasi tutti i libri di cybersecurity più noti e utili, dal livello principiante a esperto, per tutte le…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: PoC di heap buffer overflow per libopenapv (codec APV Android) - CVSS 9.8

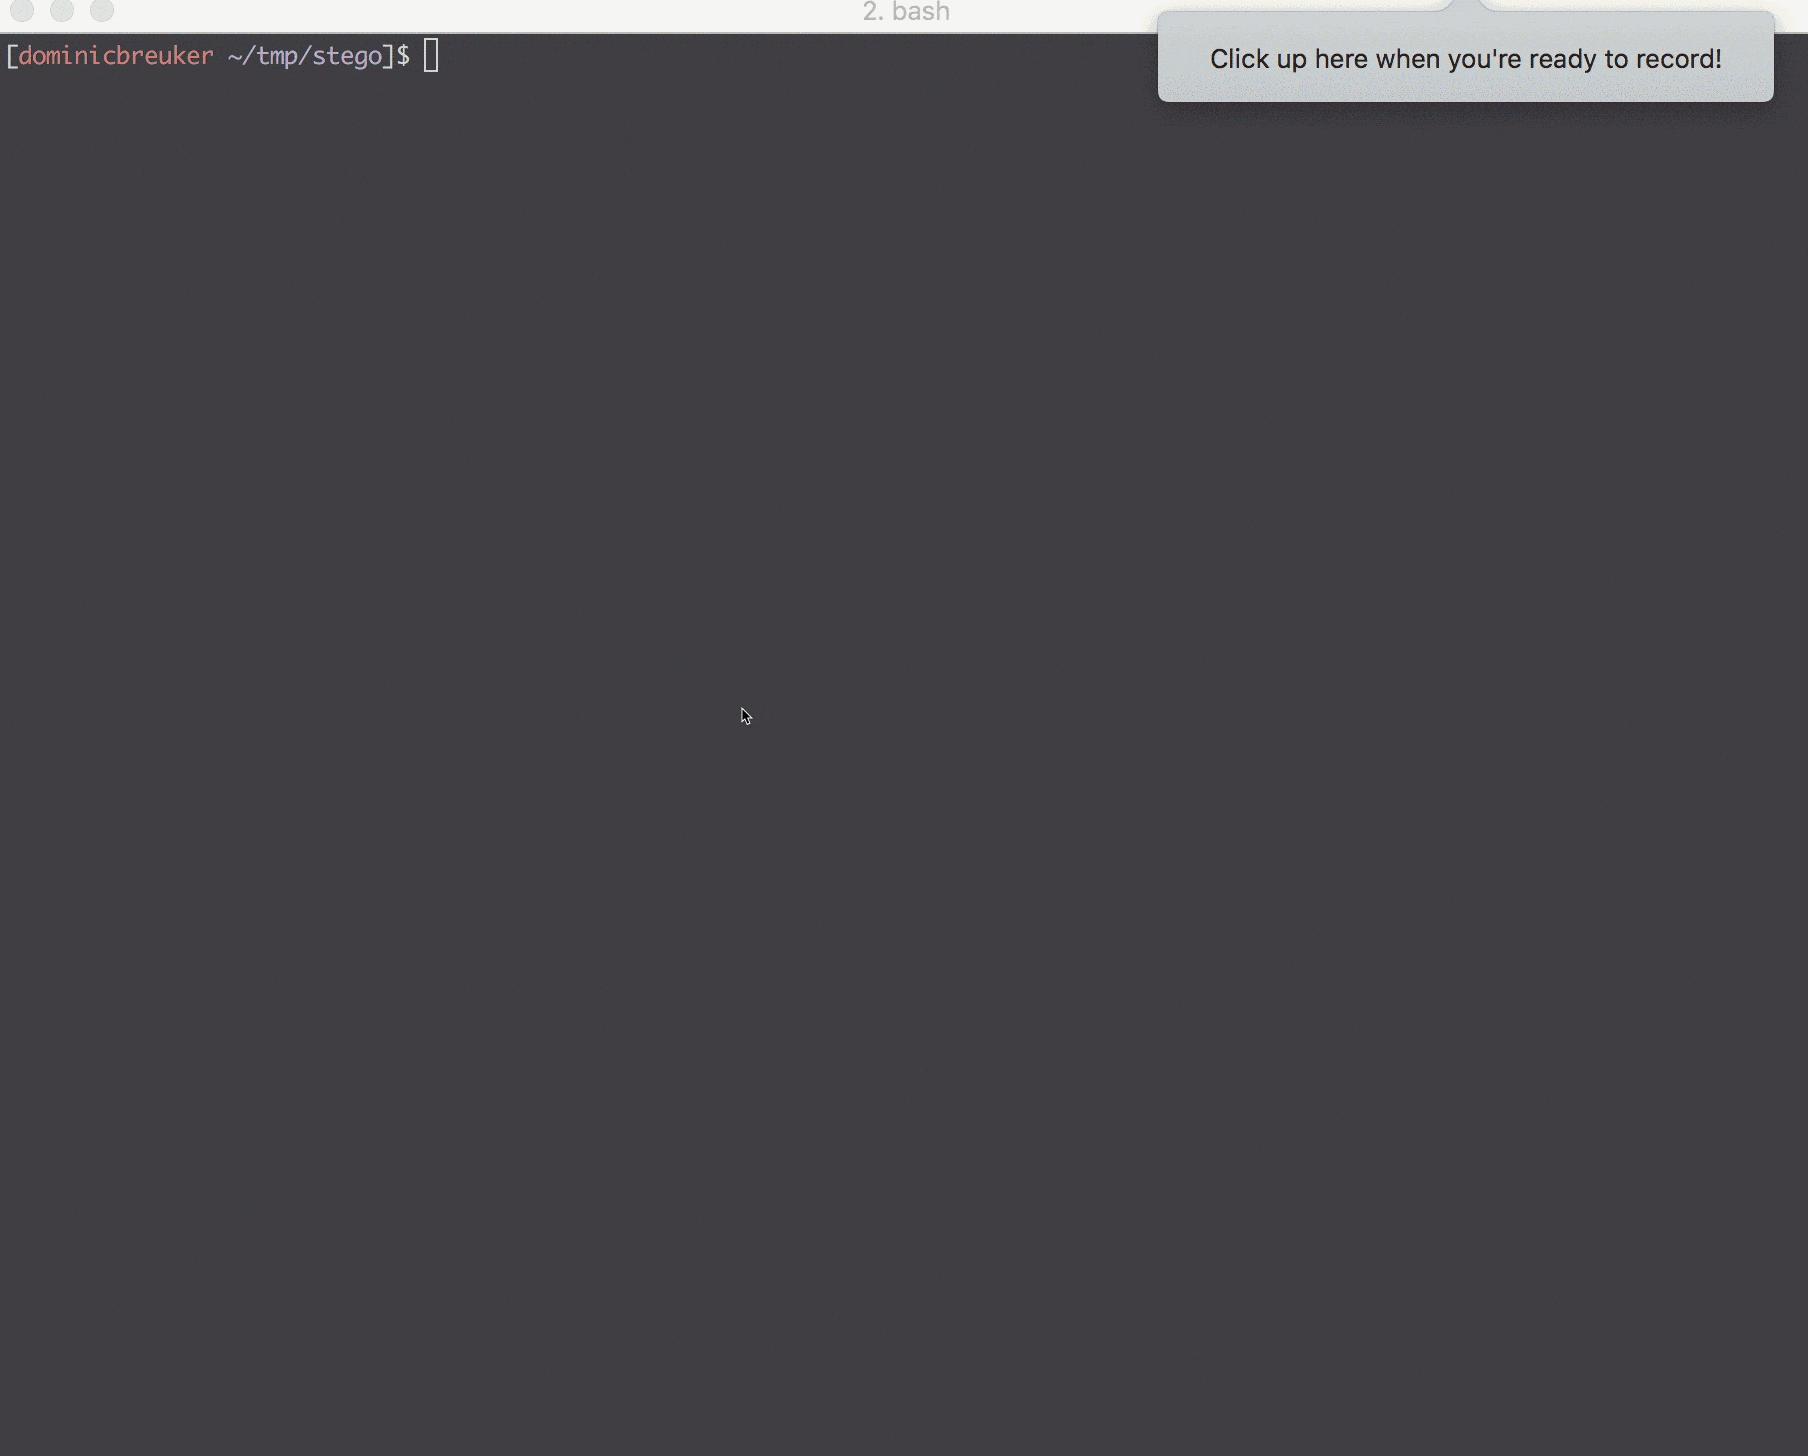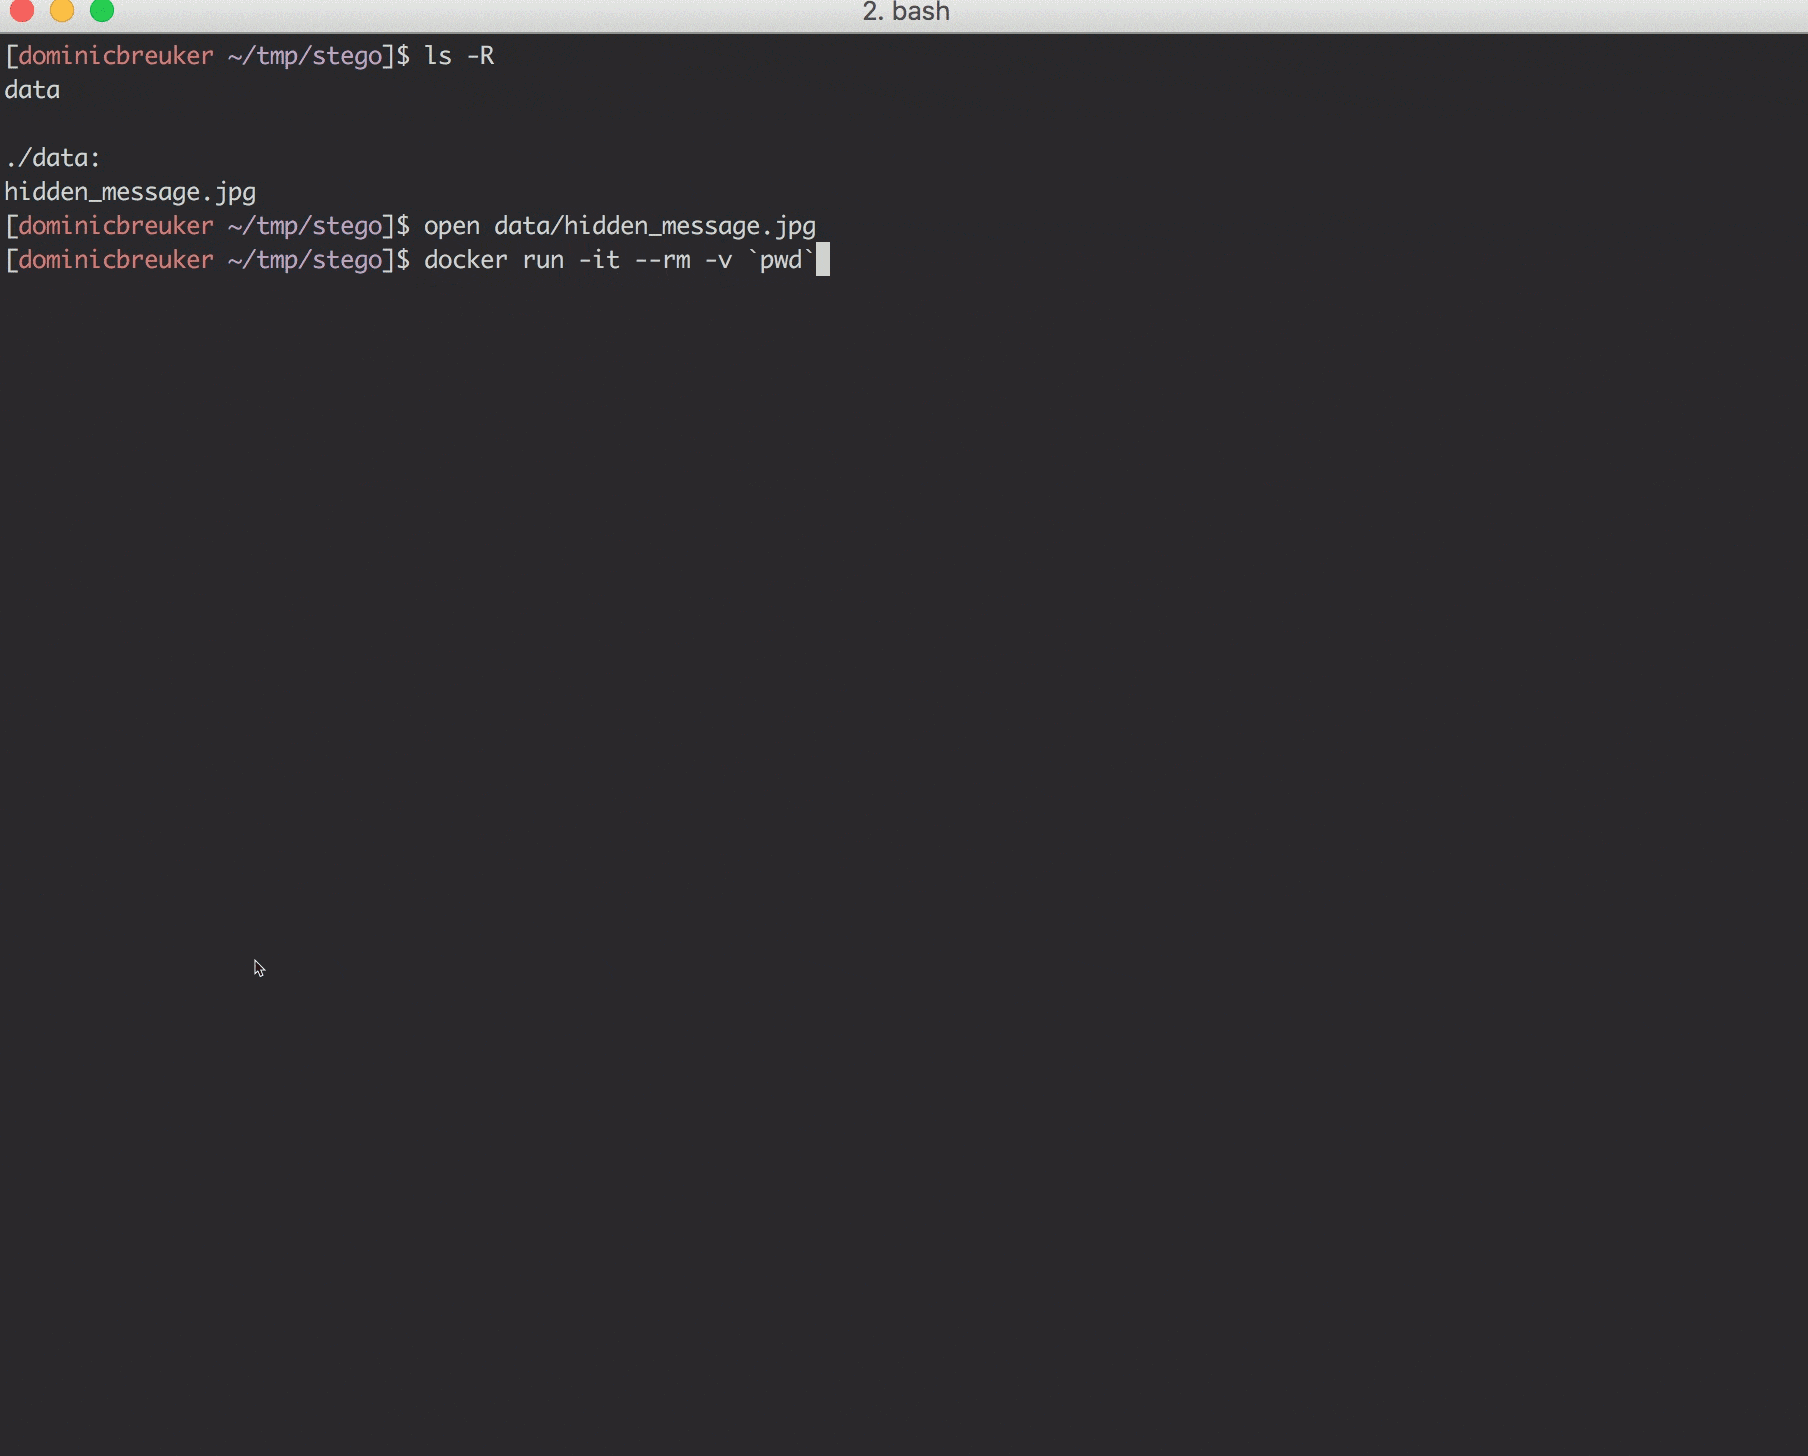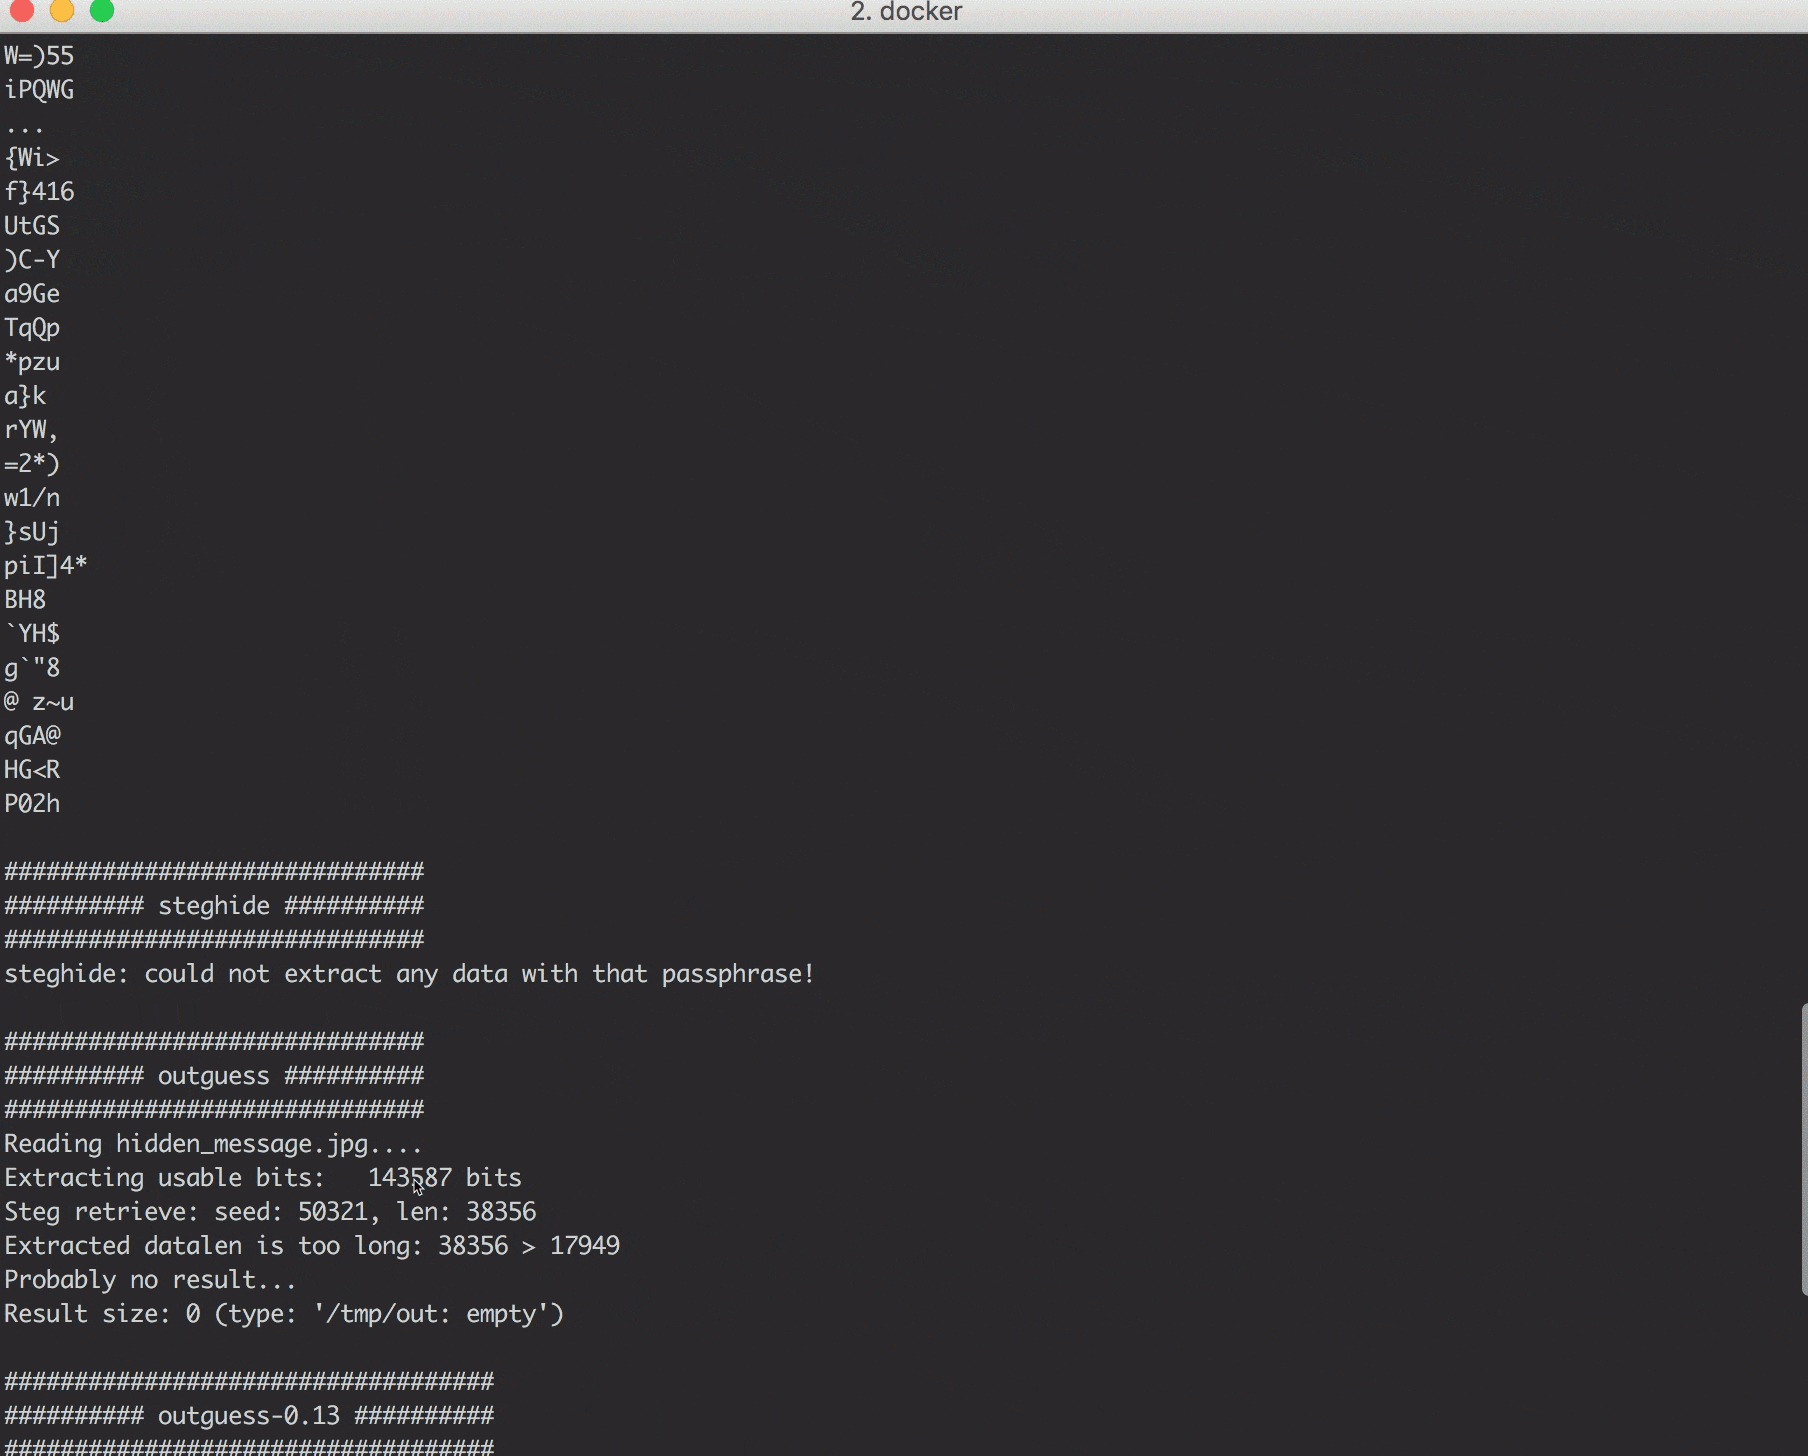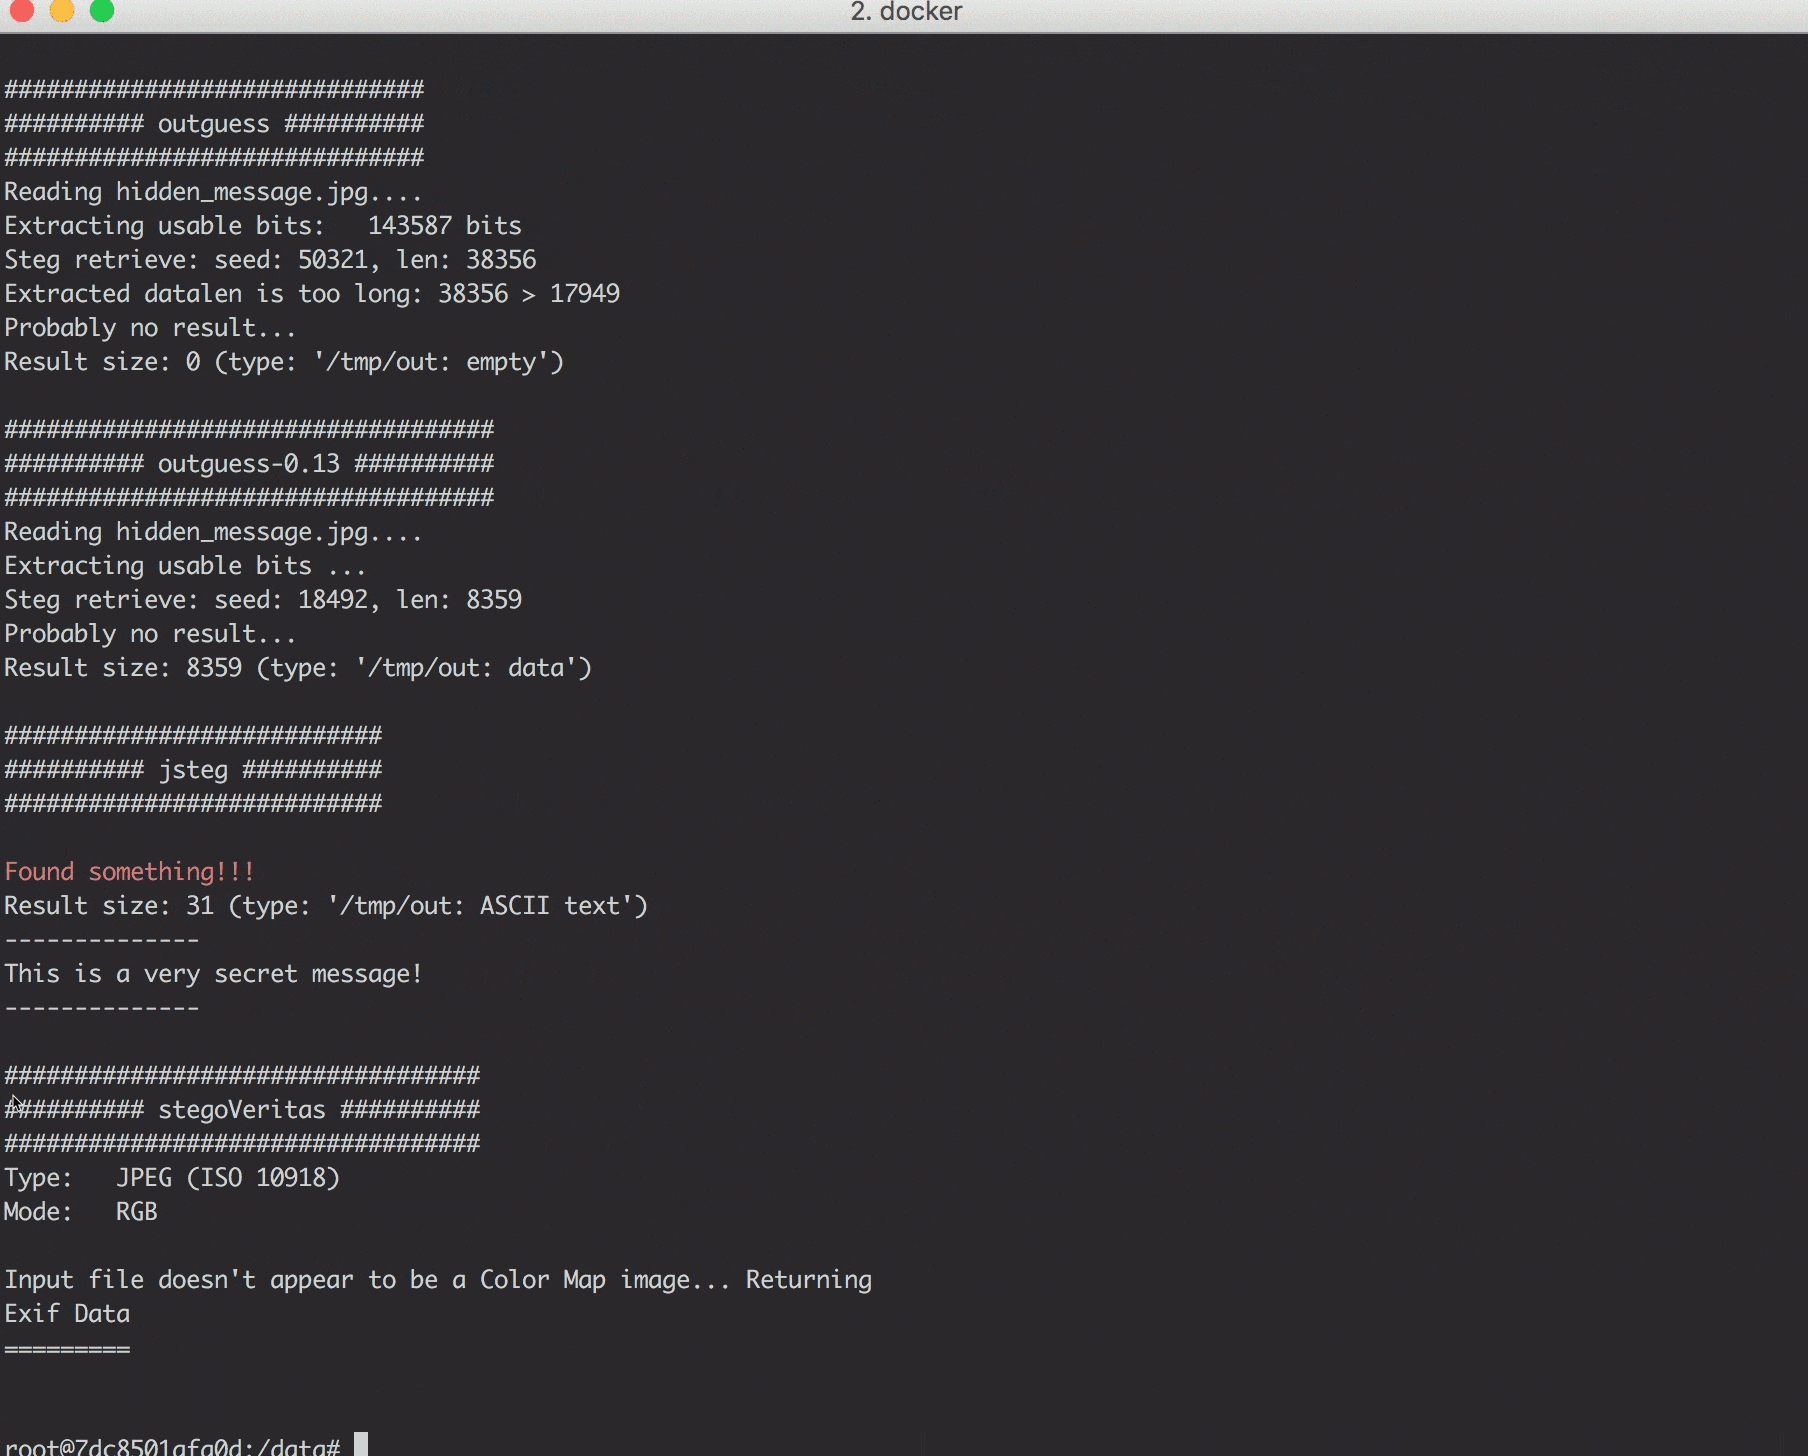 dominicbreuker/stego-toolkit
Collezione di strumenti di steganografia - aiuta con le sfide CTF
 bishopfox/cloudfoxable
Crea il tuo playground di penetration testing AWS vulnerabile by design
 aramosf/joomla_exploits
Raccolta curata di artefatti di exploit Joomla validati con ambienti di laboratorio Docker. Include script RCE, SQLi, XSS e di escalation dei…
 cves-labs/cve-2026-22241
Ambiente di laboratorio per CVE-2026-22241
 yonliud/cve-2026-76904
One-Day POC | SQL injection non autenticata in GeoServer per ottenere RCE completo
 momenbasel/htb-writeups
Raccolta strutturata di oltre 500 writeup di macchine Hack The Box, oltre 400 soluzioni di sfide, e strumenti di apprendimento interattivi inclusi…
 saferman/cve-2020-7471
Vulnerabilità Django: CVE-2020-7471 Potenziale SQL injection tramite StringAgg(delimiter) Ambiente di vulnerabilità e POC
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag (CVE-2026-43284) — writeup su LPE Linux
 cved-sources/cve-2018-3810
Contenitore Docker che fornisce un ambiente vulnerabile per CVE-2018-3810, progettato per test di sicurezza e pratica di sfruttamento educativo…
 s3v3n-jg/cve-2026-76460
Laboratorio Flask didattico che simula il bypass di autenticazione CVE-2026-76460, con modalità vulnerabile, sicura e strict, più uno script di…
 trailofbits/not-going-anywhere
Programmi Golang intenzionalmente vulnerabili che espongono falle web, gRPC e database/sql per la formazione sulla sicurezza, la scoperta di…








