#1
Strumenti per testare e proteggere dispositivi, protocolli e piattaforme IoT (Internet of Things).
Raccomandato da Kitploit
 9lyph/cve-2022-29593
Proof-of-concept exploit per il bypass dell'autenticazione tramite capture-replay nel relay Dingtian DT-R002, che consente il controllo non…
 0xbinder/cve-2021-4045
🔐 "PWNTAPO: Svelando Command Injection nelle telecamere TP-Link Tapo C200 (<= v1.1.16 Build 211209)" 🔓
 veygax/horizonstack
CVE-2026-43499 per Meta Quest
 fans0n-fan/treck20-related
PoC per CVE-2020-11896 stack TCP/IP Treck e indagine sugli asset dei dispositivi
 haniwa0x01/cve-2022-30023
Exploit di injection di comandi autenticato per router Tenda HG9. Fornisce accesso shell remoto interattivo tramite script Python per test di…
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC per CVE-2025-24132 (AirBourne). Attualmente innesca solo l'overflow e provoca un crash.
 nonamecoder/cve-2023-22906
Prova di concetto per CVE-2023-22906
 itres-labs/cve-2025-31702
Repository con strumenti, exploit e materiale associato al processo di analisi e scoperta di CVE-2025-31702 e altre questioni di sicurezza correlate.
 spy0x7/cve-2021-33044
Dahua exploit di bypass dell'autenticazione dei dispositivi IPC/VTH/VTO
 nccgroup/thingernet-graph
Script Python per generare una rappresentazione Cypher di neo4j di una raccolta di dispositivi IoT per visualizzazione e interrogazione.
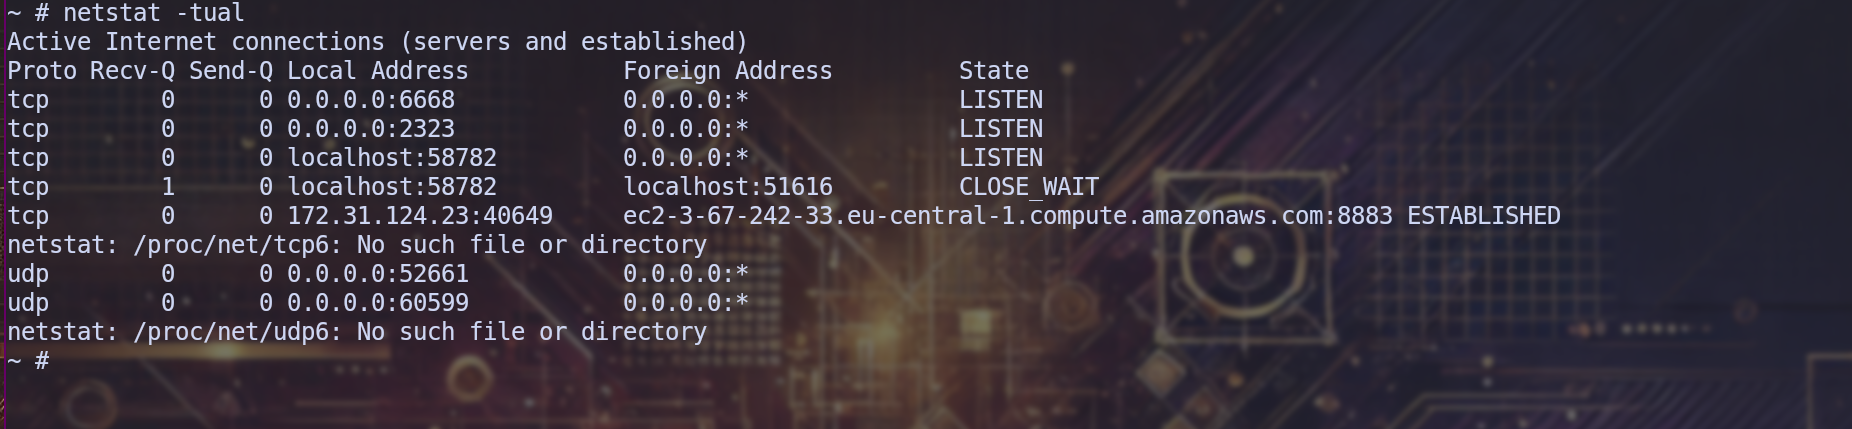 istaarkk/cve-2025-65817
Ecco la CVE-2025-65817
 wyl-cmd/cve-2017-7921-research-toolkit
Utilizzato per testare rapidamente la vulnerabilità CVE-2017-7921 di Hikvision tramite FOFA, fornendo le credenziali di login e generando un file…
 cplusplus17/deco-filepush-disclosure
Divulgazione e PoC per una vulnerabilità di lettura/scrittura di file con privilegi di root nel canale di debug del TP-Link Deco XE75 Pro V3 (opcode…
 0alex1010/freeko
Rendi il robot miko gratuito
 interceptsuite/interceptsuite
Proxy MITM per traffico TCP/TLS/DTLS/UDP, con STARTTLS, IoT, Thick Client e altro ancora.
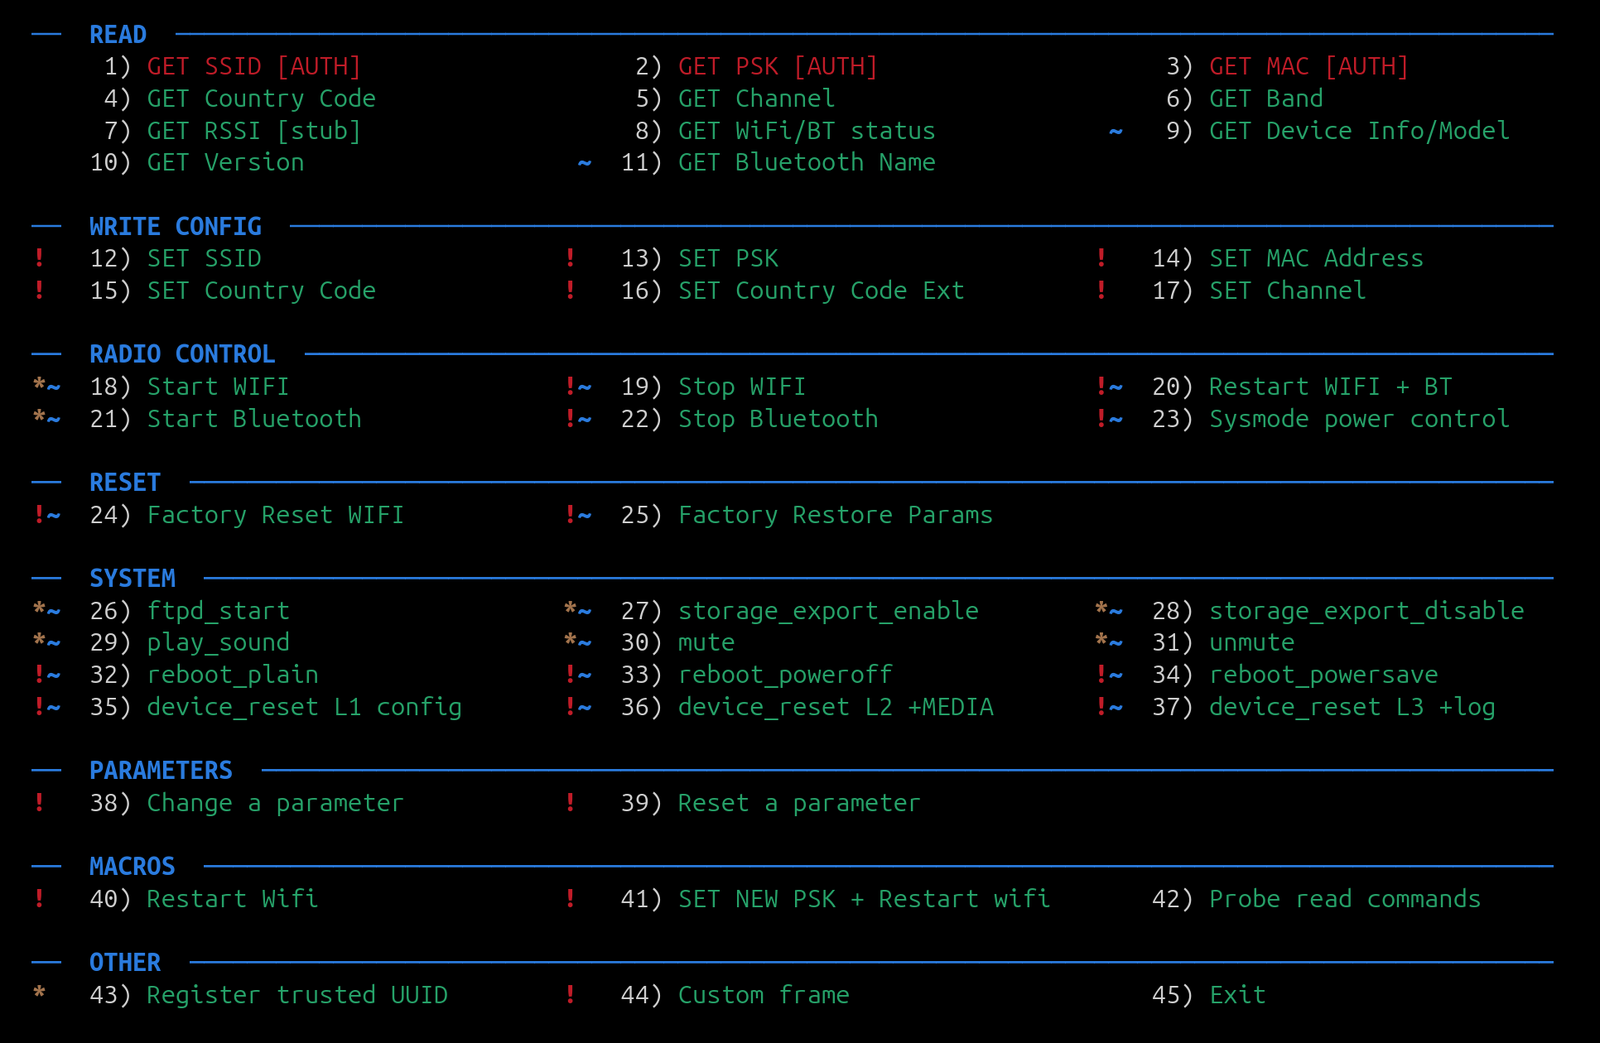 feedbeef/dji_ble_vuln
Iniezione di comandi DUML su drone DJI via Bluetooth — Proof of Concept per CVE-2026-78306
 seifallahhomrani1/cve-2023-0861-poc
Analisi e riproduzione della vulnerabilità di iniezione di comandi (CVE-2023-0861) nei router NetModule
 zzz66686/cve-2017-14263
Proof-of-concept exploit per CVE-2017-14263 nei dispositivi Honeywell NVR. Dimostra il dirottamento di sessione (session hijacking) e l'escalation…