
 #1
Strumenti per testare e proteggere dispositivi, protocolli e piattaforme IoT (Internet of Things).
Raccomandato da Kitploit
 blacksnufkin/deadmanswitch
DeadManSwitch in Rust con diversi trigger (remoto, locale e di rete)
 b1ack0wl/miniupnpd_poc
PoC di lettura fuori dai limiti per miniupnpd <= v2.1
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Iniezione di comandi autenticata
 gigaryte/cve-2022-31898
Exploit proof-of-concept per CVE-2022-31898, una vulnerabilità di iniezione di comandi nei router GL-iNet (firmware < 3.215). Fornisce una reverse…
 lachlan2k/cve-2023-35803
PoC exploit per CVE-2023-35803 buffer overflow non autenticato in Aerohive HiveOS/Extreme Networks IQ Engine, che consente l'esecuzione remota di…
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 breaktoprotect/cve-2017-16778-intercom-dtmf-injection
Una divulgazione coordinata e un advisory di sicurezza sulla vulnerabilità di iniezione DTML dell'intercom Fermax. Un ringraziamento speciale a…
 xewdy444/netgrave
Uno strumento per recuperare le credenziali di accesso dalle telecamere IP Netwave sfruttando una vulnerabilità di dump della memoria (CVE-2018-17240)
 voidsshadows/hikvision-city-hunter
Questo strumento è un'evoluzione moderna di vecchi PoC come quelli per CVE-2017-7921 e ICSA-17-124-01, aggiornato per il 2025 con output live della…
 applied-risk/loracrack
LoRaWAN session cracker - Una PoC per sfruttare chiavi di applicazione deboli o condivise
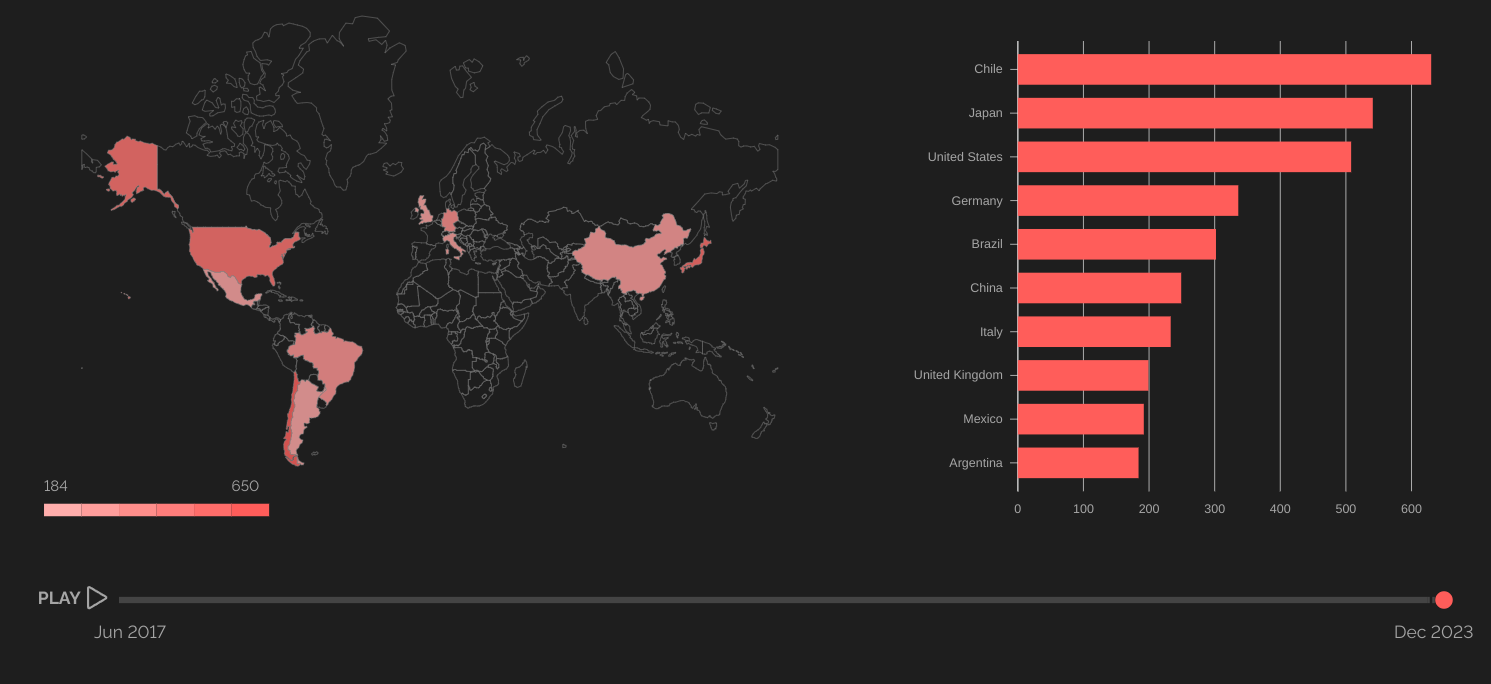 maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
Questa POC sfrutta una vulnerabilità di validazione del formato nel servizio RTSP di Hipcam RealServer/V1.0, causando un crash di circa 45 secondi…
 thewhiteh4t/cve-2020-9375
I dispositivi TP-Link Archer C50 V3 precedenti al Build 200318 Rel. 62209 consentono a attaccanti remoti di causare un denial of service tramite…
 wantasticapp/wantasticcore
AIO Cloud Managment Server
 expliot-framework/expliot
Mirror di sola lettura - Nessuna pull request
 pandipanda69/my-little-honeypot
Honeypot telnet leggero per catturare campioni di malware IoT e identificare infrastrutture di comando e controllo attive, progettato per l'analisi…
 otsmr/internet-of-vulnerable-things
I risultati del mio piccolo elaborato sul tema dell'Internet of Vulnerable Things e dell'exploit per CVE-2022-48194.
 hdbreaker/cve-2018-16119
TP-Link TL-WR1043ND - Esecuzione remota di codice autenticata
 contiki-ng/tinydtls
Una versione di tinyDTLS rifattorizzata per essere più facile da usare "standalone" (ad esempio senza binding a uno stack IP specifico).








