
 #1
Strumenti per testare e proteggere dispositivi, protocolli e piattaforme IoT (Internet of Things).
Raccomandato da Kitploit
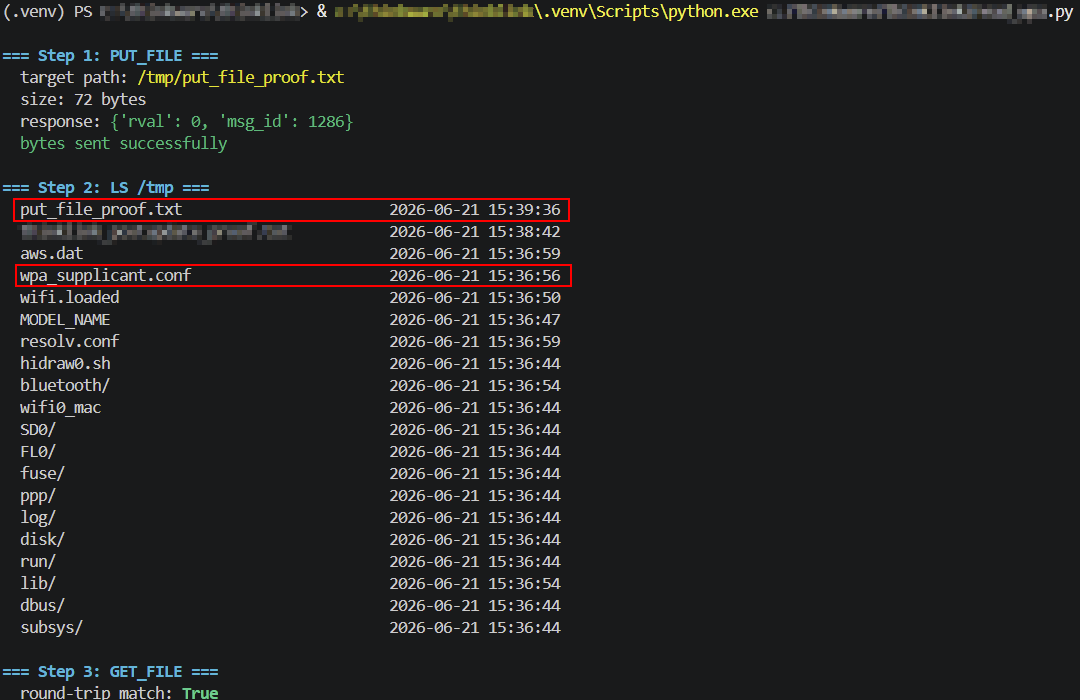
 turretsec/disclosure-thinkware-u3000
Tre vulnerabilità non autenticate nel protocollo di controllo WiFi locale della dashcam Thinkware U3000: scrittura arbitraria di file, lettura…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Toolkit per l'esecuzione remota di codice non autenticata.
 florentineprinzessinzusachsen/badbox-h713-projector
Guida all'analisi e alla pulizia del malware BadBox sui proiettori Android Allwinner H713: accesso ADB, prova dell'infezione, backup del firmware,…
 murrez/cve-2026-100740
PoC Python per CVE-2026-100740, una scrittura out-of-bounds nell'AVP Host Name di L2TP in D-Link DIR-895L A1_102b07 tunnel_set_params. Esegue il…
 murrez/cve-2026-13249
Upload arbitrario di file non autenticato sull'admin web Honeywell PD45 (firmware F10.19.010040–prima di F10.22.030745) che porta a RCE. PoC Python…
 d6fault/cve-2026-95675
PoC Python che sfrutta CVE-2026-95675, un'iniezione di comandi root non autenticata nel firmware D-Link DAP-1360 RevB tramite un bypass di…
 khaleedbt/netis-cve-2026-36539
Script Python che verifica i router Netis per CVE-2026-36539, rilevando i dispositivi vulnerabili su una rete.
 whoami-012/cve-2026-96515
Report tecnico e PoC reverse-shell autenticato per CVE-2026-96515, una vulnerabilità di esecuzione di comandi come root nel gestore di importazione…
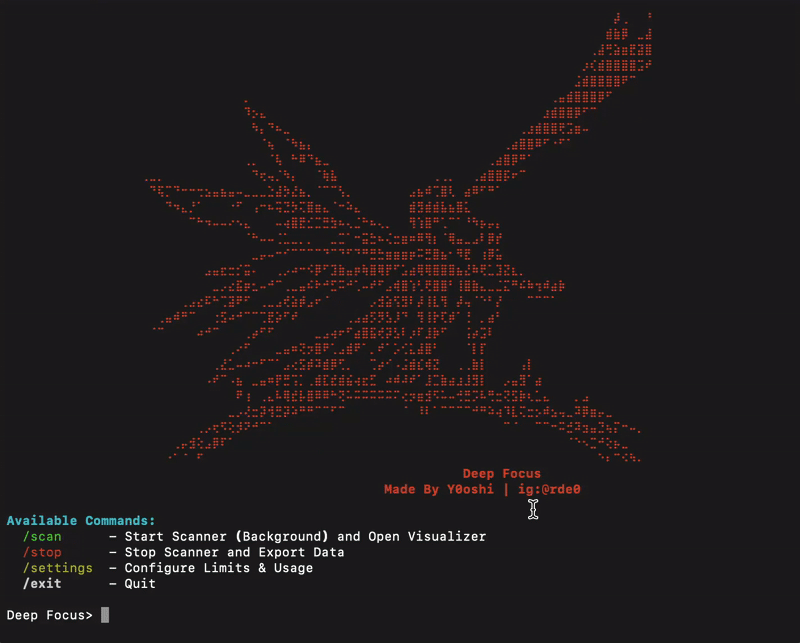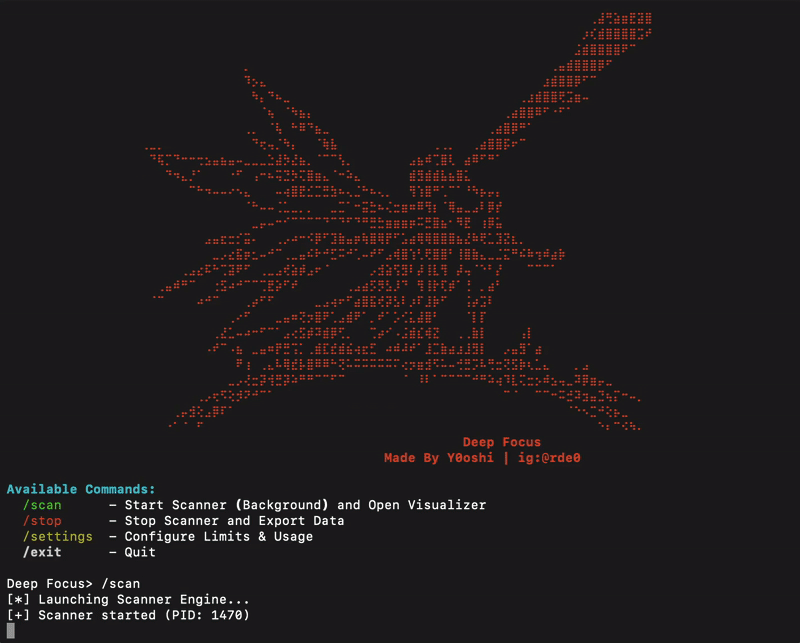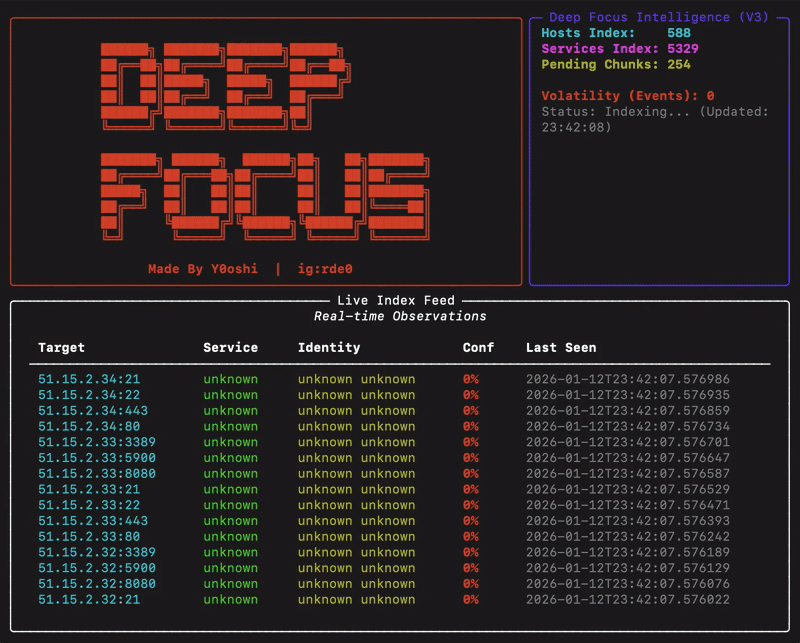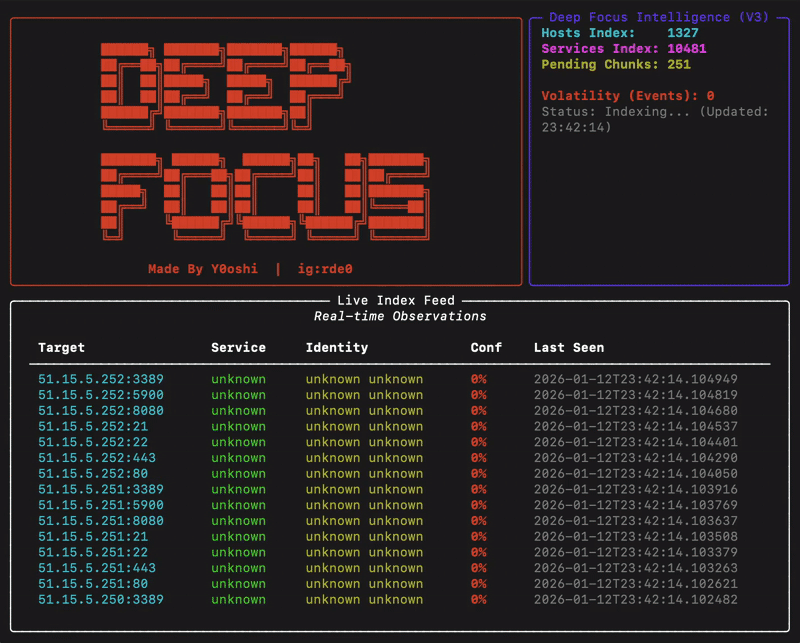 y0oshi/project-deep-focus
Motore di ricognizione di rete asincrono per la scoperta e l'impronta digitale dei servizi su larga scala. Identifica servizi non protetti…
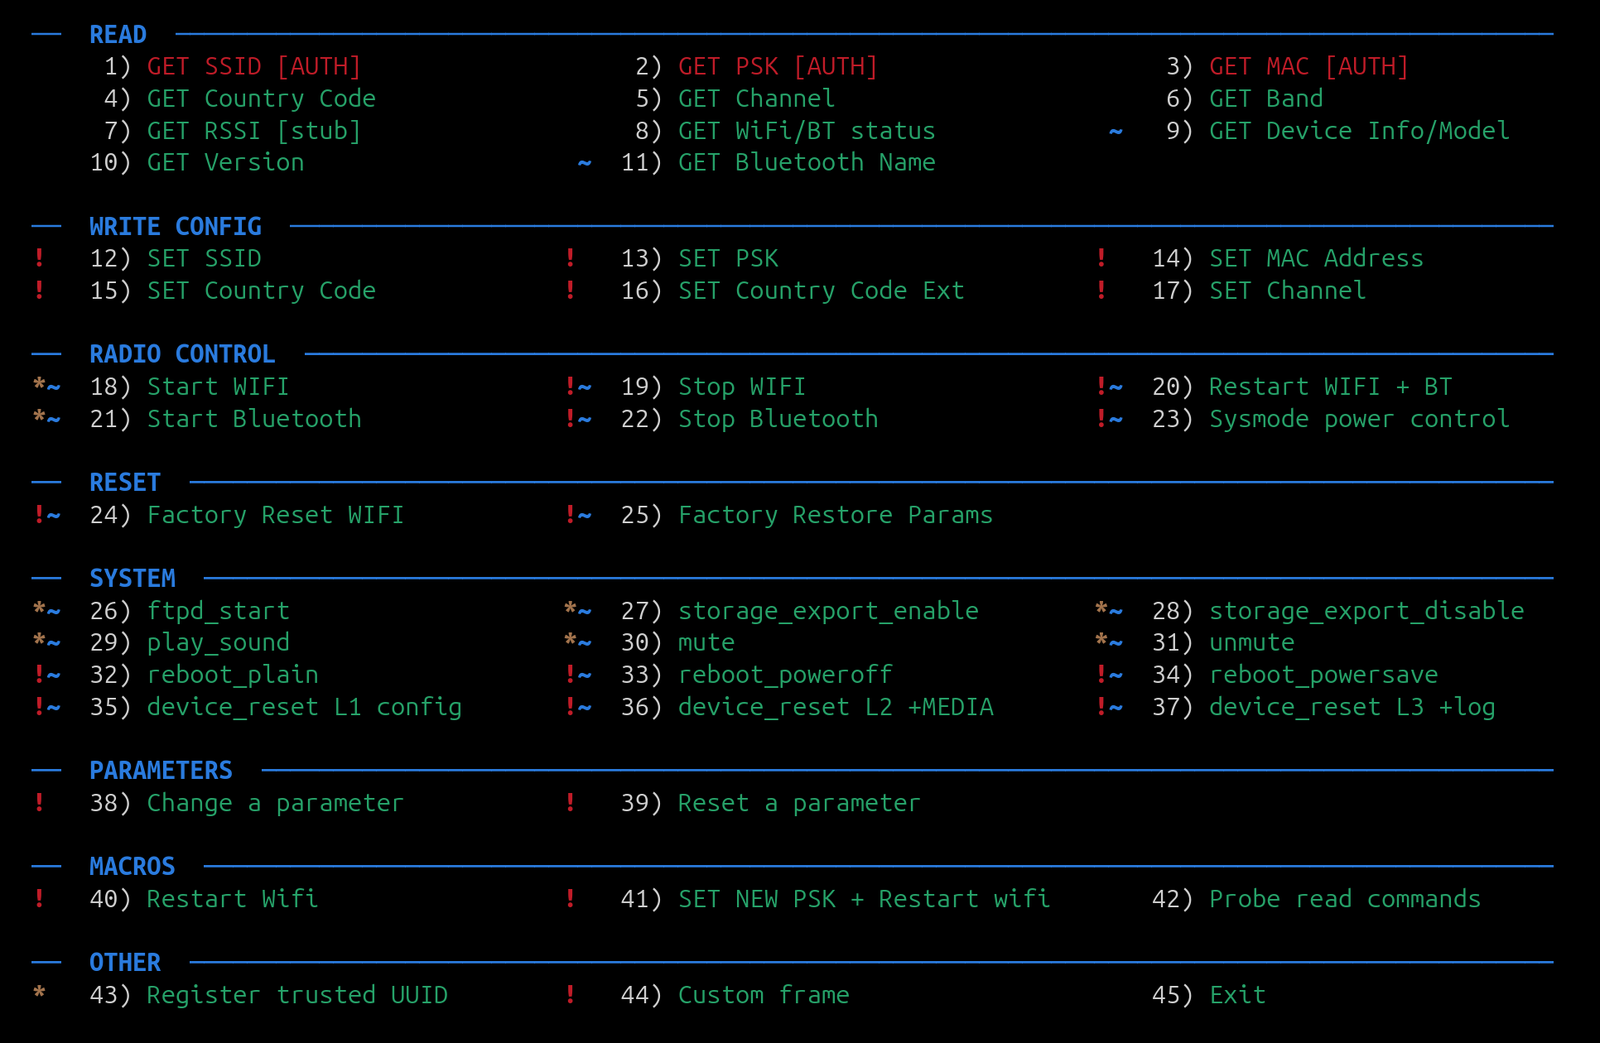 feedbeef/dji_ble_vuln
Iniezione di comandi DUML su drone DJI via Bluetooth — Proof of Concept per CVE-2026-78306
 op-tee/optee_ftpm
Integrazione OP-TEE per l'implementazione di riferimento MS TPM 2.0 (fTPM)
 wrongbaud/spidump
Strumento per la ricostruzione di immagini SPI flash tramite acquisizioni con analizzatore logico
 digiprosec/microtrick
PoC Python autonomo che sfrutta la catena SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) per ottenere accesso admin completo non autenticato sui…
 himitsushell/himitsushell
shell script protector (offuscamento, interprete incorporato, DRM) - invisibile al tracing del kernel
 elttam/publications
Hub di ricerca sulla sicurezza offensiva che aggrega advisory originali sulle vulnerabilità, exploit proof-of-concept per CVE, talk di conferenze e…
 nocoderrandom/sunsetscan
Audit di sicurezza della rete locale con EOL, CVE, identità dei dispositivi e report HTML.
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Ricerca sull'escalation dei privilegi nel kernel Linux tramite futex PI rt_mutex UAF ARM32, mirata a Huawei Watch 4 Pro…
 codykociemba/nolongerevil-thermostat
Dai nuova vita al tuo Nest brickato, ora con il 100% di malvagità in meno!








