
 #1
Strumenti per testare e proteggere dispositivi, protocolli e piattaforme IoT (Internet of Things).
Raccomandato da Kitploit
 affolter-engineering/mqattack
CLI Rust per il penetration testing MQTT: subscribe/publish, fingerprinting del broker, probing ACL, enumerazione dei topic, brute-force delle…
 renode/renode
Framework di simulazione open-source per sviluppare, testare e fare debug di software non modificato per sistemi embedded e IoT multi-nodo, con…
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – Stack Overflow in odhcpd (CVSS 9.8) 🛡️ Write-Up dettagliato e completo della vulnerabilità e Verifier & Multi-exploit per RCE…
 wolfssl/wolfcose
Un'implementazione COSE + CBOR veloce, portatile e leggera per sistemi embedded. Supporta PQC, FIPS 140-3, DO-178 e MISRA C. Realizzata con wolfSSL.
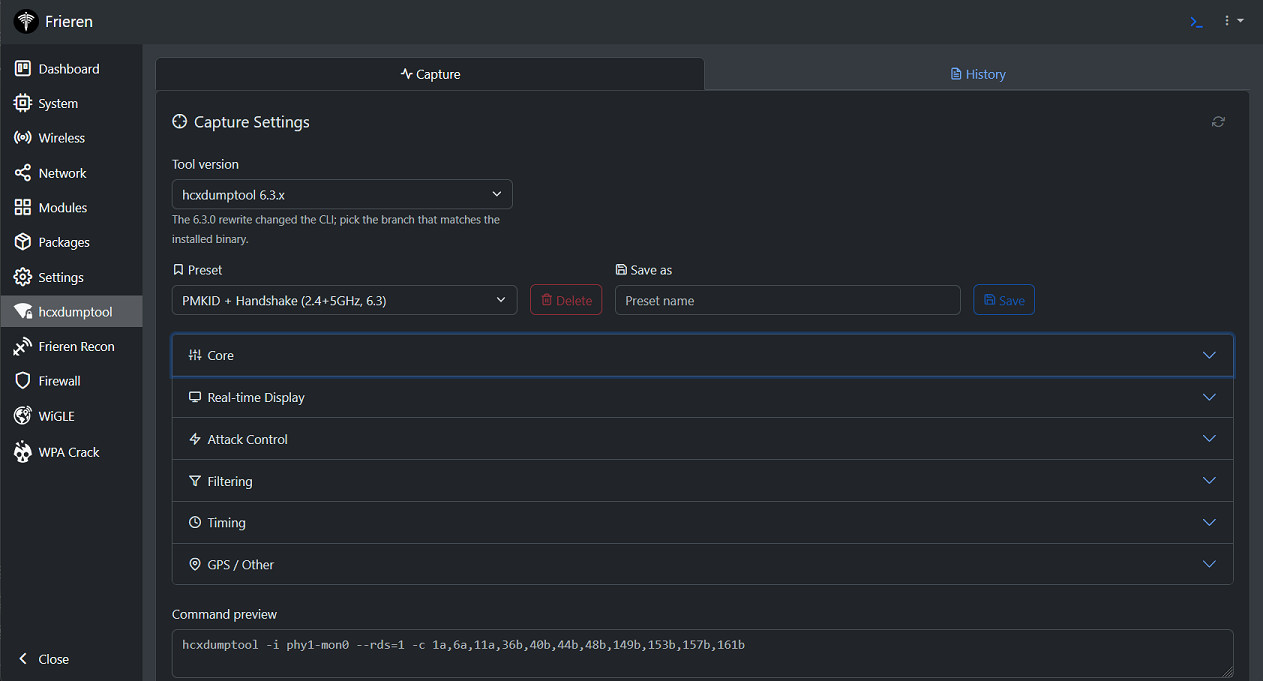 xchwarze/frieren
Frieren è un micro-framework progettato per l'uso in router e computer a scheda singola (SBC). Questo framework è costruito per essere leggero,…
 greatscottgadgets/hackrf
Piattaforma radio definita da software (SDR) open-source a basso costo con progetti hardware e firmware per trasmissione RF, ricezione e analisi del…
 wheregoes/byd-dolphin-hacking
Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.
 foxio-llc/ja4
JA4+ è una suite di standard di fingerprinting di rete
 kavan00/android-projector-c2-malware
Analisi di una c2-network di beamers cinesi - SilentSDK-Analysis
 at0m-b0mb/specter-flipperzero
Specter — bug-sweep passivo per lettore/skimmer NFC a 13,56 MHz per Flipper Zero. Misuratore EMF di contro-sorveglianza che utilizza il chip NFC…
 fabriziosalmi/aimp
Un protocollo di rete serverless progettato per la sincronizzazione resiliente dello stato tra agenti autonomi in reti frammentate e a bassa…
 electroniccats/catsniffer-firmware
Repository firmware per CatSniffer, una scheda di ricerca sulla sicurezza IoT multi-protocollo che supporta BLE, Zigbee, Sub-1 GHz e altro, con build…
 badchemical/iot-vulnerability-research-public
Ricerca indipendente sulla sicurezza IoT, divulgazione di vulnerabilità e PoC focalizzati su analisi del firmware, interfacce hardware e difetti…
 aeromodes/8cryptdo
Reverse-engineered docs and tools for 8BitDo firmware encryption methods
 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-concept exploit per CVE-2026-1668 nel firmware degli switch TP-Link, che distribuisce un payload MIPS in grado di fornire una shell root sui…
 praetorian-inc/caeruleus
Binario Go singolo per il test di sicurezza Bluetooth Low Energy su Linux/BlueZ: scansione, enumerazione GATT, lettura/scrittura/notifica, fuzzing…
 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
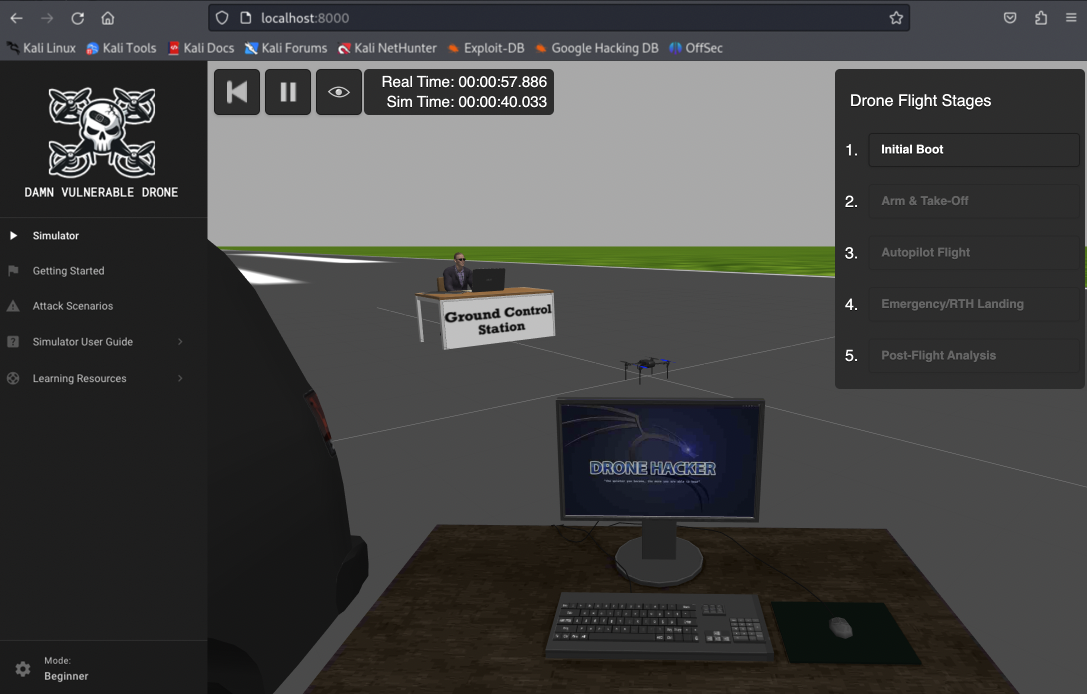 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone è un simulatore di hacking di droni intenzionalmente vulnerabile basato sull'architettura ArduPilot/MAVLink, che fornisce un…








