#1
Strumenti focalizzati su test, reverse engineering e protezione di applicazioni e sistema operativo iOS.
Raccomandato da Kitploit
 jsherman212/iomfb-exploit
Exploit del kernel per iOS 14 per CVE-2021-30807 che colpisce IOMobileFramebuffer, con allocazione di memoria regolabile per lo sviluppo di jailbreak…
 bazad/x18-leak
CVE-2018-4185: divulgazione di puntatori del kernel in iOS 11.2-11.2.6 introdotta dalla mitigazione Meltdown di Apple.
 gabrielg/cve-2014-1266-poc
Proof-of-concept exploit per la vulnerabilità di verifica SSL/TLS di Apple (CVE-2014-1266) in iOS e OS X, che dimostra l'intercettazione HTTPS…
 0x742/noia
Strumento basato sul web per navigare nei sandbox delle applicazioni mobili, visualizzare in anteprima database SQLite e file binari, e scaricare…
 0xjohnnydev/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore Use-After-Free — vulnerabilità del kernel iOS/macOS (corretta nella 26.4)
 hunters-sec/cve-2025-43300
Questo è un POC per IOS 0click CVE-2025-43300
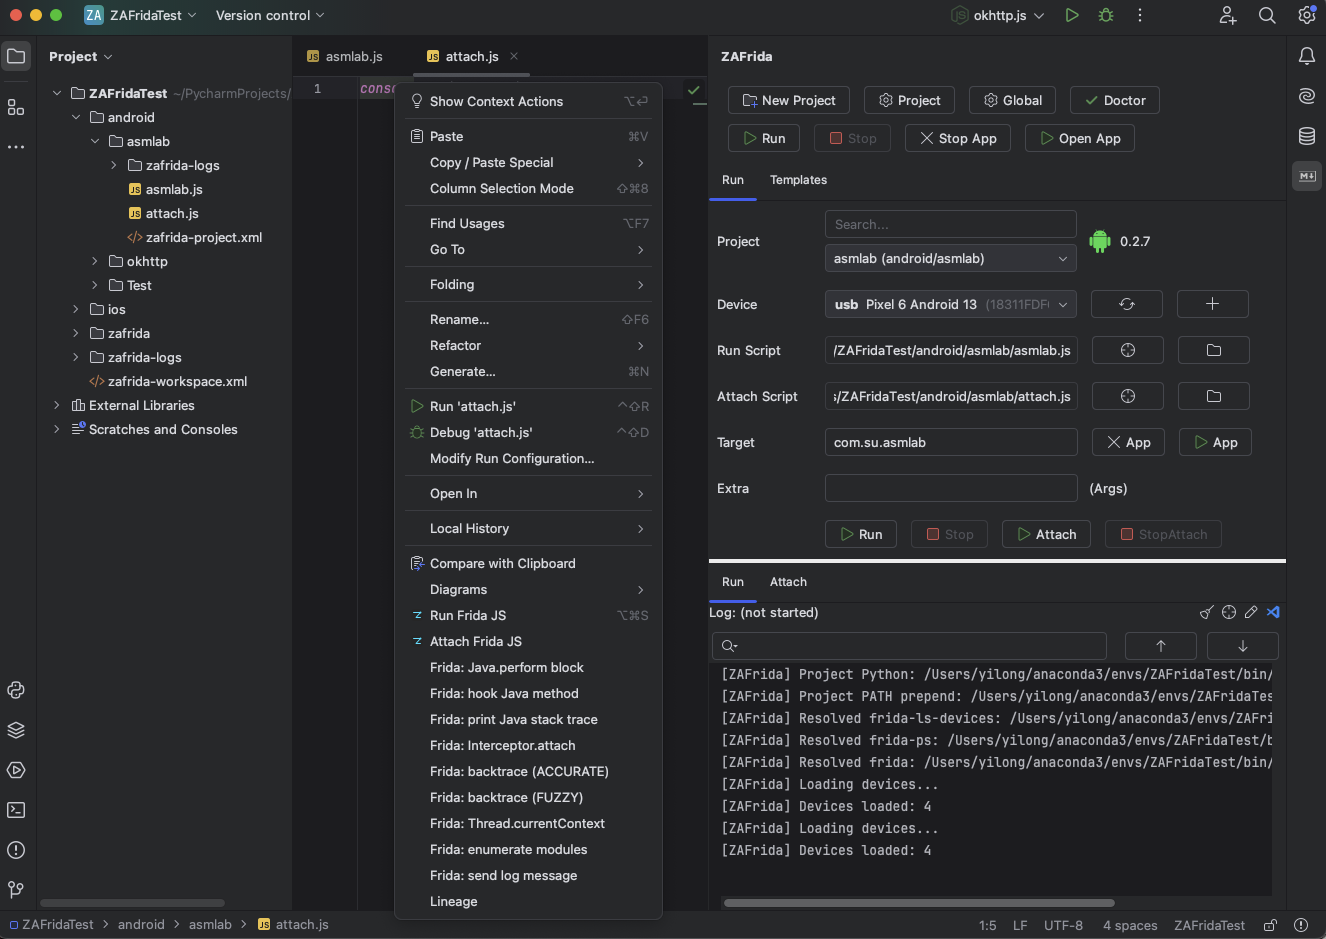 yilongmd/zafrida-ui
Una finestra dello strumento UI di Frida all'interno di PyCharm / JetBrains IDEs.
 lautarovculic/frida-ipa-extract
Robusto strumento basato su Frida per estrarre app iOS decifrate come file .ipa da un dispositivo jailbroken, supporta App Store, applicazioni…
 jfarley248/meat
Questo toolkit mira ad aiutare i forensi a eseguire diversi tipi di acquisizioni su dispositivi iOS.
 bytev0rtex/cve-2026-65343
Proof-of-concept for CVE-2026-65343, an out-of-bounds read in AppleKeyStore that leaks kernel pointers to defeat KASLR on iOS 26.6. Includes ACM…
 synacktiv-contrib/cve-2018-4193
exploit per CVE-2018-4193
 elevenpaths/dirtytooth-raspberrypi
Sfrutta l'hack per iOS 11.1.2 e versioni precedenti per raccogliere informazioni trapelate.
 nightwatchcybersecurity/truegaze
Strumento di analisi statica per app Android/iOS che si concentra su problemi di sicurezza al di fuori del codice sorgente.
 amrudesh1/morf
Mobile Reconnaissance Framework è un potente strumento offensivo di sicurezza mobile, leggero e indipendente dalla piattaforma, progettato per…
 jeffssh/cve-2021-30860
Raccolta di materiali relativi a FORCEDENTRY
 alterakey/trueseeing
Scanner di vulnerabilità per app iOS/Android senza decompilazione (DC25 demo lab, CB17)
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Un difetto di progettazione in MobileDevice.framework/Xcode e negli strumenti di sviluppo iOS/iPadOS/tvOS consente a un attaccante…