
 #1
Strumenti focalizzati su test, reverse engineering e protezione di applicazioni e sistema operativo iOS.
Raccomandato da Kitploit
 nettitude/scrounger
Toolkit per il testing di applicazioni mobili
 lucasjacks0n/eggshell
Strumento di amministrazione remota per iOS/macOS/Linux
 omerporze/toothfairy
POC per CVE-2018-4330 su iOS
 omerporze/brokentooth
POC per CVE-2018-4327
 harryanon/poc-cve-2018-4327-and-cve-2018-4330
Exploit proof-of-concept per le vulnerabilità dello stack Bluetooth di iOS CVE-2018-4327 e CVE-2018-4330, che consente il controllo del registro ARM…
 peterpan0927/cve-2017-2370
su Mac 10.12.2
 jailbreaks/empty_list
empty_list - exploit per p0 issue 1564 (CVE-2018-4243) iOS 11.0 - 11.3.1 kernel r/w
 0neday/multi_path
CVE-2018-4241: overflow dell'heap del kernel XNU a causa di un cattivo controllo dei limiti in MPTCP per iOS 11 - 11.3.1rilasciato da Ian Beer
 mirdhan/lovelysn0w
Un esempio di applicazione iOS CVE-2018-4150.
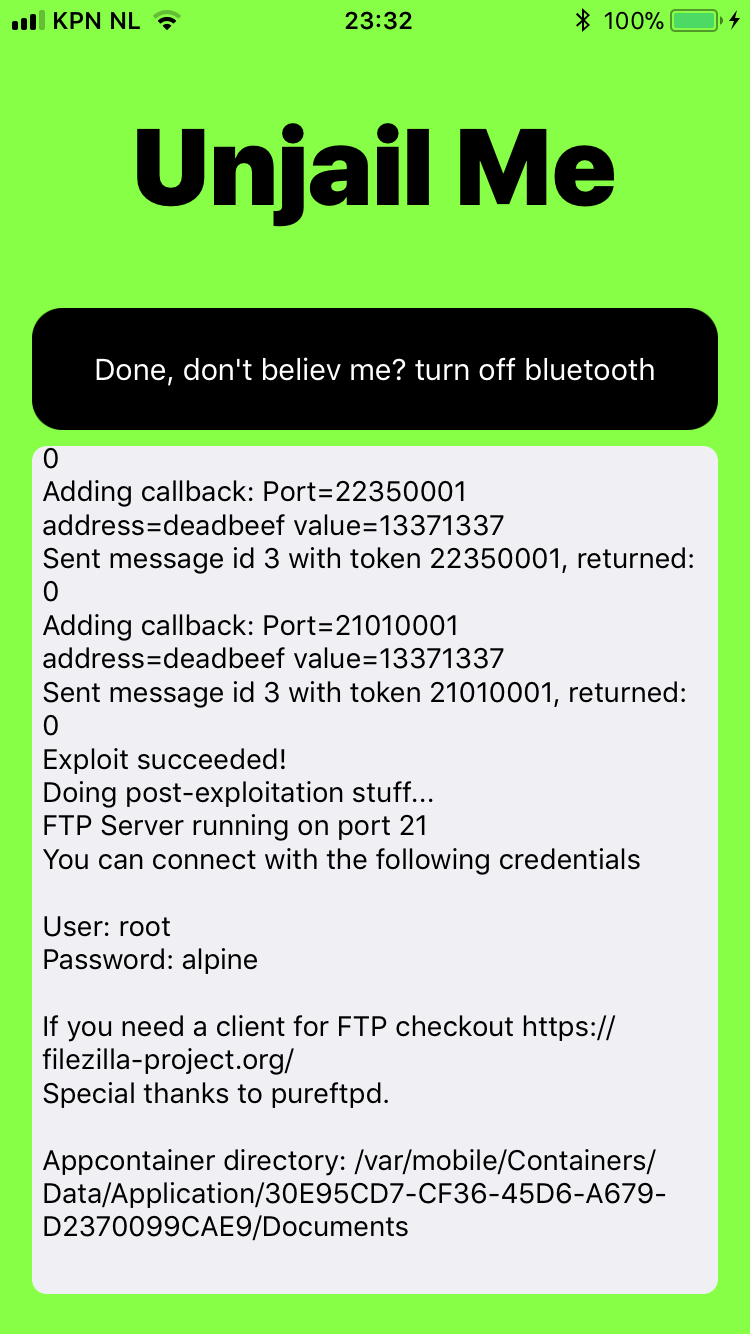 mtjailed/unjailme
Una fuga dalla sandbox basata sulla proof-of-concept (CVE-2018-4087) di Rani Idan (Zimperium)
 joedaguy/exploit11.2
Exploit iOS 11.2.x di ZIMPERIUM e semi-completato da me. Sandbox escapes su CVE-2018-4087.
 bazad/x18-leak
CVE-2018-4185: divulgazione di puntatori del kernel in iOS 11.2-11.2.6 introdotta dalla mitigazione Meltdown di Apple.
 bishopfox/bfinject
Dylib injection per iOS 11.0 - 11.1.2 con i jailbreak LiberiOS ed Electra
 bishopfox/bfdecrypt
Utility per decrittare le app dell'App Store su iOS 11.x jailbroken
 bazad/sysctl_coalition_get_pid_list-dos
CVE-2017-7173: Negazione del servizio locale per iOS che richiede privilegi di root.
 bazad/gsscred-race
CVE-2018-4331: Exploit per una race condition nel servizio di sistema GSSCred su iOS 11.2.
 elevenpaths/dirtytooth-raspberrypi
Sfrutta l'hack per iOS 11.1.2 e versioni precedenti per raccogliere informazioni trapelate.
 bazad/gsscred-move-uaf
CVE-2018-4343: Prova di concetto per un use-after-free nel demone GSSCred su macOS e iOS.








