
 #1
Strumenti per la gestione, la condivisione e l'integrazione degli Indicatori di Compromissione (IOC) nelle difese di sicurezza.
Raccomandato da Kitploit

 abdaullahag/threatlens
Strumento CLI Python per l'analisi rapida degli IOC (IP, Domini, CVE) tramite 6 API gratuite di Threat Intel. Output: Excel, JSON, CSV con codifica a…
 rapticore/orenpmguard
Difesa contro l'attacco alla supply chain Shai-Hulud
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 e informazioni di rilevamento
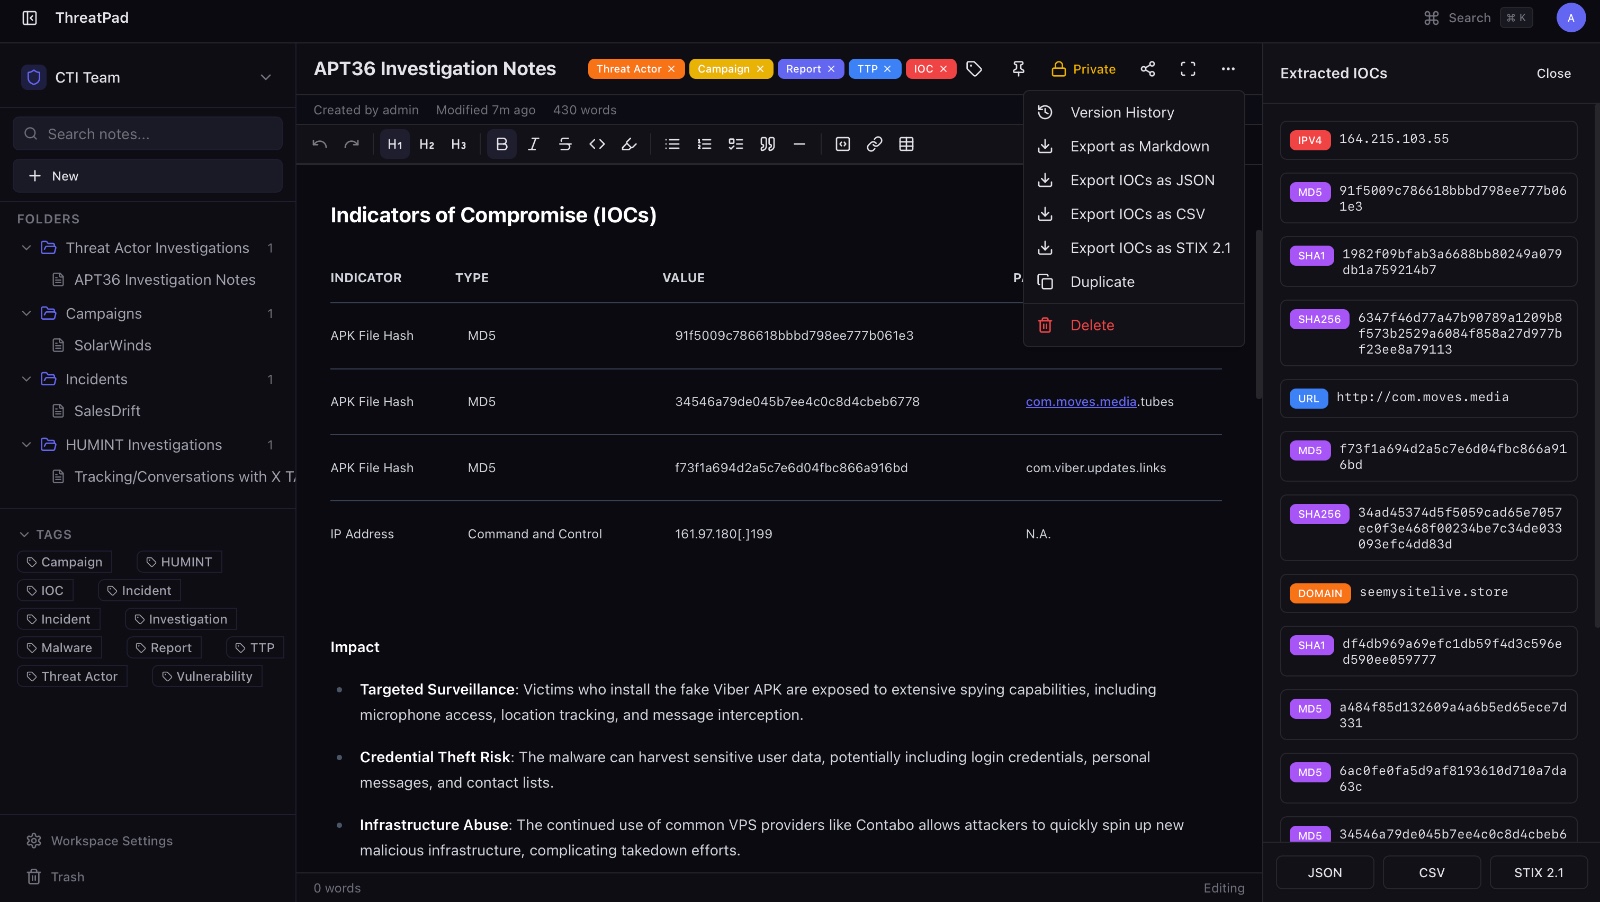 bhavikmalhotra/threatpad
Piattaforma open-source di note collaborative per team di cybersecurity e CTI. Estrazione automatica IOC, export STIX 2.1, modifica in tempo reale,…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 synacktiv/synacktiv-rules
Repository pubblico di regole Sigma e YARA create da Synacktiv
 r3mrum/loki-parse
Uno script Python in grado di rilevare e analizzare il traffico di rete correlato a loki-bot (malware). Questo script può essere utile ad analisti…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Analisi statica e in memoria completa di Overlord RAT: architettura dell'agente Go, C2 HTTP/2 + WebSocket, iniezione riflessiva di DLL, keylogging…
 f5devcentral/cve-2020-5902-ioc-bigip-checker
Script locale F5 BIG-IP che scansiona gli Indicator of Compromise (IoC) relativi a CVE-2020-5902, controllando log, file e integrità del sistema per…
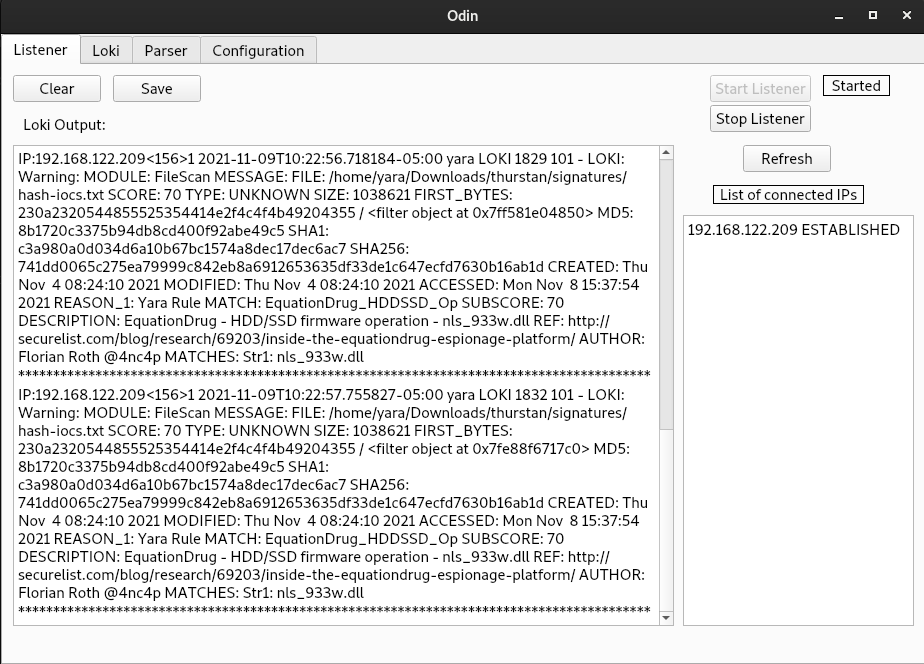 hamza-megahed/odin
Scanner IoC centralizzato che distribuisce Loki su endpoint, raccoglie i risultati di rilevamento e analizza i log in CSV per la risposta agli…
 nccgroup/mimikatz-detector-busylight
Emulazione del driver USB HID con PID/VID (0x3bca/0x27bb) della Plenom A/S Busylight Alpha, supportata da Mimikatz. Quando mimikatz viene eseguito,…
 infostealers-stats/credential-and-breach-monitoring
Questo repository fornisce un confronto pratico dei servizi di intelligence sulle violazioni, monitoraggio del dark web ed esposizione dell'identità,…
 00gxd14g/misp-extractor
Estrae attributi MISP selezionati, inclusi indirizzi IP, URL e hash, in file di output riutilizzabili.
 santosomar/log4j-ioc-detector
Un semplice rilevatore di indicatori di compromissione Log4j per Linux
 emrekybs/osintcase
Uno strumento di mappatura dei casi di indagine OSINT per organizzare entità, relazioni, prove e informazioni.
 nccgroup/mortimer
Una raccolta di script per l'elaborazione di dati e intelligence di tipo network forensics, principalmente in un database postgres.
 fastfire/ioc_attack_esxi_feb_2023
Raccolta di IoC disponibili e relativi ad attacchi alle infrastrutture ESXi avvenuti a partire da venerdì 3 febbraio 2023.
 zerodayvpn/cve-2026-41089-netlogon
🛡️ Modulo ufficiale di diagnostica dello strumento di Sicurezza AI per CVE-2026-41089 (Windows Netlogon Stack Buffer Overflow RCE). Include analisi…








