
 #1
Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.
Raccomandato da Kitploit
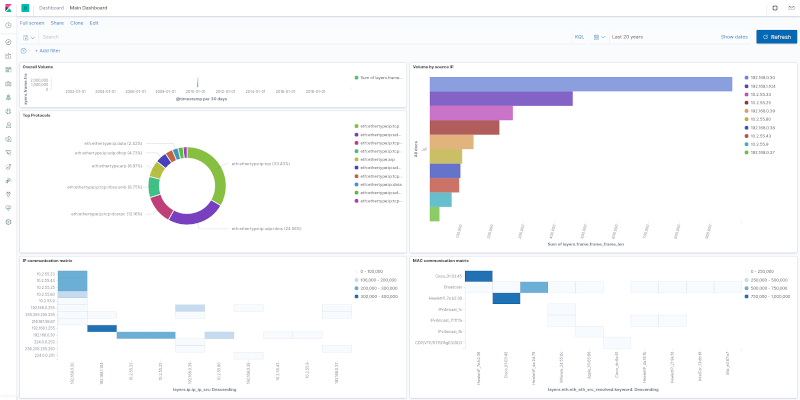
 h21lab/tsharkvm
tshark + macchina virtuale per analisi ELK
 stintel/vallumd
Centralizza o distribuisci le blacklist IPset
 0xkirisame/spica
Rilevatore di rootkit Linux basato su eBPF che utilizza analisi multi-canale a vista incrociata (sched_switch, NMI, /proc) per rilevare DKOM,…
 sleuthco/clawshield-public
Proxy di sicurezza per agenti AI. Analizza ogni messaggio per individuare prompt injection, PII e segreti. Difesa in profondità: proxy Go + firewall…
 7h3ram/flowinspect
Uno strumento di ispezione di rete.
 rnehra01/arp-validator
Strumento di sicurezza per rilevare attacchi di ARP poisoning
 nicholasadamou/minipwner
Uno script per configurare un TP-Link MR3040 con OpenWRT in un semplice ma potente 'dropbox' per penetration testing.
 malwaretech/log4jtools
Strumenti per investigare Log4j CVE-2021-44228
 haidang-infosec/phantom-grid
Un sistema di difesa attiva basato su eBPF che trasforma il tuo server Linux in un honeypot ingannevole. Include reindirizzamento trasparente del…
 thelightscope/thelightscope
TheLightScope
 keyboardcrunch/sentinelone-attack-queries
Query mappate su MITRE ATT&CK per SentinelOne Deep Visiblity
 embee-research/yara-detection-rules
Regole Yara per Malware Moderni
 connectedlucy/plague
Rilevamenti predefiniti per EDR
 halildeniz/networkassessment
NetworkAssessment: Strumento di valutazione della compromissione di rete
 cymmetria/ciscoasa_honeypot
Un honeypot a bassa interazione per il componente Cisco ASA in grado di rilevare CVE-2018-0101, una vulnerabilità di DoS ed esecuzione remota di…
 adibirzu/openclaw-security-monitor
Monitoraggio proattivo della sicurezza per le distribuzioni di OpenClaw. Rileva ClawHavoc, AMOS stealer, CVE-2026-25253, avvelenamento della memoria…
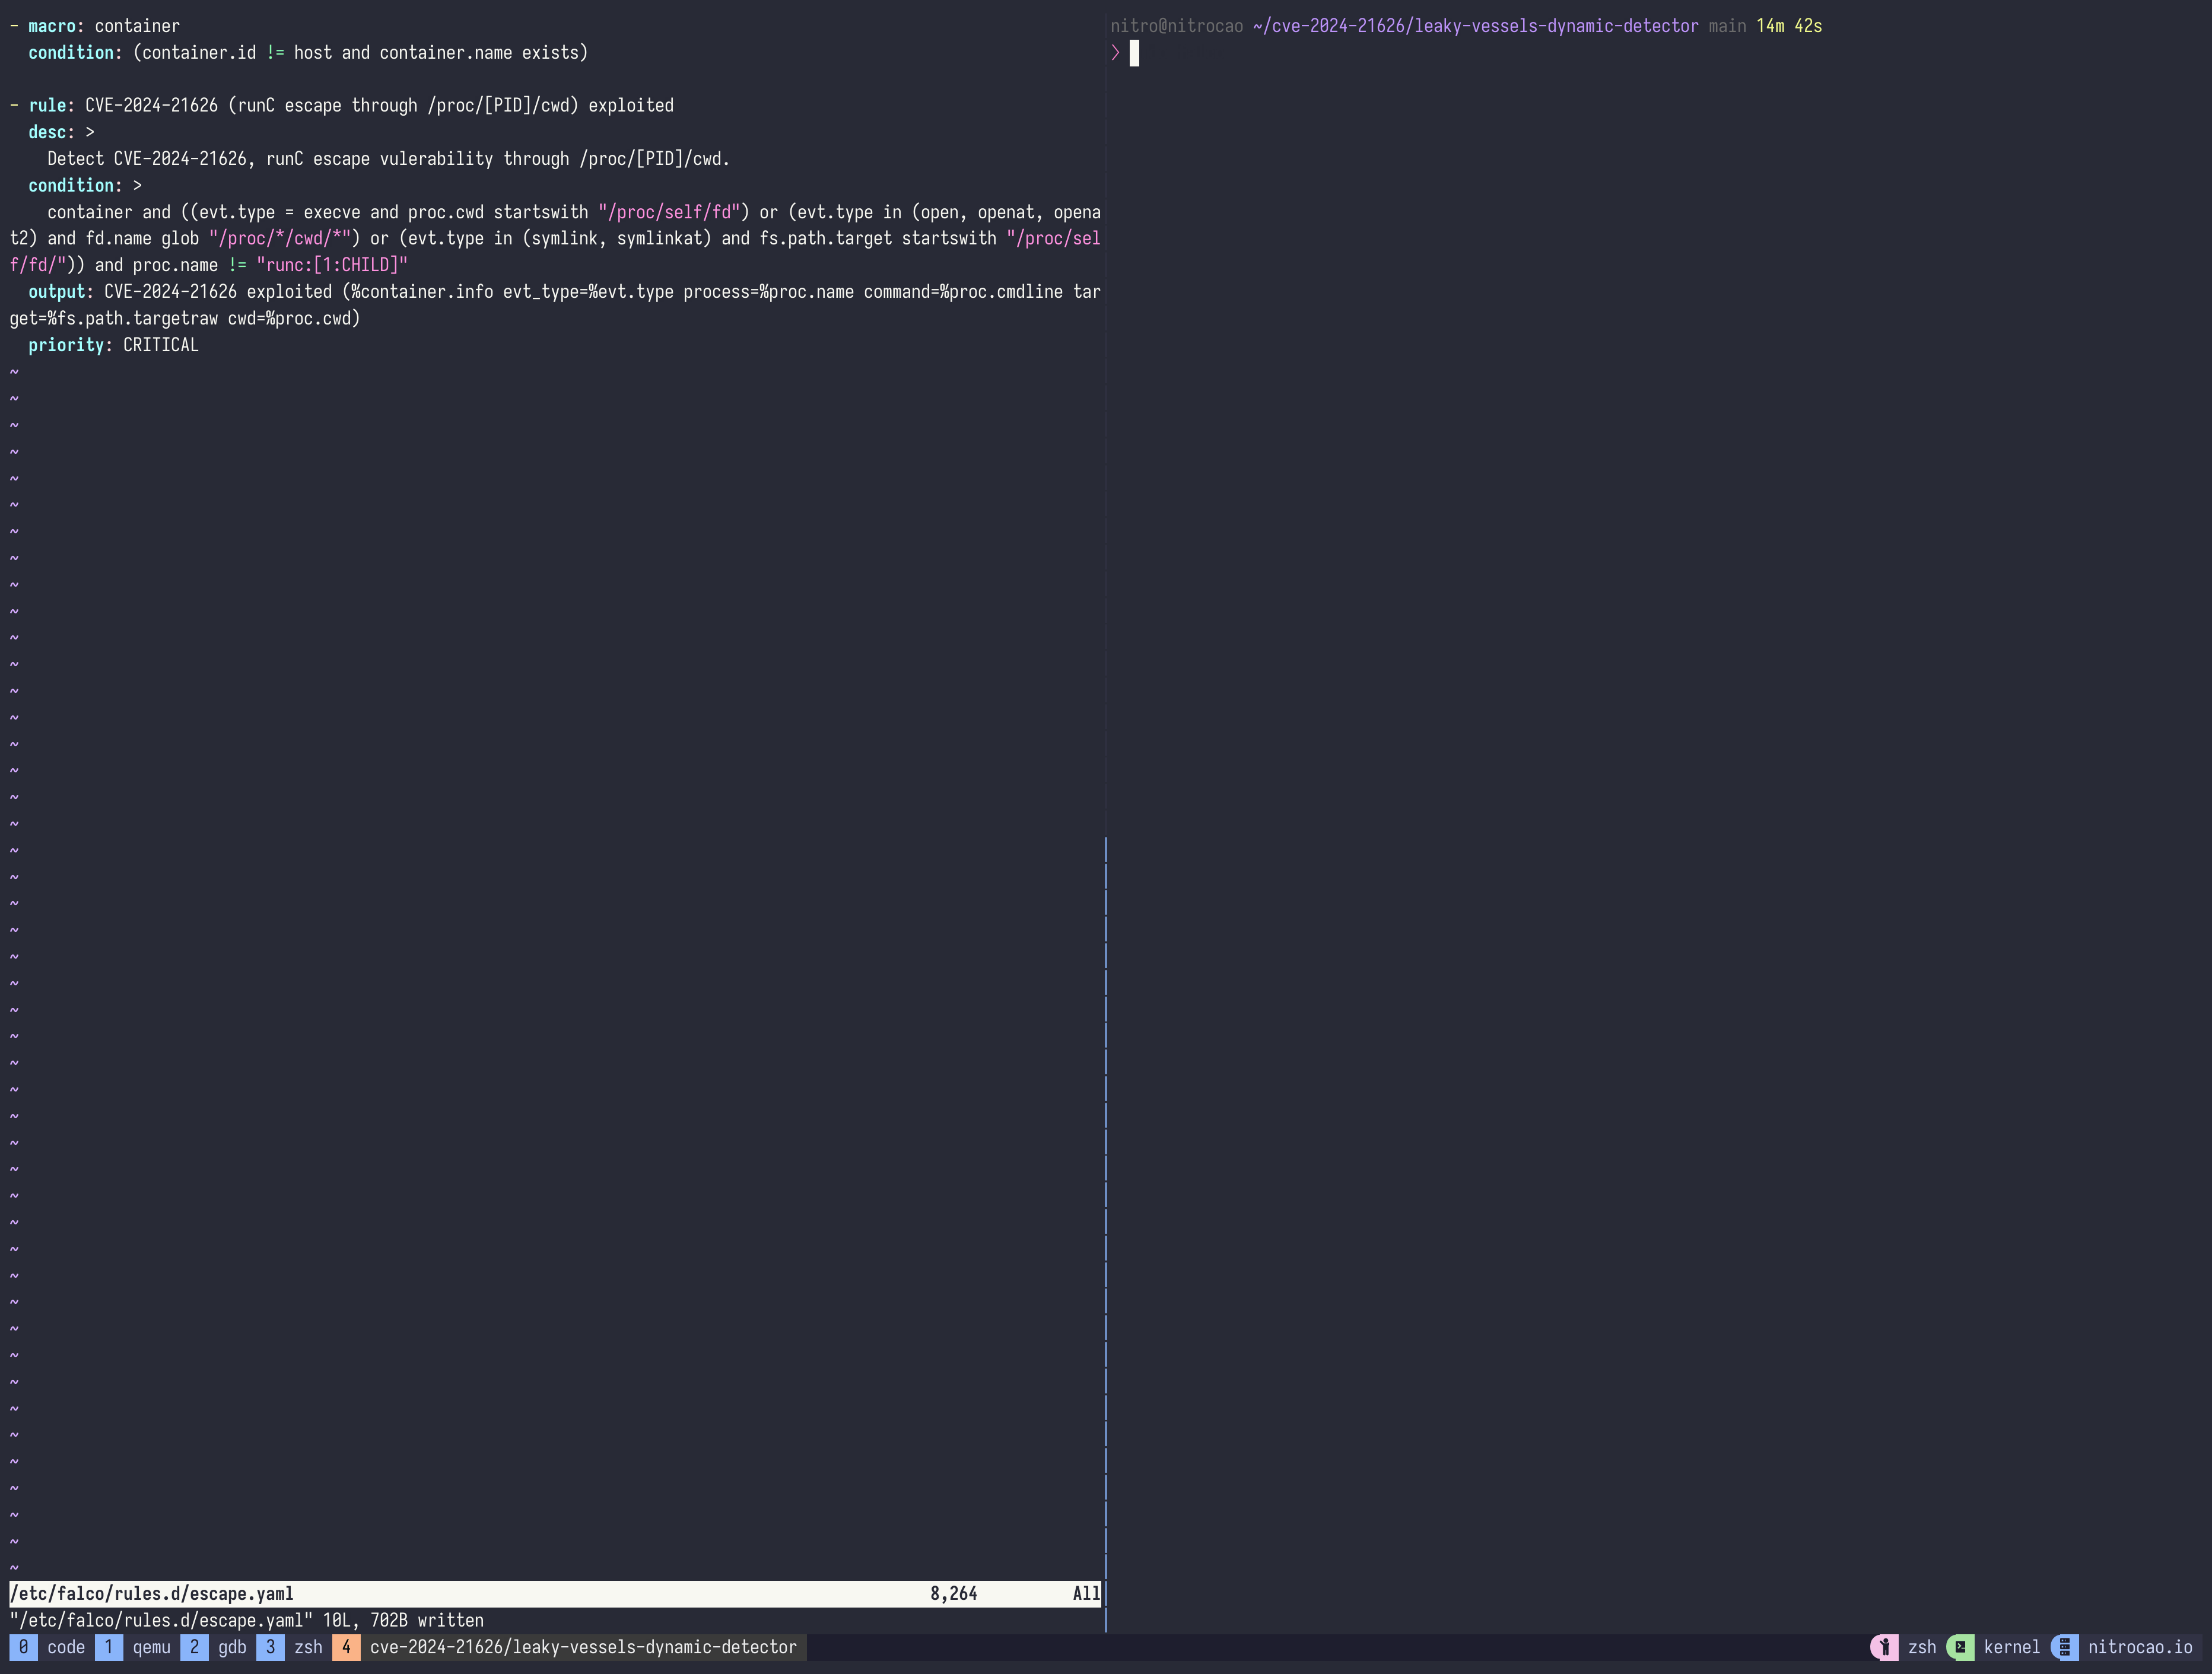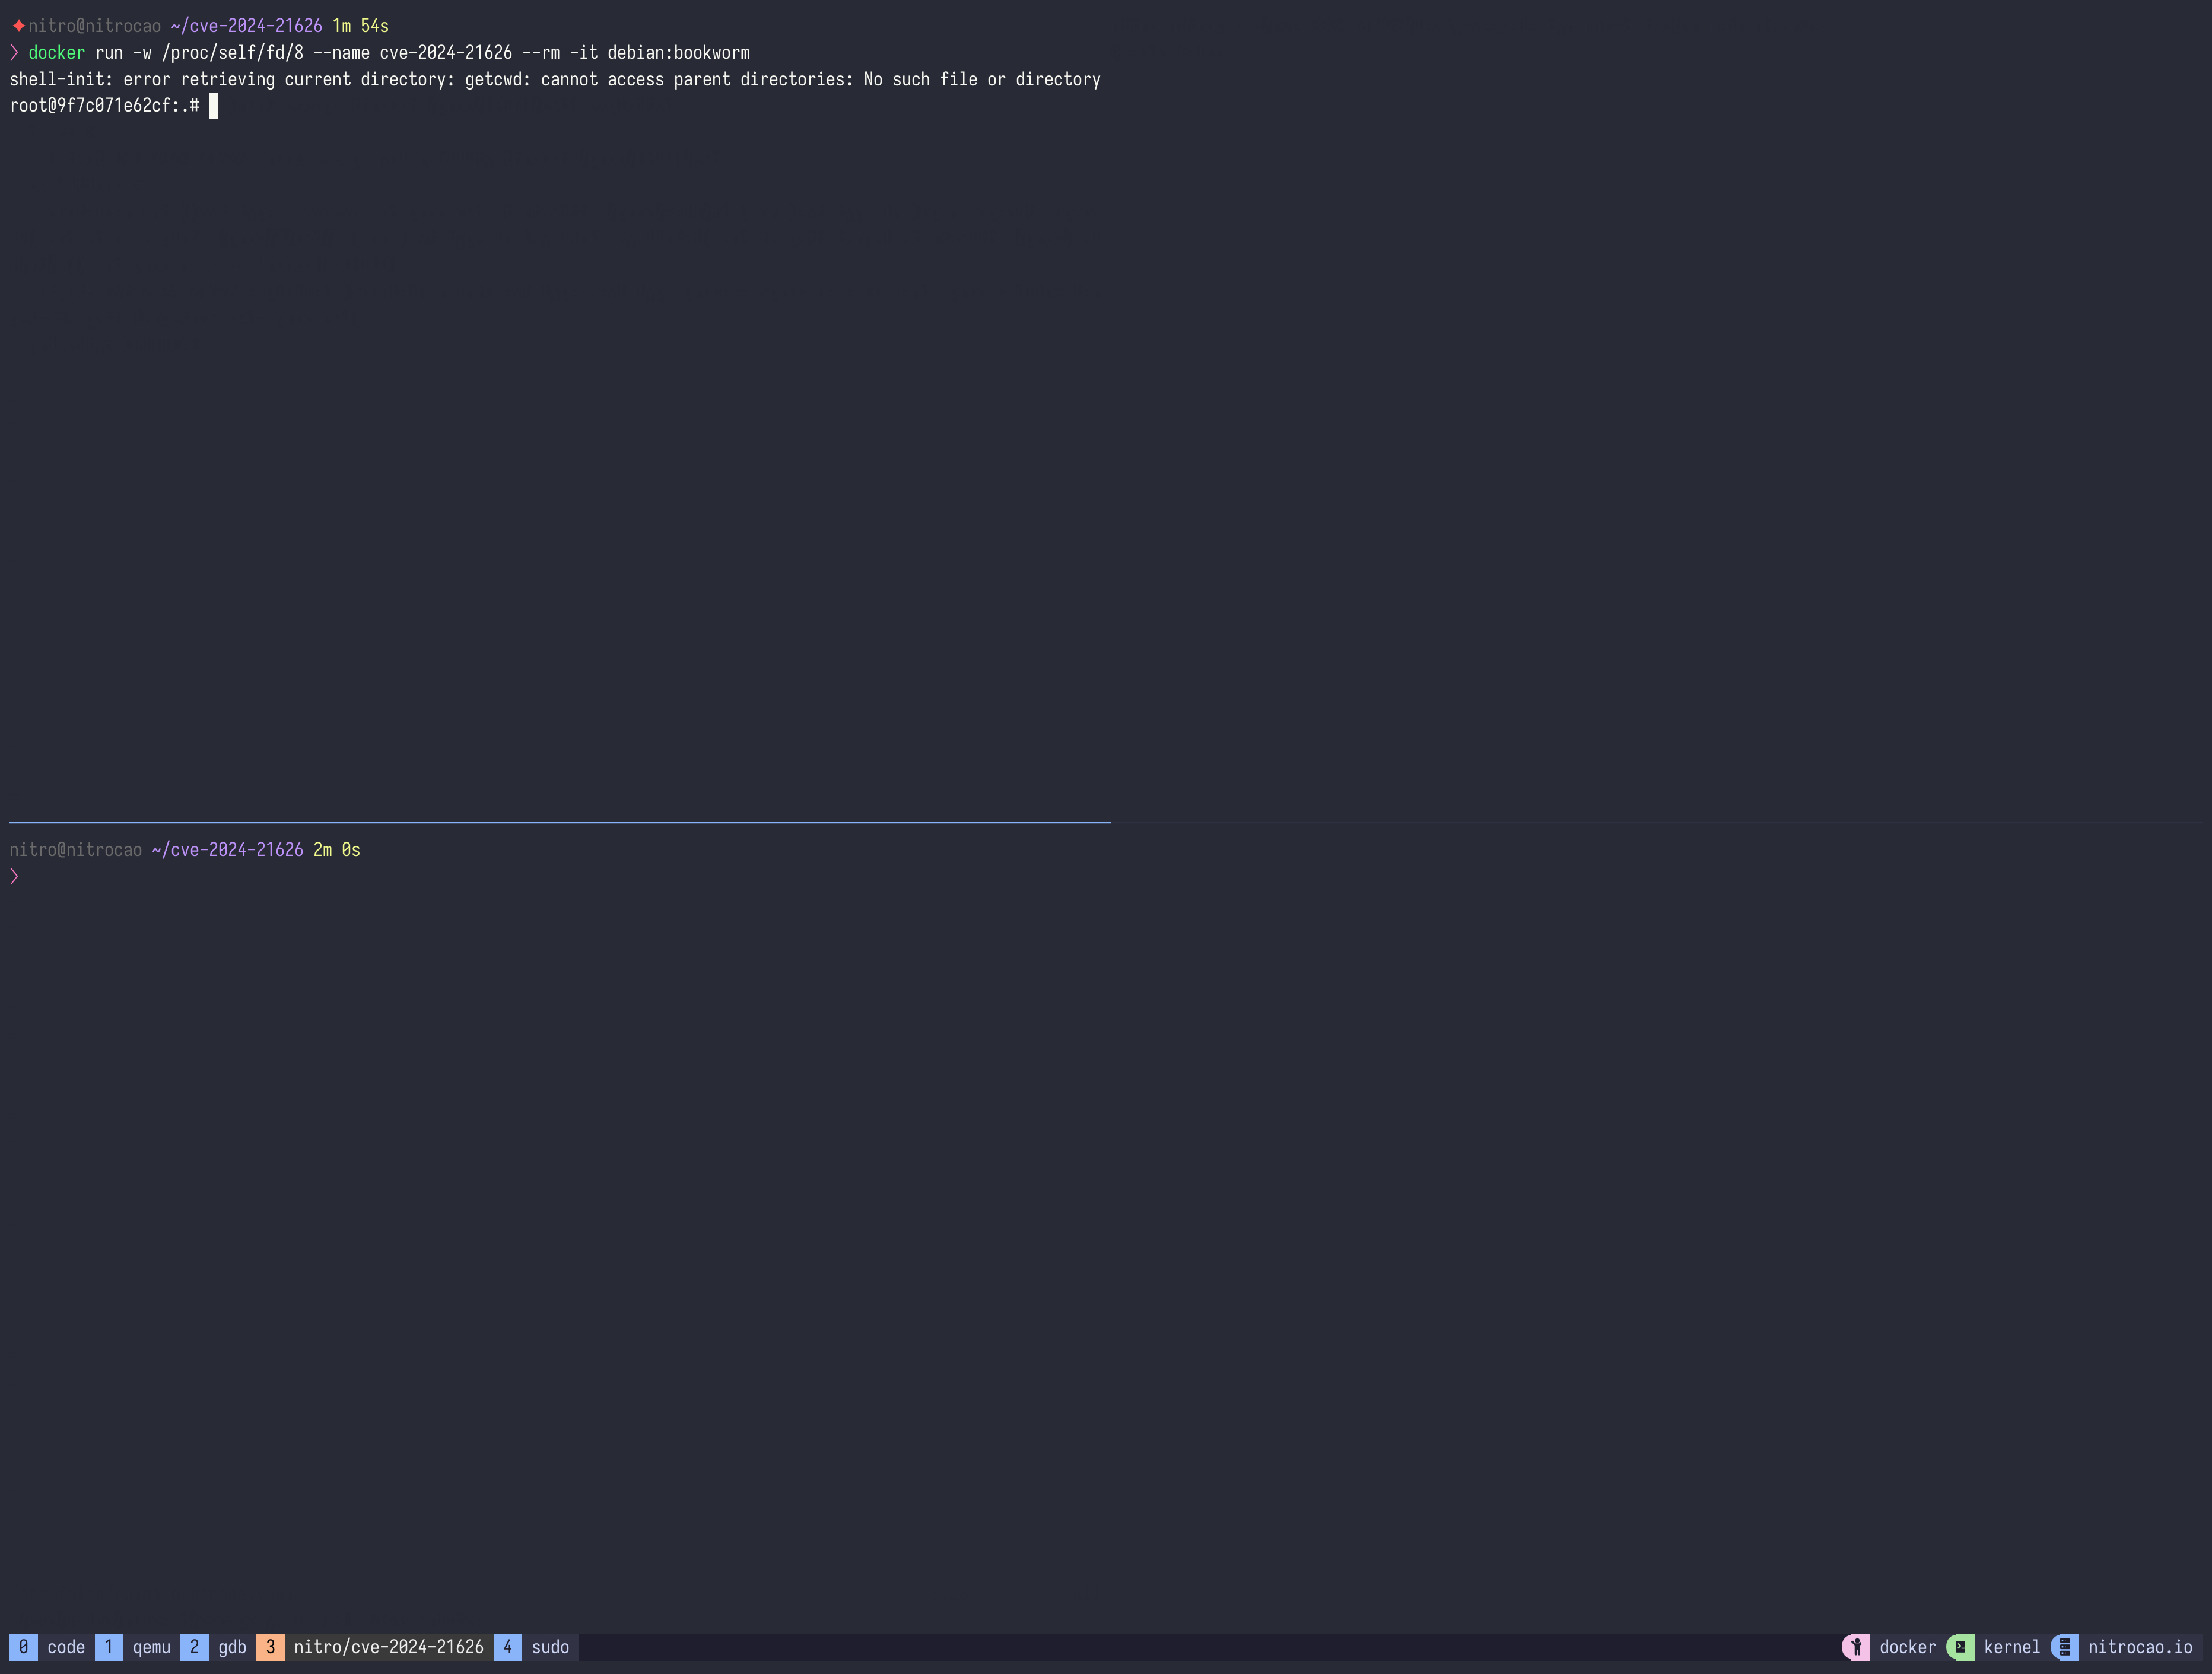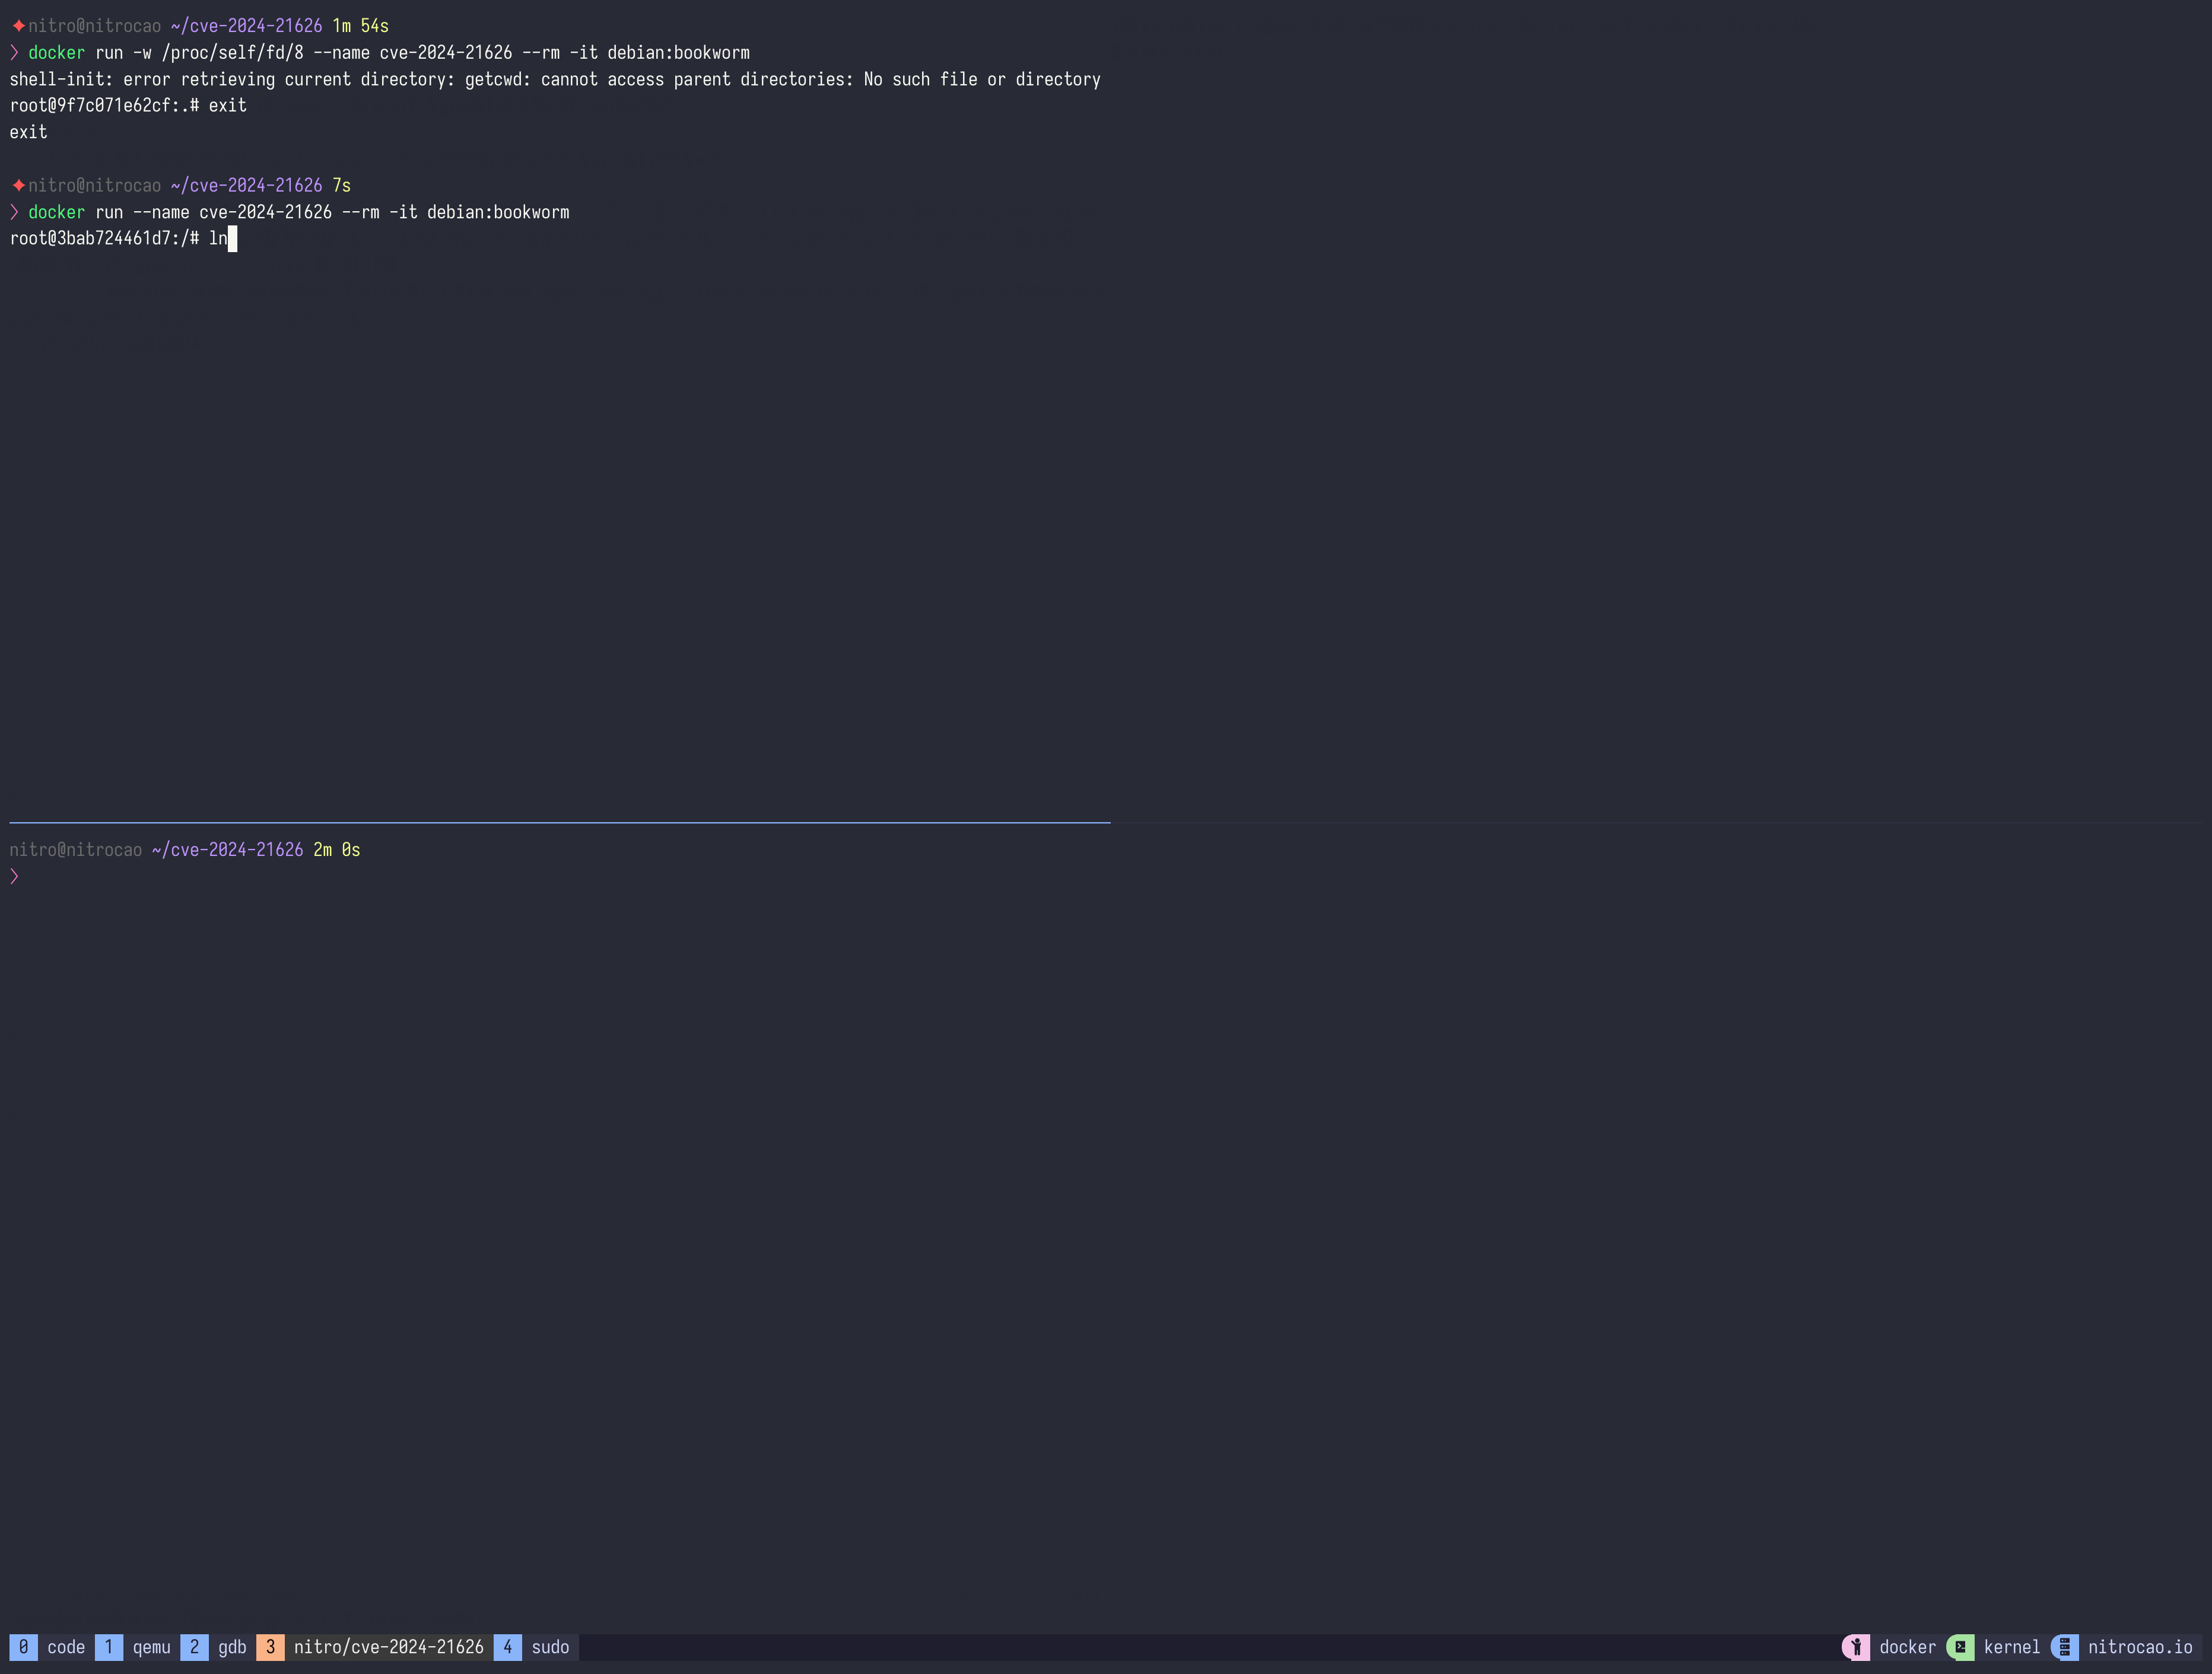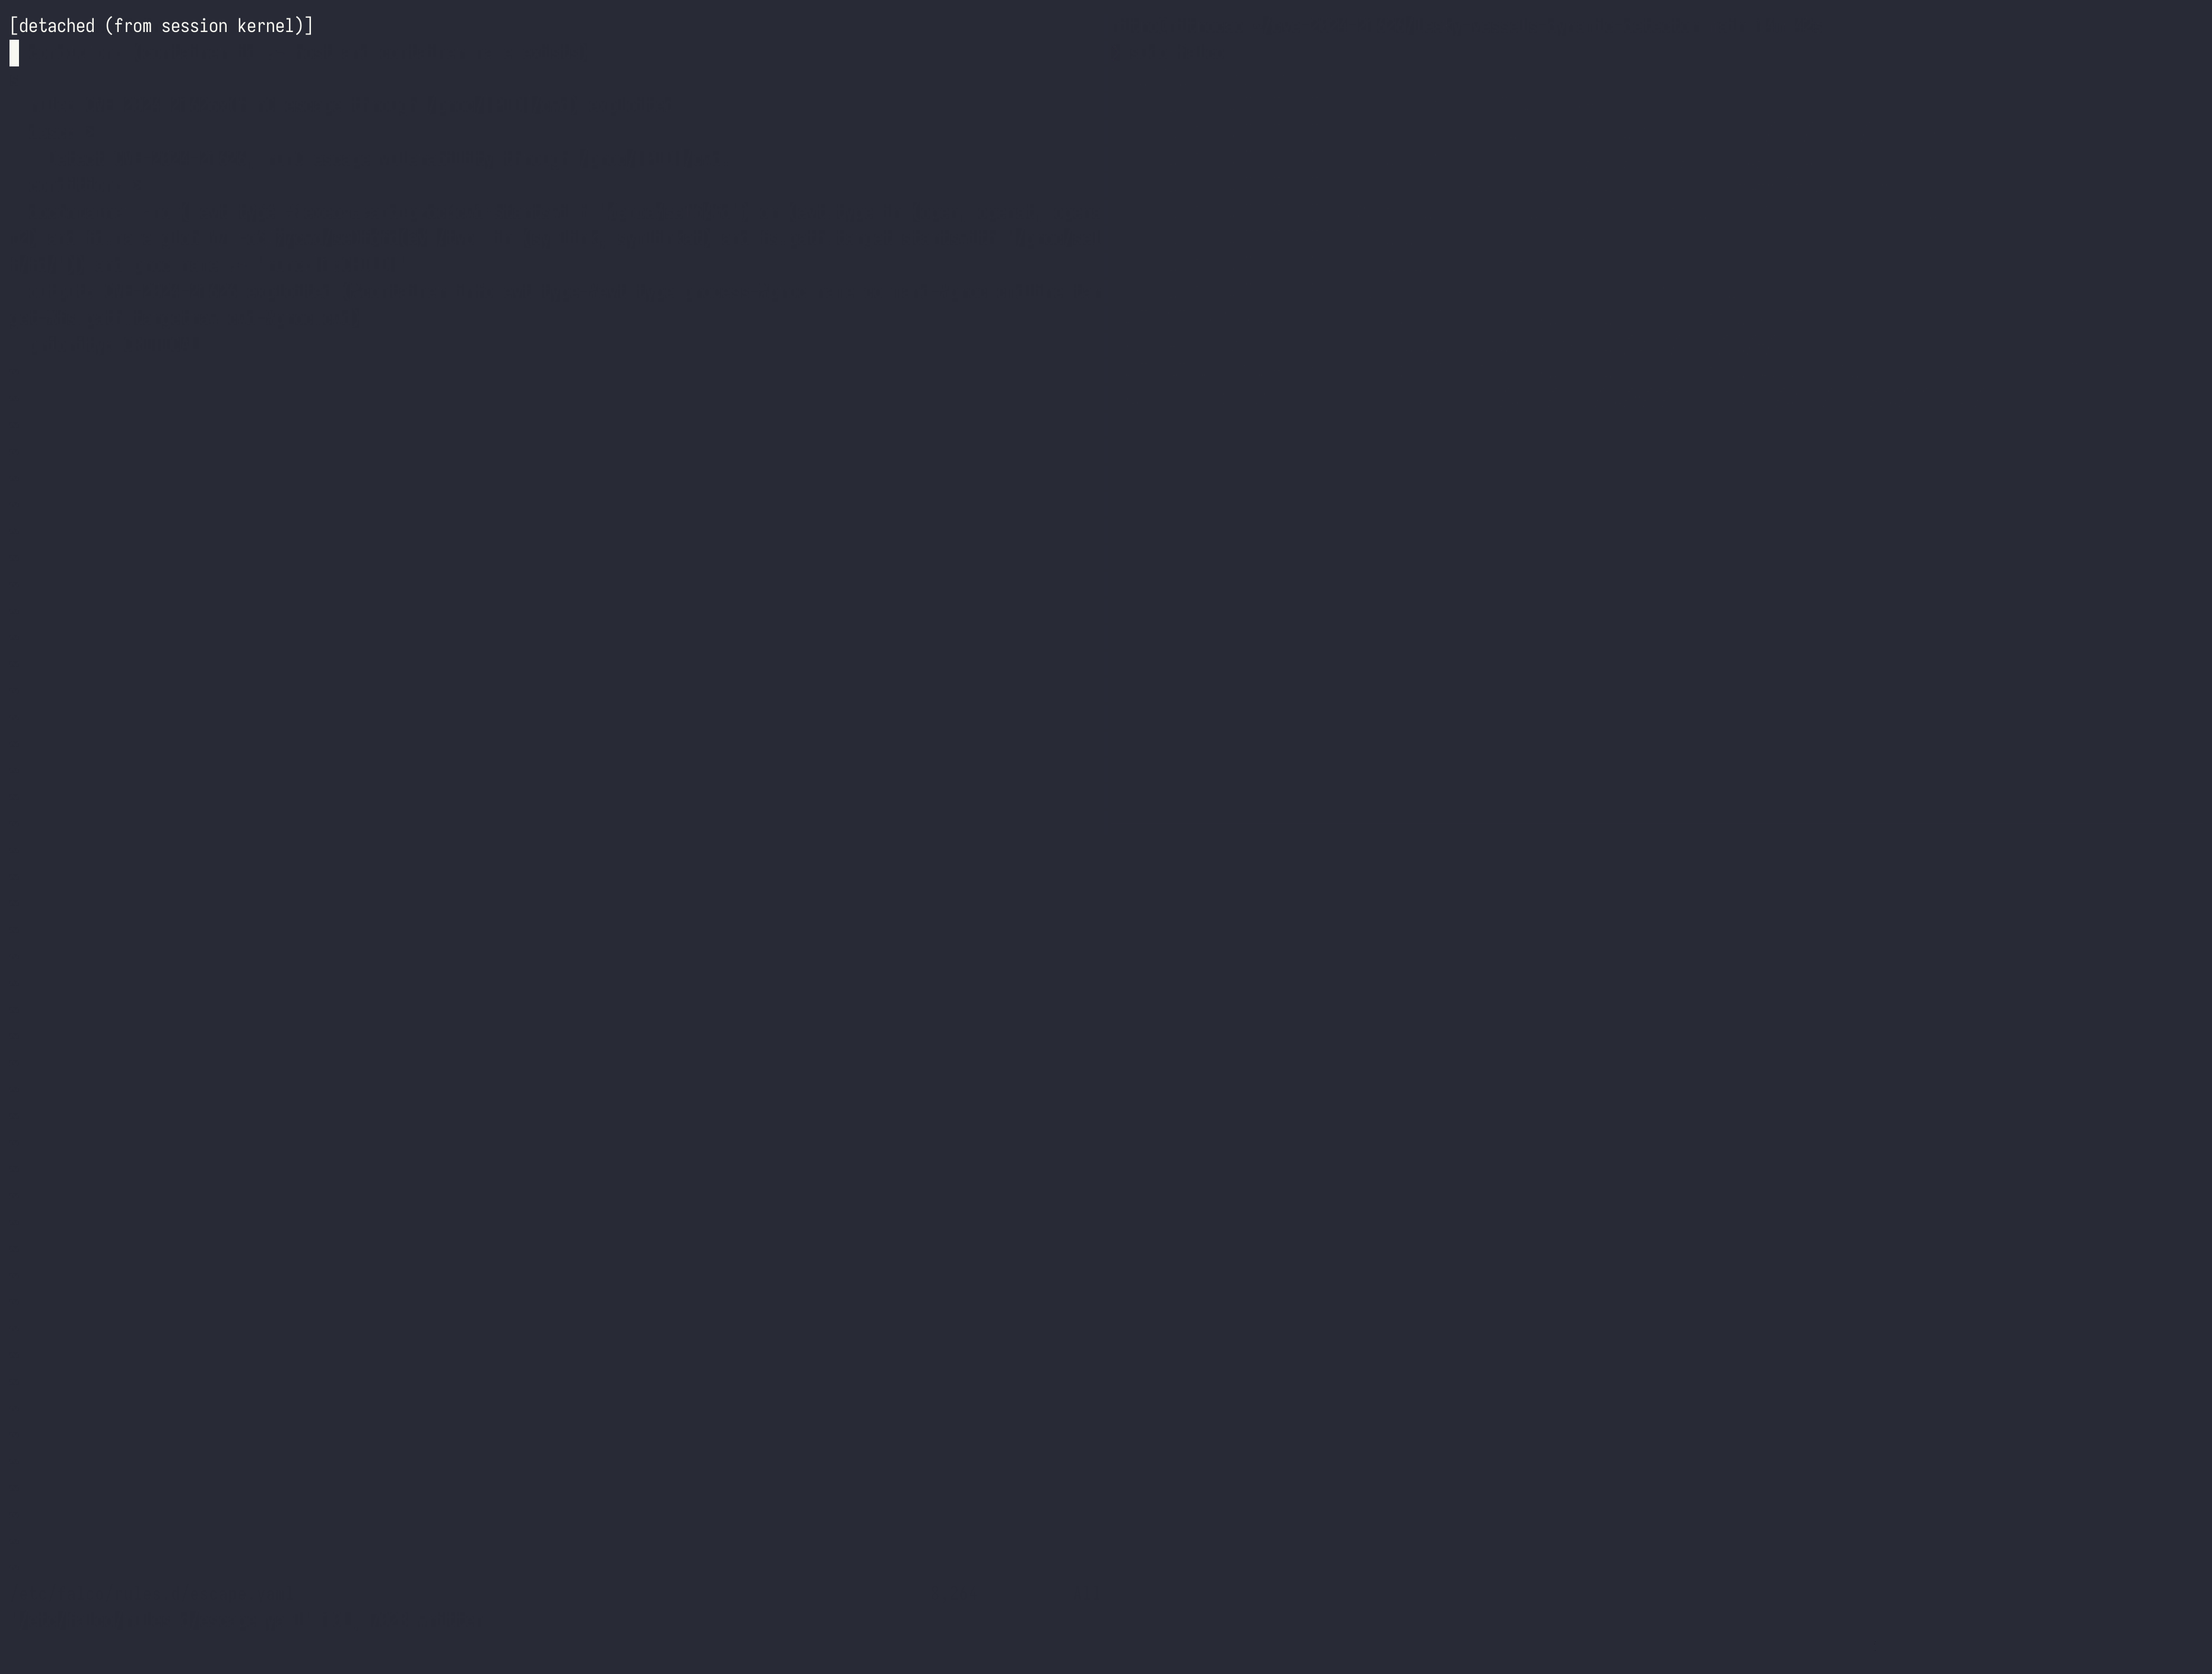 nitrocao/cve-2024-21626
PoC e rilevamento per CVE-2024-21626
 stratosphereips/aip
Genera blocklist IPv4 efficienti dai flussi di rete Zeek utilizzando molteplici modelli di prioritizzazione (nuovo, coerente, random forest) per…








