
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Rilevamento Intrusioni — Pagina 10 | Kitploit
Categorie

Rilevamento Intrusioni

Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
suricata preview#1

suricata

GitHuboisf/suricata
6.5k6 giorni fa
zeek preview#2

zeek

GitHubzeek/zeek
7.8k3h 31m fa
snort3 preview#3

snort3

GitHubsnort3/snort3
3.4k3 mesi fa
wazuh preview#4

wazuh

GitHubwazuh/wazuh
16.5k16h 36m fa
securityonion preview#5

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9k1 mese fa
falco preview#6

falco

GitHubfalcosecurity/falco
9.5k2 giorni fa
crowdsec preview#7

crowdsec

GitHubcrowdsecurity/crowdsec
14.5k1 giorno fa
maltrail preview#8

maltrail

GitHubstamparm/maltrail
8.6k8h 6m fa
fail2ban preview#9

fail2ban

GitHubfail2ban/fail2ban
18.4k12 giorni fa
osquery preview#10

osquery

GitHubosquery/osquery
23.4k12h 16m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
609 risultati
bombini preview

bombini

GitHubbombinisecurity/bombini

Agente di monitoraggio della sicurezza e sandboxing eBPF basato su Aya
defensive-toolscontainer-securityintrusion-detection
773 giorni fa
logdata-anomaly-miner preview

logdata-anomaly-miner

GitHubait-aecid/logdata-anomaly-miner

Questo strumento analizza i dati di log e consente di definire pipeline di analisi per il rilevamento di anomalie. È stato progettato per eseguire…
threat-intelligencemachine-learningintrusion-detection+2
931 mese fa
CitrixHoneypot preview

CitrixHoneypot

GitHubmalwaretech/citrixhoneypot

Rileva e registra i tentativi di scansione e sfruttamento di CVE-2019-19781.
vulnerability-scannersweb-securitythreat-intelligence+2
1206 anni fa
Purpleteam preview

Purpleteam

GitHubmthcht/purpleteam

Script Purpleteam simulazione e rilevamento - attiva eventi per rilevamenti SOC
defensive-toolsscripting-automationthreat-intelligence+4
2041 anno fa
DShield-SIEM preview

DShield-SIEM

GitHubbruneaug/dshield-siem

DShield Sensor Log Collection with ELK
defensive-toolsthreat-feeds-aggregatorsnetwork-security+4
534 giorni fa
threat-intel preview

threat-intel

GitHubhuntresslabs/threat-intel

Questa repository contiene elementi supplementari, inclusi IOC e firme discussi nei post del blog di Huntress e in altri media.
ioc-managementthreat-intelligenceintrusion-detection+1
5014 giorni fa
ioc2rpz preview

ioc2rpz

GitHubhomas/ioc2rpz

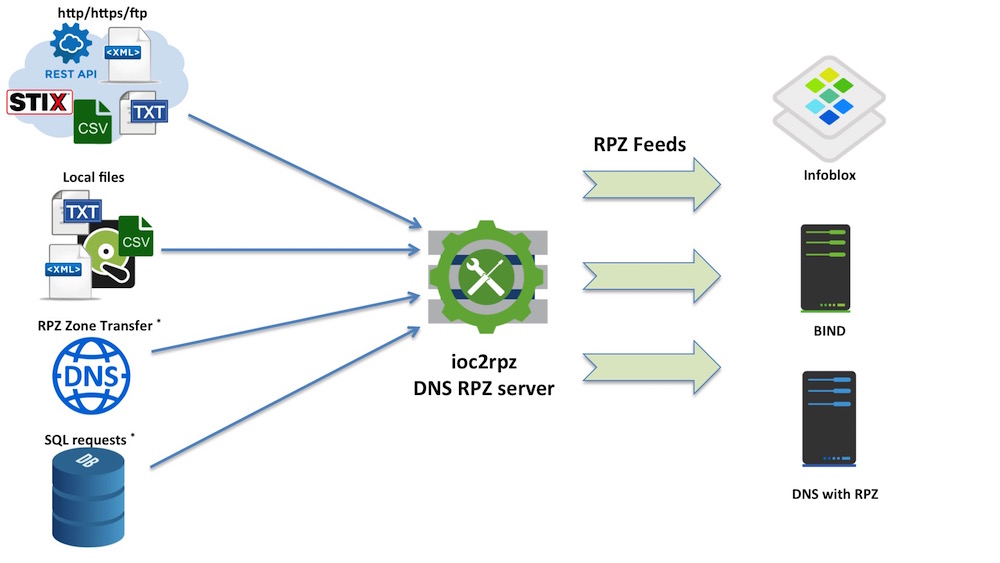
ioc2rpz è un luogo dove l'intelligence sulle minacce incontra il DNS.
defensive-toolsioc-managementnetwork-security+6
1163 mesi fa
Threat_Hunting preview

Threat_Hunting

GitHubt3l3m3try/threat_hunting

Alcune query di Threat Hunting utili per i blue teamer
defensive-toolsthreat-intelligenceintrusion-detection+3
1314 anni fa
Tylium preview

Tylium

GitHubrandomuserid/tylium

Pipeline di dati primarie per il rilevamento delle intrusioni, l'analisi della sicurezza e la caccia alle minacce.
defensive-toolsinformation-gatheringthreat-intelligence+2
854 anni fa
WhiteBeam preview

WhiteBeam

GitHubwhitebeamsec/whitebeam

Agente di sicurezza per endpoint basato su Rust con whitelist delle applicazioni, rilevamento e prevenzione degli attacchi. Supporta più piattaforme…
defensive-toolsintrusion-detection
1023 anni fa
csaf preview

csaf

GitHubcsalab-id/csaf

Quadro di Consapevolezza sulla Sicurezza Informatica (CSAF)
defensive-toolsphishing-toolsvulnerability-scanners+9
1058 mesi fa
Sigma_rules preview

Sigma_rules

GitHubtsale/sigma_rules

Regole Sigma da condividere con la community
defensive-toolsthreat-intelligenceintrusion-detection+2
1261 anno fa
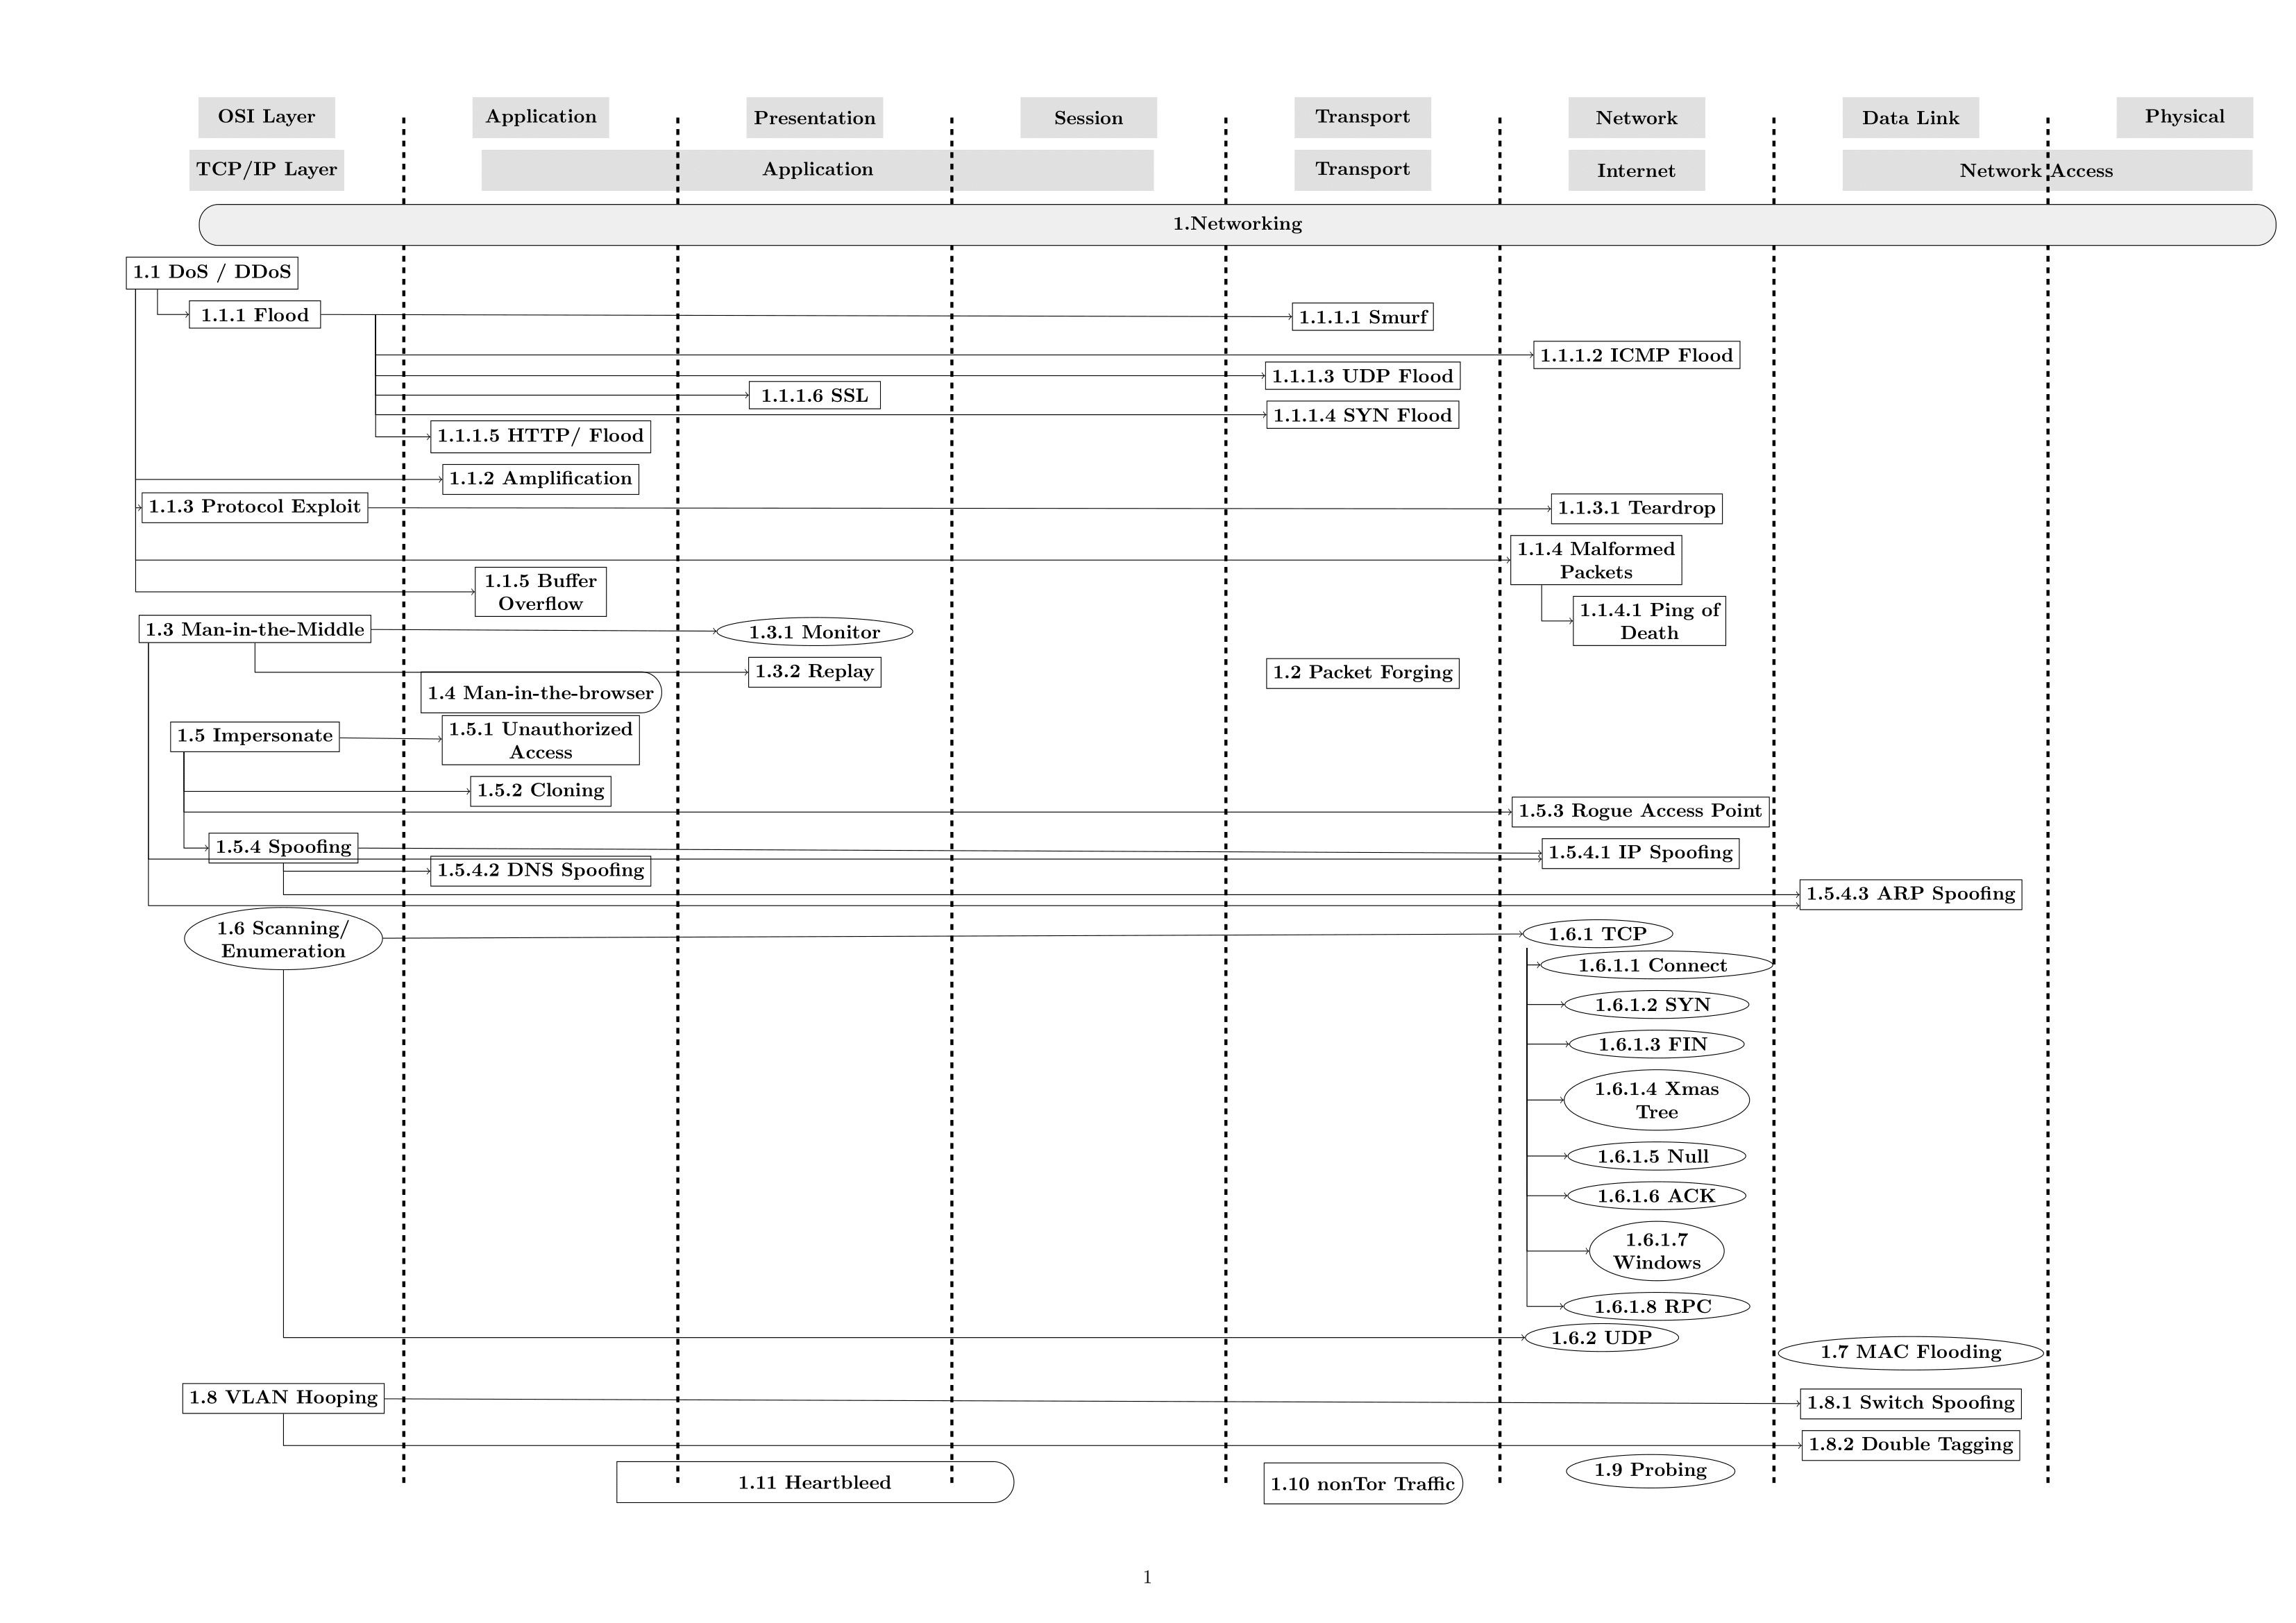
network-threats-taxonomy preview

network-threats-taxonomy

GitHubabertaymachinelearninggroup/network-threats-taxonomy

I sistemi di rilevamento delle intrusioni basati sul Machine Learning sono difficili da valutare a causa della carenza di dataset che rappresentino…
network-securitythreat-intelligenceintrusion-detection+3
1046 anni fa
Conveigh preview

Conveigh

GitHubkevin-robertson/conveigh

Conveigh è uno strumento di rilevamento di spoofing LLMNR/NBNS per Windows PowerShell.
packet-sniffing-analysisreconnaissancenetwork-security+3
9910 anni fa
Log4Pot preview

Log4Pot

GitHubthomaspatzke/log4pot

Un honeypot per la vulnerabilità Log4Shell (CVE-2021-44228).
payload-generationvulnerability-analysisthreat-intelligence+2
941 anno fa
HoneyWire preview

HoneyWire

GitHubandreicscs/honeywire

Piattaforma open-source di deception che trasforma qualsiasi macchina Linux in una canary ad alto segnale. Distribuisci sensori tripwire su file,…
container-securitynetwork-securitydevsecops+3
1021 mese fa
Exploitarium-Detections preview

Exploitarium-Detections

GitHubethan-andrews/exploitarium-detections

Regole di rilevamento KQL per Microsoft Sentinel e Defender XDR che coprono la divulgazione anonima bikini/exploitarium — un archivio di ricerca…
ioc-managementvulnerability-analysisthreat-intelligence+3
471 mese fa
raxe-ce preview

raxe-ce

GitHubraxe-ai/raxe-ce

Protezione runtime per agenti AI

defensive-toolsvulnerability-analysisthreat-intelligence+5
1176 mesi fa
Precedente1…91011…34Successivo








