#1
Strumenti generici per la raccolta di vari tipi di informazioni sui target.
Raccomandato da Kitploit
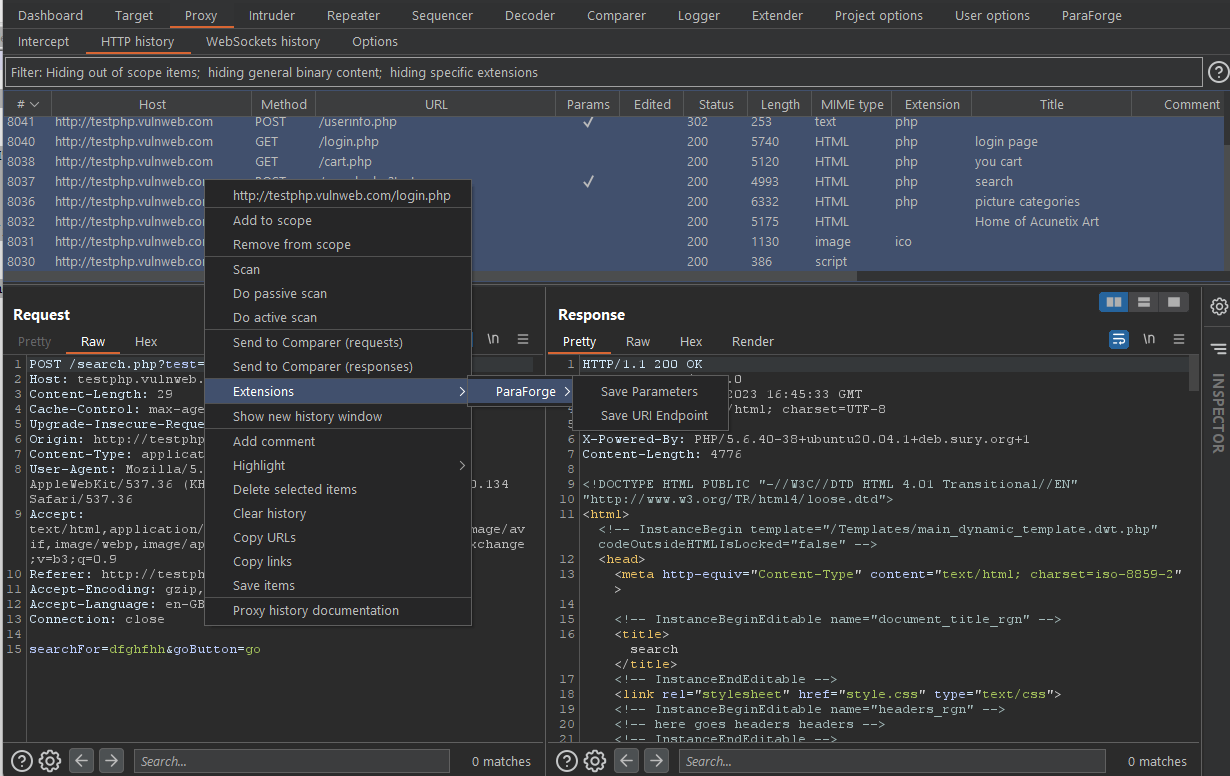
 anof-cyber/paraforge
Un'estensione per BurpSuite per creare una word-list personalizzata di endpoint e parametri per enumerazione e fuzzing.

 gvb84/pbscan
Scanner SYN stateless e banner grabber più veloci ed efficienti grazie all'uso dello stack TCP/IP in userland.
 n4xh4ck5/cmssc4n
Strumento per identificare se un dominio è un CMS come Wordpress, Moodle, Joomla, Drupal o Prestashop
 psc4re/nse-scripts
Script NSE per rilevare CVE-2020-1350 SIGRED e CVE-2020-0796 SMBGHOST, CVE-2021-21972, proxyshell, CVE-2021-34473
 henshin/filebuster
Un web fuzzer estremamente veloce e flessibile
 1n3/xsstracer
Un piccolo script Python per verificare Cross-Site Tracing (XST)
 mpgn/cve-2019-5418
CVE-2019-5418 - Divulgazione del contenuto dei file su Ruby on Rails
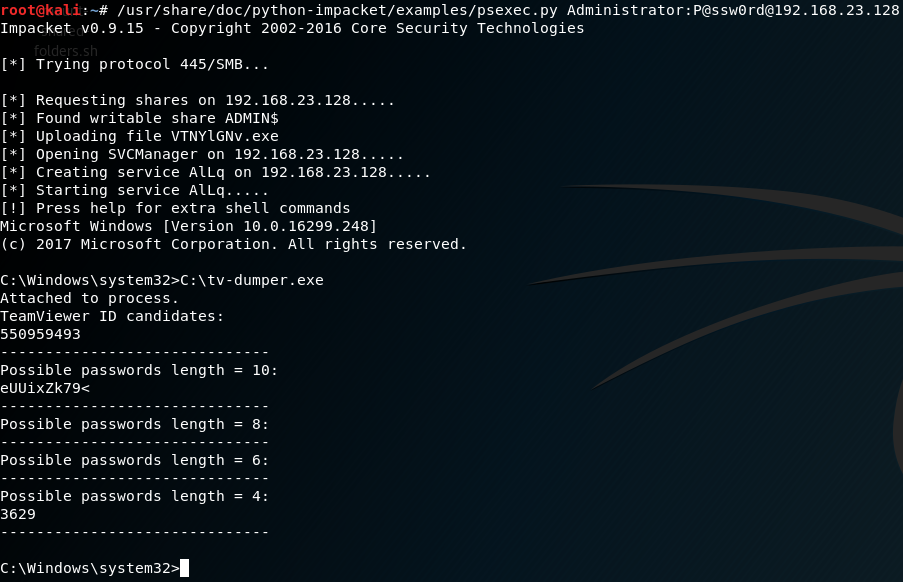 attackercan/teamviewer-dumper
Estrai ID e password di TeamViewer dalla memoria. Funziona molto meglio di altri strumenti.
 penafieljlm/inquisitor
Footprinting OSINT incentrato sull'organizzazione e basato su opinioni, ispirato da recon-ng e Maltego.
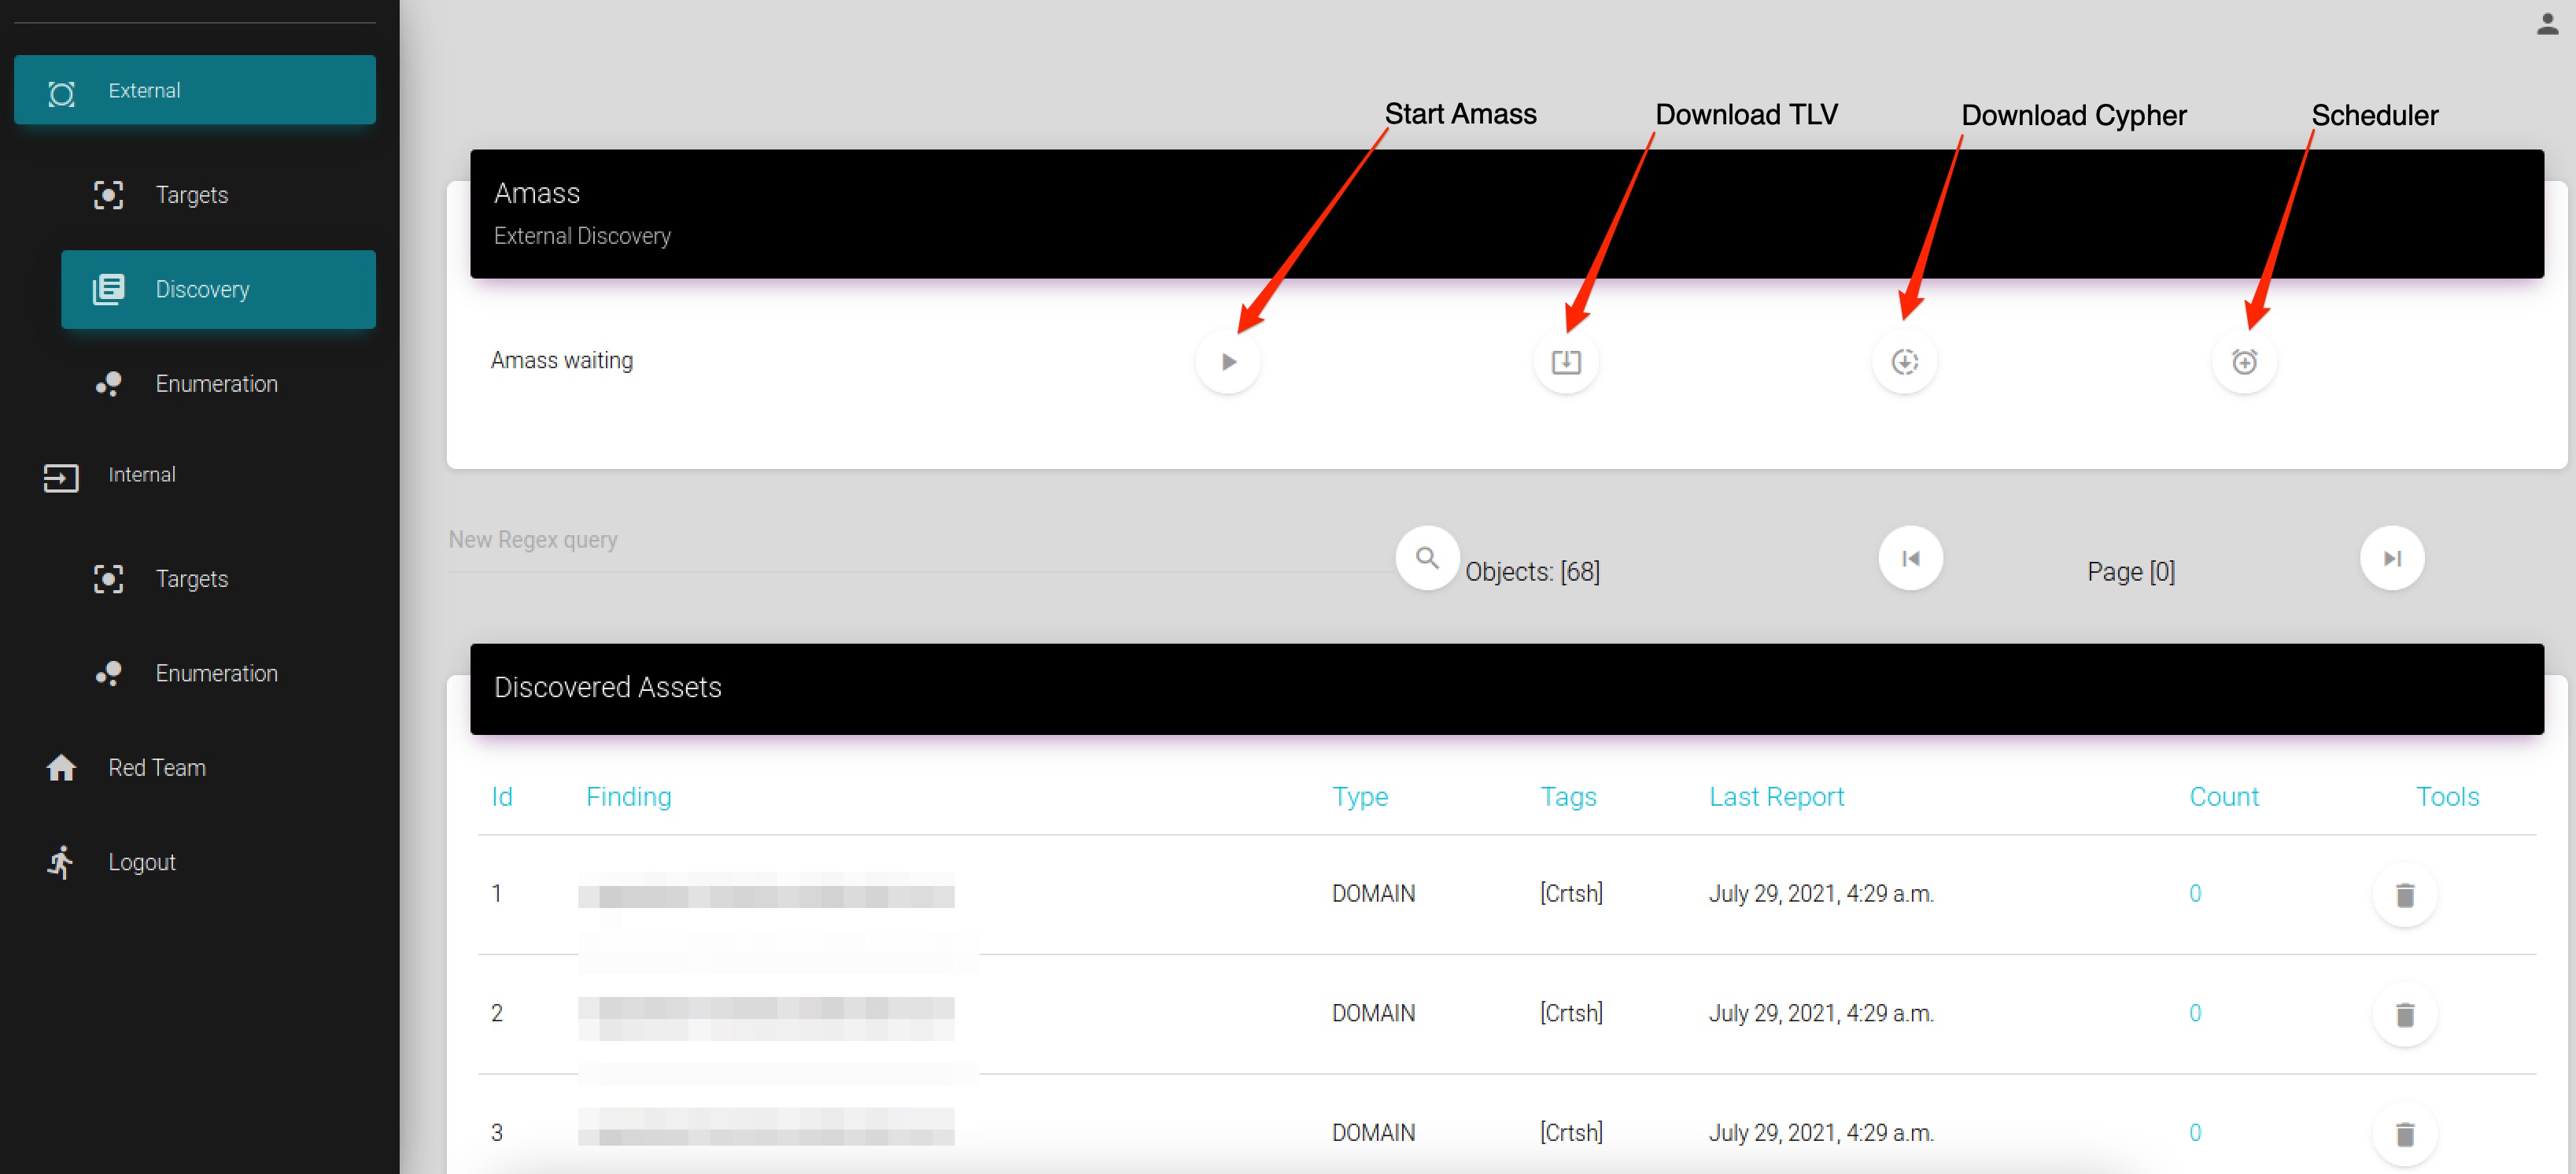 vmware-labs/attack-surface-framework
Strumento per scoprire la superficie di attacco della rete esterna e interna
 bitbrute/evillimiter-windows
Strumento che monitora, analizza e limita la larghezza di banda dei dispositivi sulla rete locale senza accesso amministrativo (solo per Windows)
 absllk/hexestra
IDE di penetration testing nativo per l'AI in cui gli operatori e un agente AI condividono browser, terminali, cattura del traffico, shell, grafo…
 cred-club/artif
Un framework avanzato di threat intelligence in tempo reale per identificare minacce e traffico web dannoso sulla base della reputazione IP e dei…
 oldboy21/ldap-password-hunter
Strumento automatizzato che cerca password leggibili da tutti nei database LDAP di Active Directory sfruttando l'autenticazione Kerberos e ldapsearch…
 belane/linux-soft-exploit-suggester
Cerca software sfruttabile su Linux
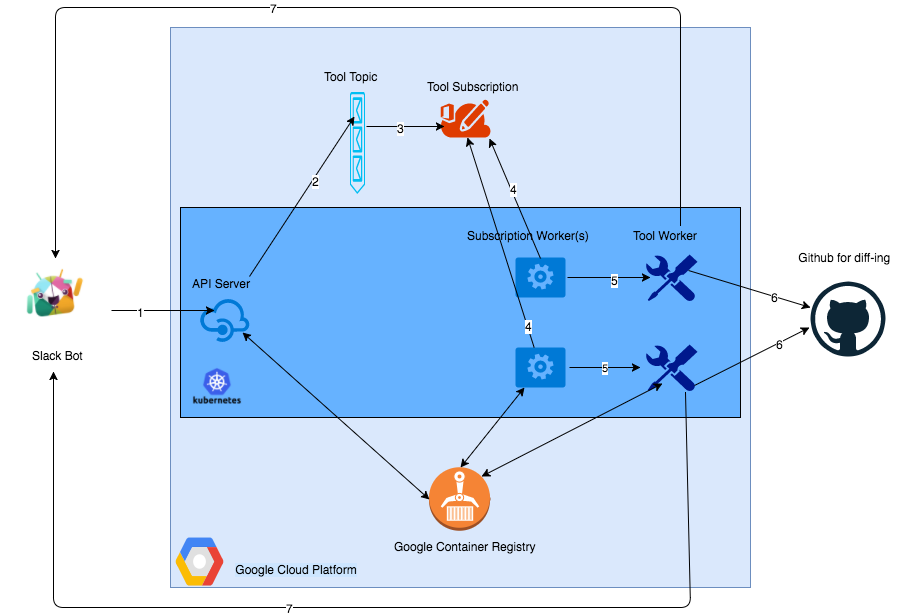 anshumanbh/kubebot
Un bot Slack per test di sicurezza con backend Kubernetes su Google Cloud Platform.
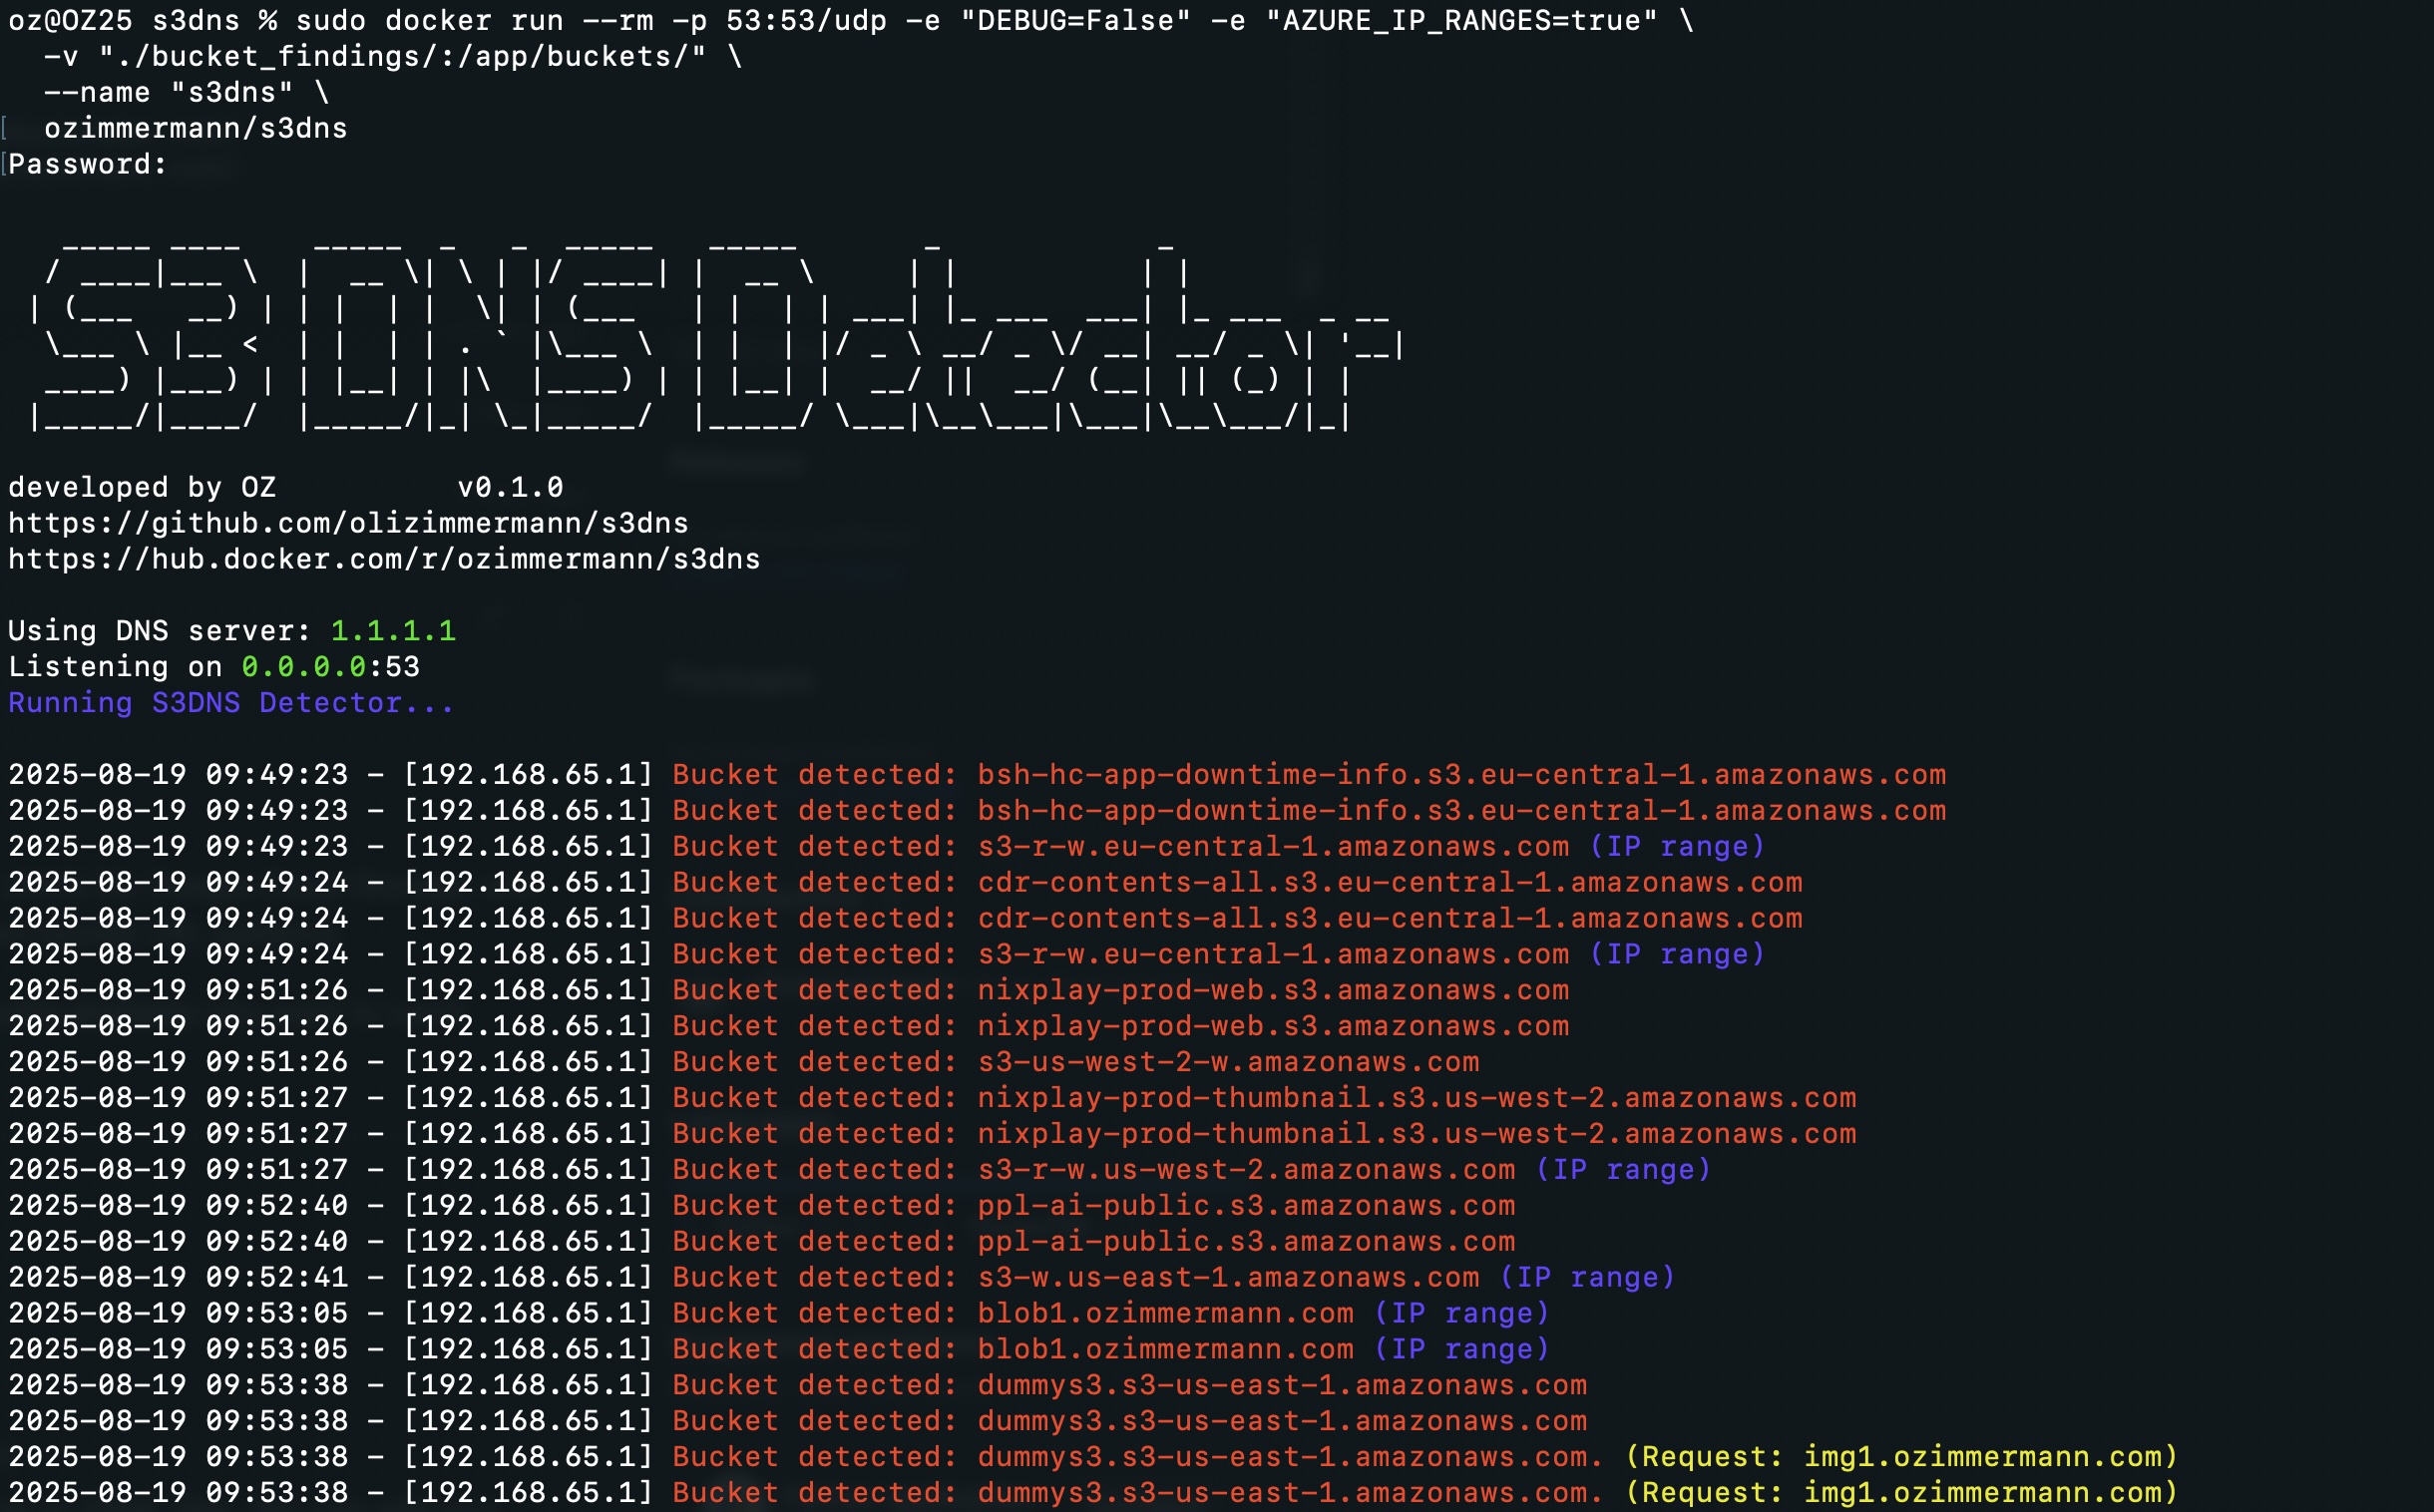 olizimmermann/s3dns
Server DNS passivo che rileva bucket di archiviazione cloud esposti (AWS S3, GCP, Azure) risolvendo richieste DNS, tracciando catene CNAME e…