
 #1
Strumenti generici per la raccolta di vari tipi di informazioni sui target.
Raccomandato da Kitploit
 quantika14/osint-suite-tools
Repository del set di strumenti per fare OSINT e SOCMINT con Dante's Gates Minimal Version.
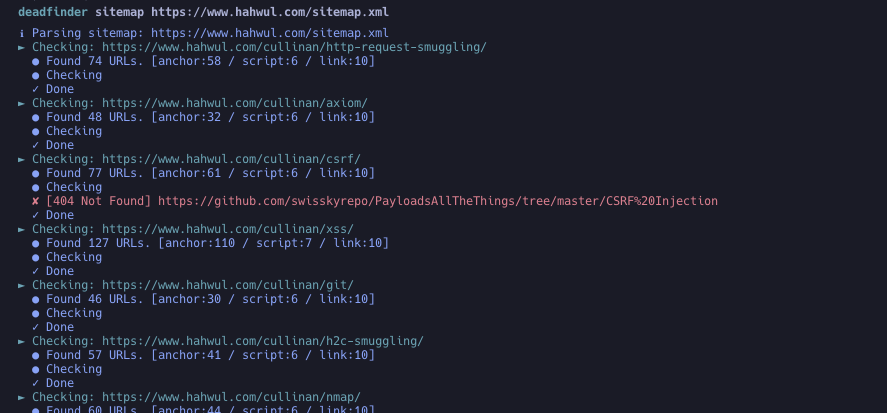 hahwul/deadfinder
Strumento CLI veloce per analizzare siti web, sitemap e liste di URL alla ricerca di link rotti, con worker concorrenti, report di copertura e…
 andromeda1957/netpwn
Strumento per automatizzare le attività di pentesting.
 tismayil/ohmybackup
Scansiona le directory di backup della vittima e i file di backup
 ebryx/gitdump
Uno strumento di penetration testing che scarica il codice sorgente da .git anche quando il directory traversal è disabilitato
 b3rito/peeko
peeko – C2 XSS basato su browser per l'esplorazione stealth di reti interne tramite browser infetto.
 projectdiscovery/useragent
Elenco curato di User Agent categorizzati
 shivamrai2003/reconky-automated_bash_script
Reconky è un ottimo script bash per la scoperta di contenuti per cacciatori di bug bounty che automatizza molte attività ed è organizzato in una…
 luemmelsec/apex
Framework di post-sfruttamento Azure
 whxitte/white-deface
Questo è un semplice tool python per defacciare automaticamente siti web WebDAV vulnerabili.
 0xshe/fuck-cdn
Skill automatizzata per Claude Code per la scoperta degli IP di origine di una CDN che esegue oltre 40 metodi OSINT prioritizzati, convalida in modo…
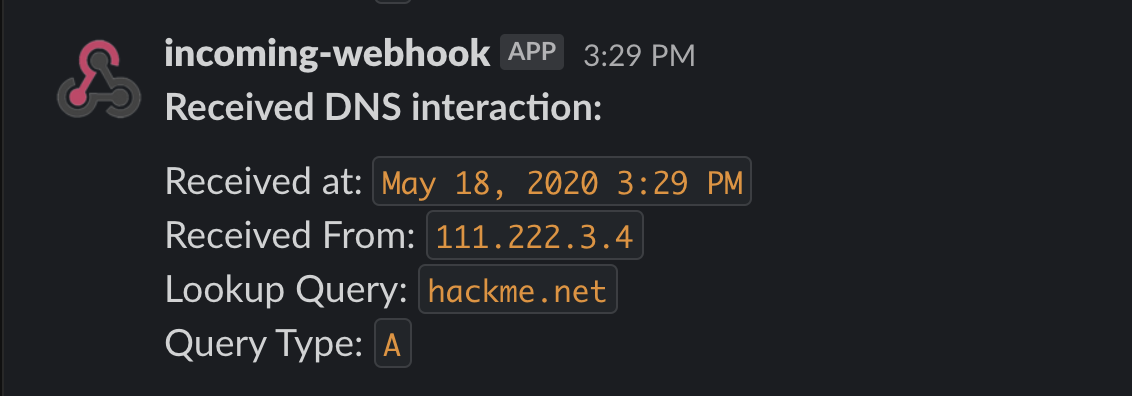 allyomalley/dnsobserver
Un pratico servizio DNS scritto in Go per aiutare nel rilevamento di diversi tipi di vulnerabilità cieche. Monitora il server di un penetration…
 tothi/servicedetector
Rileva se un servizio è installato (alla cieca) e/o in esecuzione (se espone named pipe) su una macchina remota senza utilizzare privilegi di…
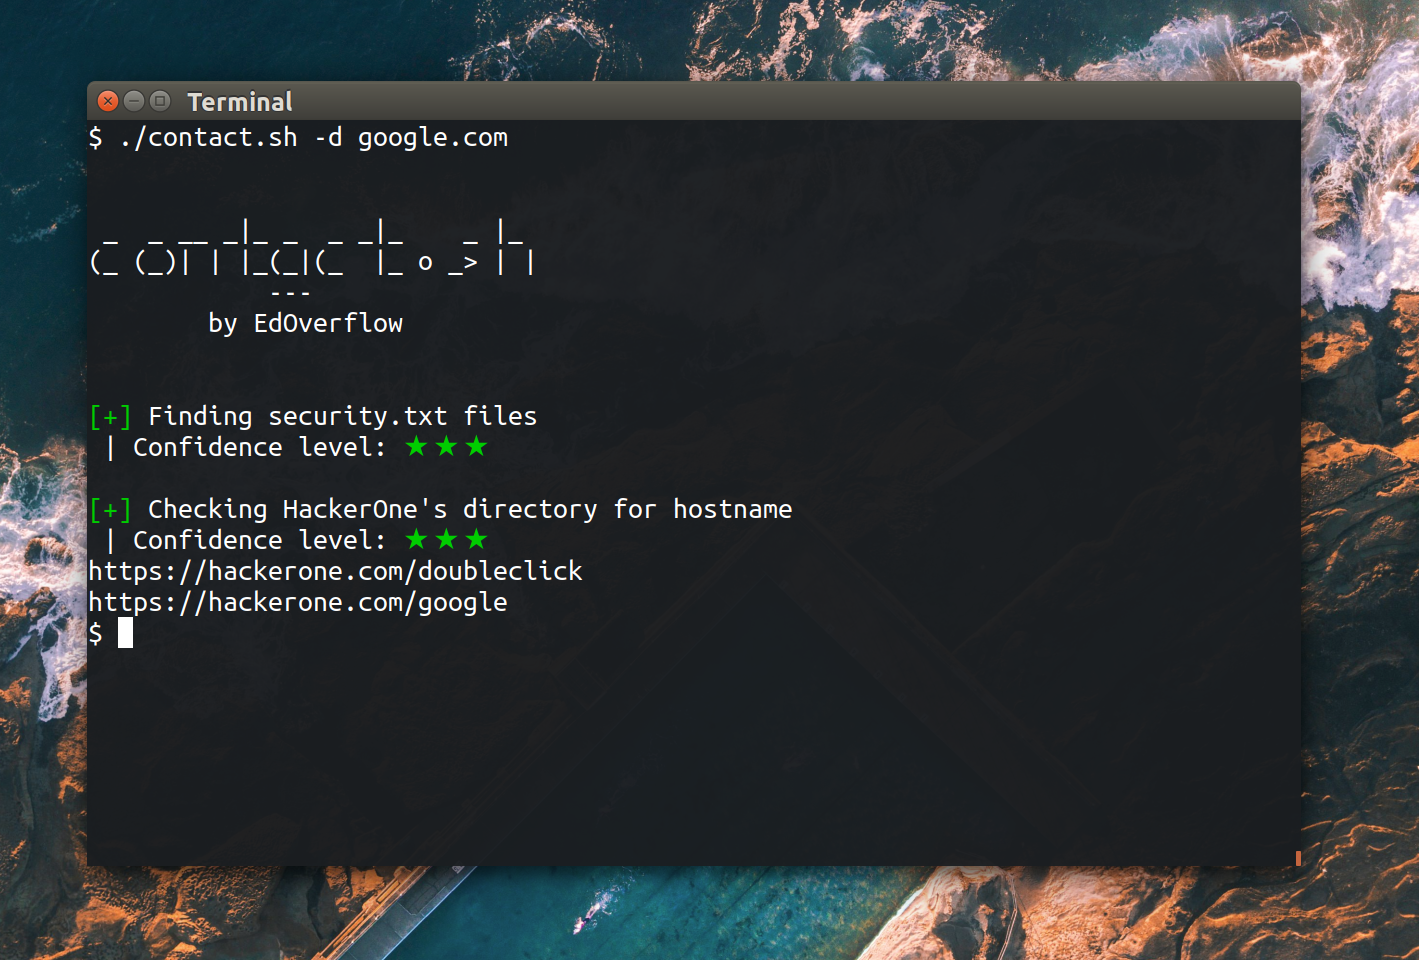 edoverflow/contact.sh
Uno strumento OSINT per trovare contatti al fine di segnalare vulnerabilità di sicurezza.
 codingo/dorky
Uno strumento per effettuare rapidamente ricerche per parole chiave su Gitlab e Github per OSINT e ricognizione bug bounty.
 ctxis/snitchdns
Server DNS basato su database con interfaccia utente web
 daffainfo/oneliner-bugbounty
Una raccolta di script one-liner per bug bounty
 nvisosecurity/pycobalthound
pyCobaltHound è un'estensione di script Aggressor per Cobalt Strike che mira a fornire una profonda integrazione tra Cobalt Strike e Bloodhound.








