
 #1
Strumenti generici per la raccolta di vari tipi di informazioni sui target.
Raccomandato da Kitploit
 christophetd/cloudflair
🔎 Trova i server di origine dei siti web dietro CloudFlare utilizzando i dati di scansione a livello di Internet da Censys.
 betterleaks/betterleaks
Scanner di segreti veloce e configurabile per filesystem, cronologia git, container e sorgenti cloud, con filtraggio basato su Expr, validazione…
 cure53/httpleaks
Enumera tutti gli elementi HTML e gli attributi che possono far trapelare richieste HTTP, consentendo di testare browser, proxy web e client di posta…
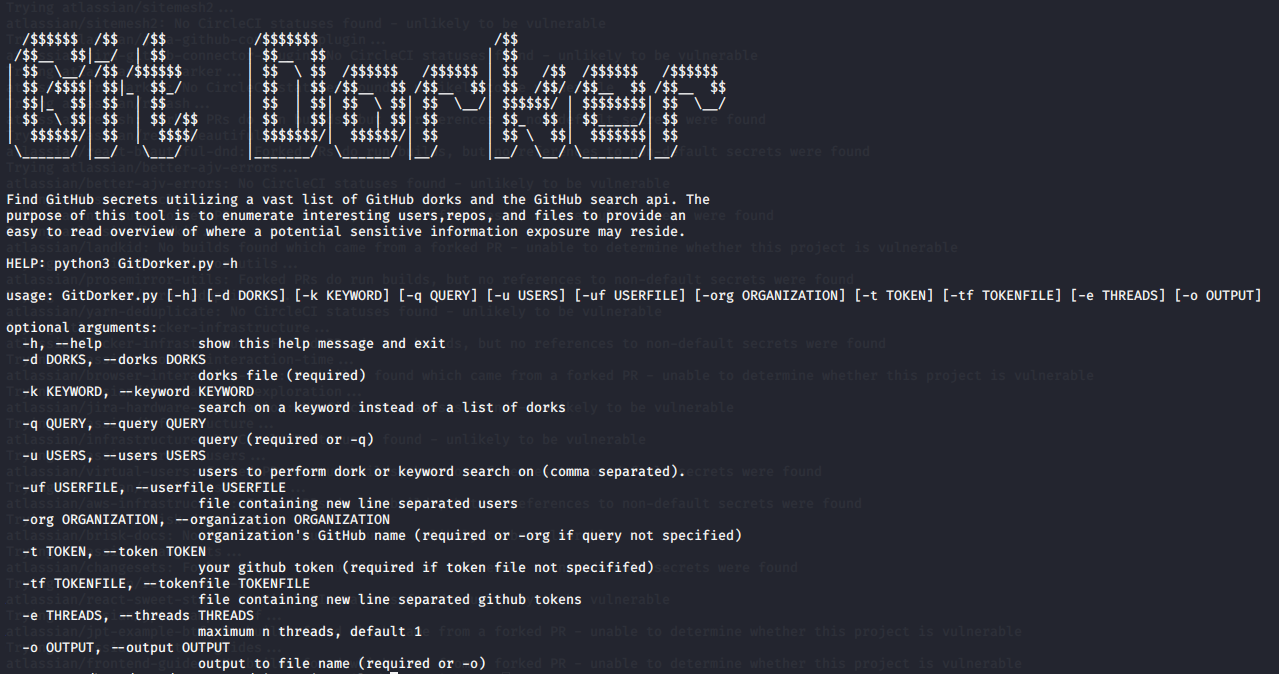 obheda12/gitdorker
Un programma Python per estrarre segreti da GitHub utilizzando un ampio repository di dork.
 cve-search/cve-search
Database locale di vulnerabilità CVE/CPE con ricerca, classificazione, interfaccia web e API per analisi e gestione offline delle vulnerabilità.
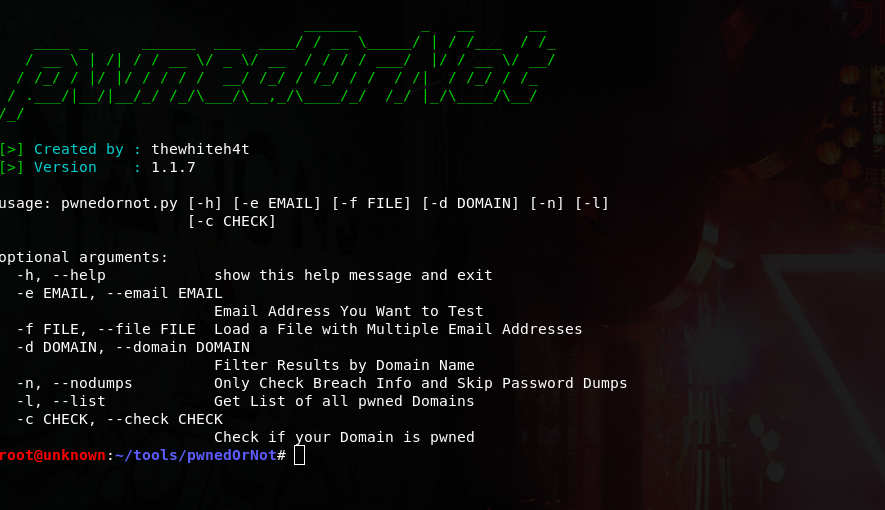 thewhiteh4t/pwnedornot
Strumento OSINT per trovare password di indirizzi email compromessi
 microsoft/msticpy
Strumenti di sicurezza di Microsoft Threat Intelligence
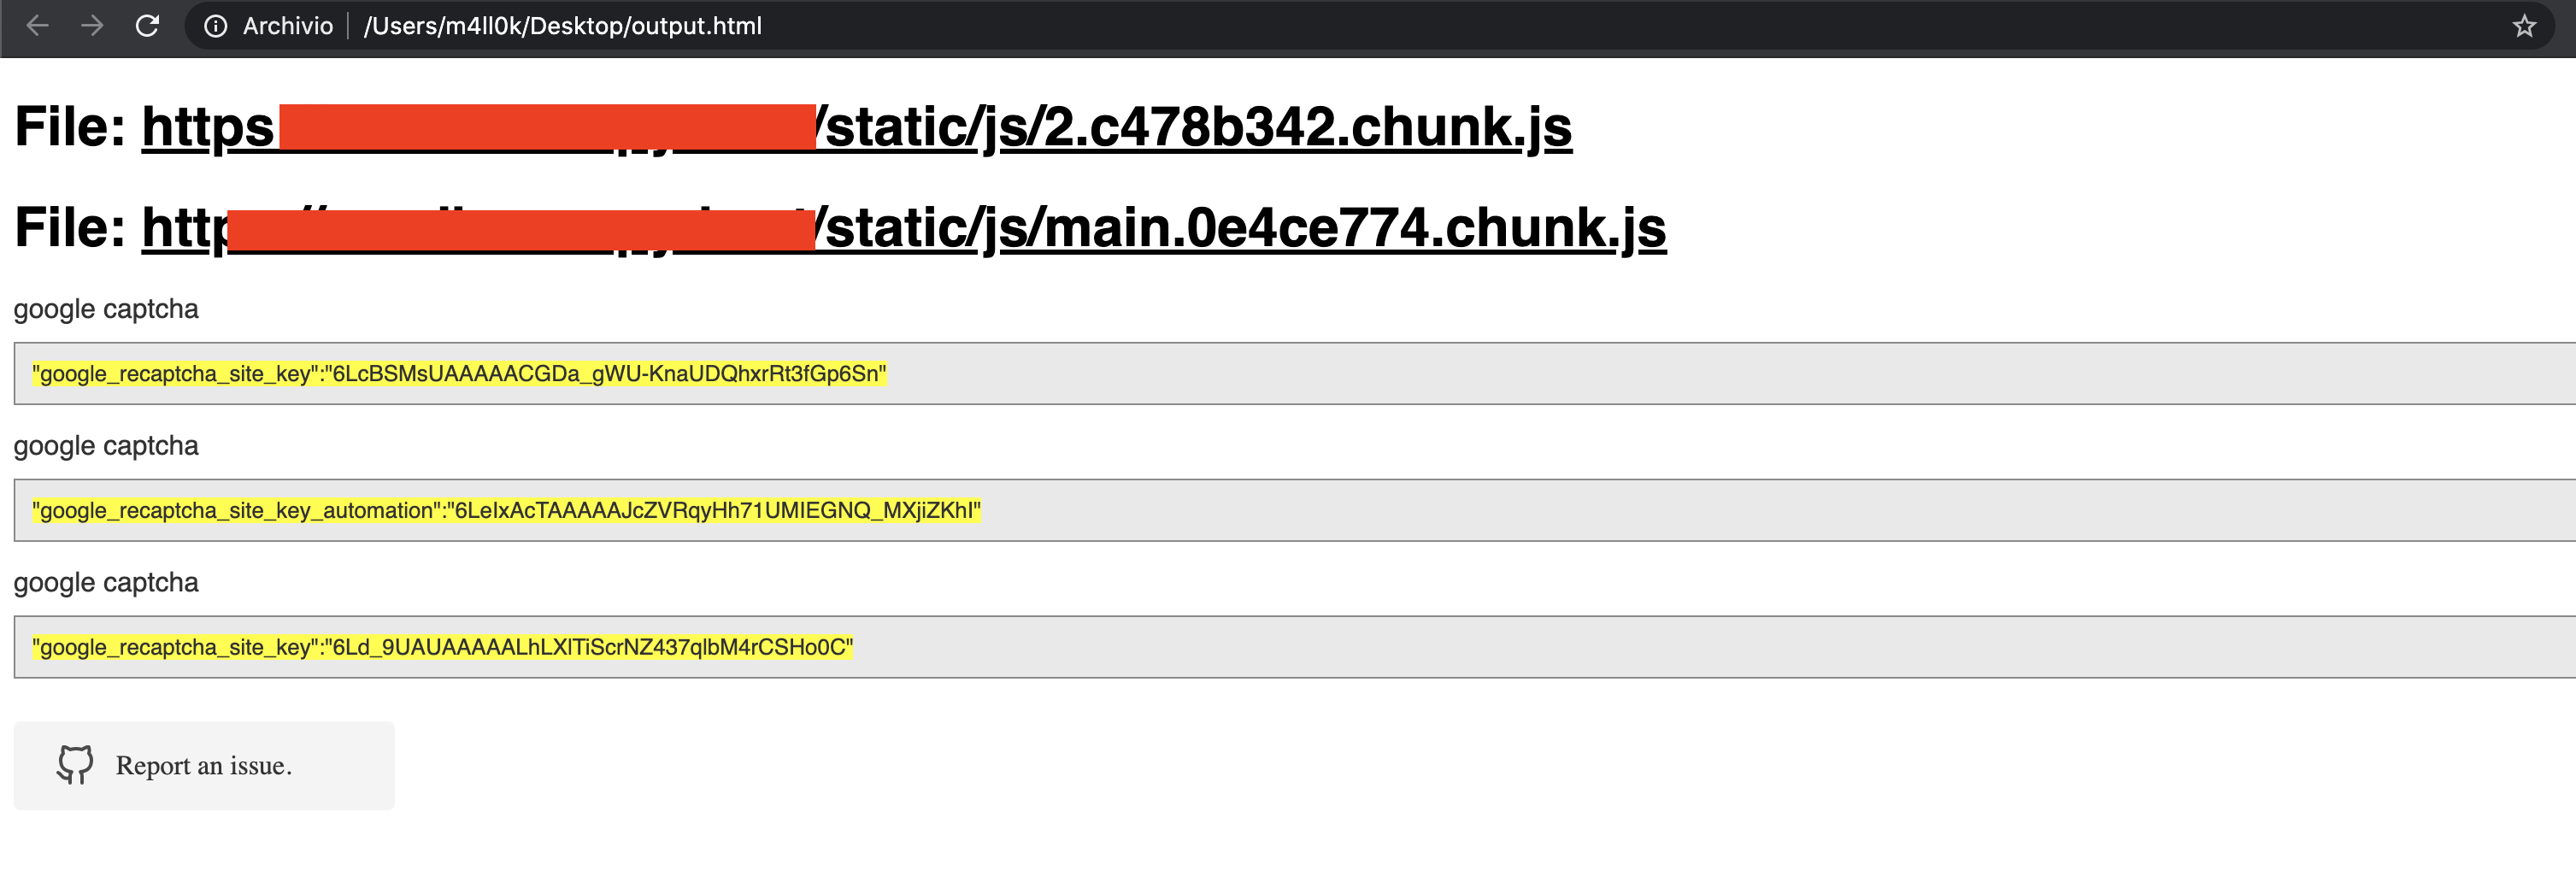 m4ll0k/secretfinder
SecretFinder - Uno script Python per trovare dati sensibili (apikey, accesstoken, jwt, ..) e cercare qualsiasi cosa nei file javascript.
 sabri-zaki/easy_hack
Hackerare il mondo con Termux
 trhhubsd/artex
Sistema LLM multi-agente per il penetration testing autonomo in laboratori isolati: gli agenti planner/worker condividono grafi di asset e di…
 lucksi/mr.holmes
Framework OSINT modulare per raccogliere informazioni su domini, nomi utente, numeri di telefono ed email utilizzando fonti pubbliche, Google dorks e…
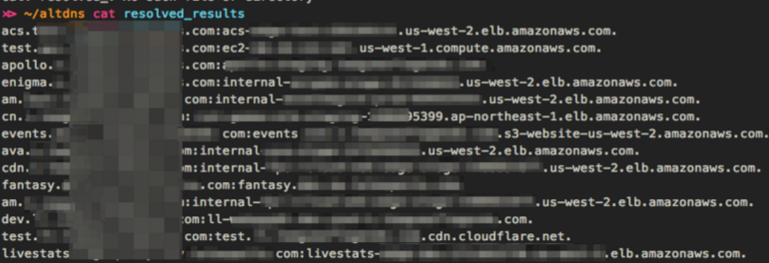 infosec-au/altdns
Genera permutazioni, alterazioni e mutazioni di sottodomini e poi li risolve
 lanjelot/patator
Patator è un brute-forcer multiuso, con un design modulare e un utilizzo flessibile.
 thehackingsage/hacktronian
Strumenti per il Pentesting
 botesjuan/burp-suite-certified-practitioner-exam-study
Note di studio pratiche e guide passo-passo per i laboratori di PortSwigger Academy, che coprono vulnerabilità web, payload, enumerazione e strategie…
 projectdiscovery/vulnx
CLI moderna per esplorare dati sulle vulnerabilità con potenti funzionalità di ricerca, filtraggio e analisi.
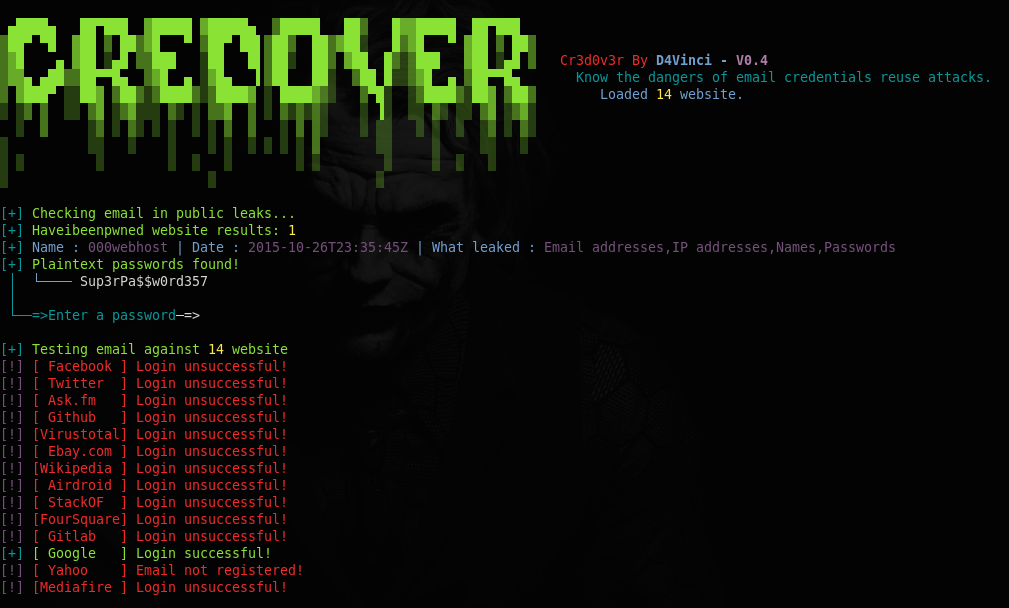 d4vinci/cr3dov3r
Conosci i pericoli degli attacchi di riutilizzo delle credenziali.








