
 #1
Strumenti generici per la raccolta di vari tipi di informazioni sui target.
Raccomandato da Kitploit
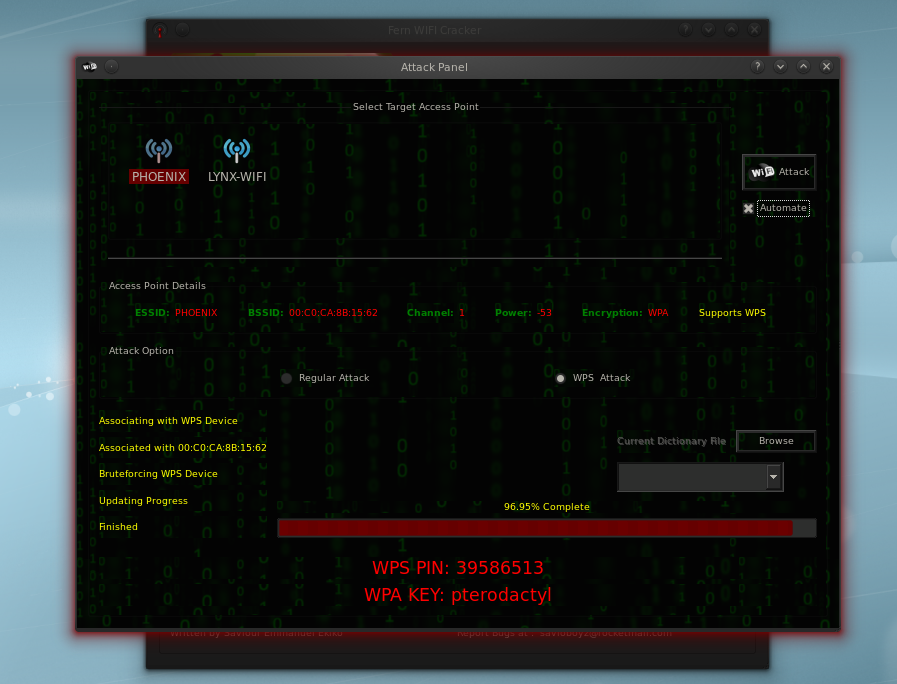
 savio-code/fern-wifi-cracker
Esportato automaticamente da code.google.com/p/fern-wifi-cracker
 xnl-h4ck3r/xnlinkfinder
Uno strumento Python utilizzato per scoprire endpoint, parametri potenziali, una wordlist specifica per un dato target e segreti
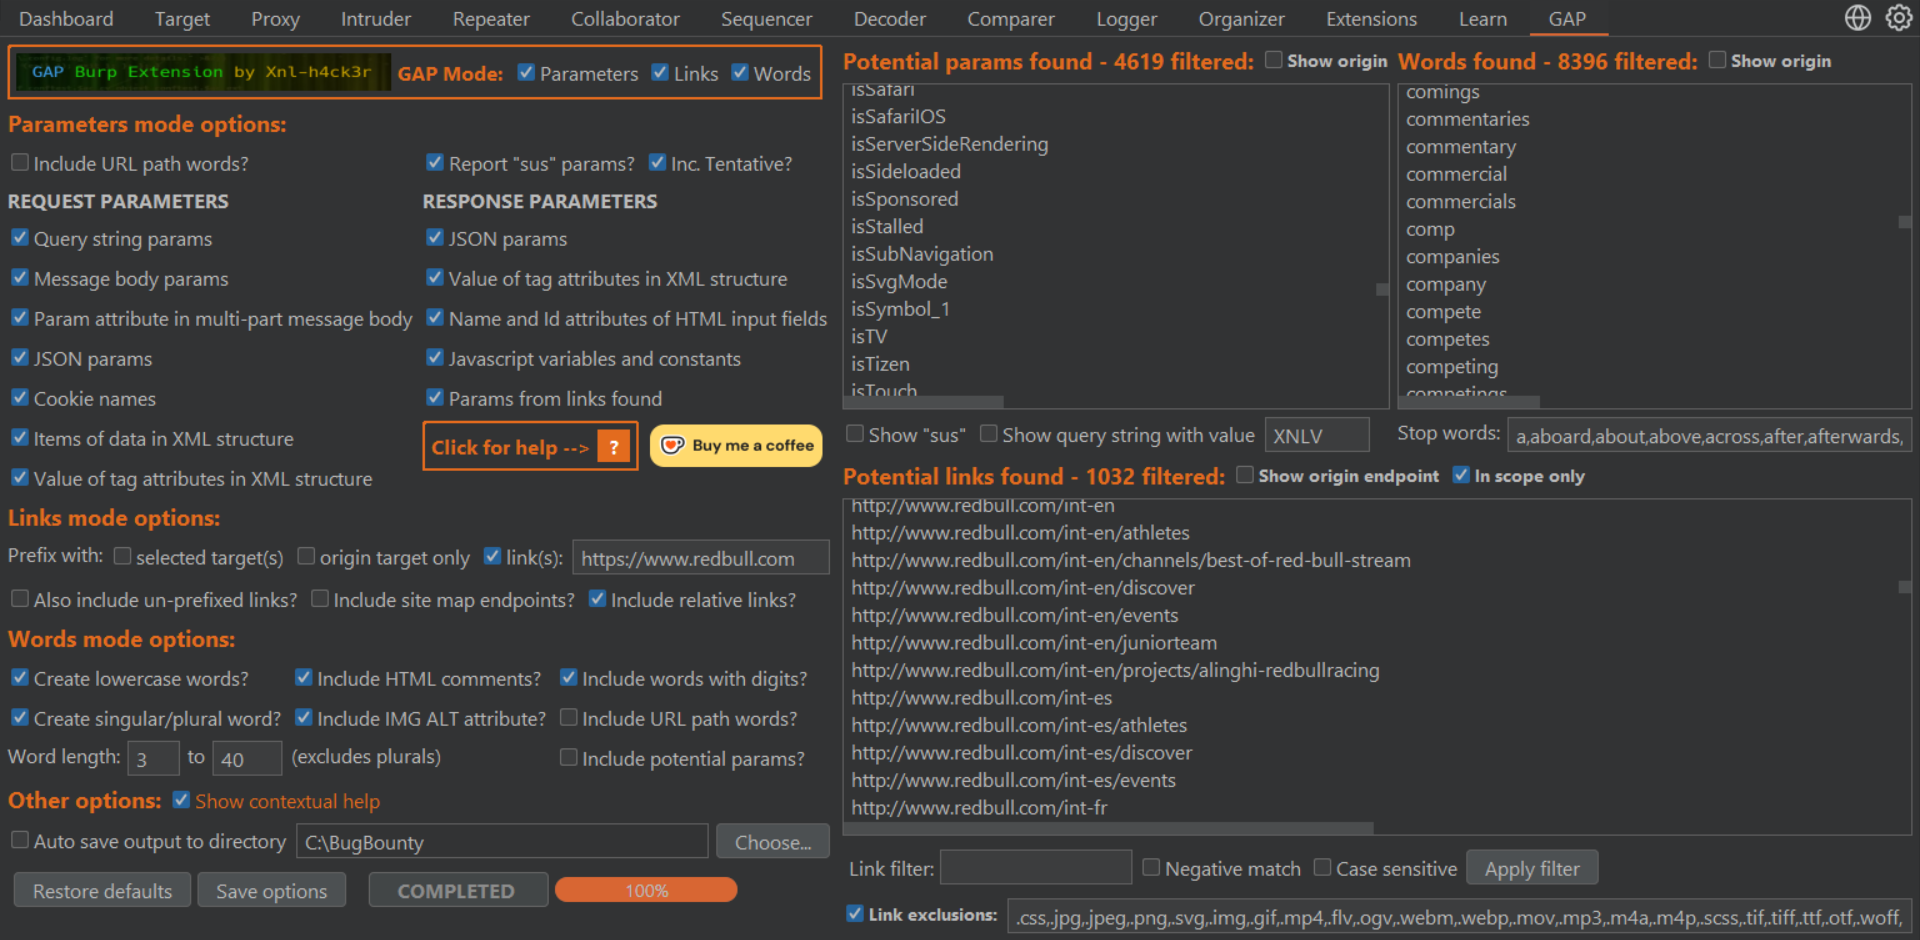 xnl-h4ck3r/gap-burp-extension
Estensione Burp per trovare potenziali endpoint, parametri e generare una wordlist personalizzata per il target.
 salesforce/jarm
Strumento attivo di fingerprinting di server TLS che invia pacchetti Client Hello appositamente realizzati per generare hash JARM unici per…
 hakluke/hakoriginfinder
Strumento per scoprire l'host di origine dietro un proxy inverso. Utile per bypassare i WAF cloud!
 abacus-group-rto/legion
Legion è uno strumento di penetration testing di rete open source, facile da usare, super estensibile e semi-automatizzato che aiuta nella scoperta,…
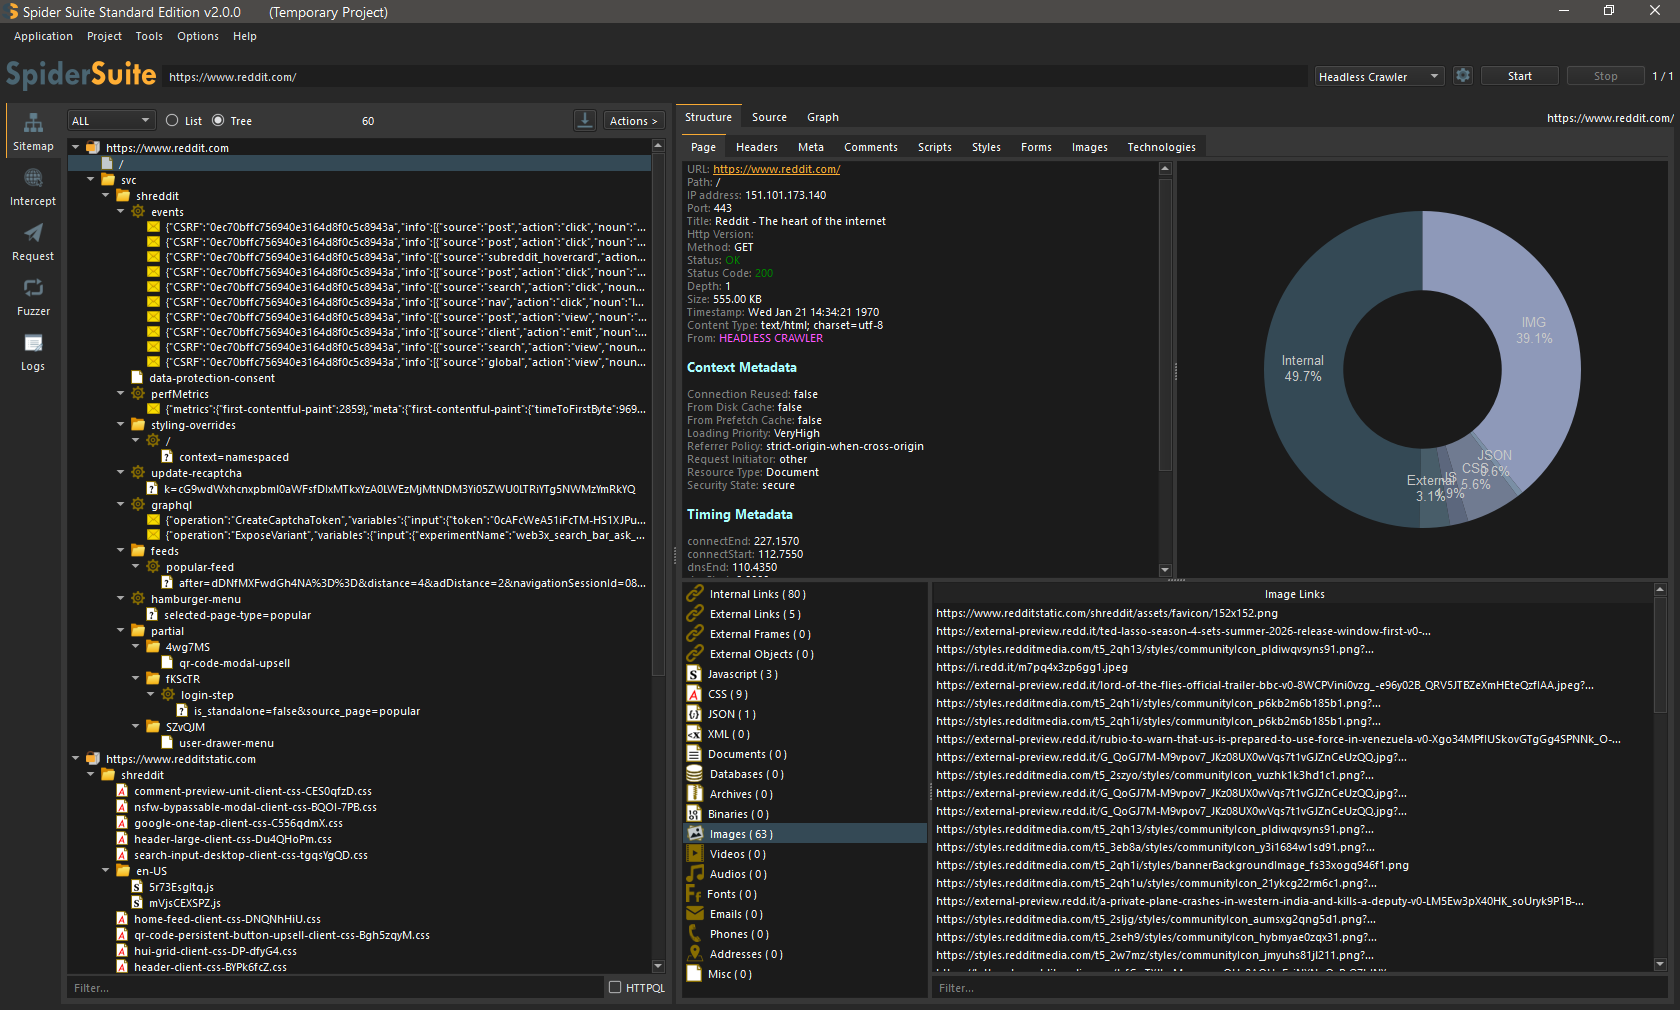 spidersuite/spidersuite
Crawler web avanzato e multipiattaforma per professionisti della sicurezza, che consente ricognizione automatizzata, raccolta di informazioni e…
 brosck/mantra
「🔑」Un tool utilizzato per scovare le fughe di chiavi API nei file JS e nelle pagine
 0xdea/tactical-exploitation
Toolkit di sfruttamento tattico moderno.
 staz0t/hashcatch
Cattura automaticamente gli handshake delle reti WiFi vicine.
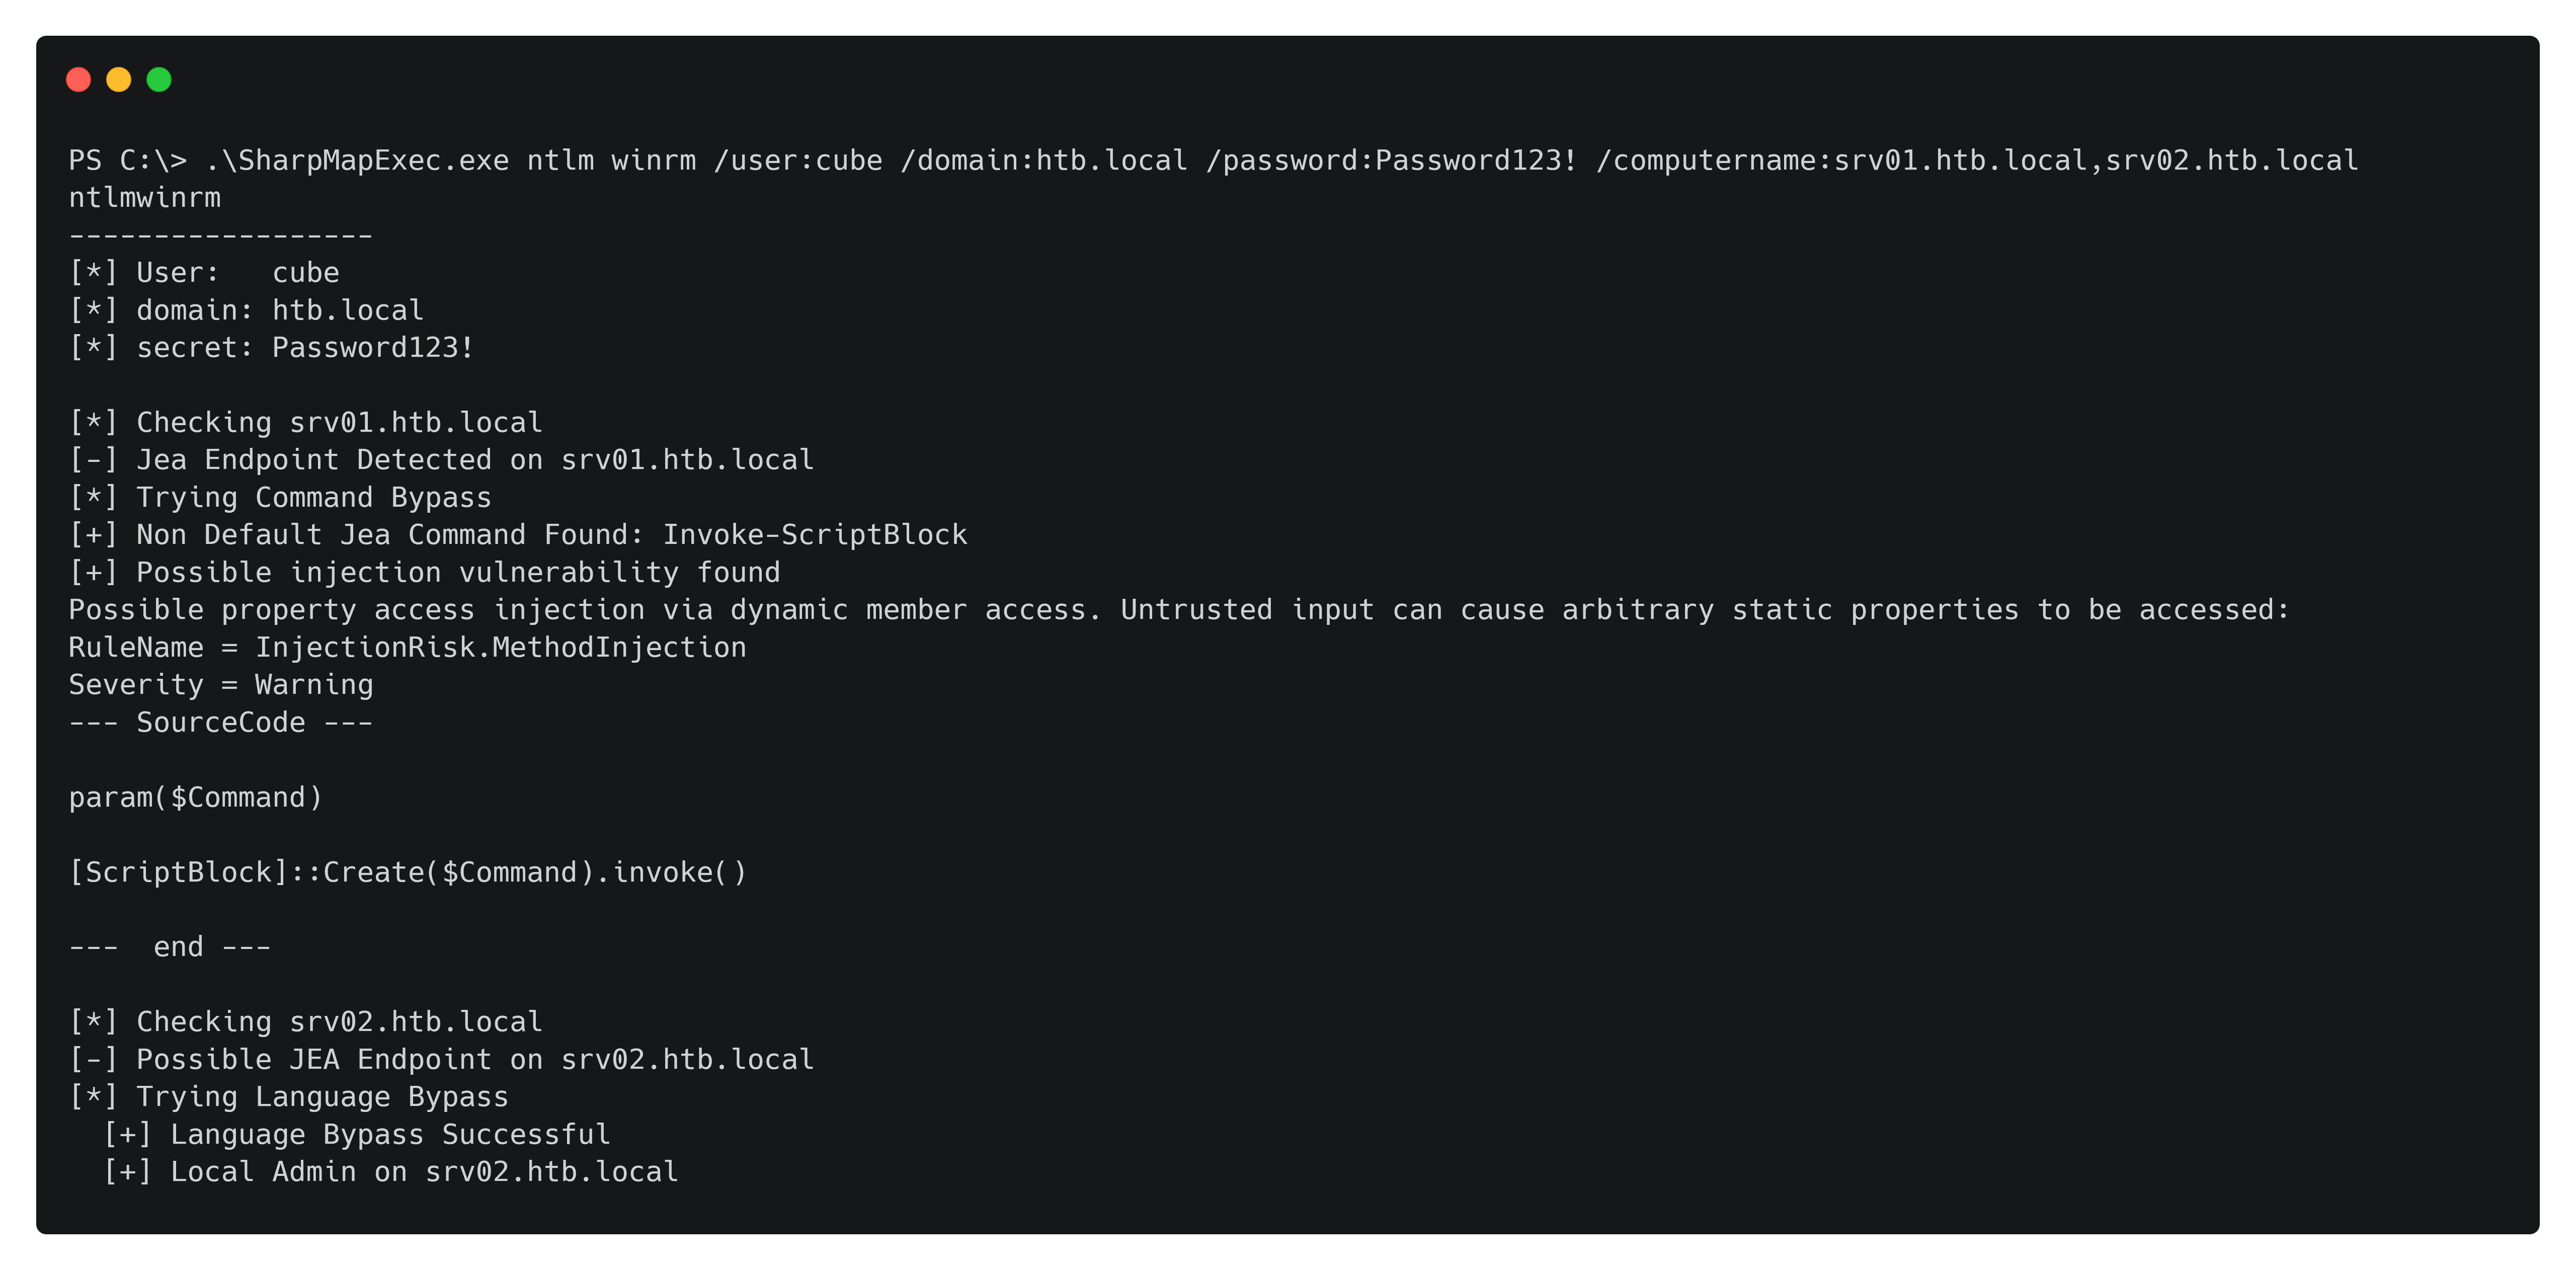 cube0x0/sharpmapexec
Coltellino svizzero nativo Windows per penetration testing, movimento laterale, accesso alle credenziali, esfiltrazione di dati e scansione delle…
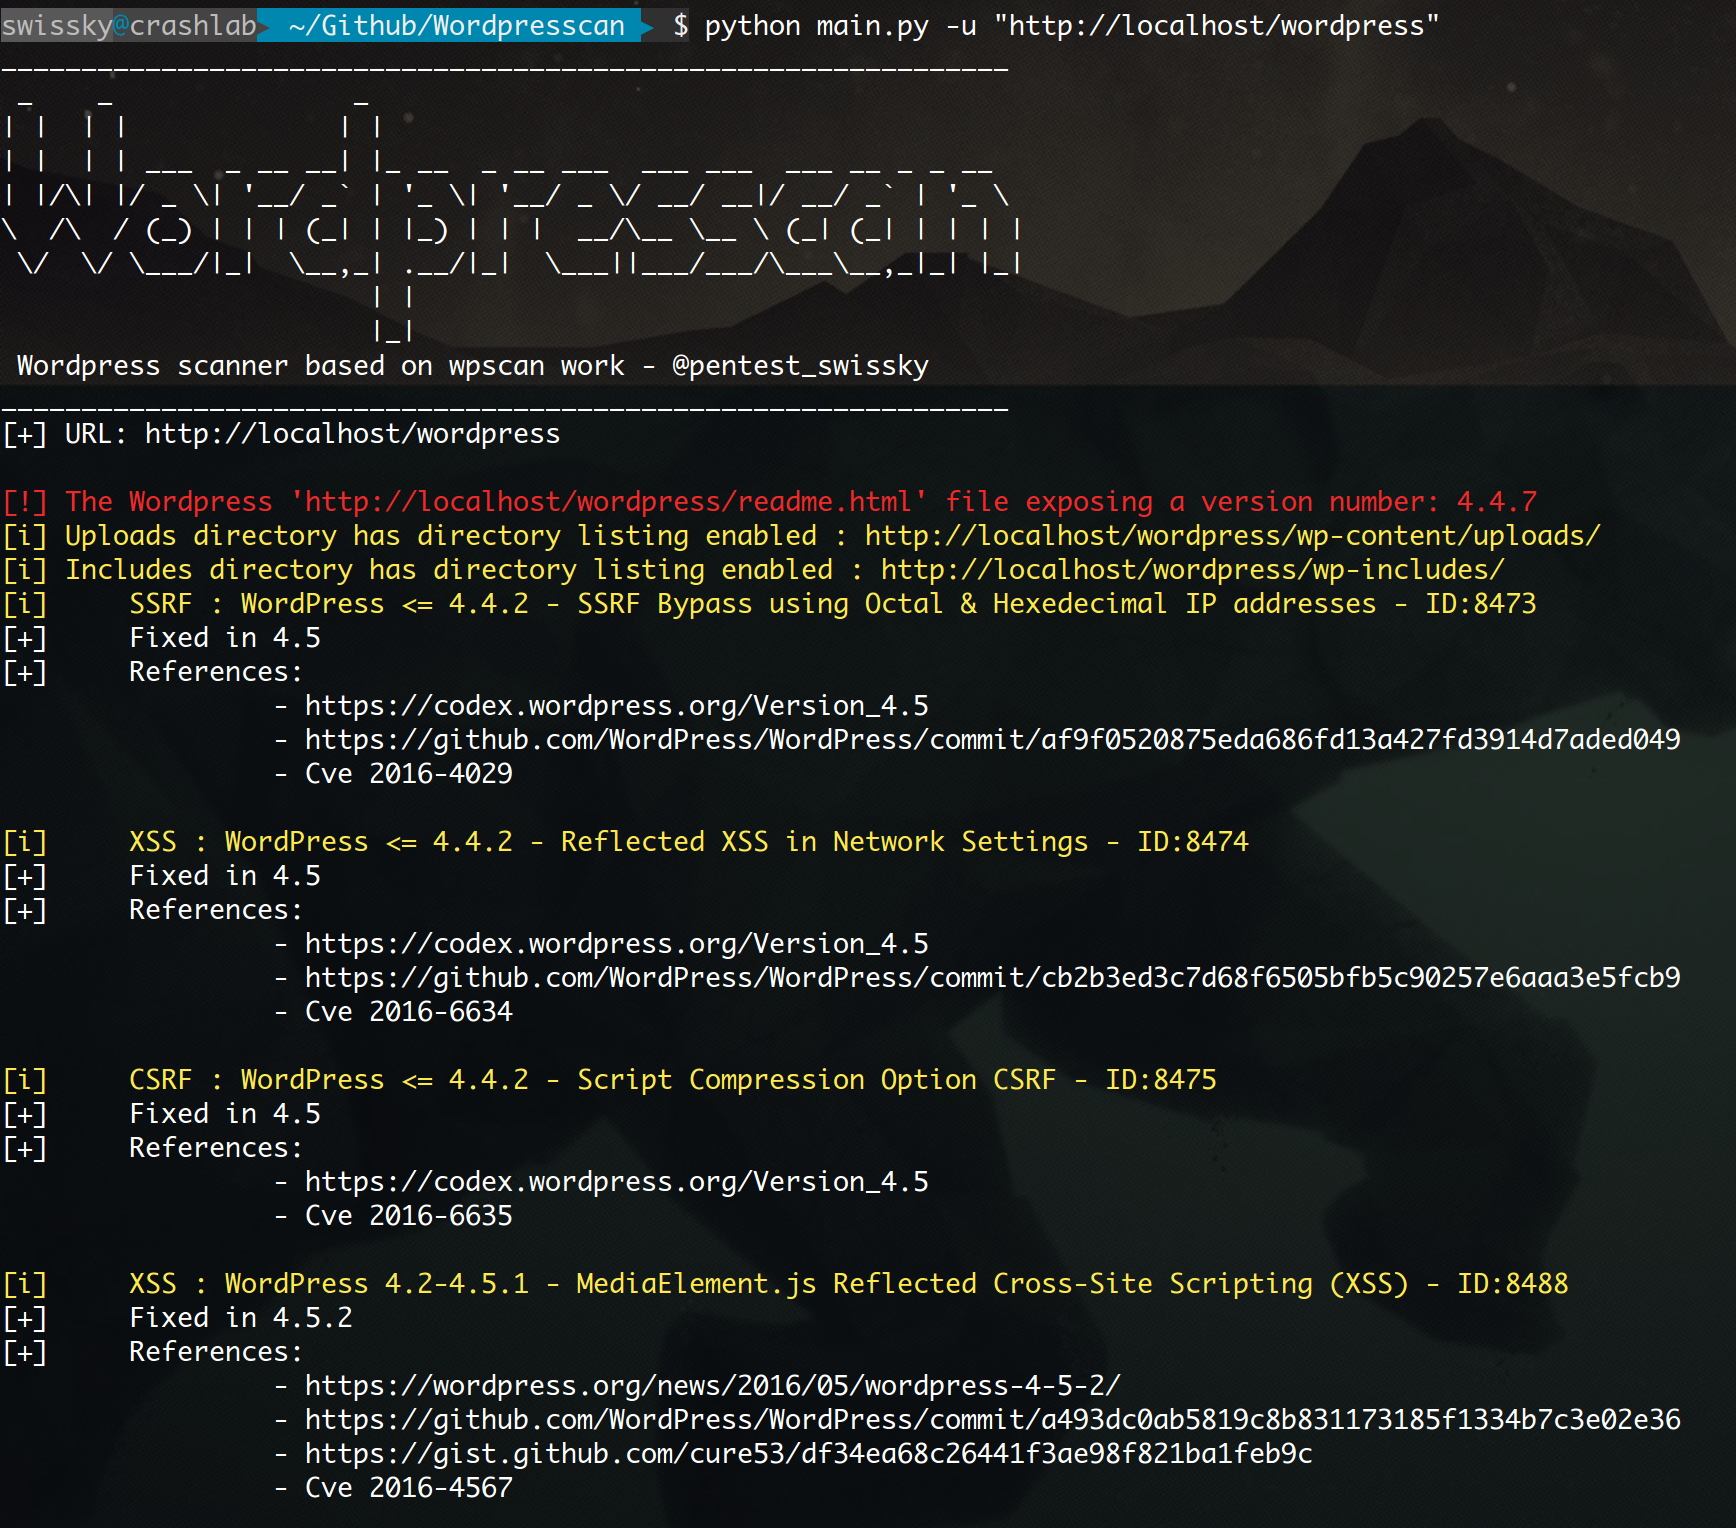 swisskyrepo/wordpresscan
WPScan riscritto in Python + alcune idee di WPSeku
 mehulj94/radium
Logger Python con molteplici funzionalità.
 foospidy/honeypy
Un honeypot a bassa o media interazione.
 hoodoer/js-tap
Beacon JavaScript e C2 da utilizzare per payload XSS o impianti di post-sfruttamento su server webapp o software desktop per monitorare gli utenti e…
 netspi/goddi
goddi (go dump domain info) scarica le informazioni del dominio Active Directory.
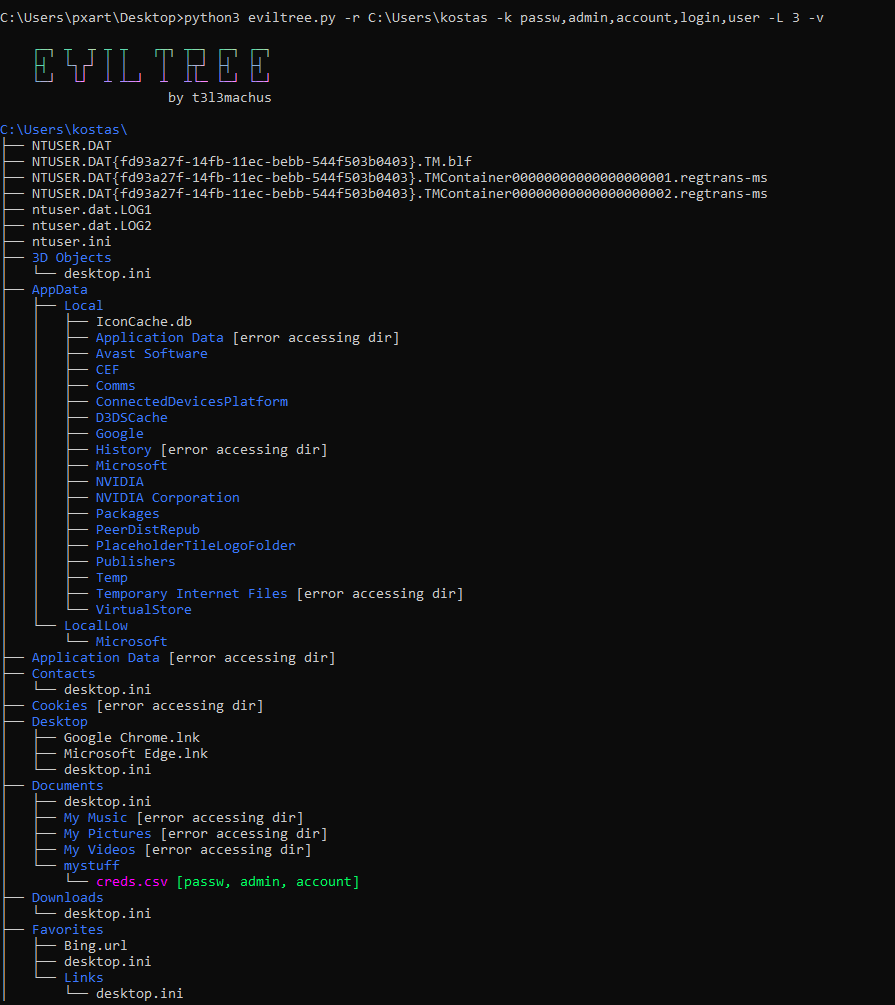 t3l3machus/eviltree
Un remake in python3 del classico comando "tree" con la funzionalità aggiuntiva di cercare keywords/regex forniti dall'utente nei file, evidenziando…
 astsam/rtl8812au
Driver RTL8812AU/21AU e RTL8814AU con modalità monitor e iniezione di frame








