
 #1
Strumenti per la creazione di identità false, la falsificazione delle comunicazioni e l'impersonificazione dei target per l'ingegneria sociale.
Raccomandato da Kitploit

 pwardle/not-a-mused
Proof-of-concept che sfrutta un'impostazione non documentata dell'endpoint di dettatura di Muse, consentendo a un processo locale non privilegiato di…
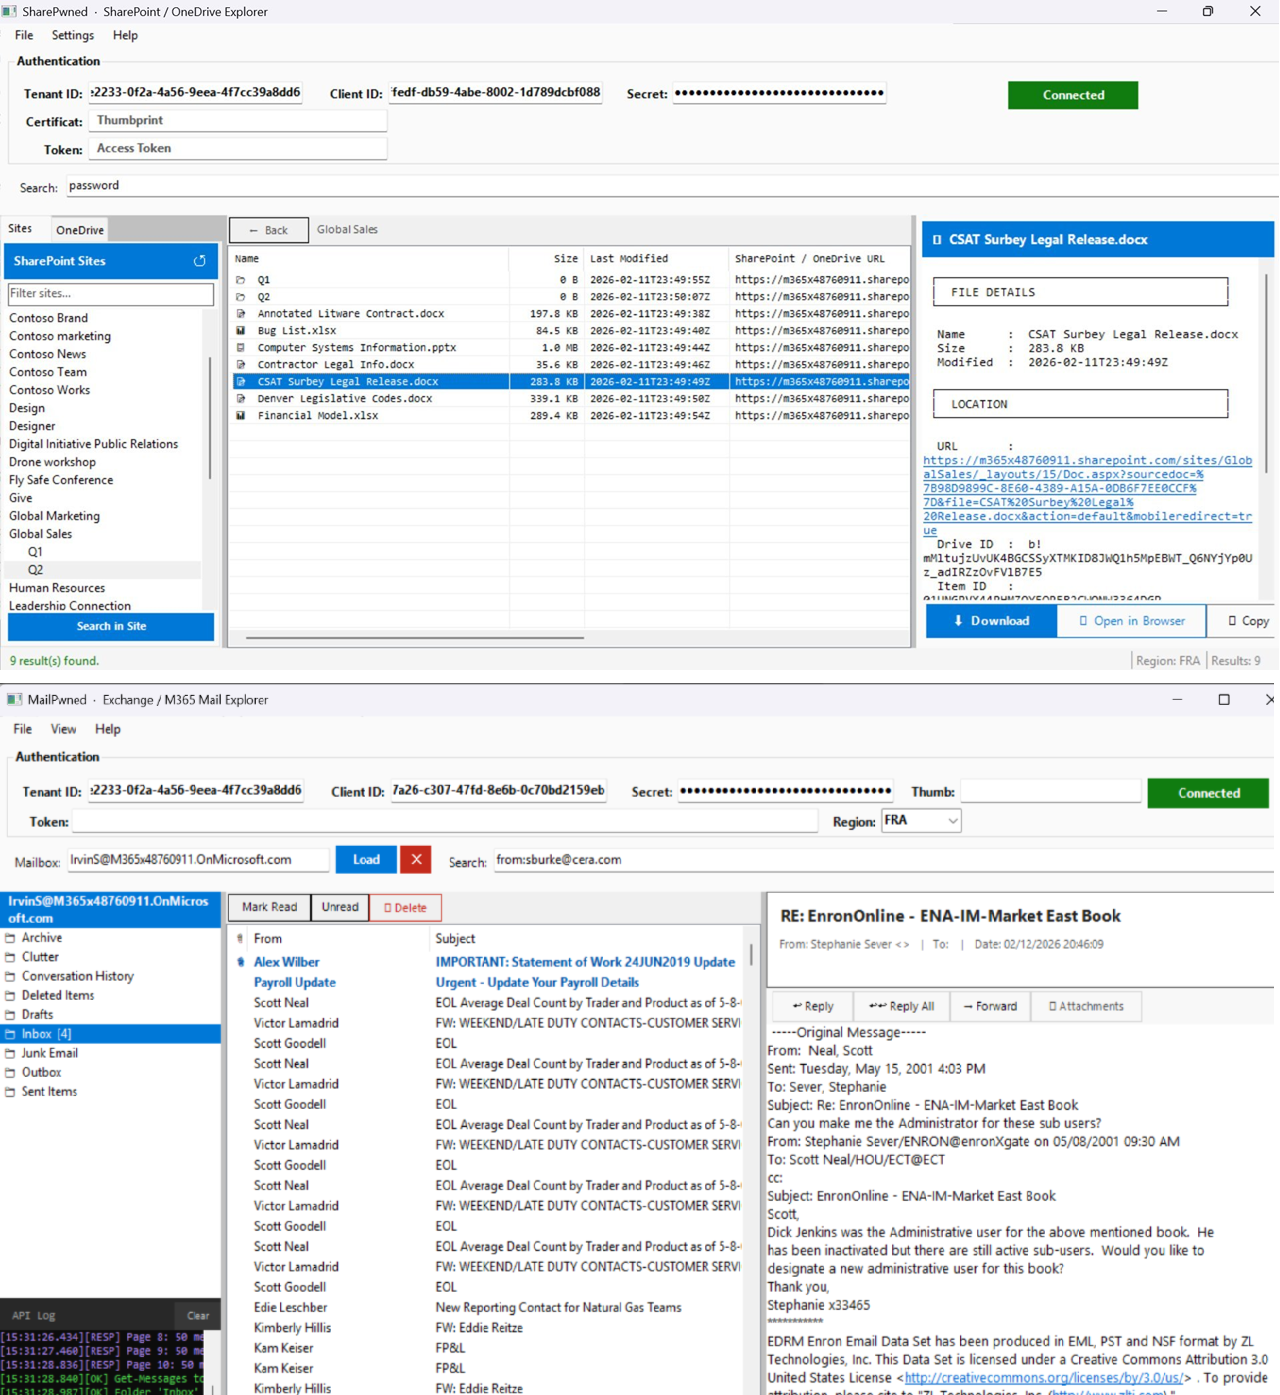 otterhacker/m365pwned
Due strumenti GUI WinForms per enumerare, ricercare ed esfiltrare dati dagli ambienti M365 utilizzando token OAuth a livello applicativo.
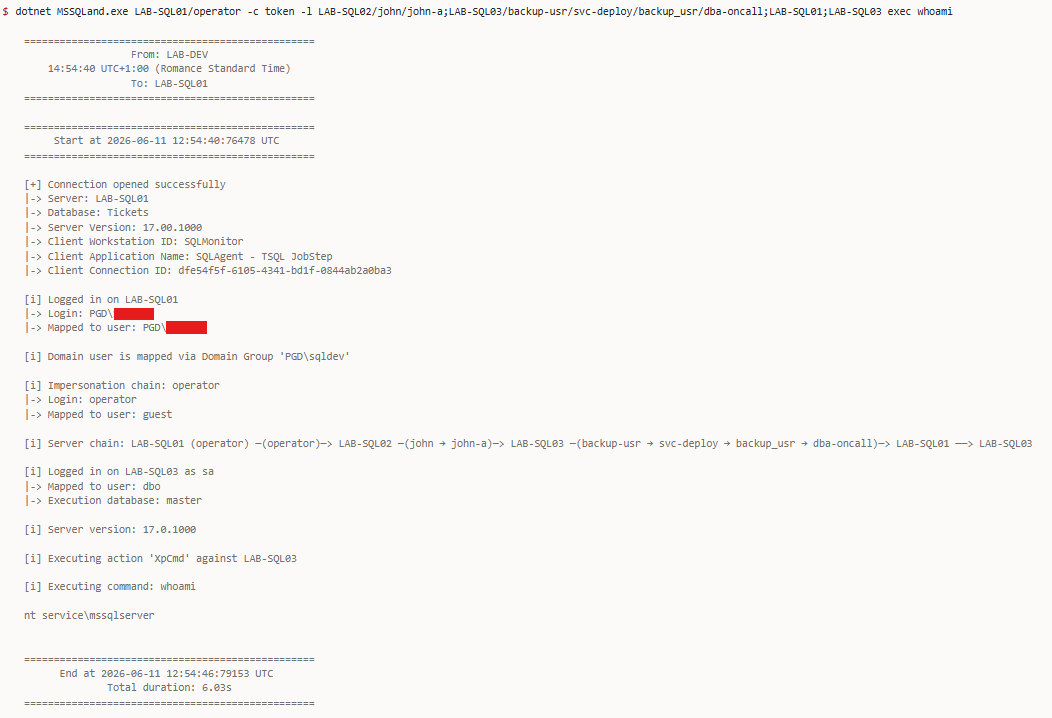 n3rada/mssqland
Strumento di post-exploitation in C# per Microsoft SQL Server (MS SQL / MSSQL) che attraversa catene di server collegati di qualsiasi profondità con…
 ghost-otpbot/smsotpbot
OTP BOT bypassa le verifiche SMS di Paypal, Instagram, Snapchat, Google, 3D Secure e molti altri...
 0x4meliorate/mimic
Frameless Browser‑in‑the‑Browser (BitB) - Nessun iframe, nessun problema di frame‑busting. Una libreria Shadow DOM / MutationObserver a script…
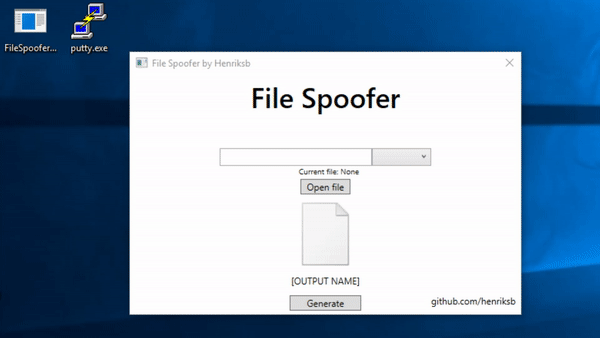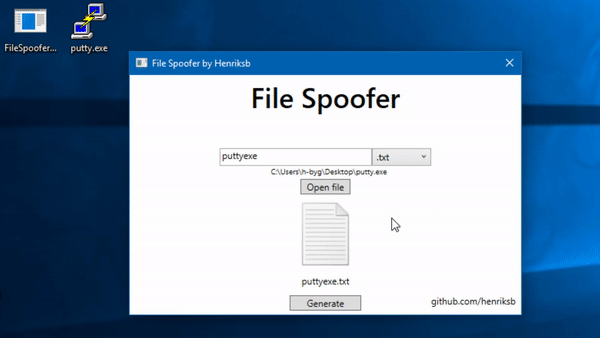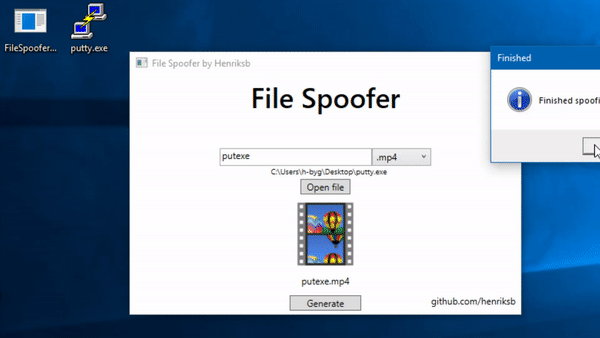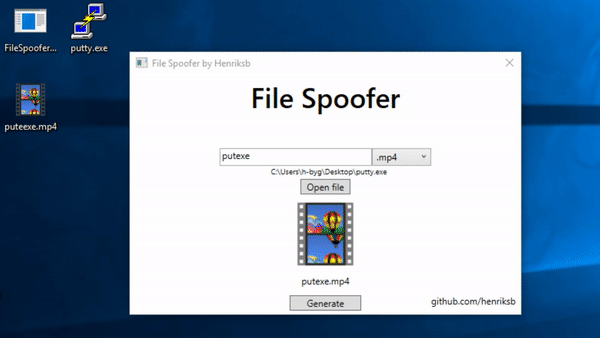 henriksb/extensionspoofer
Spoofa le icone e le estensioni dei file in Windows
 muraenateam/muraena
Automatizza le attività di phishing e post-phishing con un reverse proxy quasi trasparente che replica dinamicamente le app web target e interagisce…

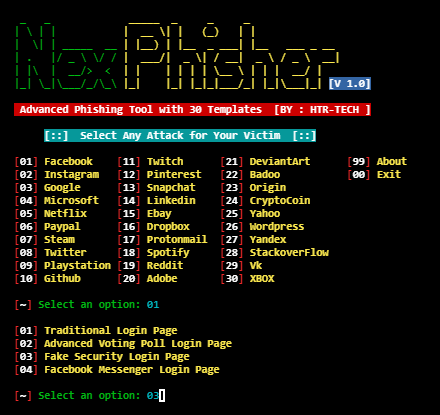 htr-tech/nexphisher
Tool di phishing avanzato
 0x574r/darkcloak
Strumento Linux per l'occultamento dell'identità dei processi che falsifica comm, argv, cmdline, environ, percorso exe e VMA tramite una pipeline…
 priyankvadaliya/hack-captive-portal
Questo script aiuta a superare i portali captive nelle reti Wi-Fi pubbliche. Dirotta l'IP e il MAC di qualcuno già connesso e autorizzato sul portale…
 thekingofduck/burpfakeip
Estensione Burp Suite per la falsificazione degli indirizzi IP nelle richieste HTTP, che consente di testare le restrizioni IP lato server e di…
 venomous/cloudscraper
Un modulo Python per bypassare la pagina anti-bot di Cloudflare.
 s4vitar/eviltrust
Strumento ideale per il dispiegamento automatizzato di un Rogue AP con capacità di selezione del modello + 2FA. Non richiede connessione cablata.
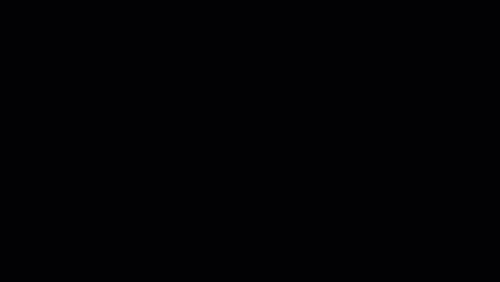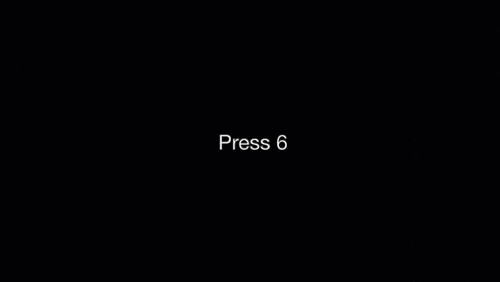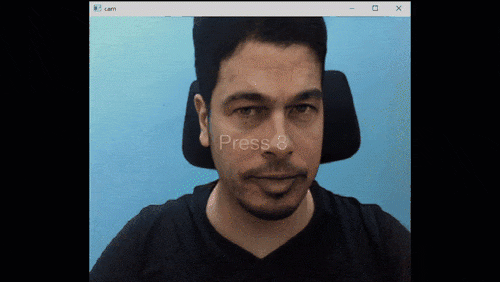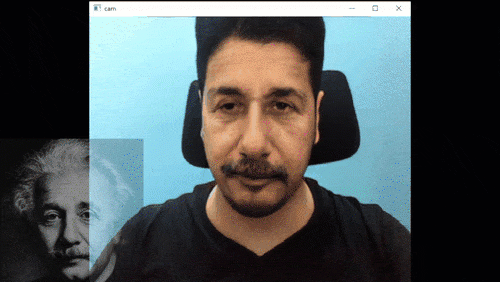 sensity-ai/dot
Toolkit deepfake in tempo reale per test di penetrazione di sistemi di verifica dell'identità e videoconferenza. Supporta lo scambio di volti,…
 thespeedx/tbomb
Questo è un SMS e Call Bomber per Linux e Termux
 kernelfl00d/incriminator
Incriminator è un progetto Open Source con scopi educativi che ti permette di incriminare altri dispositivi durante un crimine informatico.
 ytkoka/impersonate-proxy
Un proxy MITM locale che consente di controllare le impronte TLS (JA3/JA4), le impronte HTTP/2, l'ordine delle intestazioni HTTP e lo User-Agent — il…






