
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 quarkslab/binbloom
Software di analisi del firmware binario grezzo
 jimilinuxguy/lrs-pager-systems-bruteforce
Long Range Pager Systems strumento per l'acquisizione di informazioni e brute force per cercapersone e coaster URH e YS1 (yardstick one / cc11xx)
 omarhashem123/cve-2022-31269
CVE-2022-31269 Prova di Concetto
 ltfafei/huawei_route_hg532_rce_cve-2017-17215
Exploit proof-of-concept per CVE-2017-17215, che dimostra l'iniezione remota di comandi nei router Huawei HG532 utilizzando implementazioni POCsuite…
 corelight/callstranger-detector
Plugin Zeek per il rilevamento dello sfruttamento di CallStranger (CVE-2020-12695) tramite l'analisi di UPnP SUBSCRIBE/NOTIFY, identificando…
 trungnguyen1909/qemu-t8030
iPhone 11 emulato su QEMU
 inj3ction/cve-2017-7921-exp
Exploit per CVE-2017-7921 che prende di mira dispositivi Hikvision con autenticazione impropria. Recupera elenchi di utenti, istantanee della…
 osqzss/bladegps
Simulatore di segnale GPS in tempo reale per bladeRF
 jeffbezosispogg/cve-2021-4045
TP-Link Tapo c200 ver <1.1.15 - Esecuzione remota di codice (RCE)
 malhyuk/cve-2022-38766
PoC per la vulnerabilità nel sistema keyless Renault ZOE (CVE-2022-38766)
 lnversed/cve-2020-8423
Exploit C personalizzato per CVE-2020-8423 che mira ai router MIPS, con hook della syscall open() e adattato per Linux kernel 2.6.31.
 bignerd95/chimay-red
POC funzionante dell'exploit Mikrotik dai leak Vault 7 della CIA
 santokum/cve-2020-25478--asus-rt-ac87u-tftp-is-vulnerable-to-denial-of-service-dos-attack
ASUS RT-AC87U TFTP è vulnerabile ad attacchi di Denial of Service (DoS).
 xenokovah/inteltxe-poc
Intel Management Engine JTAG Prova di concetto - Istruzioni 2022

 0xsamy/sweet-pineapple-builder
Costruisci il tuo firmware personalizzato WiFi Pineapple Tetra adattato a qualsiasi router basato su architettura MIPS 24Kc. (WiFi Pineapple Tetra…
 infobyte/cve-2022-27255
Toolkit automatizzato per l'analisi del firmware e lo sfruttamento di CVE-2022-27255, un overflow del buffer SIP ALG nell'SDK eCos di Realtek che…
 tacnetsol/cve-2019-10999
Exploit completo per D-Link DCS-5020L, crash POC per altri dispositivi anch'essi vulnerabili.
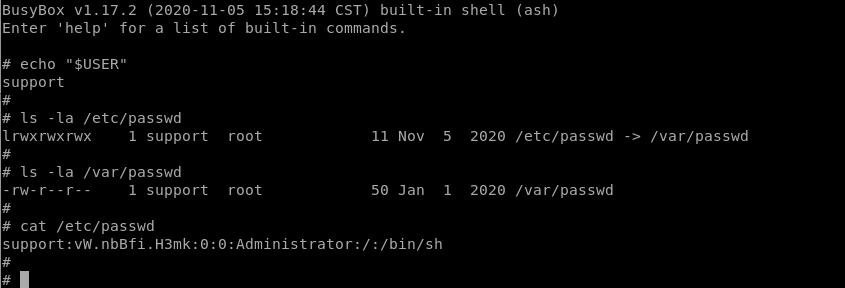 leoservalli/privilege-escalation-mitrastar
Vulnerabilità di escalation dei privilegi sui router MitraStar








