Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/malhyuk/cve-2022-38766
ExploitStrumenti RFID/NFCSicurezza WirelessSicurezza Hardware e IoT
GitHubmalhyuk/cve-2022-38766

CVE-2022-38766

PoC per la vulnerabilità nel sistema keyless Renault ZOE (CVE-2022-38766)

Vedi Repository
44364 anni faNon ancora revisionato
Condividi

CVE-2022-38766

PoC per la vulnerabilità nel sistema keyless della Renault ZOE CVE-2022-38766

Introduzione

Company_logo

AUTOCRYPT [MalHyuk]

Panoramica

Questa vulnerabilità ha sollevato la questione se i veicoli elettrici ZOE siano al sicuro dall'hacking RF. Per questo motivo, il veicolo ZOE reale rilasciato quest'anno è stato preso di mira e attaccato. È stato inoltre condotto uno studio su come questo attacco bypassi i rolling codes, una tecnica di difesa dall'hacking RF, ed è stata necessaria molta riflessione sul metodo di gestione nel caso in cui l'auto si guasti.

Scenario di attacco

Scenario di attacco

La maggior parte delle auto apre e chiude ancora le portiere tramite comunicazione RF. Ecco perché il classico metodo di hacking può aprire la portiera dell'auto.

PoC

Il mio laptop e l'HackRF sono in esecuzione sull'auto

Attacco replay

Attacco replay

Attacco DoS

Attacco DoS

Veicolo bersaglio

- Renault 2021 ZOE Electronic car

Informazioni sul telecomando

Telecomando della ZOE

FCC ID : KR5IK4CH-01
Frequency : 433.92MHz
Modulation : FSK

Ulteriori informazioni

Strumenti utilizzati

- HackRF One + Portapack H2
- GNURadio
- GQRX
- Universal Radio Hacker
- rtl_433

Come pwnare la ZOE? (feat. Mitigazione)

Rolling Codes, noti anche come hopping code
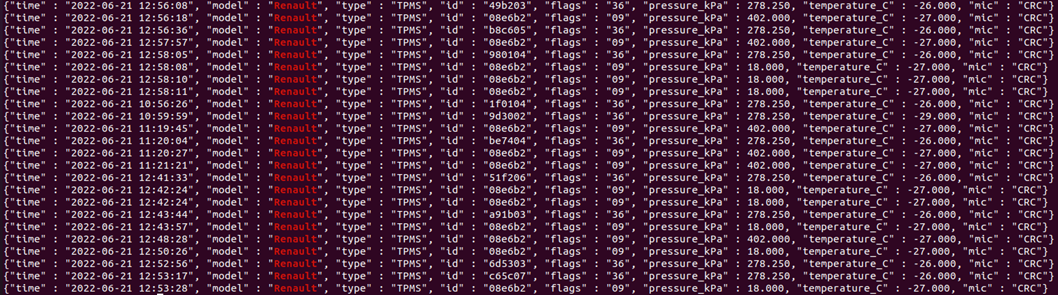
rtl_433

Attraverso questo processo, abbiamo scoperto che i valori di id e flags vengono trasmessi tramite circa 8(<=) valori diversi fissi. Tutti i segnali con questi valori vengono catturati tramite gnuradio-companion e salvati in un file. E puoi continuare a inviare segnali basandoti su quel file.

Quando viene rilevato un segnale, i dati vengono scritti come 0 e 1. Tuttavia, come mostrato nello screenshot, se è presente un solo valore id memorizzato, deve essere inviato finché il segnale non è corretto, e il pulsante di apertura della smart key viene premuto più volte per catturare tutti i segnali memorizzati con tutti gli id. Così ho pensato di poter bypassare i Rolling codes.

Un modo migliore è analizzare il codice binario del segnale e inviarlo dopo la codifica.

Riferimenti

nonamecoder/CVE-2022-27254

Rolling code

Rolling-PWN

Renault ZOE

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →