
 #1
Strumenti per hacking hardware, modding, JTAG, UART, SPI e sfruttamento dispositivi embedded.
Raccomandato da Kitploit
 drapl0n/pwnkit
Payload USB Rubber Ducky che sfrutta CVE-2021-4034 per elevare i privilegi e generare una shell root su sistemi Unix-like in meno di 10 secondi.
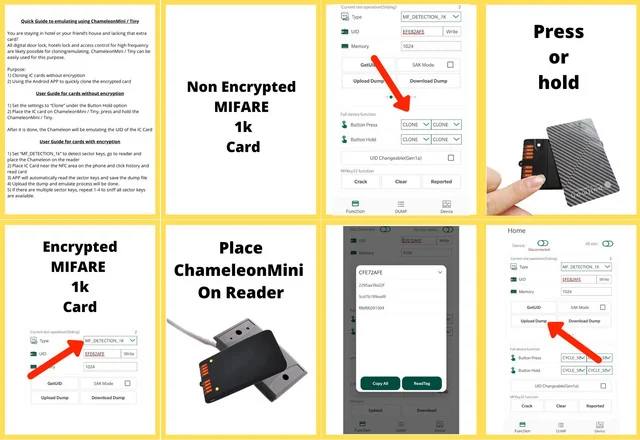 rfidresearchgroup/chameleonmini
Strumento di sicurezza NFC/RFID portatile per emulare e clonare smartcard contactless, leggere tag, intercettare il traffico RF e recuperare le…
 nfc-tools/milazycracker
Mifare Classic Plus - Implementazione dell'attacco Hardnested per lettore USB SCL3711 LibNFC
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 elderlypirate/bus_pirate
Firmware multi-protocollo per uno strumento di hacking hardware con supporto per SPI, I2C, JTAG, UART, 1-Wire, sniffing del bus, analisi logica e…
 dangerousprototypes/bus_pirate
Interfaccia bus universale per hacking e debug dell'hardware, con supporto per I2C, SPI, JTAG, UART e 1-Wire per sniffing, programmazione e analisi…
 nfc-tools/libnfc
Libreria Near Field Communication (NFC) indipendente dalla piattaforma
 nfc-tools/mfoc
Strumento di attacco nested offline che recupera le chiavi di autenticazione MIFARE Classic utilizzando chiavi predefinite note o fornite dall'utente…
 greatscottgadgets/ubertooth
Sniffer BLE e piattaforma di sperimentazione Bluetooth con open hardware, firmware e acquisizione limitata di pacchetti Classic BR per attività di…
 whad-team/whad-client
Client di protocollo e framework CLI per interagire con dispositivi di hacking wireless, che consente ai ricercatori di sicurezza di esplorare,…
 rfidresearchgroup/chameleonultra
La nuova generazione di chameleon basata su NRF52840 rende più stabili le prestazioni dell'emulazione delle carte. E ha dato al chameleon la capacità…
greatscottgadgets/hackrfPiattaforma radio definita da software (SDR) open-source a basso costo con progetti hardware e firmware per trasmissione RF, ricezione e analisi del…
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 darkflippers/unleashed-firmware
Firmware personalizzato per Flipper Zero che abilita radio Sub-GHz, emulazione NFC/RFID, infrarossi e funzionalità di attacco BadUSB per test di…
 sigrokproject/libsigrok
Libreria C che fornisce un'API portabile per l'acquisizione di segnali da analizzatori logici, oscilloscopi, multimetri e altri strumenti di test,…
 ggfuchsi-oss/lg-webos-kexec
Avvia un kernel Linux personalizzato su TV LG webOS con root tramite kexec, con supporto per il watchdog SoC ricavato tramite reverse engineering,…
 xun404/spd_dump-macos
Flasher UNISOC BootROM/FDL per macOS: spd_dump patchato con CVE-2022-38694 exec_addr2, riferimento al protocollo, regole di partizionamento, verifica…
 xcracker000/cve-2024-56426
CVE-2024-56426 Exploit Bootrom Exynos9830 - SM-G985F


