#1
Strumenti per hacking hardware, modding, JTAG, UART, SPI e sfruttamento dispositivi embedded.
Raccomandato da Kitploit
 fahreddinaykut/sparkaltbatteryboard
Scheda di interfaccia batteria I2C/SMBus reverse-engineered per DJI Spark, che sostituisce la batteria intelligente OEM con una LiPo 3S standard.…
 e-m-b-a/emba
EMBA - L'analizzatore di sicurezza del firmware
 greatscottgadgets/ubertooth
Sniffer BLE e piattaforma di sperimentazione Bluetooth con open hardware, firmware e acquisizione limitata di pacchetti Classic BR per attività di…
 wrongbaud/spidump
Strumento per la ricostruzione di immagini SPI flash tramite acquisizioni con analizzatore logico
 ggfuchsi-oss/lg-webos-kexec
Avvia un kernel Linux personalizzato su TV LG webOS con root tramite kexec, con supporto per il watchdog SoC ricavato tramite reverse engineering,…
 sacriphanius/zhilly
🛡️ Assistente portatile di cybersicurezza e penetration testing basato su AI, costruito su ESP32-S3 (LilyGO T-Embed CC1101 & T-Watch S3). Include…
 rfidresearchgroup/proxmark3
Strumento hardware per l'analisi RFID, l'emulazione e i test di penetrazione. Supporta i protocolli a 125kHz e 13.56MHz (MIFARE, iClass,…
 elderlypirate/bus_pirate
Firmware multi-protocollo per uno strumento di hacking hardware con supporto per SPI, I2C, JTAG, UART, 1-Wire, sniffing del bus, analisi logica e…
 xun404/spd_dump-macos
Flasher UNISOC BootROM/FDL per macOS: spd_dump patchato con CVE-2022-38694 exec_addr2, riferimento al protocollo, regole di partizionamento, verifica…
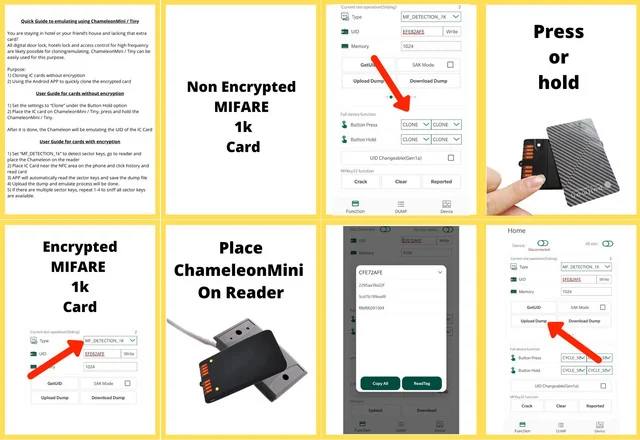 rfidresearchgroup/chameleonmini
Strumento di sicurezza NFC/RFID portatile per emulare e clonare smartcard contactless, leggere tag, intercettare il traffico RF e recuperare le…
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili
 xswxm/nrf24-injection
Un set di strumenti per lo sniffing di dispositivi e il lancio di attacchi con Crazyradio
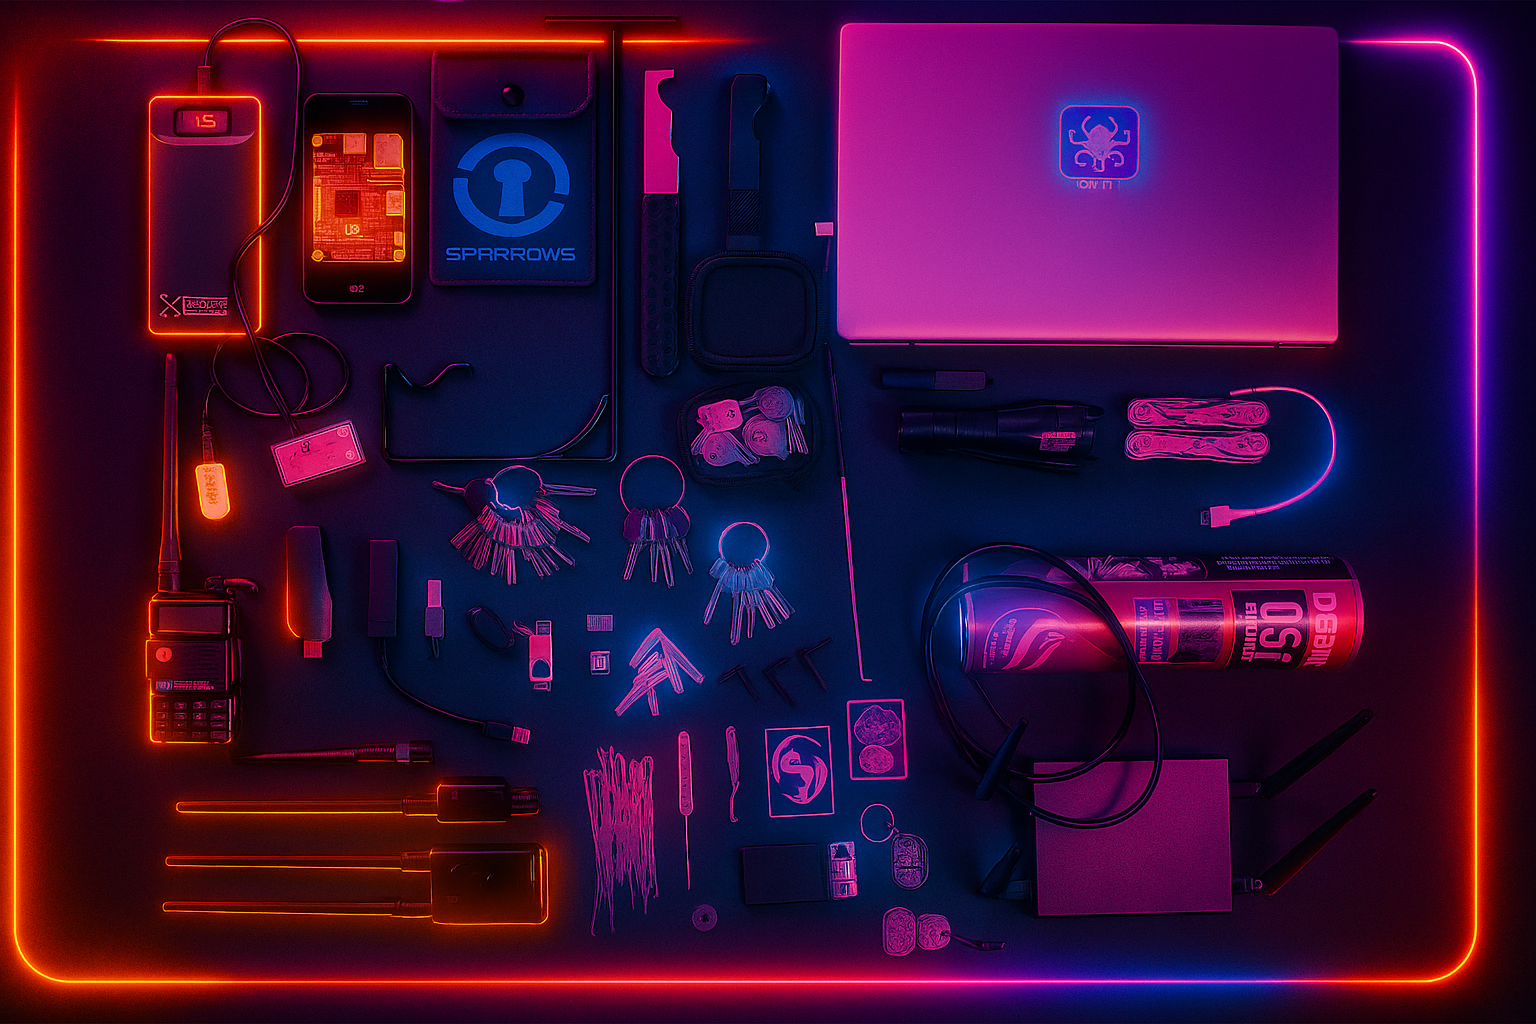 davidprobinsky/redteam-physical-tools
Red Team Toolkit - Un elenco curato di strumenti comunemente utilizzati nel campo della Sicurezza Fisica, Red Teaming e Ingresso Nascosto Tattico.
 screetsec/brutal
Payload per teensy simile a un rubber ducky ma con sintassi diversa. Questo dispositivo di interfaccia umana ( attacchi HID ). Penetrazione con…
 rfidresearchgroup/chameleonultra
La nuova generazione di chameleon basata su NRF52840 rende più stabili le prestazioni dell'emulazione delle carte. E ha dato al chameleon la capacità…
 nfc-tools/mfoc
Strumento di attacco nested offline che recupera le chiavi di autenticazione MIFARE Classic utilizzando chiavi predefinite note o fornite dall'utente…
 wuxx/cve-2020-8004
Strumento exploit per CVE-2020-8004 che prende di mira i microcontrollori STM32F1, che consente l'estrazione del firmware tramite OpenOCD e script…
 electroniccats/catsniffer-firmware
Repository firmware per CatSniffer, una scheda di ricerca sulla sicurezza IoT multi-protocollo che supporta BLE, Zigbee, Sub-1 GHz e altro, con build…