
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Fuzzing | Kitploit
Categorie

Fuzzing

Strumenti di fuzzing basati su mutazione, generazione e copertura.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
AFLplusplus preview#1

AFLplusplus

GitHubaflplusplus/aflplusplus
6.7k27 giorni fa
oss-fuzz preview#2

oss-fuzz

GitHubgoogle/oss-fuzz
12.5k22h 22m fa
honggfuzz preview#3

honggfuzz

GitHubgoogle/honggfuzz
3.4k3 giorni fa
clusterfuzz preview#5

clusterfuzz

GitHubgoogle/clusterfuzz
5.6k13h 19m fa
domato preview#7

domato

GitHubgoogleprojectzero/domato
1.8k1 anno fa
cargo-fuzz preview#9

cargo-fuzz

GitHubrust-fuzz/cargo-fuzz
1.9k2 mesi fa
LibAFL preview#10

LibAFL

GitHubaflplusplus/libafl
2.6k13 giorni fa
boofuzz preview#11

boofuzz

GitHubjtpereyda/boofuzz
2.4k7 giorni fa
Angora preview#16

Angora

GitHubangorafuzzer/angora
9574 anni fa
Awesome-Fuzzing preview#17

Awesome-Fuzzing

GitHubsecfigo/awesome-fuzzing
5.9k3 anni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
977 risultati
octopus preview
Archived

octopus

GitHubfuzzinglabs/octopus

Strumento di analisi della sicurezza per moduli WebAssembly (wasm) e Smart Contract Blockchain (BTC/ETH/NEO/EOS)

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
4942 anni fa
SockFuzzer preview
Archived

SockFuzzer

GitHubgoogleprojectzero/sockfuzzer

Framework di fuzzing del kernel guidato dalla copertura che esegue XNU come libreria in spazio utente e scopre vulnerabilità nei sottosistemi BSD,…
dynamic-analysis-sandboxingios-securityvulnerability-analysis+1
4521 anno fa
BrokenType preview
Archived

BrokenType

GitHubgoogleprojectzero/brokentype

Set di strumenti per il fuzzing di font TrueType e OpenType
vulnerability-analysisexploitationfuzzing+1
4357 anni fa
BypassFuzzer preview
Archived

BypassFuzzer

GitHubintrudir/bypassfuzzer

Fuzz delle pagine 401/403/404 per bypass

vulnerability-scannersids-ips-evasionweb-application-exploitation+3
4308 mesi fa
kemon preview
Archived

kemon

GitHubdidi/kemon

Un framework open-source basato su callback pre e post per il monitoraggio del kernel di macOS.
defensive-toolsexploit-frameworksvulnerability-analysis+6
3986 mesi fa
Bheem preview
Archived

Bheem

GitHubharsh-bothra/bheem

Framework di automazione della ricognizione basato sullo scopo che orchestra molteplici strumenti open-source per l'enumerazione dei sottodomini, la…
reconnaissancevulnerability-scannersinformation-gathering+5
3755 anni fa
certfuzz preview
Archived

certfuzz

GitHubcertcc/certfuzz

Questo progetto contiene il codice sorgente per il CERT Basic Fuzzing Framework (BFF) e il CERT Failure Observation Engine (FOE).
dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
2741 anno fa
FDsploit preview
Archived

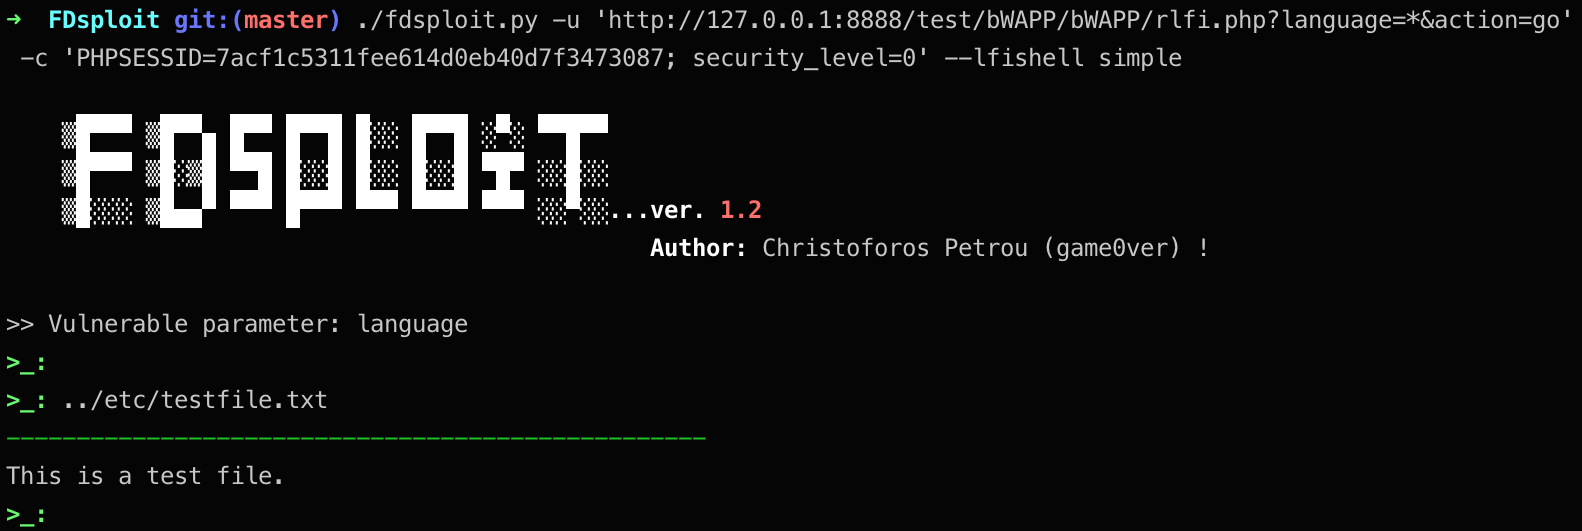
FDsploit

GitHubchrispetrou/fdsploit

Strumento per fuzzing, enumerazione e sfruttamento di File Inclusion e Directory Traversal.
vulnerability-scannersexploitationweb-application-exploitation+3
2735 anni fa
syntribos preview
Archived

syntribos

GitHubopenstack-archive/syntribos

Strumento di test di sicurezza per API Python di OpenStack Security Group
vulnerability-scannersapi-security-testingweb-security+2
2716 anni fa
path-auditor preview
Archived

path-auditor

GitHubgoogle/path-auditor

Auditor runtime delle funzioni libc che rileva race condition nell'accesso ai file e vulnerabilità di symlink agganciando le syscall del filesystem…
privilege-escalationvulnerability-analysisdynamic-code-analysis+3
2505 anni fa
CVE-2021-24086 preview
Archived

CVE-2021-24086

GitHub0vercl0k/cve-2021-24086

Prova di concetto per CVE-2021-24086, un dereferenziamento NULL in tcpip.sys attivato da remoto.
vulnerability-analysisexploitationfuzzing+2
2365 anni fa
CVE-2021-28476 preview
Archived

CVE-2021-28476

GitHub0vercl0k/cve-2021-28476

PoC per CVE-2021-28476 una vulnerabilità di esecuzione remota di codice da guest a host "Hyper-V Remote Code Execution Vulnerability" in vmswitch.sys.

vulnerability-analysisexploitationfuzzing+2
2265 anni fa
peafl64 preview
Archived

peafl64

GitHubsentinel-one/peafl64

Strumento di strumentazione binaria statica per eseguibili Windows x64

vulnerability-analysisdynamic-code-analysisreverse-engineering+2
2060 anni fa
gdbfuzz preview
Archived

gdbfuzz

GitHubboschresearch/gdbfuzz

Fuzzing di sistemi embedded utilizzando breakpoint hardware
embedded-systems-securityvulnerability-analysisdebuggers+6
1942 anni fa
bladeGPS preview
Archived

bladeGPS

GitHubosqzss/bladegps

Simulatore di segnale GPS in tempo reale per bladeRF
embedded-systems-securityfuzzingwireless-security+2
1583 anni fa
efi_fuzz preview
Archived

efi_fuzz

GitHubsentinel-one/efi_fuzz

Fuzzer guidato dalla copertura per variabili UEFI NVRAM che utilizza l'emulazione Qiling e AFL++ per scoprire vulnerabilità del firmware attraverso…
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+3
1541 anno fa
Injectus preview
Archived

Injectus

GitHubdubs3c/injectus

Fuzzer per CRLF e reindirizzamento aperto
reconnaissancevulnerability-scannersinformation-gathering+3
1135 anni fa
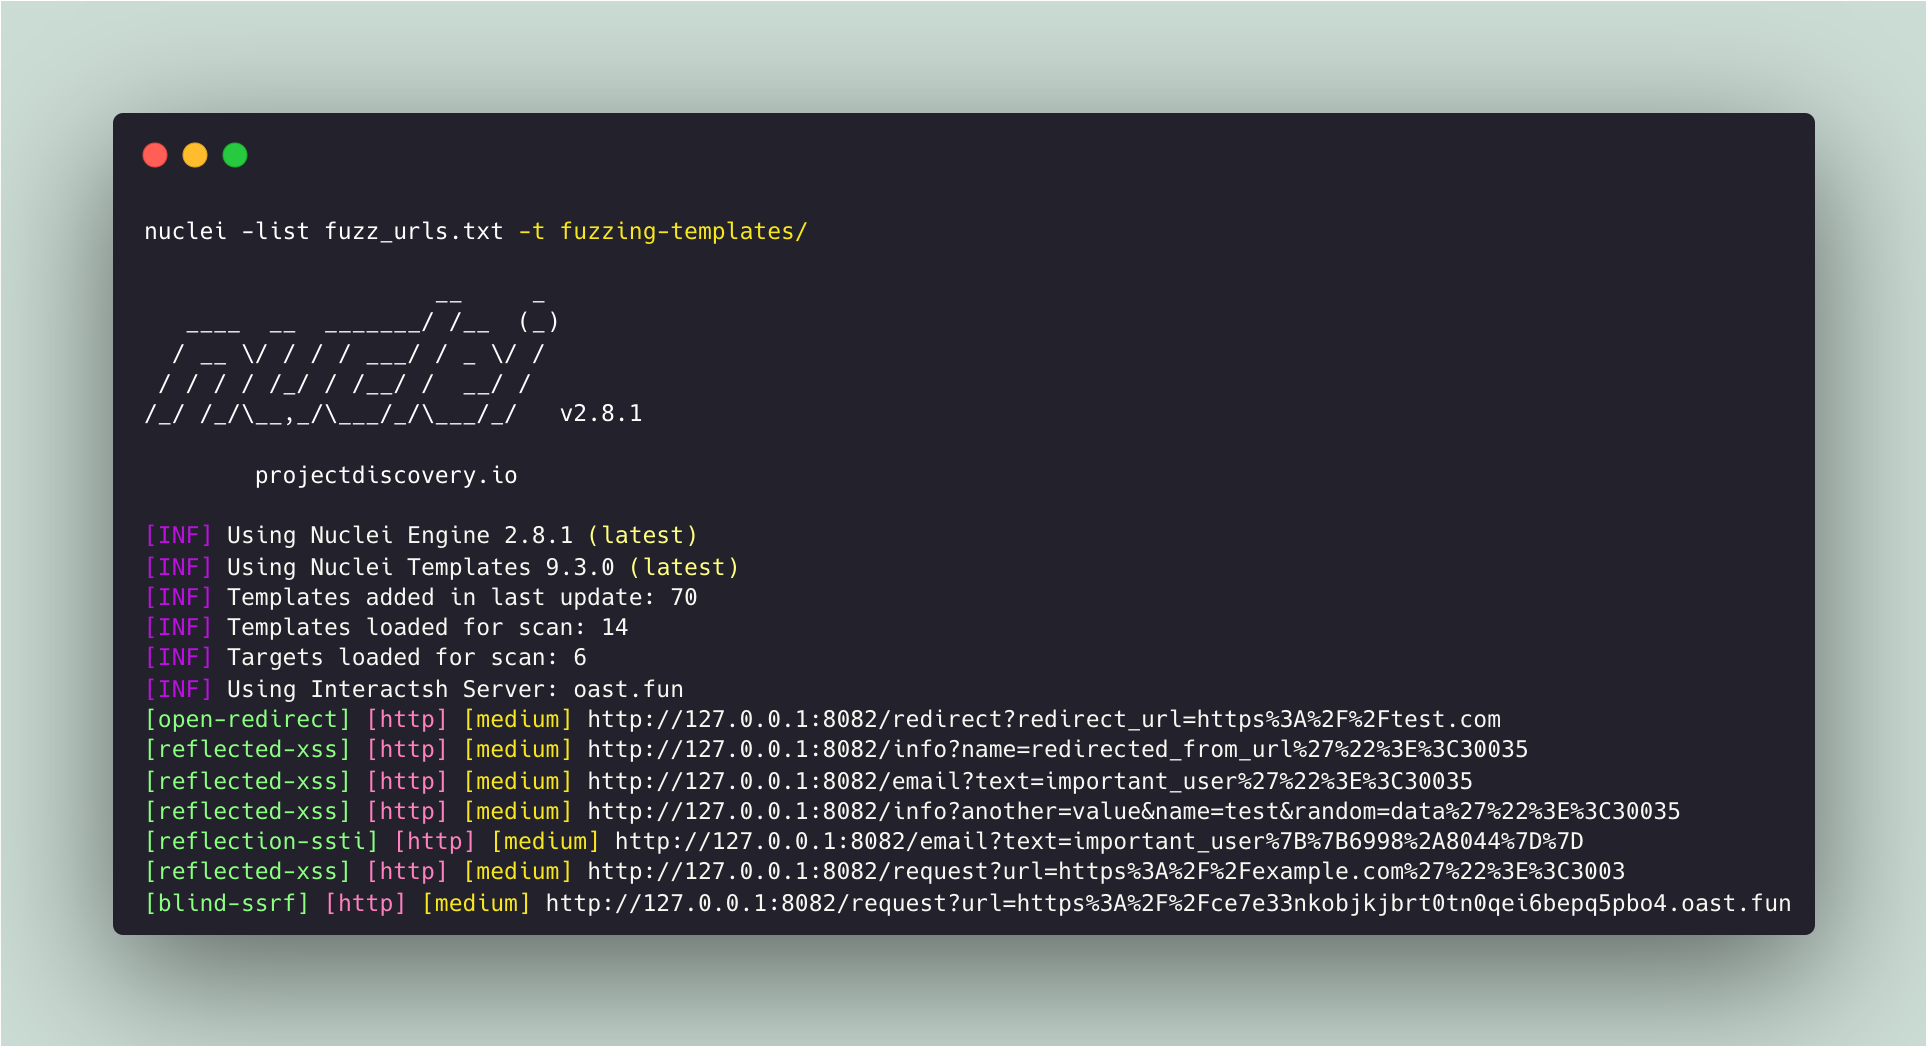
fuzzing-templates preview
Archived

fuzzing-templates

GitHubprojectdiscovery/fuzzing-templates

Elenco curato dalla community di template nuclei per trovare vulnerabilità di sicurezza "sconosciute".

web-vulnerability-scannersvulnerability-analysisweb-security+4
1072 anni fa
Precedente1…535455Successivo