
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 puglia-ryan/s-v-project-implementation-of-cve-2015-3256
Proof-of-concept di crash riproducibile per CVE-2015-3456 (VENOM) che mira al controller del floppy disk virtuale di QEMU. Dimostra scritture…
 kevinbackhouse/djvulibre-poc-cve-2025-53367
Exploit di prova di concetto per CVE-2025-53367, una vulnerabilità nella libreria DjVuLibre. Dimostra lo sfruttamento di un bug di corruzione della…
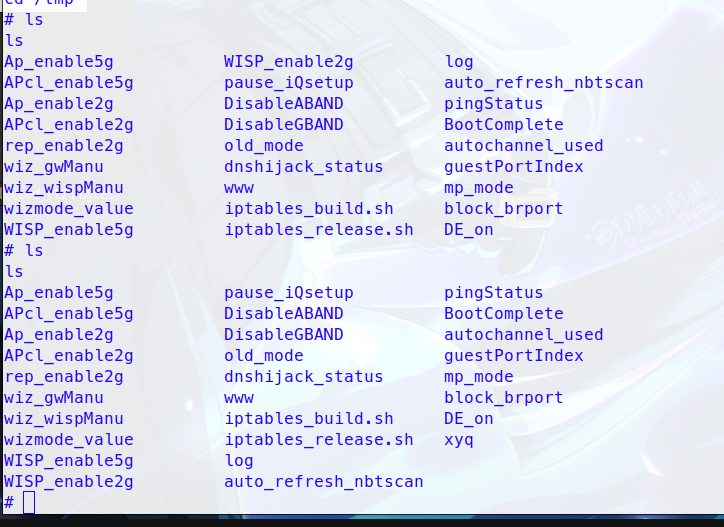 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 dantsco/cve-2025-64720-poc
Prova di concetto dell'exploit per CVE-2025-64720, un overflow del buffer in libpng nella premoltiplicazione della palette. Include generatore di…
 ch1keen/cve-2025-50360
Report e PoC di un Heap Buffer Overflow in Pepper Language prima della versione 0.1.1, commit 961a5d9988c5986d563310275adad3fd181b2bb7
 s3mpr1linux/cve-2011-0762
Uno script automatizzato che migliora l'exploit del cve-2011-0762 pubblicato su exploit-db
 freefv/cve-2020-6308-mass-exploiter
Exploit di massa per CVE-2020-6308 con supporto multi-worker, che consente lo sfruttamento automatizzato di sistemi SAP NetWeaver vulnerabili.
 r4mbb/cve-2024-21626-poc
Causa principale e prova di codice
 hyunjungg/cve-2025-62821
Estensione HEIF di Microsoft (msheif_store.dll) lettura OOB
 spiralbl0ck/cve-2020-11097-poc
POC PER CRASHARE FREERDP USANDO CVE-2020-11097
 cyhe50/cve-2025-54874-poc
Proof-of-concept che dimostra una perdita di memoria in OpenJPEG 2.5.1 tramite file JP2 appositamente modificati, causando il fallimento di…
 wildwestcybersecurity/cve-2019-13288
Replicato utilizzando l'instrumentazione di afl fuzzer! Un ringraziamento a antonio-morales.
 homjxi0e/cve-2017-9430
Exploit proof-of-concept per CVE-2017-9430, un buffer overflow basato sullo stack in dnstracer 1.9, innescato tramite un lungo argomento della riga…
 ish2yu/cve-2025-55780
Dereferenziazione di puntatore nullo in MuPDF, primo CVE scoperto da me.
 trinadh465/external_libexif_aosp10_r33_cve-2020-0198
Libreria C per l'analisi, la modifica e il salvataggio dei metadati EXIF, con particolare attenzione all'indirizzamento di CVE-2020-0198 in AOSP10.
 omar2535/graphqler
☸Il primo strumento di test per API GraphQL con consapevolezza delle dipendenze!
 pentdebra/scadashutdowntool
Strumento di test di sicurezza SCADA
 johanneslks/cve-2026-35333
CVE-2026-35333: PoC del loop infinito dell'iteratore degli attributi RADIUS di strongSwan








