
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 metadust/cve-2025-11187
Overflow del buffer di stack in keylength PKCS#12 PBMAC1 PBKDF2 (OpenSSL 3.X)
 tronciuvlad/cve-2024-26475
Un problema in radareorg radare2 v.0.9.7 fino a v.5.8.6 e corretto nella v.5.8.8 consente a un attaccante locale di causare un denial of service…
 alvarosr/cve-2025-5548
Analisi tecnica documentata e sfruttamento controllato di CVE-2025-5548 in FreeFloat FTP Server, che copre la configurazione del laboratorio,…
 javyan05/cve-2025-5548
Ambiente e sfruttamento della vulnerabilità CVE-2025-5548
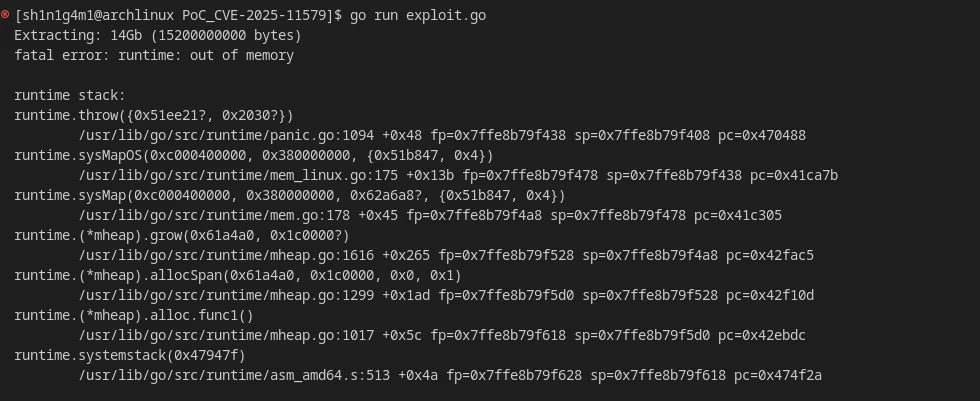 shinigami-777/poc_cve-2025-11579
Proof-of-concept exploit per CVE-2025-11579, una vulnerabilità denial-of-service in rardecode che provoca un crash per esaurimento della memoria…
 greycat-amc/cve-2025-5548
Analisi di CVE relativa a stack overflow
 liviuptr/cve-2014-0075_poc
Questo è un semplice PoC scritto in Python che dimostra il DoS tramite integer overflow.
 thephykon/cve-2025-53367-poc
Un semplice POC del CVE-2025-53367 che crea un file .djvu il quale provoca una scrittura OOB nell'heap.
 14mb1v45h/cve-2025-38676
Stack buffer overflow durante il parsing della riga di comando
 gumbita/cve-2025-5548-freefloat-ftp-walkthrough
Documentazione passo passo dell'analisi e dello sfruttamento controllato della CVE-2025-5548 in FreeFloat FTP Server 1.0, inclusa la preparazione…
 ubuntustrike/struts_rest_rce_fuzz-cve-2017-9805-
Semplice script Python per fuzzare il sito per CVE-2017-9805
 landw-hub/cve-2025-46206
CVE-2025-46206 proof-of-concept che dimostra una vulnerabilità di denial-of-service in MuPDF 1.25.6 tramite ricorsione infinita in pdf-clean-file.c,…
 hmrumman777-beep/netaudit-iot
Scanner di vulnerabilità UPnP basato sulla ricerca, che si concentra su libupnp 1.6.19 e CVE-2012-5958.
 x3nt4ur0/cve-2025-5548
Laboratorio per l'analisi e lo sfruttamento del CVE-2025-5548
 anasrami12/cve-2025-5548
Metodologia per l'analisi delle vulnerabilità e lo sviluppo di exploit, che copre analisi statica/dinamica, fuzzing, patch diffing e ricerca di 0-day…
 0pepsi/cve-2025-60458
UxPlay versione 1.72 contiene una vulnerabilità di double free nella logica di gestione delle richieste RTSP.
 dbrumley/extract75-cve-2020-13995
Exploit per dirottamento del flusso di controllo per CVE-2020-13995 con deployment basato su Docker e integrazione con Mayhem fuzzing per test…
 terribledactyl/cve-2025-55891
Proof-of-concept per CVE-2025-55891: corruzione dell'heap in TIFFCP.EXE tramite file TIFF malformato, che causa un segmentation fault durante la…








