
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 redcrazyghost/cve-2026-42945
Strumento di exploit basato su Go per CVE-2026-42945 (nginx HTTP/2) con capacità di rilevamento, probing di crash, esecuzione di comandi e reverse…
 dedellix/mut-bc-ss-01
Test di mutazione sulla validazione dei certificati X.509 in OpenSSL v.1.1.1h, basato su CVE-2021-3450.
 alt3kx/cve-2026-23918
CVE-2026-23918 Apache mod_http2 Rilevatore di double-free
 abrarkhan/external_sonivox_cve-2024-23709
Proof-of-concept per CVE-2024-23709, una vulnerabilità di scrittura fuori dai limiti nella libreria di sintesi audio Sonivox di Android, che dimostra…
 maherazzouzi/cve-2022-36163
Exploit proof-of-concept per CVE-2022-36163, una vulnerabilità di format string in pdftoroff hovacui 1.1.0 PDF reader, che dimostra denial-of-service…
 halcy0nic/cves-for-picoc-3.2.2
File di riproduzione da CVE-2022-44312 a CVE-2022-44321
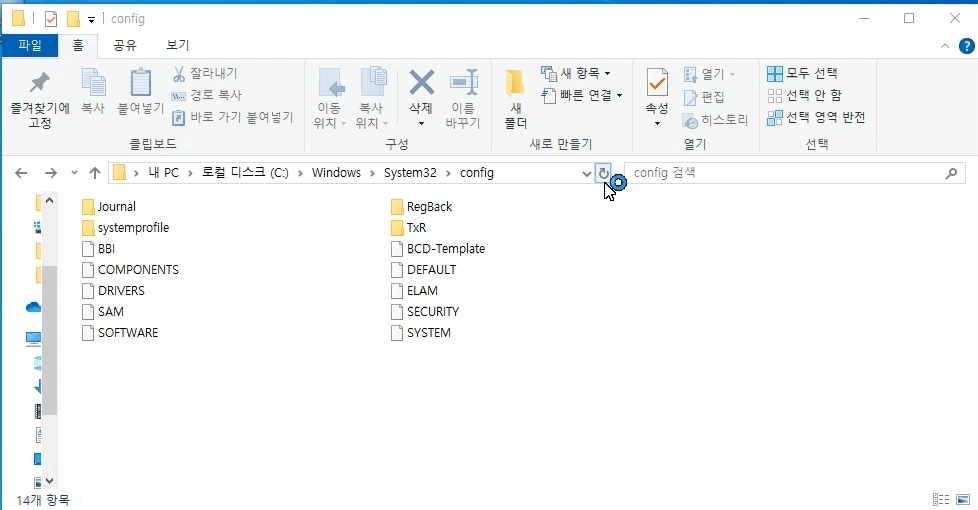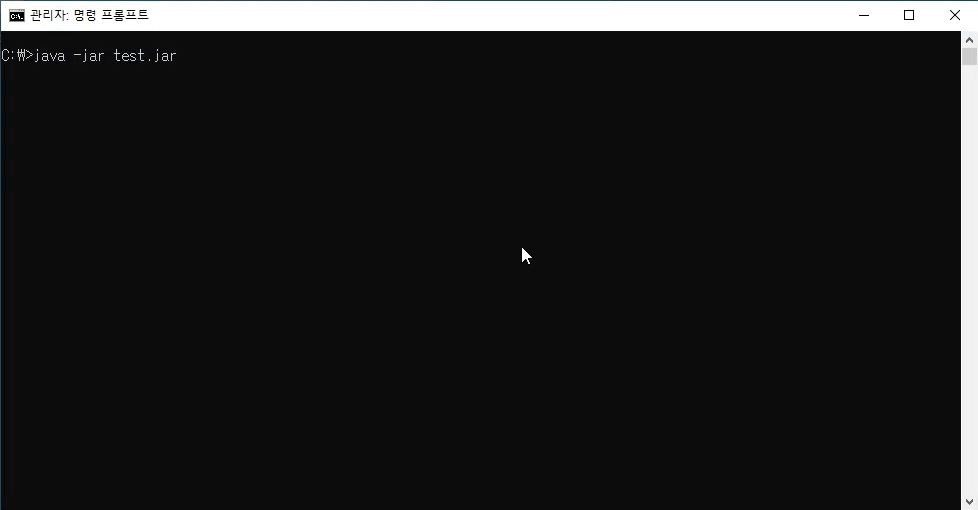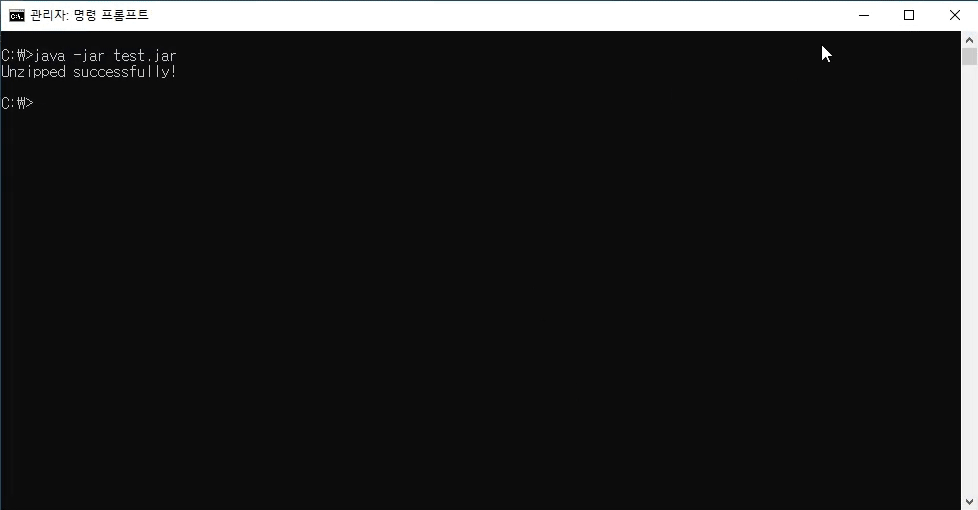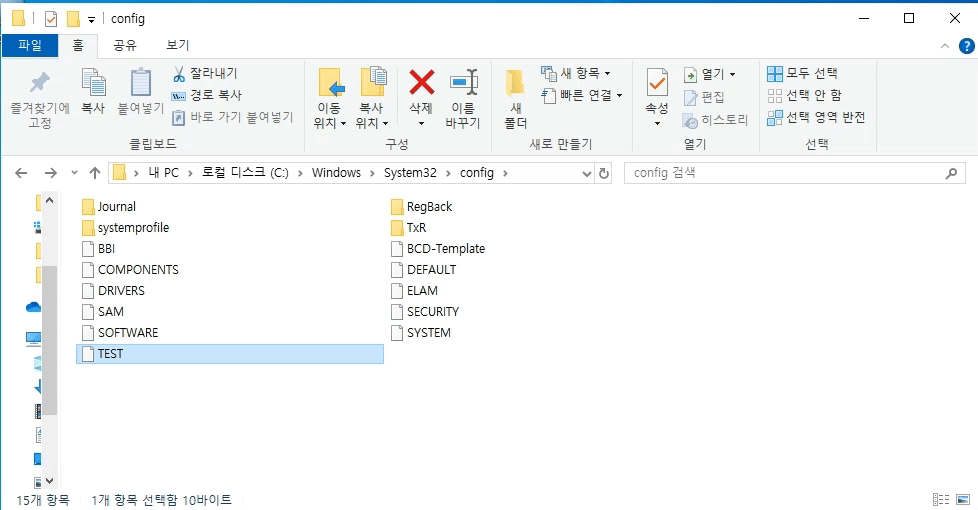 skrkcb2/cve-2025-0851
Proof-of-concept exploit per CVE-2025-0851, una vulnerabilità di path traversal nell'utility di estrazione di modelli tar/zip di Deep Java Library,…
 spiritualmachines/buds-audit
Senza dongle, senza root, strumento di valutazione della sicurezza Bluetooth per auricolari wireless affetti dalla catena di vulnerabilità dell'SDK…
 dumbbutt0/evilmp4
Esplora CVE-2022-41741 con il repository Evil MP4. Offre PoC educativi, e documentazione su come proteggere nginx dalle vulnerabilità dei file MP4.…
 foxvr-sudo/bugbounty-arsenal-resources
Checklist e template per programmi di bug bounty. Licenza MIT.
 supermagnum/gr-qradiolink
Modulo GNU Radio out-of-tree (OOT) per blocchi QRadioLink.
 puppetm4ster/koyane-framework
Toolkit modulare per la generazione, modifica, analisi e scoperta di wordlist per cracking di password, fuzzing e test di sicurezza etici. Supporta…
 crackercat/cve-2023-4863-
Innescare la famosa vulnerabilità 0day di libweb con libfuzzer
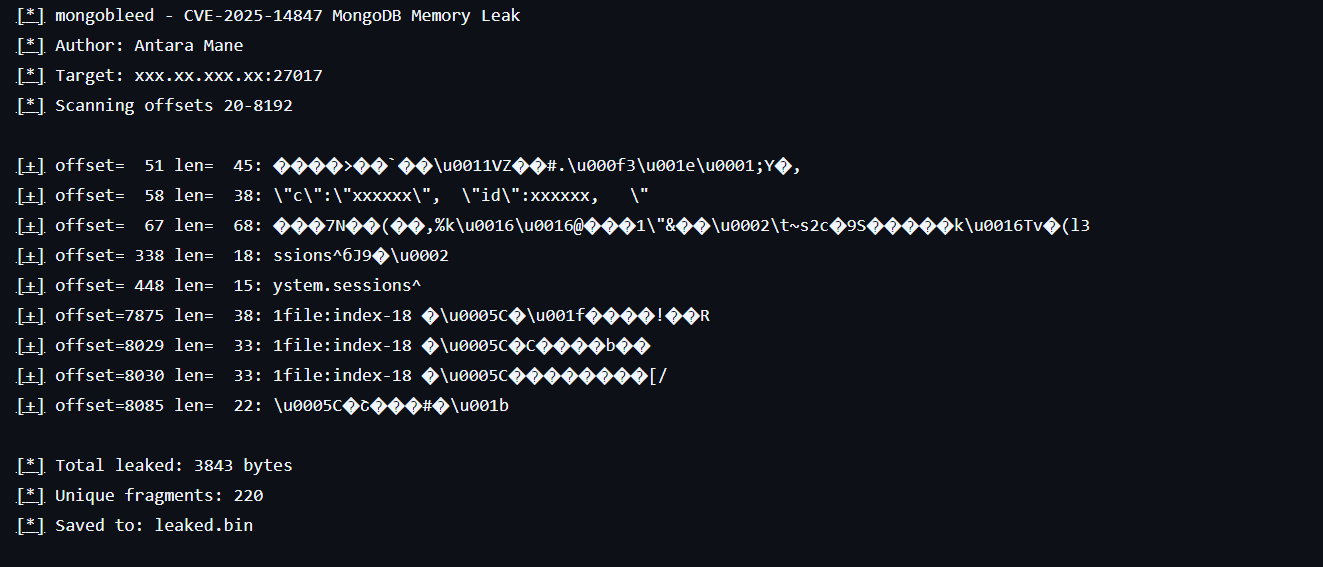 infosecantara/cve-2025-14847-mongodb
Strumento di ricerca educativa che dimostra la divulgazione di memoria CVE-2025-14847 nella decompressione BSON di MongoDB. Simula errori di…
 kiralab/text4shell-scan
Uno scanner completamente automatizzato, accurato ed esaustivo per trovare text4shell RCE CVE-2022-42889
 abubakar-shahid/cve-2024-36886
Ricerca accademica sulle vulnerabilità N-Day del kernel Linux, analizzando CVE-2024-36886 nel sottosistema di rete TIPC, ciclo di vita, impatto e…
 themalwareguardian/cve-2003-0264
Classico buffer overflow basato su stack in SLMail 5.1 che mostra come i primi server di posta potessero essere compromessi tramite comandi SMTP e…
 zpol/cve-2026-23398-poc
Laboratorio riproducibile per CVE-2026-23398, una dereferenziazione NULL del kernel Linux in icmp_tag_validation() innescata da pacchetti ICMP…








