
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 f2u0a0d3/cve-2026-42945-nginx-rift-poc
PoC per CVE-2026-42945 (nginx Rift) — heap buffer overflow nel modulo ngx_http_rewrite_module. Include modalità detect/probe/exploit, laboratorio…
 forxiucn/nginx-cve-2026-42945-poc
Proof-of-concept exploit per CVE-2026-42945, un grave heap overflow nel modulo rewrite di NGINX che consente l'esecuzione remota di codice non…
 canomer/cve-2026-36980-kernel-bsod-dos-poc
Data del progetto : Feb 2026 / Scoperta una vulnerabilità di buffer overflow nel gestore IOCTL del driver del kernel. La vulnerabilità consente a un…
 probnotanexploiter/cve-2024-26170-extended
ricerca di CVE-2024-26170 o cimfs.sys per trovare overflow o bug considerati zero-day
 spiralbl0ck/ai_hacking
Raccolta di CVE(work) sul pwnaggio binario di tenserflow
 benmevic/cve-2025-22457
Demo applicazione della vulnerabilità cve-2025-22457 che ho realizzato per la presentazione settimanale del team Altay
 r3fr4kt/popcorn-tjnull-oscp-
Write-up di Popcorn HTB che copre il directory fuzzing avanzato, il bypass del caricamento di file tramite spoofing di magic numbers/estensione…
 christbowel/cve-2026-56111
Exploit proof-of-concept per CVE-2026-56111, una scrittura fuori dai limiti nel gestore del G-code M421 del Marlin Firmware, che dimostra una…
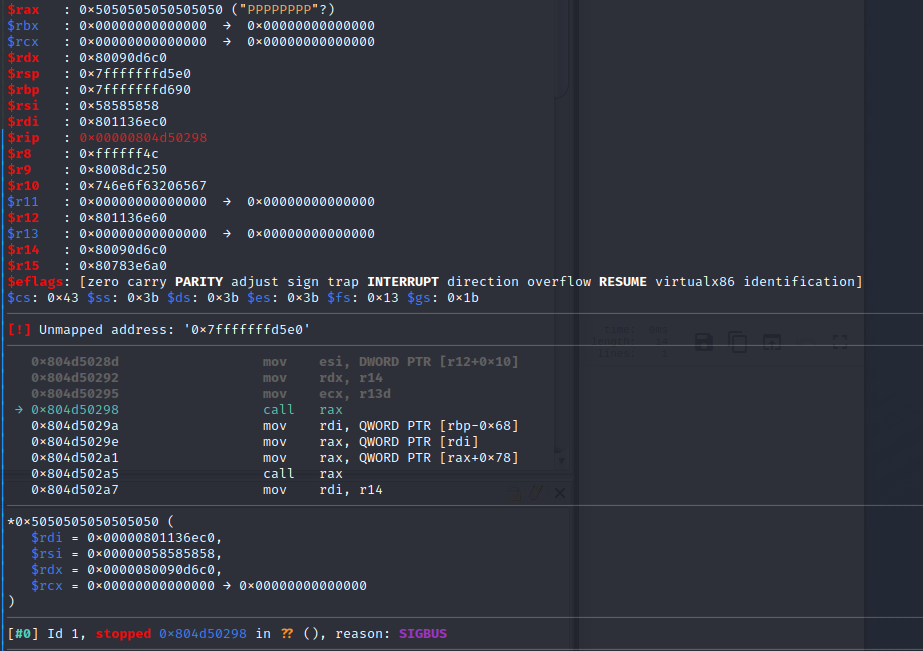 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: Email a RCE zero-click come root - Esecuzione di codice remoto / Corruzione della memoria / Catena ROP
 halcy0nic/cve-2023-38632
Prova di concetto per CVE-2023-38632
 halcy0nic/cve-2023-38434
Prova di concetto per CVE-2023-38434
 personnumber3377/dns_client_fuzzing
Fuzzing della libreria client DNS di Microsoft Windows. Ispirato a CVE-2026-41096.
 06-ux/cve-2026-9256-poc
# CVE-2026-9256 POC per overflow del buffer heap di Nginx
 horkimhab/cve-2026-442_
CVE-2026-44289, CVE-2026-44290, CVE-2026-44291, CVE-2026-44292, CVE-2026-44294, CVE-2026-44295 - protobuf.js
 szybnev/cve-2026-7482
Riproduce la lettura heap out-of-bounds di CVE-2026-7482 nel caricamento e nella quantizzazione GGUF di Ollama, con analisi differenziale degli…
 watsa01/cve-2019-5688
POC Code per il driver NVFLASH
 redcrazyghost/cve-2026-42945
Strumento di exploit basato su Go per CVE-2026-42945 (nginx HTTP/2) con capacità di rilevamento, probing di crash, esecuzione di comandi e reverse…
 dedellix/mut-bc-ss-01
Test di mutazione sulla validazione dei certificati X.509 in OpenSSL v.1.1.1h, basato su CVE-2021-3450.








