
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Pagina 23 | Kitploit
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k18 giorni fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1 giorno fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k18 giorni fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1 giorno fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k4 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k1 giorno fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23010 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k6 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
939 risultati
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

Un'utilità x86 bare-metal per scaricare la RAM fisica direttamente su disco. Realizzata e testata per esperimenti di Cold Boot Attack su memoria…
memory-forensicsexploitationforensics+3
1013 mesi fa
noia preview

noia

GitHub0x742/noia

Strumento basato sul web per navigare nei sandbox delle applicazioni mobili, visualizzare in anteprima database SQLite e file binari, e scaricare…
android-securitydynamic-analysis-sandboxingios-security+3
1255 anni fa
ADTrapper preview

ADTrapper

GitHubmhaggis/adtrapper

Caccia in modo più intelligente, caccia con più determinazione

forensicscloud-securitydevsecops+4
1997 mesi fa
Network-Analysis-Tools preview

Network-Analysis-Tools

GitHubazizaltuntas/network-analysis-tools

Pcap (file di cattura) Toolkit di analisi(v.1)
packet-sniffing-analysisnetwork-forensicsforensics+2
1109 anni fa
Invoke-DumpMDEConfig preview

Invoke-DumpMDEConfig

GitHubblacksnufkin/invoke-dumpmdeconfig

Script PowerShell per estrarre la configurazione di Microsoft Defender, la cronologia delle protezioni e la cronologia delle protezioni di Exploit…

defensive-toolsconfiguration-auditingforensics+3
1552 anni fa
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter è uno strumento/script progettato per aiutare gli analisti a setacciare una cattura di pacchetti (pcap) per trovare traffico degno di…
defensive-toolsioc-managementpacket-sniffing-analysis+5
935 anni fa
sashay preview

sashay

GitHubscalabli/sashay

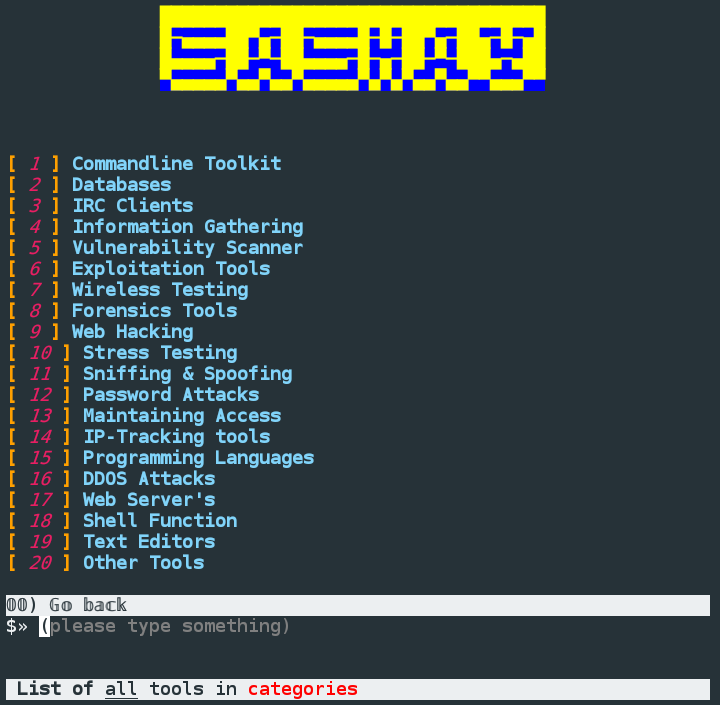
Sashay è un installatore automatico per strumenti utili.
vulnerability-scannersexploitationscripting-automation+6
2113 anni fa
incarcero preview

incarcero

GitHub0x48piraj/incarcero

Incarcero è uno strumento che crea Macchine Virtuali (VM) preconfigurate con strumenti di analisi malware e impostazioni di sicurezza personalizzate…
dynamic-analysis-sandboxingreverse-engineeringforensics+4
932 anni fa
webshell-analyzer preview

webshell-analyzer

GitHubtstillz/webshell-analyzer

Scanner e analizzatore di web shell.
static-analysisvulnerability-scannersforensics+2
1133 anni fa
DracOS preview

DracOS

GitHubscreetsec/dracos

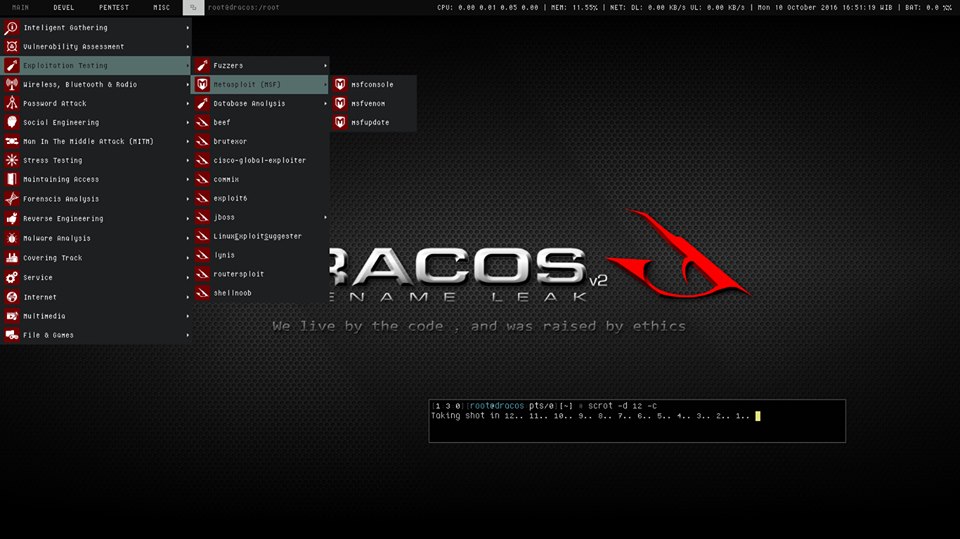
Dracos Linux ( www.dracos-linux.org ) è il sistema operativo Linux indonesiano
penetration-testing-frameworksprivilege-escalationvulnerability-scanners+8
589 anni fa
sandfly-entropyscan preview

sandfly-entropyscan

GitHubsandflysecurity/sandfly-entropyscan

Scanner di entropia per Linux per rilevare binari compressi o crittografati correlati a malware. Trova file e processi Linux dannosi e fornisce…

forensicsmalware-analysisbinary-analysis+1
1702 anni fa
PolinRider preview

PolinRider

GitHubopensourcemalware/polinrider

Dossier tecnico sull'attacco alla supply chain PolinRider collegato alla Corea del Nord, che documenta l'iniezione di payload JS offuscati, la…
ioc-managementosintvulnerability-analysis+8
783 mesi fa
mcp-shark preview

mcp-shark

GitHubmcp-shark/mcp-shark

Analisi forense in stile Wireshark per le comunicazioni Model Context Protocol Cattura, ispeziona e analizza tutte le richieste e risposte HTTP tra…

packet-sniffing-analysisstatic-analysisvulnerability-scanners+7
1726 mesi fa
LEAF preview

LEAF

GitHubalex-cart/leaf

Framework di Acquisizione di Prove per Linux
disk-forensicsioc-managementmemory-forensics+5
1202 anni fa
ExtractUsnJrnl preview

ExtractUsnJrnl

GitHubjschicht/extractusnjrnl

Strumento per estrarre il $UsnJrnl da un volume NTFS
disk-forensicsforensicsdata-recovery+1
1107 anni fa
mailMeta preview

mailMeta

GitHubgr33nm0nk2802/mailmeta

Uno strumento forense per aiutare nell'investigazione di email contraffatte basate sulle intestazioni delle email.

osintphishing-toolsforensics+2
1755 anni fa
Judge-Jury-and-Executable preview

Judge-Jury-and-Executable

GitHubadamwhitehat/judge-jury-and-executable

Uno scanner per l'analisi forense del file system e strumento di caccia alle minacce. Esegue scansioni dei file system a livello di MFT e sistema…
disk-forensicsioc-managementvulnerability-analysis+8
856 mesi fa
MEAT preview

MEAT

GitHubjfarley248/meat

Questo toolkit mira ad aiutare i forensi a eseguire diversi tipi di acquisizioni su dispositivi iOS.


ios-securityforensicsmobile-forensics+2
1686 anni fa
Precedente1…222324…53Successivo







