
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Pagina 22 | Kitploit
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k17 giorni fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k16 ore fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k18 giorni fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k16h 23m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k3 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k15h 8m fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2309 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k6 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
938 risultati
xioc preview

xioc

GitHubassafmo/xioc

Estrai indicatori di compromissione dal testo, inclusi quelli 'escapati'.
ioc-managementosintforensics+3
1636 anni fa
python-haystack preview

python-haystack

GitHubtrolldbois/python-haystack

Framework di analisi dell'heap dei processi - Windows/Linux - inferenza del tipo di record e analisi forense
memory-forensicsreverse-engineeringforensics+2
959 anni fa
yaralyzer preview

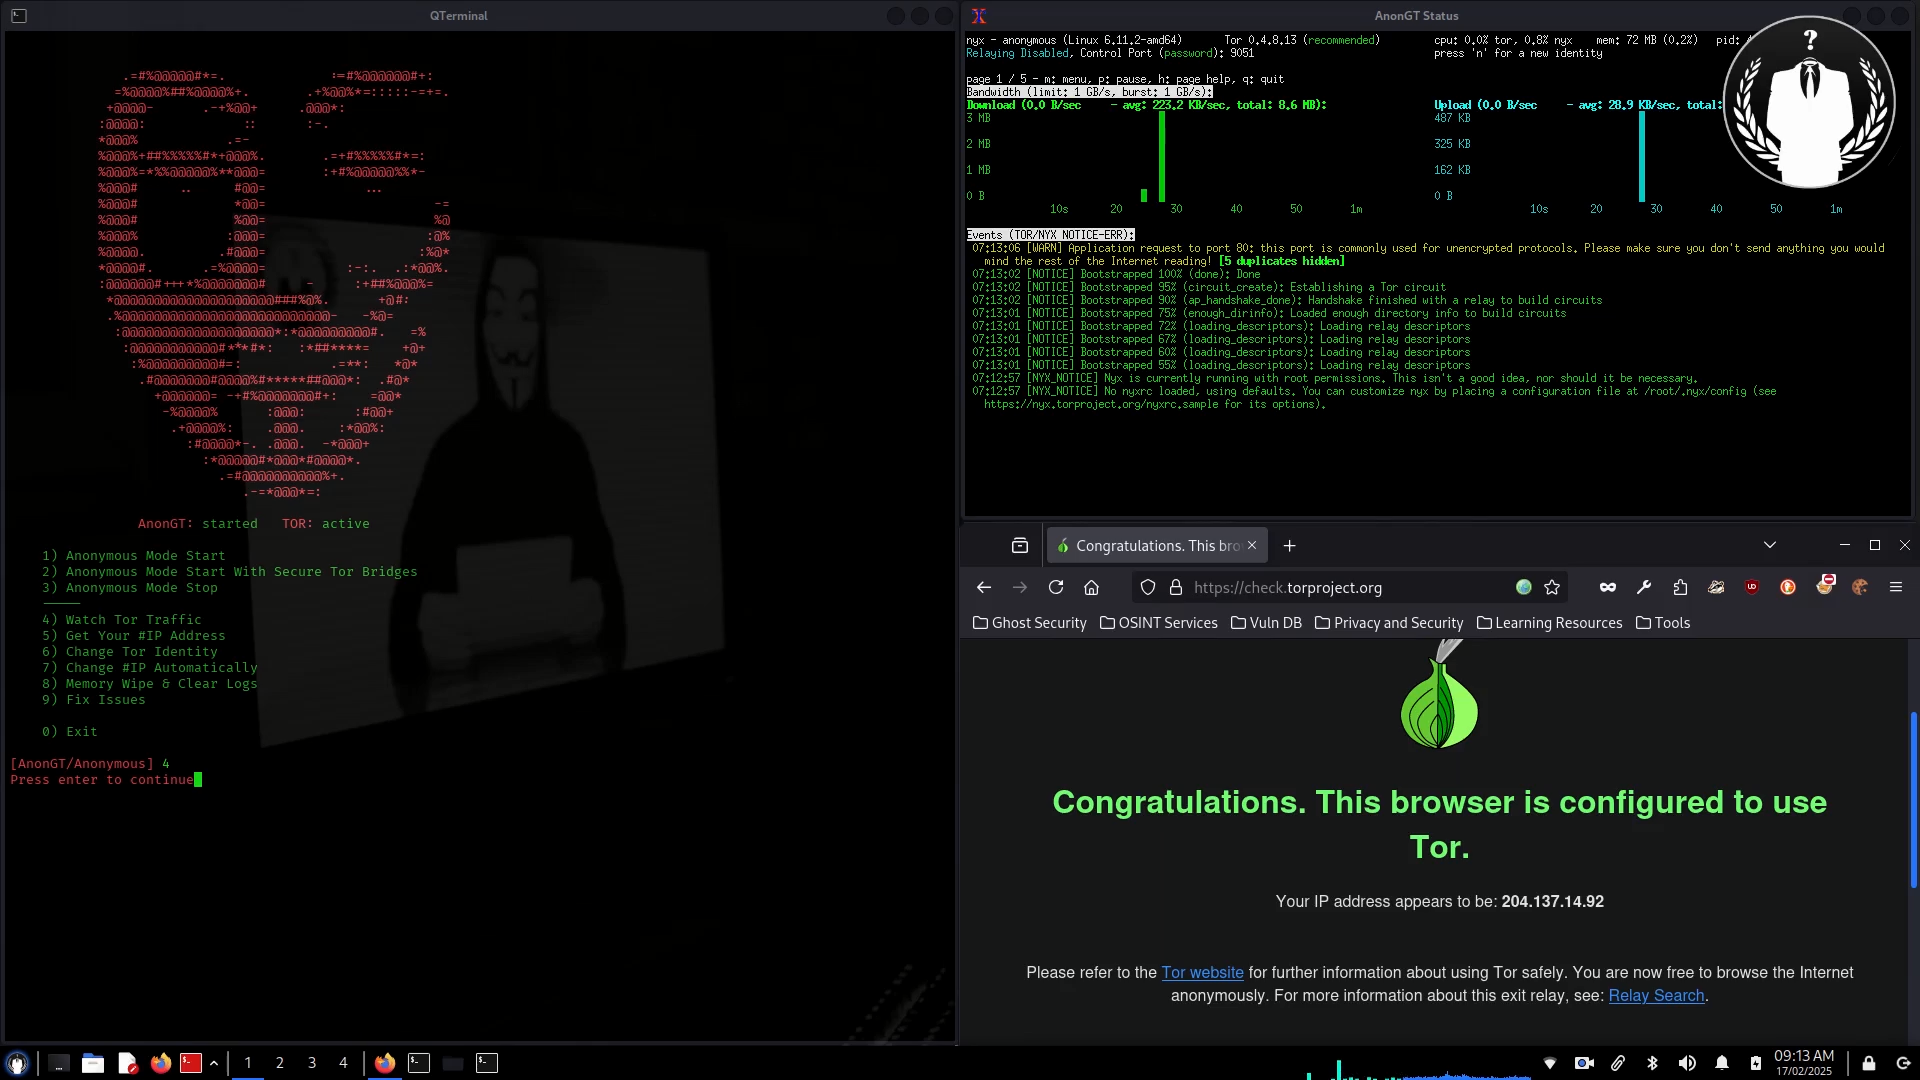
yaralyzer

GitHubmichelcrypt4d4mus/yaralyzer

Ispeziona visivamente e forza la decodifica delle corrispondenze YARA e regex trovate in dati binari e di testo con colori. Moltissimi colori.
reverse-engineeringforensicsmalware-analysis+1
1529 mesi fa
AnonGT preview

AnonGT

GitHubgt0day/anongt

Reindirizza tutto il traffico attraverso la rete Tor per Kali Linux

osintphishing-toolsencryption-decryption-tools+7
2281 anno fa
pftriage preview

pftriage

GitHubidiom/pftriage

Strumento e libreria Python per aiutare ad analizzare file durante il triage e l'analisi di malware.
static-analysisdynamic-analysis-sandboxinghash-analysis+4
796 anni fa
infosec-interview-questions preview

infosec-interview-questions

GitHubpbnj/infosec-interview-questions

🗒️ Una raccolta [in lavorazione] di domande per colloqui per ruoli di Information Security
vulnerability-analysisforensicsweb-security+6
1383 anni fa
LiMEaide preview

LiMEaide

GitHubkd8bny/limeaide

Un'applicazione Python progettata per scaricare da remoto la RAM di un client Linux e creare un profilo volatility per analisi successive sul tuo…
memory-forensicsforensicsdigital-forensics
1577 anni fa
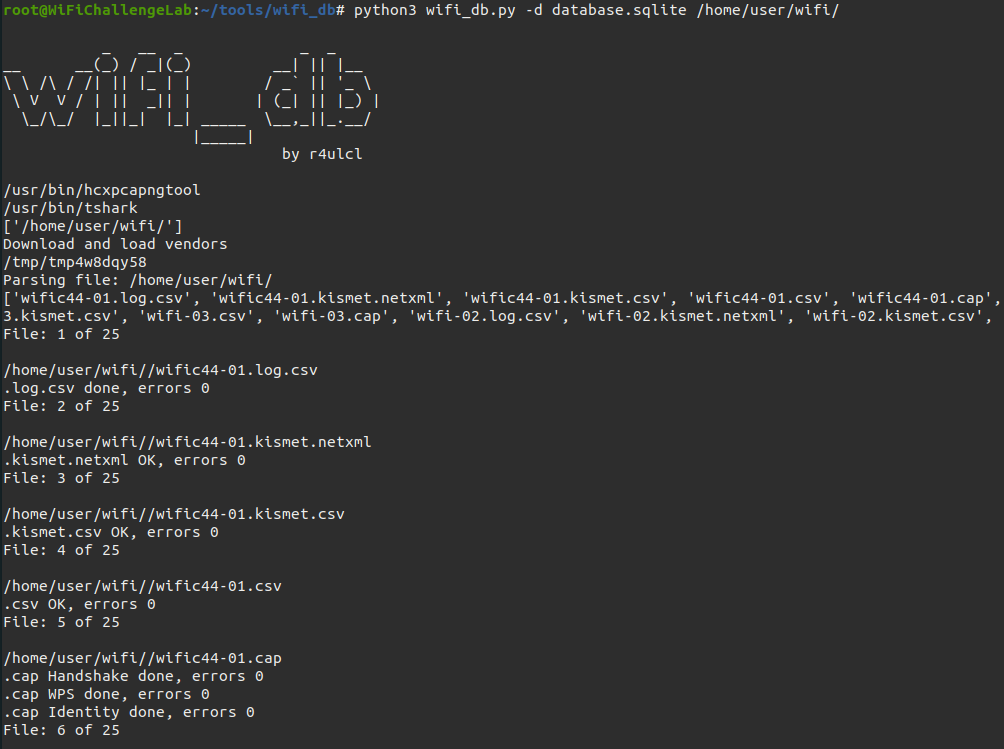
wifi_db preview

wifi_db

GitHubr4ulcl/wifi_db

Script per analizzare le catture di Aircrack-ng in un database SQLite ed estrarre informazioni utili come handshakes, identità MGT, relazioni…
password-crackingwi-fi-auditingforensics+2
1381 mese fa
DFIR_Resources_REvil_Kaseya preview

DFIR_Resources_REvil_Kaseya

GitHubcado-security/dfir_resources_revil_kaseya

Risorse per i professionisti DFIR che rispondono all'attacco alla catena di fornitura Kaseya del ransomware REvil
ioc-managementforensicsmalware-analysis+3
1825 anni fa
ParanoiDF preview

ParanoiDF

GitHubpatrickdw123/paranoidf

ParanoiDF - Suite di analisi PDF basata su PeePDF di Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Strumenti aggiunti: Cracking delle…
password-crackingstatic-analysisencryption-decryption-tools+6
1123 anni fa
rifiuti2 preview

rifiuti2

GitHubabelcheung/rifiuti2

Analizzatore del Cestino di Windows
forensicsdata-recoverydigital-forensics
15511 mesi fa
the-art-of-pivoting preview

the-art-of-pivoting

GitHubadulau/the-art-of-pivoting

L'arte del pivoting - Tecniche per analisti di intelligence per scoprire nuove relazioni in un mondo complesso
ioc-managementosintreconnaissance+8
1886 mesi fa
amcache-evilhunter preview

amcache-evilhunter

GitHubcristianzsh/amcache-evilhunter

Analizza ed esamina un hive del registro Windows Amcache.hve, con integrazione VirusTotal.
forensicsmalware-analysisdigital-forensics+2
11412 giorni fa
libfwsi preview

libfwsi

GitHublibyal/libfwsi

Libreria per accedere al formato Windows Shell Item
forensicsdata-recoverydigital-forensics+1
7511h 55m fa
Fennec preview

Fennec

GitHubabdulrhmanalfaifi/fennec

Strumento di raccolta di artefatti per sistemi *nix
forensicsinformation-gatheringdigital-forensics+3
2202 anni fa
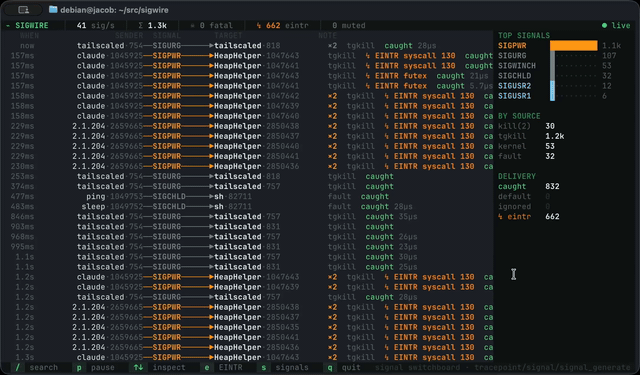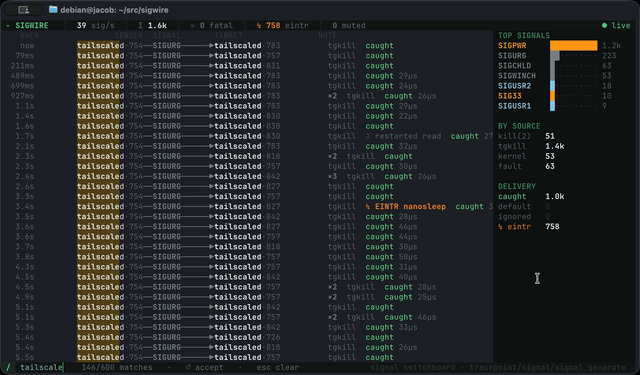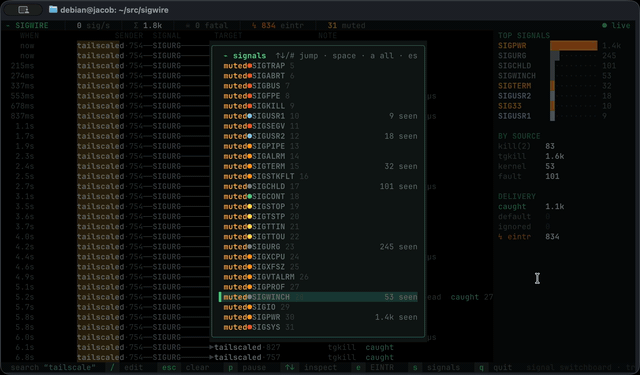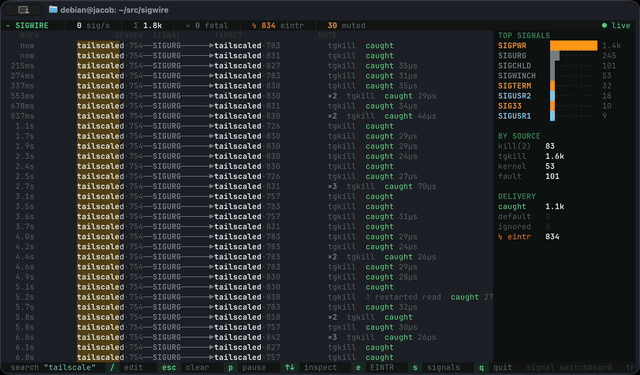
sigwire preview

sigwire

GitHubyeet-src/sigwire

Strumento di osservabilità dei segnali del kernel in tempo reale che utilizza eBPF tracepoint per trasmettere ogni segnale generato su un host Linux,…
dynamic-analysis-sandboxingdebuggersforensics+2
1592 mesi fa
ffs preview

ffs

GitHubdmtrkovalenko/ffs

F*ck file system - strumento di ricerca file da CLI che bypassa il kernel del sistema operativo e legge il disco direttamente
disk-forensicsgeneral-purpose-utilitiesscripting-automation+3
1744 mesi fa
psc preview

psc

GitHubloresuso/psc

l'utilità ps, con un tocco eBPF e contesto container

defensive-toolscontainer-securitynetwork-mapping+3
2979 mesi fa
Precedente1…212223…53Successivo








