
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Pagina 17 | Kitploit
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k7 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k14 giorni fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k22h 28m fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k15 giorni fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k19h 15m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k16h 21m fa
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k12h 48m fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2306 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
933 risultati
ACE preview

ACE

GitHubinvoke-ir/ace

Piattaforma automatizzata di raccolta e arricchimento
forensicsinformation-gatheringdigital-forensics+2
3258 anni fa
HashTag preview

HashTag

GitHubsmeegesec/hashtag

Identificazione degli Hash delle Password
password-crackingpassword-attackshash-analysis+3
2239 mesi fa
Santoku-Linux preview

Santoku-Linux

GitHubsantoku/santoku-linux

Distro Linux per sicurezza mobile, analisi malware e forense digitale
android-securityios-securityforensics+6
20412 anni fa
packetStrider preview

packetStrider

GitHubbenjeems/packetstrider

Uno strumento di analisi forense dei pacchetti di rete per SSH
packet-sniffing-analysisnetwork-forensicsforensics+5
2547 anni fa
foremost preview

foremost

GitHubkorczis/foremost

Utilità di file carving che recupera file eliminati da immagini disco e unità raw abbinando intestazioni, footer e strutture interne tramite regole…
disk-forensicsforensicssteganography+2
3819 anni fa
CyberPipe preview

CyberPipe

GitHubdwmetz/cyberpipe

Uno script PowerShell facile da usare per raccogliere dati forensi di memoria e disco per indagini DFIR.
disk-forensicsmemory-forensicsforensics+2
34310 mesi fa
Sealighter preview

Sealighter

GitHubpathtofile/sealighter

Strumento di tracciamento ETW e WPP per la ricerca sulla sicurezza. Si sottoscrive a più provider, analizza automaticamente gli eventi in JSON e…
forensicslog-analysis
3963 anni fa
dfirtriage preview

dfirtriage

GitHubtravisfoley/dfirtriage

Strumento di acquisizione forense digitale per la risposta agli incidenti basata su Windows.
memory-forensicsforensicsdigital-forensics+1
3482 anni fa
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
static-analysishash-analysisreverse-engineering+3
1495 giorni fa
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

Estrattore di file a basso livello da riga di comando per NTFS
disk-forensicsforensicsdata-recovery+1
3187 anni fa
UnifiedThreatHunting preview

UnifiedThreatHunting

GitHubsims718718/unifiedthreathunting

Documenta una metodologia strutturata e ripetibile di threat hunting che copre trigger, ipotesi SMART, gate di fattibilità, definizione dell'ambito,…
defensive-toolsforensicsthreat-intelligence+6
14624 giorni fa
fhex preview

fhex

GitHubecho-devim/fhex

Un editor esadecimale completo compatibile con Linux/Windows/MacOS
general-purpose-utilitiesreverse-engineeringdebuggers+2
4371 anno fa
LinuxCatScale preview

LinuxCatScale

GitHubwithsecurelabs/linuxcatscale

Script di raccolta e elaborazione per Incident Response con script di reporting automatici
scripting-automationforensicsdigital-forensics+2
3382 anni fa
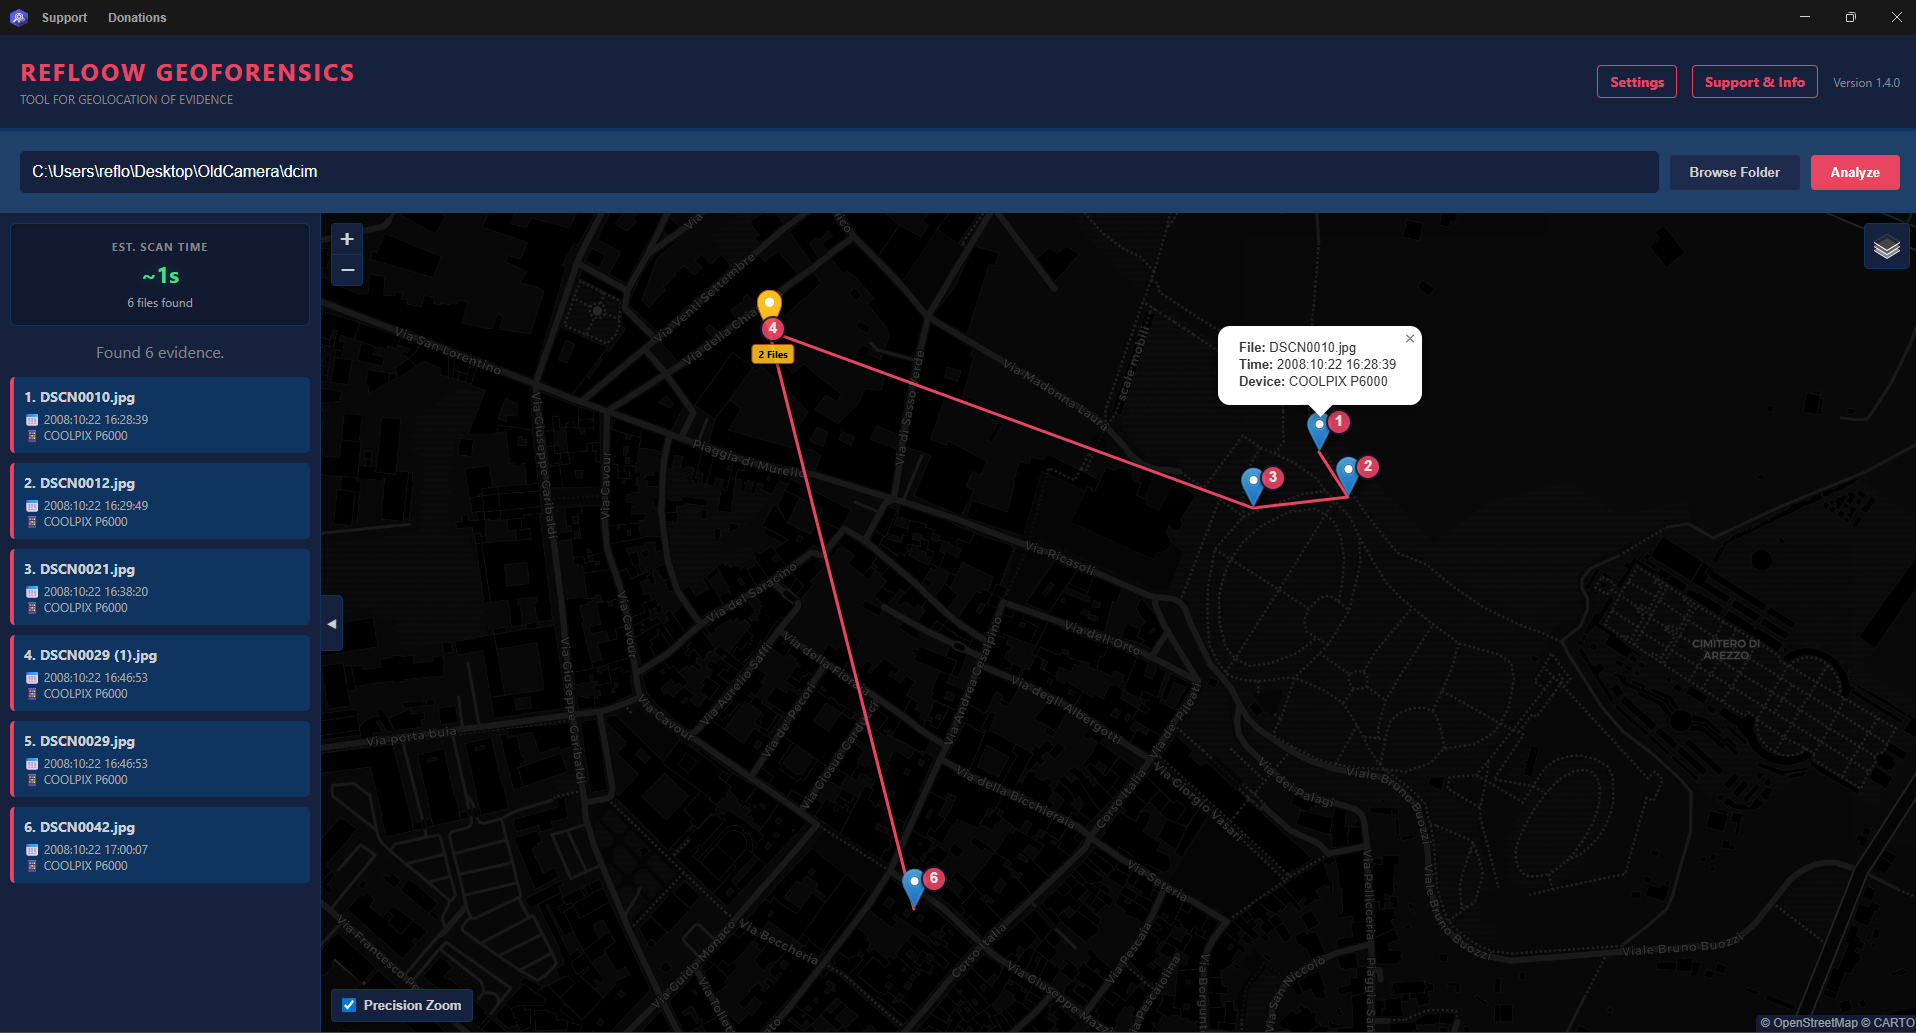
Refloow-Geo-Forensics preview

Refloow-Geo-Forensics

GitHubrefloow/refloow-geo-forensics

❤️ Strumento gratuito di digital forensics per geolocalizzazione batch di immagini e video. Estrae automaticamente i dati EXIF, visualizza le…
osintreconnaissanceforensics+4
2101 mese fa
IPCDump preview

IPCDump

GitHubguardicore/ipcdump

Tracer IPC Linux basato su BPF per pipe, segnali, socket Unix, loopback e pseudoterminali con cattura di metadati e contenuti, filtraggio e output…
dynamic-analysis-sandboxingdebuggersforensics+1
2475 anni fa
fatcat preview

fatcat

GitHubgregwar/fatcat

Strumento forense per esplorare, estrarre e riparare filesystem FAT
disk-forensicsforensicsdata-recovery+1
3251 anno fa
van-gonography preview

van-gonography

GitHubjoshuakasa/van-gonography

Nascondi 🕵️‍♂️ i tuoi file di qualsiasi tipo all'interno di un'immagine a tua scelta usando la steganografia
encryption-decryption-toolsdata-exfiltrationforensics+3
44911 mesi fa
WhatsDump preview

WhatsDump

GitHubmarcog3/whatsdump

Estrai la chiave privata di WhatsApp da qualsiasi dispositivo Android non rooted (supporta Android 7+)


android-securityencryption-decryption-toolsforensics+2
2695 anni fa
Precedente1…161718…52Successivo







