
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Pagina 15 | Kitploit
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k14 giorni fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k15h 51m fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k14 giorni fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k12h 38m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k9h 45m fa
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k6h 11m fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2306 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
932 risultati
mquery preview

mquery

GitHubcert-polska/mquery

Acceleratore di query per malware YARA (interfaccia web)
forensicsmalware-analysisthreat-intelligence+1
4408 mesi fa
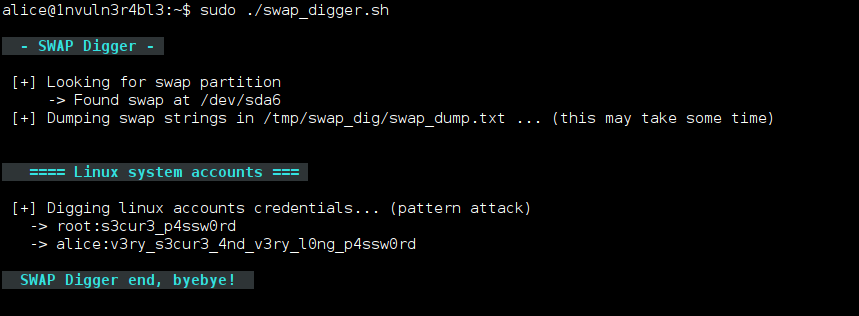
swap_digger preview

swap_digger

GitHubsevagas/swap_digger

Automatizza l'analisi dello swap di Linux per estrarre credenziali utente, dati di moduli web, chiavi WiFi e autenticazione HTTP durante indagini…
password-crackingforensicsinformation-gathering+2
5375 anni fa
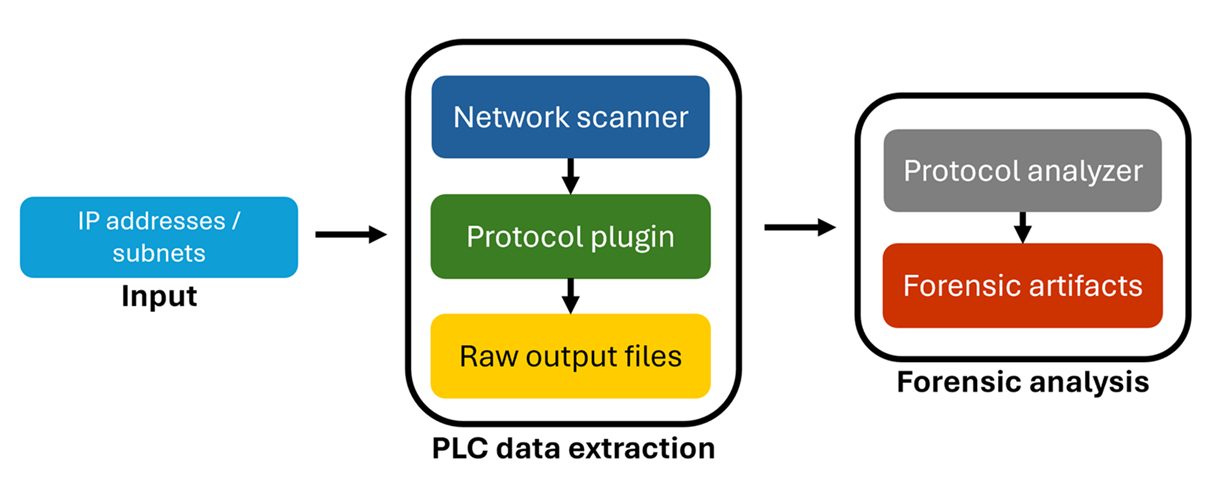
ics-forensics-tools preview

ics-forensics-tools

GitHubmicrosoft/ics-forensics-tools

Framework forense open-source per analizzare i metadati e i file di progetto dei PLC industriali. Scannerizza per individuare artefatti sospetti in…
vulnerability-analysisscada-ics-securityforensics+2
3711 anno fa
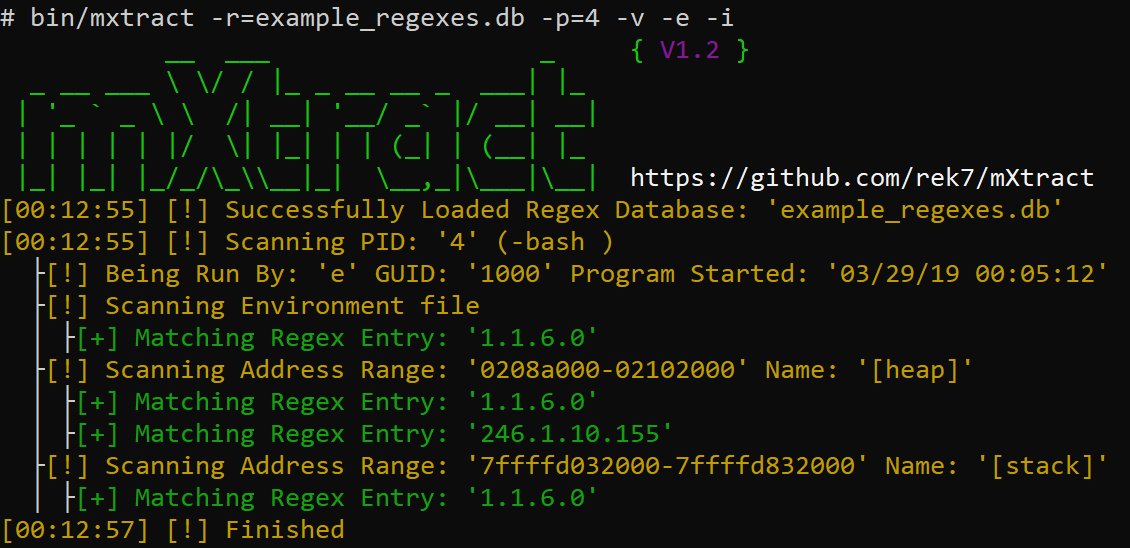
mXtract preview

mXtract

GitHubrek7/mxtract

mXtract - Estrattore e Analizzatore di Memoria

password-crackingmemory-forensicsforensics+2
5874 anni fa
rikune preview

rikune

GitHublast-emo-boy/rikune

Server MCP per reverse engineering di eseguibili Windows e formati binari. Combina triage statico, recupero funzioni assistito da Ghidra,…
static-analysisdynamic-analysis-sandboxingexploit-frameworks+8
2371 mese fa
awesome-dfir-skills preview

awesome-dfir-skills

GitHubtsale/awesome-dfir-skills

Una raccolta curata di competenze e flussi di lavoro DFIR per professionisti InfoSec.
ioc-managementmemory-forensicsnetwork-forensics+7
3215 mesi fa
Winshark preview

Winshark

GitHubairbus-cert/winshark

Un plugin per Wireshark per strumentare ETW
packet-sniffing-analysisforensicsnetwork-security+1
5934 anni fa
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

Suite di digital forensics per droni DJI che analizza file di telemetria, estrae dati nascosti tramite steganografia, visualizza traiettorie di volo…
forensicssteganographydata-recovery+3
3633 anni fa
psad preview

psad

GitHubmrash/psad

psad: Rilevamento delle intrusioni e analisi dei log con iptables
vulnerability-analysisids-ips-evasionforensics+4
4277 anni fa
TrueTree preview

TrueTree

GitHubthemittenmac/truetree

Uno strumento da riga di comando per output simile a pstree su macOS con funzionalità aggiuntive di cattura dei pid.
forensicsdigital-forensicsthreat-intelligence+1
2855 giorni fa
kraken preview

kraken

GitHubbotherder/kraken

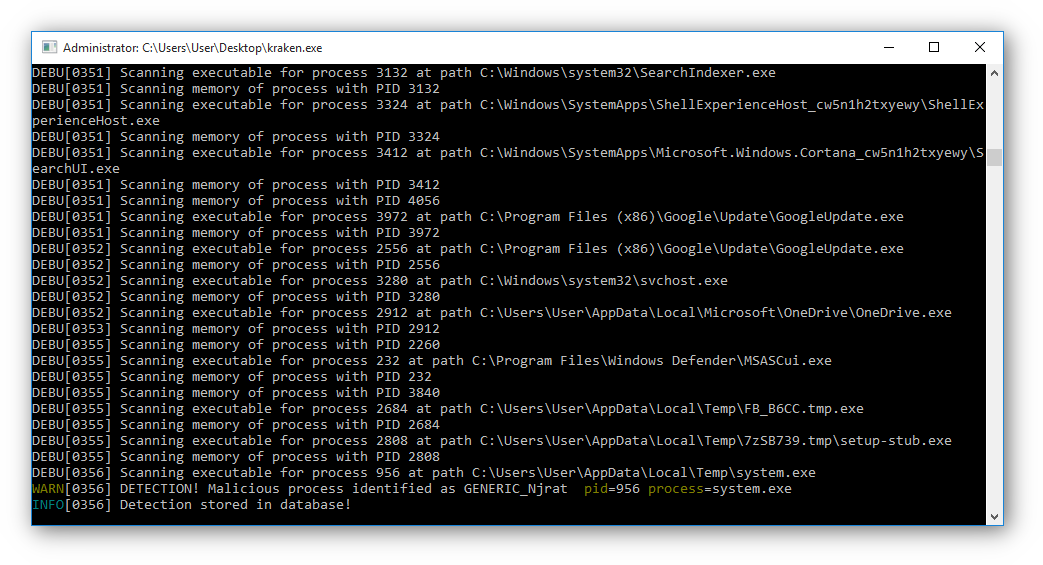
Scanner Yara multi-piattaforma scritto in Go
vulnerability-scannersforensicsmalware-analysis+1
3273 anni fa
MalConfScan preview

MalConfScan

GitHubjpcertcc/malconfscan

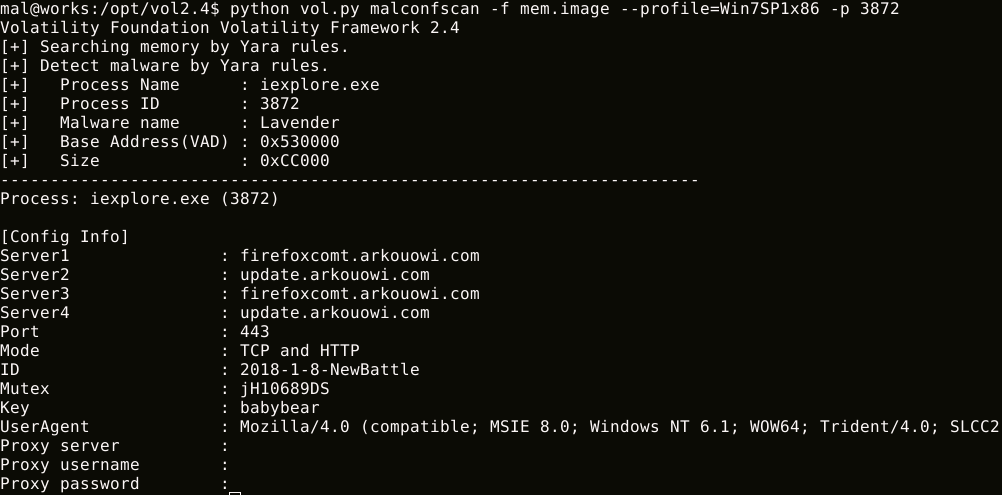
Plugin Volatility per estrarre dati di configurazione di malware noti
memory-forensicsvulnerability-analysisforensics+3
4992 anni fa
S1EM preview

S1EM

GitHubv1d1an/s1em

Questo progetto è un SIEM con SIRP e Threat Intel, tutto in uno.

vulnerability-scannersforensicsnetwork-security+6
4621 anno fa
chlonium preview

chlonium

GitHubrxwx/chlonium

Clona e importa cookie e password di Chromium attraverso i browser con decrittografia offline della chiave di stato DPAPI, supportando database…
password-crackingphishing-toolsencryption-decryption-tools+6
3163 anni fa
htb-writeups preview

htb-writeups

GitHubmomenbasel/htb-writeups

Raccolta strutturata di oltre 500 writeup di macchine Hack The Box, oltre 400 soluzioni di sfide, e strumenti di apprendimento interattivi inclusi…
osintprivilege-escalationexploitation+7
2013 mesi fa
detux preview

detux

GitHubdetuxsandbox/detux

La sandbox Linux multipiattaforma
dynamic-analysis-sandboxingnetwork-forensicsforensics+1
2668 anni fa
creddump7 preview

creddump7

GitHubciscocxsecurity/creddump7

Estrattore offline di credenziali Windows che estrae hash LM/NT, password di dominio memorizzate nella cache e segreti LSA dagli alveari del registro…

password-crackingforensics
4106 anni fa
MESH preview

MESH

GitHubbarghest-ngo/mesh

VPN mesh peer-to-peer crittografata per la forensic mobile remota, che abilita l'acquisizione wireless tramite ADB e libimobiledevice, il…


android-securitypacket-sniffing-analysisencryption-decryption-tools+8
1923 giorni fa
Precedente1…141516…52Successivo







