
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 cecio/xenoboxx
Toolkit per Sandbox Hardware
 mlcsec/proctools
Piccolo toolkit per estrarre informazioni e dumpare stringhe sensibili da processi Windows.
 iomoath/filewatchtower
FWT è uno strumento di analisi della sicurezza e monitoraggio dei file che utilizza gli eventi di Sysmon.
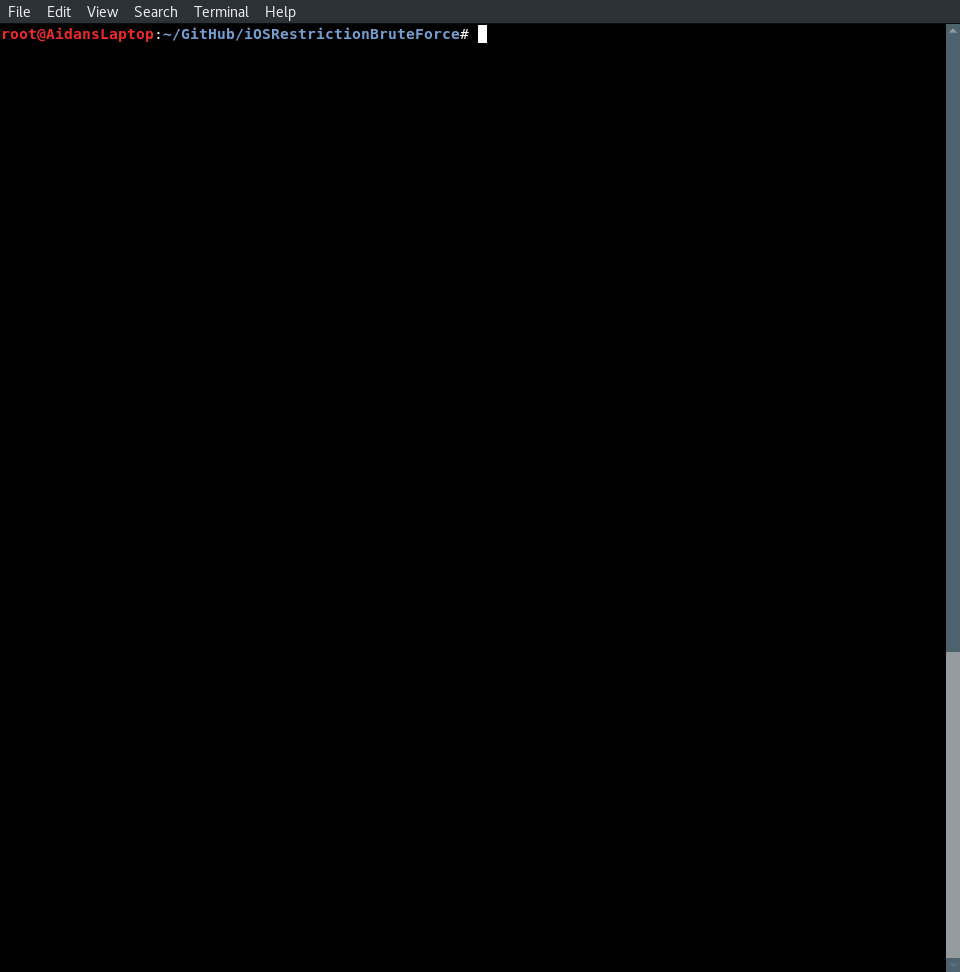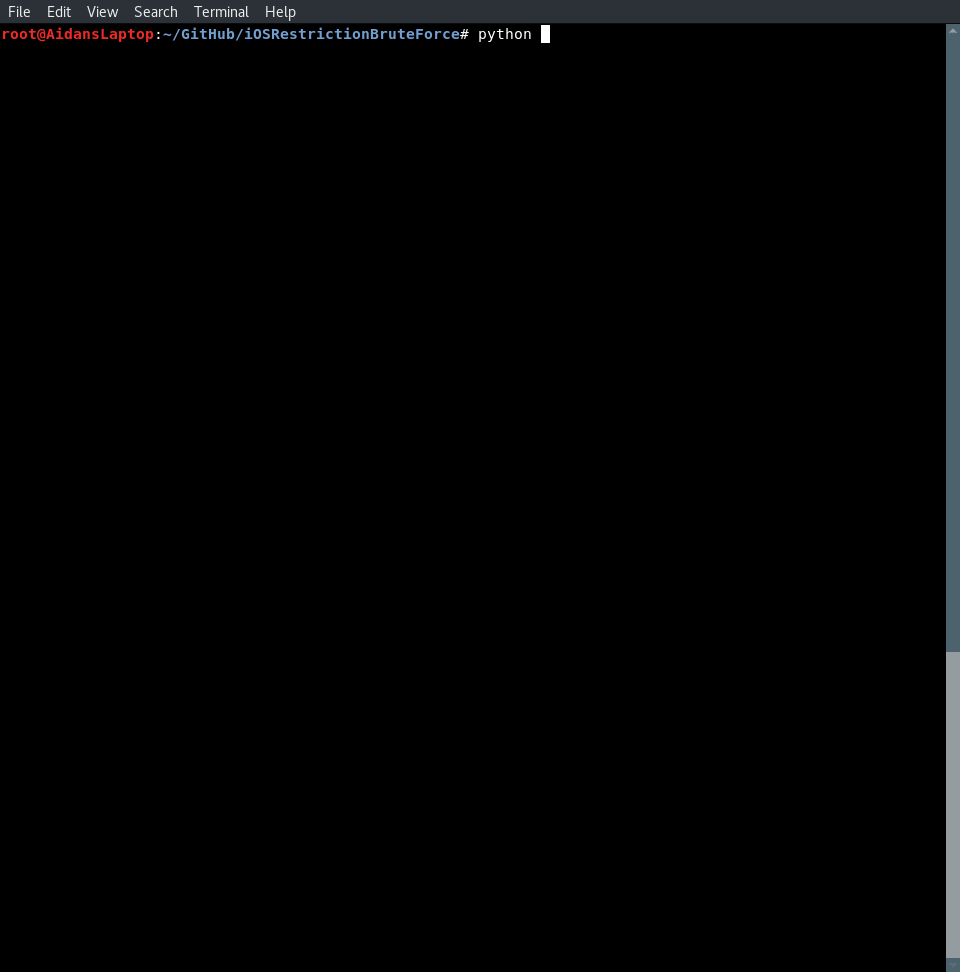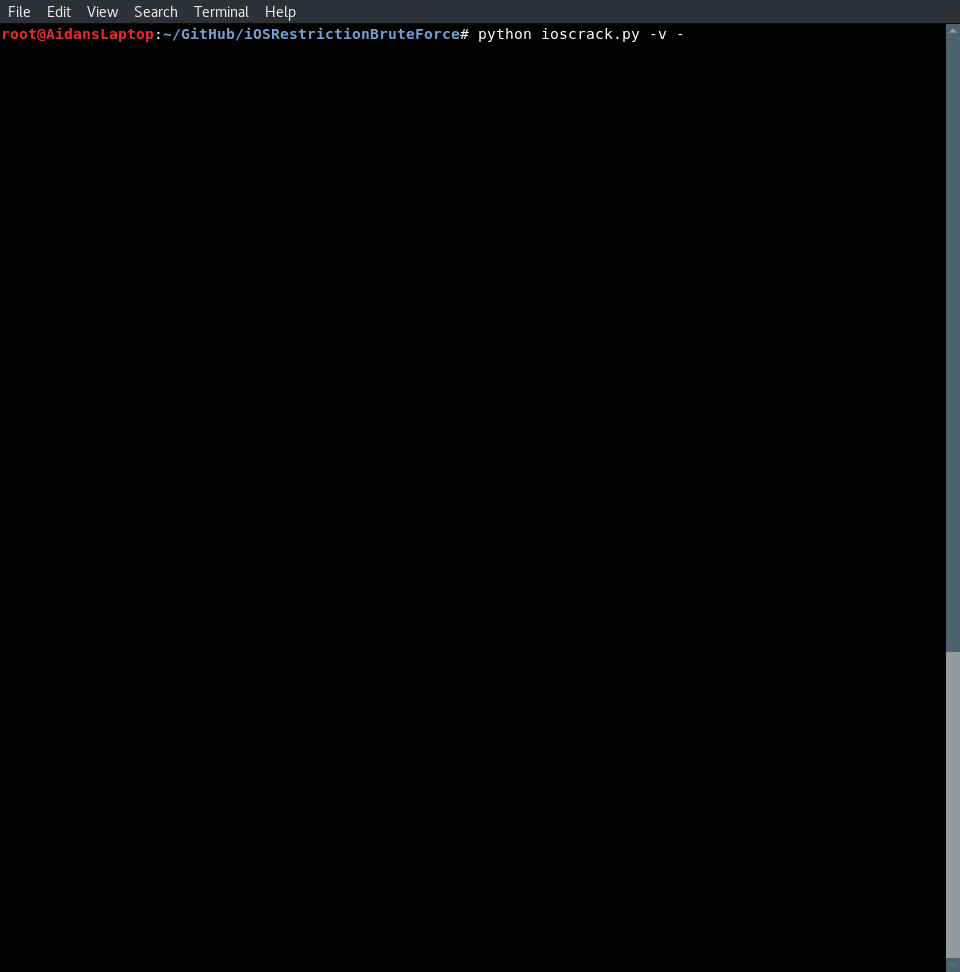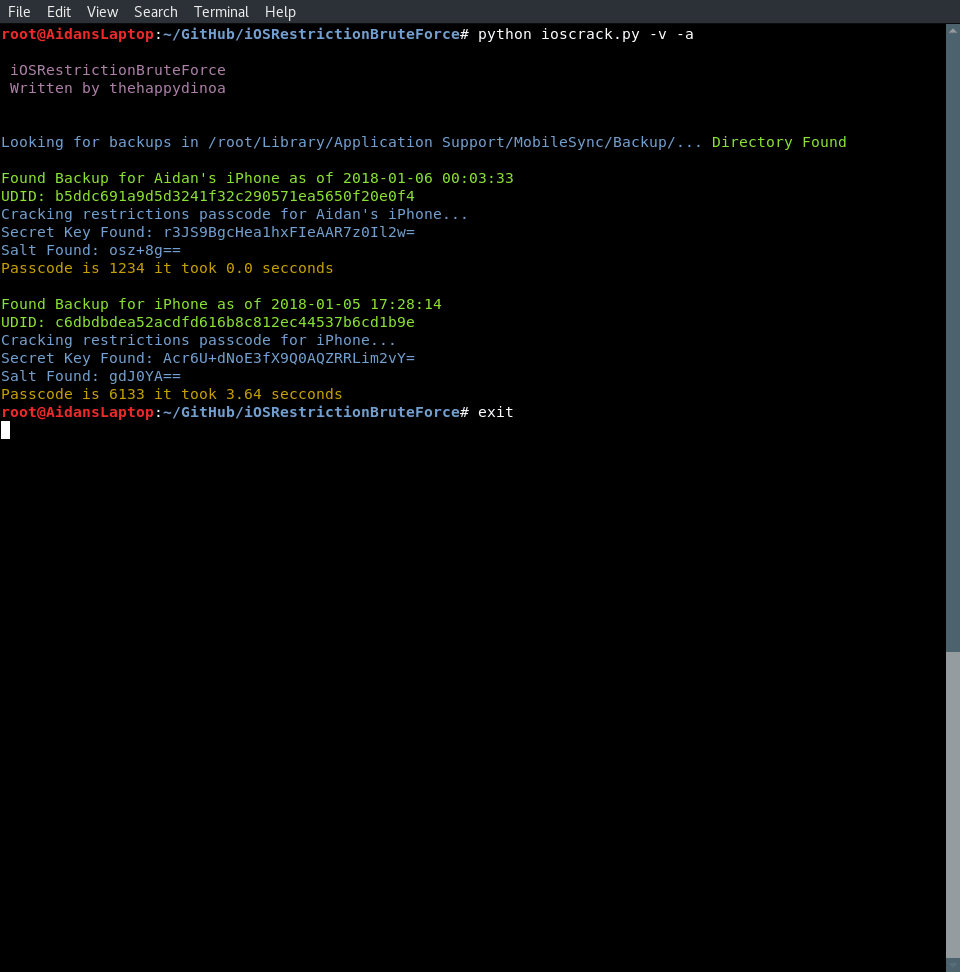 thehappydinoa/iosrestrictionbruteforce
Cracca i codici di restrizione iOS con Python
 hasherezade/malware_training_vol1
Materiali per la formazione sull'analisi di malware Windows (volume 1)
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 withsecurelabs/linuxcatscale
Script di raccolta e elaborazione per Incident Response con script di reporting automatici
 al0ne/linuxcheck
Strumento di risposta alle emergenze Linux/raccolta informazioni/rilevamento vulnerabilità, supporta oltre 70 controlli in 13 categorie come…
 gmh5225/maldec-edr
Soluzione Unix di endpoint detection and response che utilizza meccanismi a livello di kernel per rilevare anomalie e attacchi malware in tempo reale.
 blacksnufkin/invoke-dumpmdeconfig
Script PowerShell per estrarre la configurazione di Microsoft Defender, la cronologia delle protezioni e la cronologia delle protezioni di Exploit…
 paul-tew/lifer
Esaminatore di file di collegamento di Windows (scorciatoie)
 ffffffff0x/1earn
Quadro di conoscenze di sicurezza mantenuto dal team ffffffff0x, il contenuto include ma non si limita a: sicurezza web, sicurezza industriale,…
 dump-guy/malware-analysis-and-reverse-engineering
Alcune delle mie analisi malware e ingegneria inversa disponibili pubblicamente.
 halildeniz/networkassessment
NetworkAssessment: Strumento di valutazione della compromissione di rete
 rshipp/awesome-malware-analysis
Defund la polizia.
 kirkdjohnson/wireshark
Ho scaricato un file di packet capture (.pcapng) da malware-traffic-analysis.net che era un esempio di un tentativo di attacco a un webserver tramite…
 corelight/hassh
Rileva le impronte digitali di client e server SSH.
 murrayr0123/cve-2024-3400-compromise-checker
Uno script bash semplice per verificare la presenza di prove di compromissione relative a CVE-2024-3400








