
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 laresllc/cve-2021-1675
CVE-2021-1675 Informazioni di rilevamento
 cado-security/dfir_resources_revil_kaseya
Risorse per i professionisti DFIR che rispondono all'attacco alla catena di fornitura Kaseya del ransomware REvil
 fkie-cad/fact_core
Strumento di analisi e confronto del firmware

 crowdstrike/xwf-yara-scanner
Scanner YARA nativo X-Tension per X-Ways Forensics, che consente la scansione di file in-snapshot con supporto RVS multi-threaded, output in tabelle…
 glmcdona/process-dump
Strumento Windows per scaricare file PE di malware dalla memoria su disco per l'analisi.
 jfarley248/meat
Questo toolkit mira ad aiutare i forensi a eseguire diversi tipi di acquisizioni su dispositivi iOS.
 packetsifter/packetsiftertool
PacketSifter è uno strumento/script progettato per aiutare gli analisti a setacciare una cattura di pacchetti (pcap) per trovare traffico degno di…
 threathunters-io/qlog
Strumento di registrazione della creazione di processi basato su ETW che arricchisce gli eventi con hash di file, firme e dettagli del processo…
 nfstream/nfstream
NFStream: un framework flessibile per l'analisi dei dati di rete.
 misp/misp-wireshark
Plugin Lua per estrarre dati da Wireshark e convertirli in formato MISP.
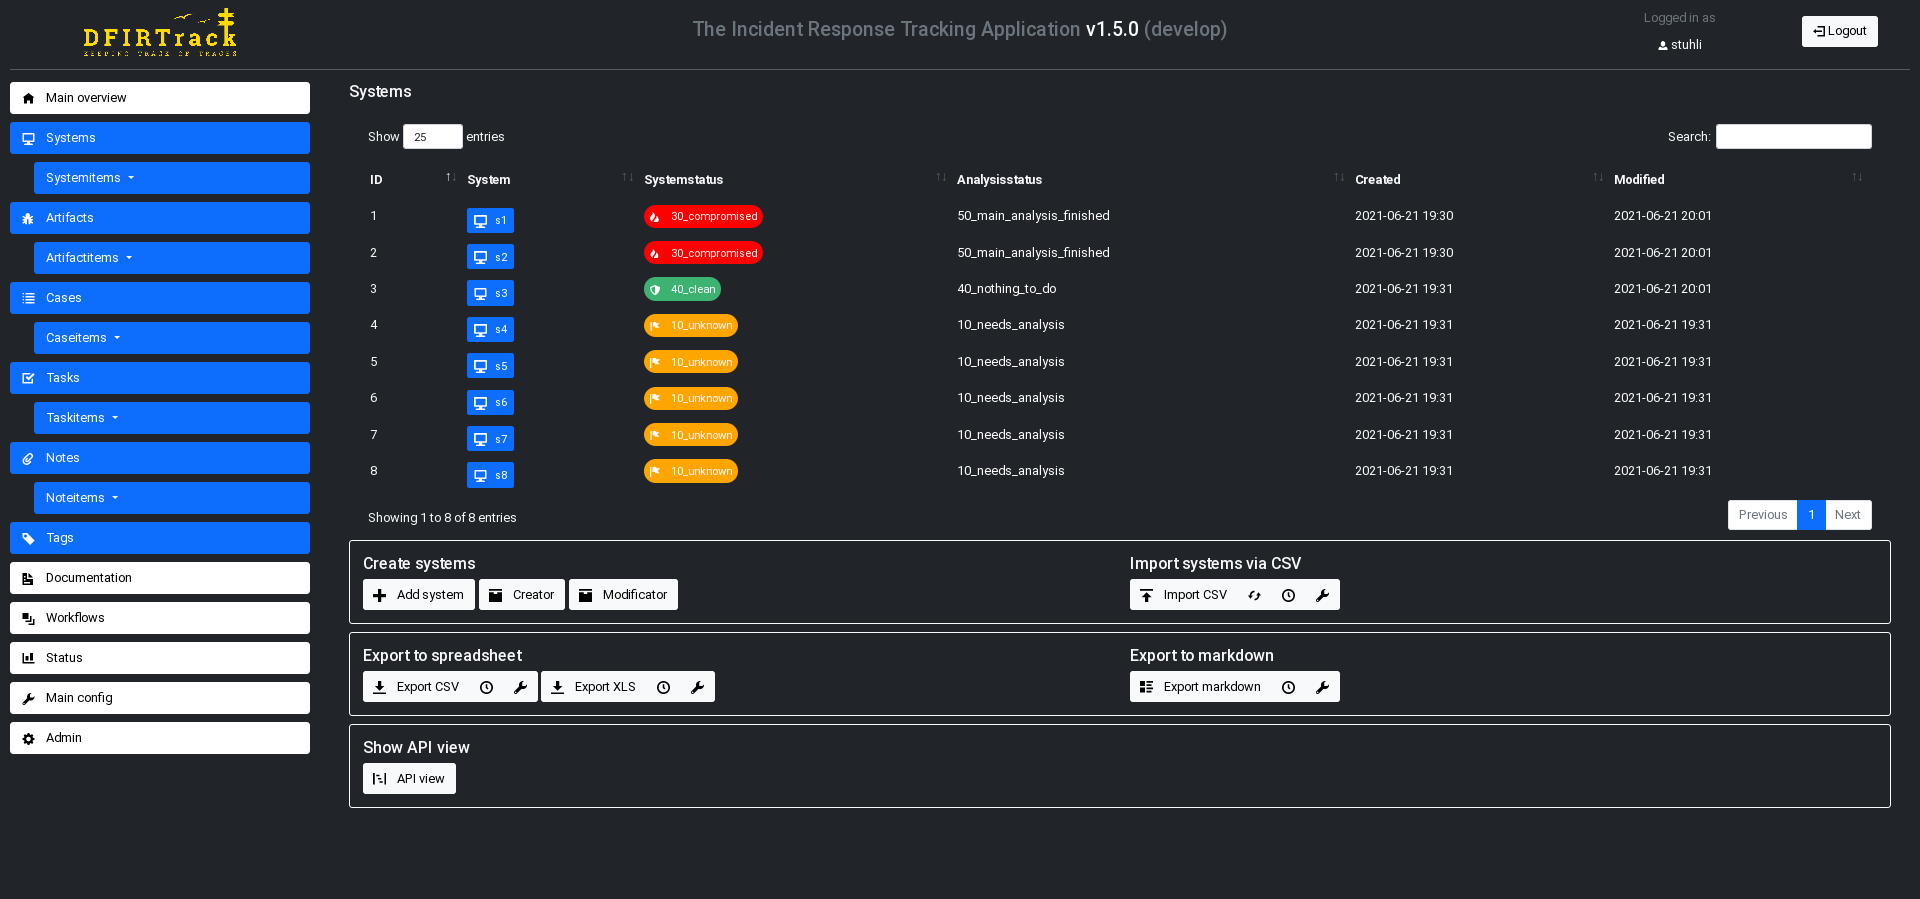 dfirtrack/dfirtrack
Applicazione di tracciamento della risposta agli incidenti basata su sistema per la gestione di casi DFIR su larga scala, con import/export, flussi…
 malienist/lupo
Plugin per WinDbg per l'analisi dinamica automatizzata di malware e l'estrazione di IOC. Viene eseguito all'interno del debugger per raccogliere…
 mufeedvh/moonwalk
Copri le tue tracce durante lo sfruttamento di Linux lasciando zero tracce nei log di sistema e nei timestamp del filesystem.
 telegrip/telegrip
Strumento forense GUI per acquisire e analizzare dati Telegram da dispositivi Android. Analizza messaggi, media e metadati; genera report con…
 thewhiteninja/ntfstool
Strumento forense per NTFS (parser, mft, bitlocker, file cancellati)
 cyb3rmx/qu1cksc0pe
Strumento di analisi malware tutto-in-uno.
 botherder/androidqf
Strumento forense portatile per dispositivi Android che raccoglie dati rilevanti tramite USB debugging per identificare potenziali spyware o tracce…








