

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1 mese fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k3 giorni fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1 mese fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1h 9m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k7 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k1 giorno fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23012 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
958 risultati
ios_Restriction_PassCode_Crack---Python-version preview

ios_Restriction_PassCode_Crack---Python-version

GitHubyuejd/ios_restriction_passcode_crack---python-version

Decifrare ios Codice di restrizione in Python

password-crackingios-securityforensics+2
3912 anni fa
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell è un framework di analisi forense di rete.
packet-sniffing-analysisnetwork-forensicsforensics+3
5.5k10 giorni fa
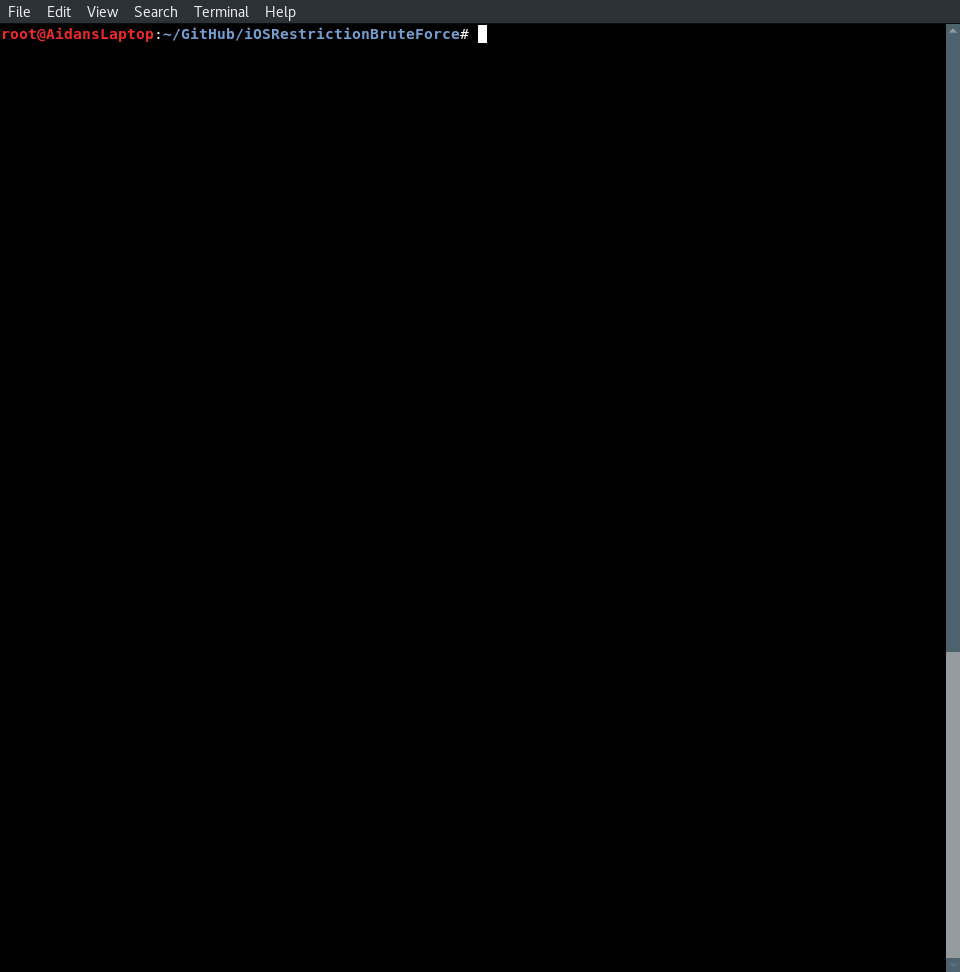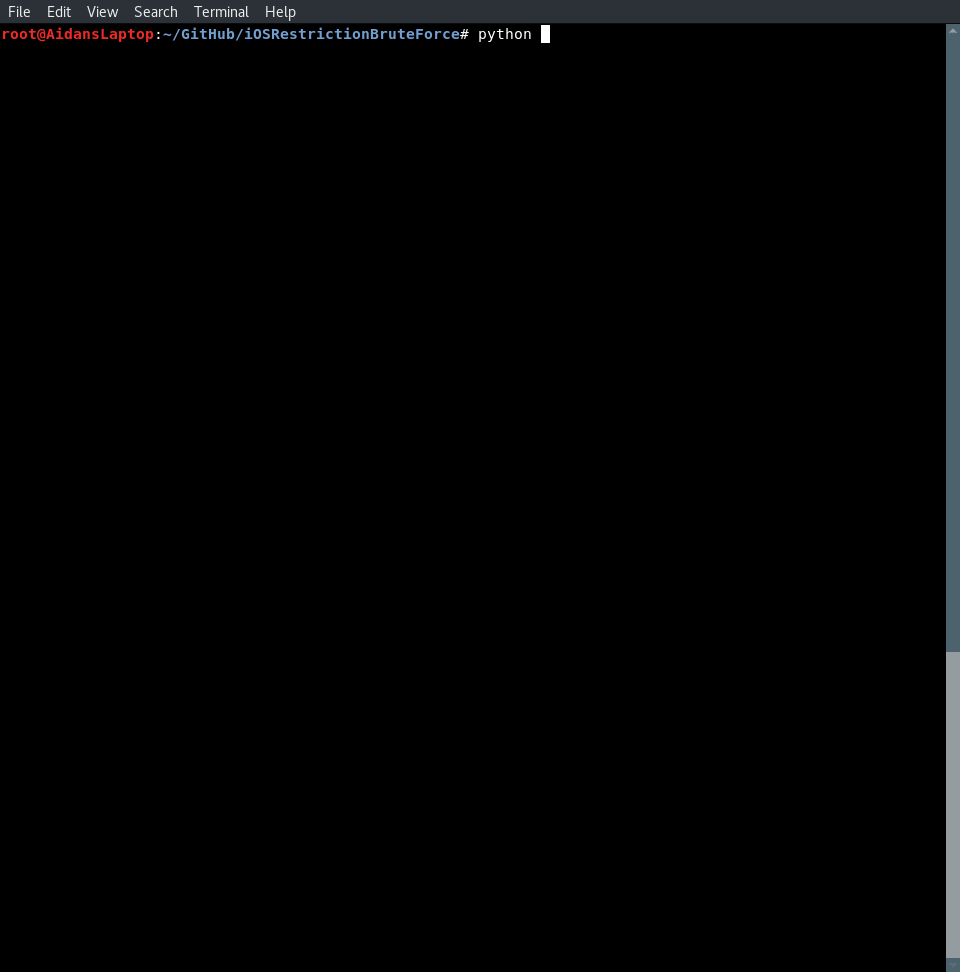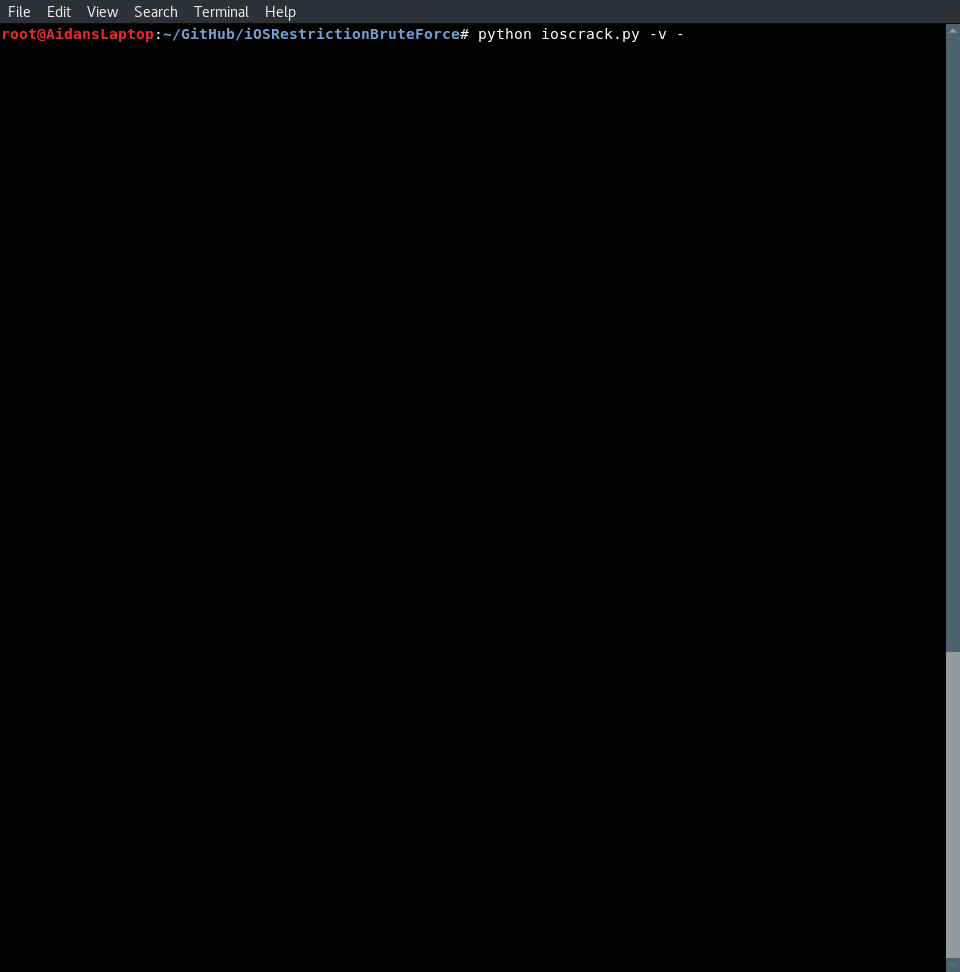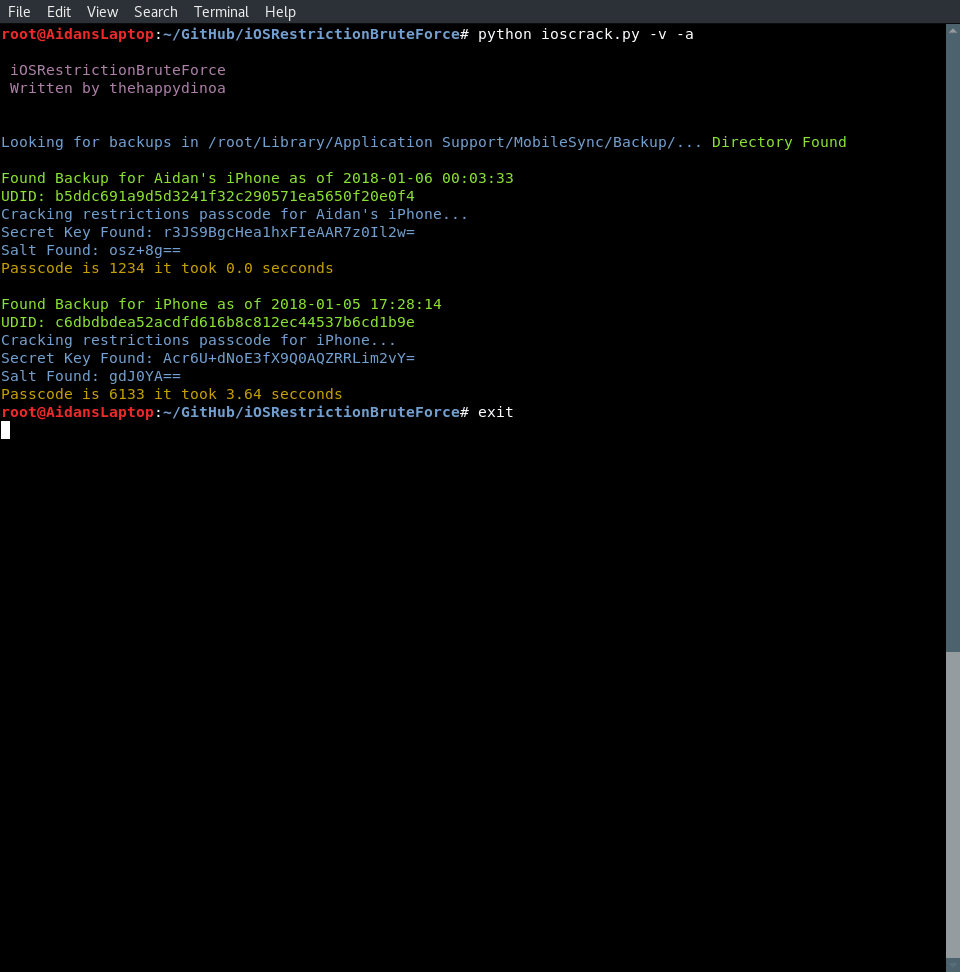
iOSRestrictionBruteForce preview

iOSRestrictionBruteForce

GitHubthehappydinoa/iosrestrictionbruteforce

Cracca i codici di restrizione iOS con Python

ios-securitypassword-attacksforensics+1
3772 anni fa
Loki preview

Loki

GitHubneo23x0/loki

Scanner basato su IOC e YARA per il rilevamento di indicatori di compromesso tramite regex su nomi di file, firme YARA, corrispondenza di hash e…

disk-forensicsioc-managementvulnerability-scanners+11
3.8k10 mesi fa
ACE preview

ACE

GitHubinvoke-ir/ace

Piattaforma automatizzata di raccolta e arricchimento
forensicsinformation-gatheringdigital-forensics+2
3258 anni fa
usbpcap preview

usbpcap

GitHubdesowin/usbpcap

Cattura di pacchetti USB per Windows

packet-sniffing-analysisforensicshardware-security
1.1k1 anno fa
LaZagneForensic preview

LaZagneForensic

GitHubalessandroz/lazagneforensic

Decrittazione delle password di Windows da file di dump

password-crackingencryption-decryption-toolsforensics+1
5203 anni fa
whapa preview

whapa

GitHubb16f00t/whapa

Kit forense grafico per analizzare, decrittare ed estrarre dati di WhatsApp da dispositivi Android e iOS, inclusi backup di Google Drive e iCloud,…

android-securityencryption-decryption-toolsios-security+5
1.5k3 mesi fa
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

Più di una semplice porta di ReClass per la piattaforma .NET.

dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2k3 anni fa
RedHunt-OS preview

RedHunt-OS

GitHubredhuntlabs/redhunt-os

Macchina virtuale per l'emulazione di attacchi e la caccia alle minacce
osintvulnerability-scannersexploit-frameworks+7
1.3k1 anno fa
dumpzilla preview

dumpzilla

GitHubbusindre/dumpzilla

Estrai tutte le informazioni forensi interessanti dei browser Firefox, Iceweasel e Seamonkey
osintforensicsinformation-gathering+1
14811 mesi fa
MozCache preview

MozCache

GitHubbusindre/mozcache

Semplice script shell per eseguire analisi forense della cache dei browser Mozilla (Firefox, Iceweasel e Seamonkey).

forensicsdigital-forensics
18 anni fa
Linux-Kodachi preview

Linux-Kodachi

GitHubwmal/linux-kodachi

Sistema operativo privacy basato su Debian, rinforzato, con stack di anonimato pre-integrato (Tor, VPN, DNSCrypt), strumenti anti-forensi, centro di…

osintvulnerability-scannersforensics+9
48926 giorni fa
grr preview

grr

GitHubgoogle/grr

Framework di forensic live remota e risposta agli incidenti con agente Python per la raccolta di dati forensi da endpoint, inclusi memoria, disco e…

disk-forensicsmemory-forensicsnetwork-forensics+4
5.1k1 mese fa
linux_screenshot_xwindows preview

linux_screenshot_xwindows

GitHubeurecom-s3/linux_screenshot_xwindows

Plugin di Volatility per estrarre X screenshot da un dump di memoria

memory-forensicsforensicsinformation-gathering+1
378 anni fa
rastrea2r preview

rastrea2r

GitHubrastrea2r/rastrea2r

Raccogliere e cacciare IOCs con gusto e stile

ioc-managementreconnaissancememory-forensics+6
2381 mese fa
guasap-whatsapp-foresincs-tool preview

guasap-whatsapp-foresincs-tool

GitHubquantika14/guasap-whatsapp-foresincs-tool

Strumento Forense per WhatsApp

forensicsmobile-forensicsdata-recovery+1
1764 mesi fa
Orbit preview

Orbit

GitHubs0md3v/orbit

Strumento di indagine sulle transazioni blockchain

osintforensicsinformation-gathering+1
6177 anni fa
Precedente1…343536…54Successivo








