
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 antisurveillanceagency/shadownet
ShadowNet è un protocollo di routing anonimo che forza tutte le connessioni (a livello di sistema) a passare attraverso Tor, implementando al…
 threatrecall/zettelforge
Memoria agentica per CTI in Python — grafi di conoscenza STIX, risoluzione alias di attori minacciosi, RAG offline-first, server MCP per Claude Code…
 axlan/fatal_core_dump
Un giallo sul debugging di core dump.
 packtpublishing/learning-linux-binary-analysis
Imparare l'analisi binaria di Linux, pubblicato da Packt
 formerlab/shadow-fleet-tracker-light
Tracker open source della flotta ombra del Mar Baltico. 1200+ navi, AIS in tempo reale, avvisi di prossimità ai cavi. Nessun cloud, nessun…
 tracehound/tracehound
Controlli di sicurezza operativi con garanzie forensi
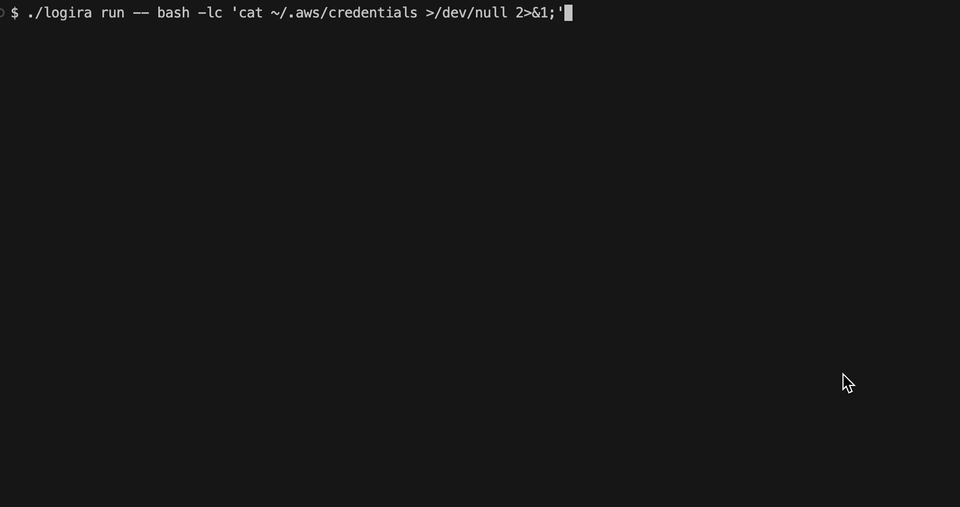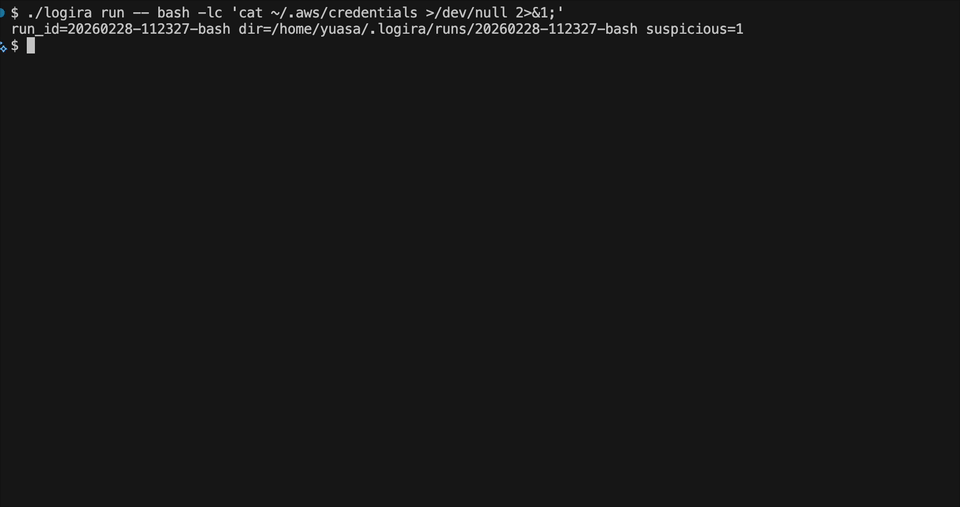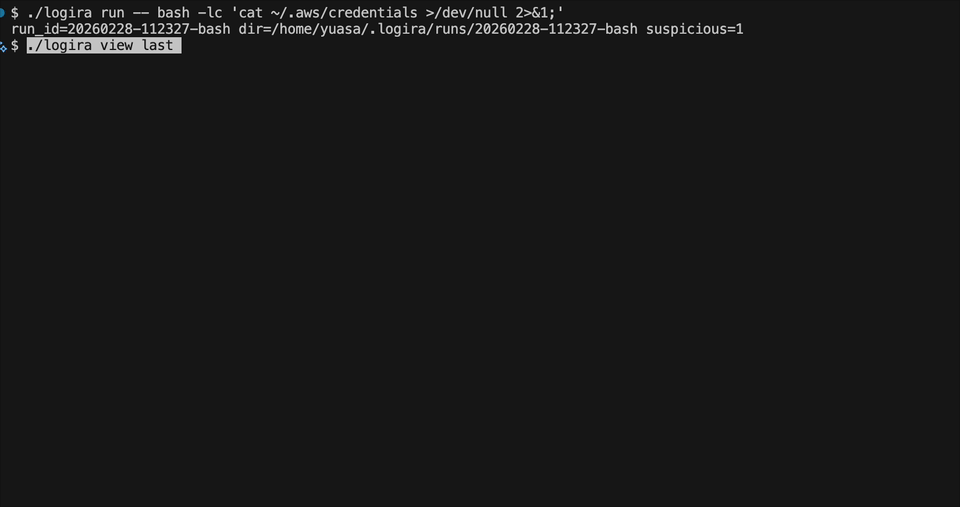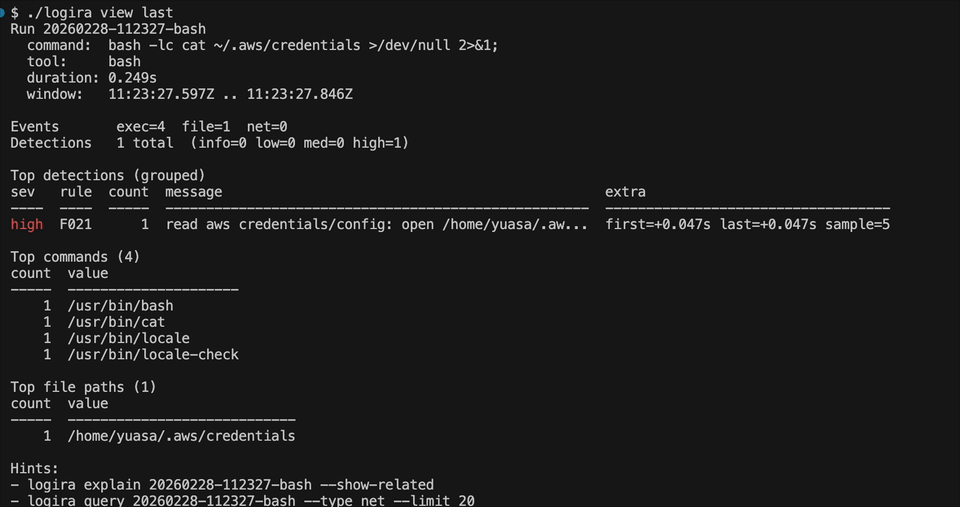 melonattacker/logira
OS-level runtime auditing for unpredictable automation.
 trailofbits/mquire
Zero-dependency Linux memory forensics, sfruttando BTF e kallsyms incorporati nel kernel per un'analisi della memoria type-aware senza informazioni…
 nikaiw/vmkatz
Estrai le credenziali di Windows direttamente dagli snapshot della memoria delle VM e dai dischi virtuali.
 0xkirisame/spica
Rilevatore di rootkit Linux basato su eBPF che utilizza analisi multi-canale a vista incrociata (sched_switch, NMI, /proc) per rilevare DKOM,…
 kjean13/adft
Active Directory Forensic Toolkit : Rileva e ricostruisce attacchi AD dai log degli eventi di Windows (EVTX)
 go-lanz/persistnux
Strumento di rilevamento della persistenza su Linux basato su Bash per indagini DFIR. Scansiona più di 15 meccanismi di persistenza (systemd, cron,…
 farjadahmed/agentwatch
Registratore di sessione silenzioso per Claude Code che registra ogni azione, segnala comandi pericolosi (rm -rf, sudo, curl|sh), e fornisce…
 backbay-labs/clawdstrike
Motore delle policy ed EDR per flotte di agenti AI e postazioni di sviluppo. Monitora chiamate agli strumenti, accesso ai file, flussi di rete ed…
 aradhyacp/secflow
Pipeline automatizzata di analisi delle minacce basata su AI che instrada file, URL, IP, domini o immagini attraverso analizzatori di sicurezza…
 r3nzsec/irflow-timeline
Analisi della Timeline DFIR per macOS — visualizzatore basato su SQLite per file CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J con AI Artifacts, AI Secret…
 securityclaw/securityclaw
Un agente autonomo modulare e basato su competenze per un Security Operations Center (SOC) che monitora i dati di OpenSearch/Elasticsearch,…
 opensourcemalware/polinrider
Dossier tecnico sull'attacco alla supply chain PolinRider collegato alla Corea del Nord, che documenta l'iniezione di payload JS offuscati, la…








