
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 m0vi0/pacmap
Visualizzatore di traffico di rete basato sui grafi per cattura live e replay di PCAP con confronto di checkpoint, tracciamento dei percorsi e filtri…
 oritwoen/vuke
Strumento di ricerca per lo studio della generazione vulnerabile di chiavi crittografiche (brainwallet, PRNG, milksad, LCG, xorshift)
 rewantchaudhari/nextjs-rce-incident-response
Risposta a incidenti reali per CVE-2025-55182 (React2Shell) — iniezione di script, rimedio del server e rapporto post-incidente
 bluefire-redteam-cybersecurity/bluefire-sharepoint-cve-2025-53770
Kit automatizzato per rilevamento, valutazione e remediation per SharePoint CVE-2025-53770 (CVSS 9.8). Include script PowerShell per verificare lo…
 last-emo-boy/rikune
Server MCP per reverse engineering di eseguibili Windows e formati binari. Combina triage statico, recupero funzioni assistito da Ghidra,…
 adham504/sentinelthread-forensics
Piattaforma di triage forense per Windows ad alta velocità che orchestra il motore Hayabusa per trasformare i log EVTX grezzi in timeline delle…
 resellnom/litespeed-cpanel-cve-2026-54420-fix
Kit difensivo di mitigazione e auditing per CVE-2026-54420 nel plugin LiteSpeed per cPanel, che fornisce rilevamento di symlink, caccia agli IOC e…
 pandaadir05/snoop
Un moderno tracer di syscall costruito su eBPF. Pensa a strace, ma con una vera TUI, filtri intelligenti, decrittazione TLS e output che sia…
 nour833/stegoforge
Il toolkit definitivo per la steganografia e la digital forensics. Nascondi ed estrai dati in immagini, audio, video, documenti e pacchetti di rete,…
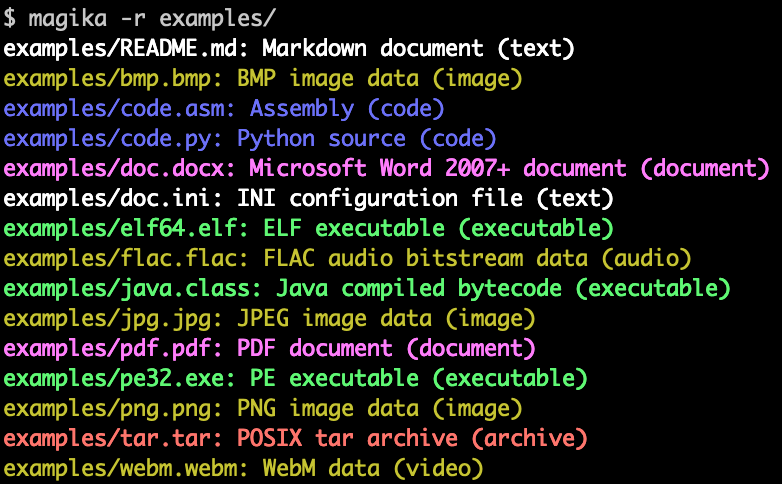 google/magika
Rilevamento rapido e accurato dei tipi di contenuto dei file tramite IA
 professorquantumuniverse/veto
Open-source Android client per VirusTotal. Scansiona file, URL e app installate con oltre 70 motori antivirus. Visualizza report dettagliati con…
 uky007/petriage
PETriage: Un lettore di file PE unificato per simboli per il triage, progettato per uso multi-piattaforma e multi-interfaccia.
 buter-chkalova/rvbbit-arsenal
Ricerca sulla sicurezza del kernel Linux offensiva e difensiva focalizzata sul comportamento dei rootkit, sugli artefatti osservabili e sul…
 erocarrera/pefile
pefile è un modulo Python per leggere e lavorare con i file PE (Portable Executable)
 bedrock-safeguard/gentlemen-decryptor
Primo decryptor in assoluto per il ransomware The Gentlemen — recupera le chiavi di crittografia dai dump della memoria di processo tramite…
 crussella0129/tricorne
un Fedora remix focalizzato su pentesting e tooling purple hat
 weirdmachine64/sharkmcp
Un server MCP multiuso per analizzare file PCAP
 sreckoskocilic/envocabulary
Traccia ogni variabile d'ambiente della shell fino alla sua esatta origine di file e riga. Controlla le configurazioni della shell per voci morte,…








