Il toolkit definitivo per la steganografia e la digital forensics. Nascondi ed estrai dati in immagini, audio, video, documenti e pacchetti di rete, oppure esegui 11 motori di rilevamento avanzati per scoprire payload nascosti.
Nascondi dati cifrati in immagini, audio, video, documenti ed eseguibili.
Ritrovali, oppure scopri cosa ha nascosto qualcun altro.




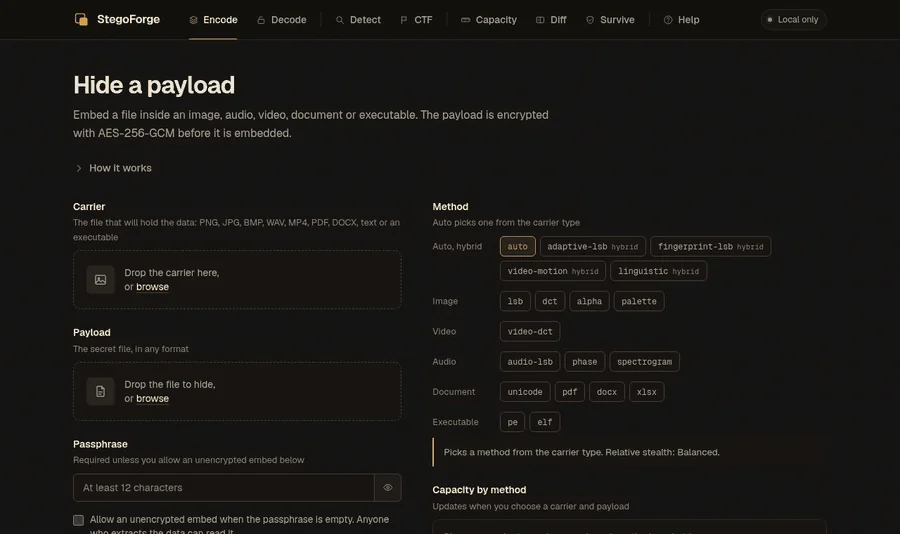
Una registrazione reale dell'interfaccia web locale (stegoforge web): nascondere un file, estrarlo, eseguire i rilevatori.
docs/DETECTOR-EVAL.md).--offline disattiva completamente la rete; StegoForge non scarica mai un eseguibile o un modello.--json; gli errori vanno su stderr con codici stabili, così stdout resta pulito per le pipe.| Sei su | Fai questo |
|---|---|
| Qualsiasi OS, Python 3.10+ | pipx install stegoforge (aggiungi l'interfaccia browser con pipx install "stegoforge[web]") |
| Debian, Ubuntu, Kali | Scarica il .deb da Releases, poi sudo apt install ./stegoforge_*_all.deb (usa le librerie Python del tuo sistema e installa una pagina man) |
| Niente Python, solo un binario | Scarica stegoforge-linux-x86_64, stegoforge-macos-arm64 o stegoforge-windows-x86_64.exe da Releases |
| Docker | docker build -t stegoforge . poi docker run -p 5000:5000 stegoforge (l'interfaccia è protetta da token; il token è in docker logs) |
| Dai sorgenti | git clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]" |
Poi verifica l'installazione:
$ stegoforge doctor
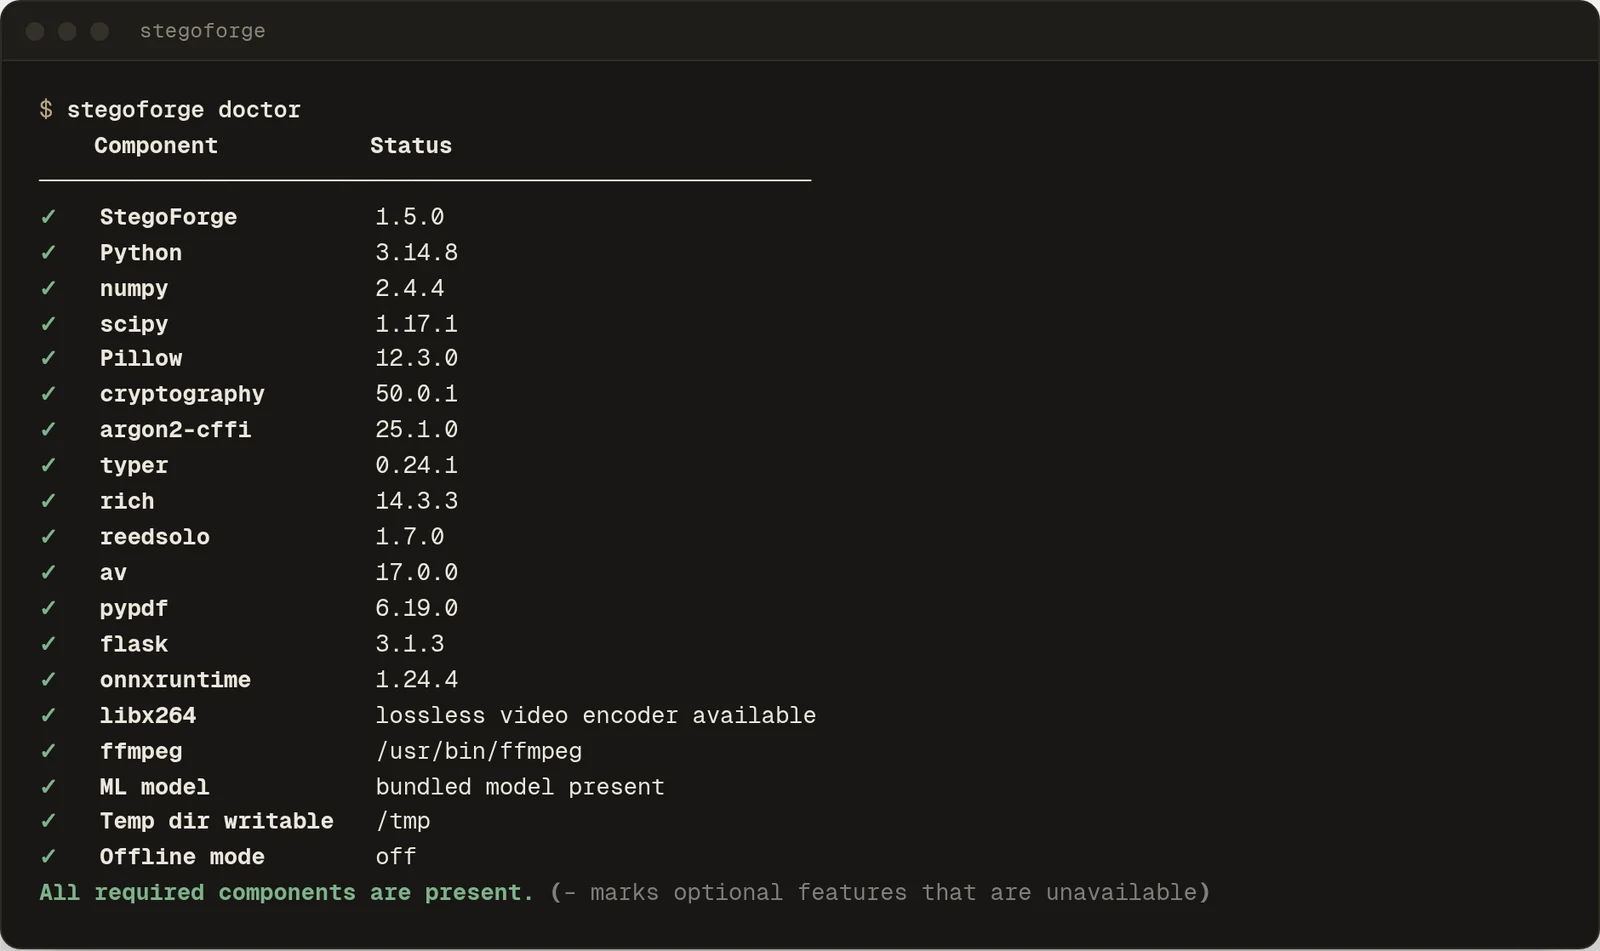
doctor elenca ciò che questa macchina può e non può fare (supporto video, FFmpeg per MP3/FLAC/OGG, il modello ML incluso) e non accede mai alla rete.
Python 3.10: funziona, ma le correzioni del decoder di immagini di Pillow (24 avvisi nella 12.3.0, risolti nella 13.0.0) richiedono Python 3.11 o superiore. Usa Python 3.11+ quando analizzi file di cui non ti fidi.
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000
Un payload non cifrato (
--allow-plaintext) viene rifiutato a meno che tu non lo richieda esplicitamente. È voluto: senza una chiave i byte incorporati sono leggibili da chiunque li estragga, e la scena CTF nella registrazione qui sopra mostra quanto facilmente ciò accada.
Esegui stegoforge senza argomenti per un menu guidato (si apre con la schermata di avvio mostrata sopra). STEGOFORGE_FAST_UI=1 salta l'animazione per un avvio istantaneo, e STEGOFORGE_UI_STAGE_DELAY=0.4 ne regola il ritmo.