
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 demining/ramnesia-attack
Indagine scientifica sulle vulnerabilità hardware (CVE-2025-6202, CVE-2023-39910) che consentono il recupero delle chiavi ECDSA dall'infrastruttura…
 eyesecurity/wp2shell-compromise-scanner-plugin
Plugin WordPress di sola lettura che scansiona gli artefatti della catena di exploit wp2shell (CVE-2026-63030 / CVE-2026-60137)
 ngvcanh/cve-2025-55182-attack-analysis
Analisi di attacchi reali di CVE-2025-55182 (React2Shell) - Vulnerabilità RCE nei React Server Components

 abdom.seada/security-checks
controlli di sicurezza Linux
 microsoft/routeros-scanner
Strumento per scansionare artefatti forensi e vulnerabilità di RouterOS (Mikrotik).
 withsecurelabs/esfang
ESF strumento modulare di ingestione per sviluppo e ricerca.
 spipm/depixelization_poc
Depix è un PoC per una tecnica per recuperare testo in chiaro da screenshot pixelizzati.
 simsong/tcpflow
Demultiplexer di pacchetti TCP/IP. Scarica da:
 viper-framework/viper
Framework di analisi e gestione binaria
 kevthehermit/ratdecoders
Decodificatori Python per Trojan di Accesso Remoto Comuni
 eonraider/violent-python3
Codice sorgente del libro "Violent Python" di TJ O'Connor. Il codice è stato completamente convertito in Python 3, riformattato per essere conforme…
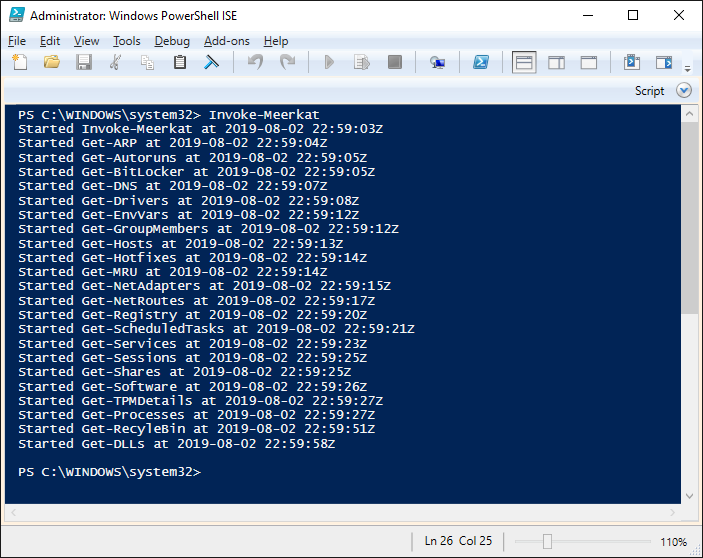 tonyphipps/meerkat
Una raccolta di moduli PowerShell progettati per la raccolta di artefatti e la ricognizione di endpoint basati su Windows.
 intezer/linux-explorer
Toolbox forense live facile da usare per endpoint Linux
 zerkereod/krakenhashes
Piattaforma distribuita per il cracking delle password che coordina agenti GPU/CPU tramite Hashcat per il recupero rapido degli hash, con gestione…
 mandiant/macos-unifiedlogs
Un parser multipiattaforma per Apple UnifiedLogs!
 bsi-bund/rdpcachestitcher
RdpCacheStitcher è uno strumento che supporta gli analisti forensi nella ricostruzione di immagini utili dalle bitmap della cache RDP.
 backbay-labs/clawdstrike
Motore delle policy ed EDR per flotte di agenti AI e postazioni di sviluppo. Monitora chiamate agli strumenti, accesso ai file, flussi di rete ed…
 redaelli/imago-forensics
Imago è uno strumento python che estrae prove digitali dalle immagini.








