
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 spieglt/whatfiles
Registra quali file vengono acceduti da qualsiasi processo Linux
 guardicore/ipcdump
Tracer IPC Linux basato su BPF per pipe, segnali, socket Unix, loopback e pseudoterminali con cattura di metadati e contenuti, filtraggio e output…
 netspooky/inhale
Uno strumento di analisi e classificazione di malware.
 corelight/zeek-spicy-stun
Un analizzatore di protocollo STUN per Zeek basato su Spicy.
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Lo script si concentra prima sull'acquisizione sicura degli artefatti, seguita da un'analisi opzionale sull'host, e produce un archivio forense…
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Rilevato sfruttamento RCE zero-click di Windows OLE (CVE-2025-21298) Walkthrough
 tracehound/tracehound
Controlli di sicurezza operativi con garanzie forensi
 yelparchive/osxcollector
Un toolkit per la raccolta e l'analisi di prove forensi per OS X
 dump-guy/malware-analysis-and-reverse-engineering
Alcune delle mie analisi malware e ingegneria inversa disponibili pubblicamente.
 0x0v1/audix
Audix è uno strumento PowerShell per configurare rapidamente i Criteri di controllo degli eventi di Windows per il monitoraggio della sicurezza.
 0xsp-srd/aether
Strumento di memory forensics e threat hunting per Windows che analizza la memoria dei processi in esecuzione alla ricerca di pattern dannosi,…
 s4larie/walletool
Uno strumento per estrarre i dati dei portafogli di criptovaluta dai file wallet.dat.
 hellman/xortool
Uno strumento per analizzare il cifrario XOR multi-byte
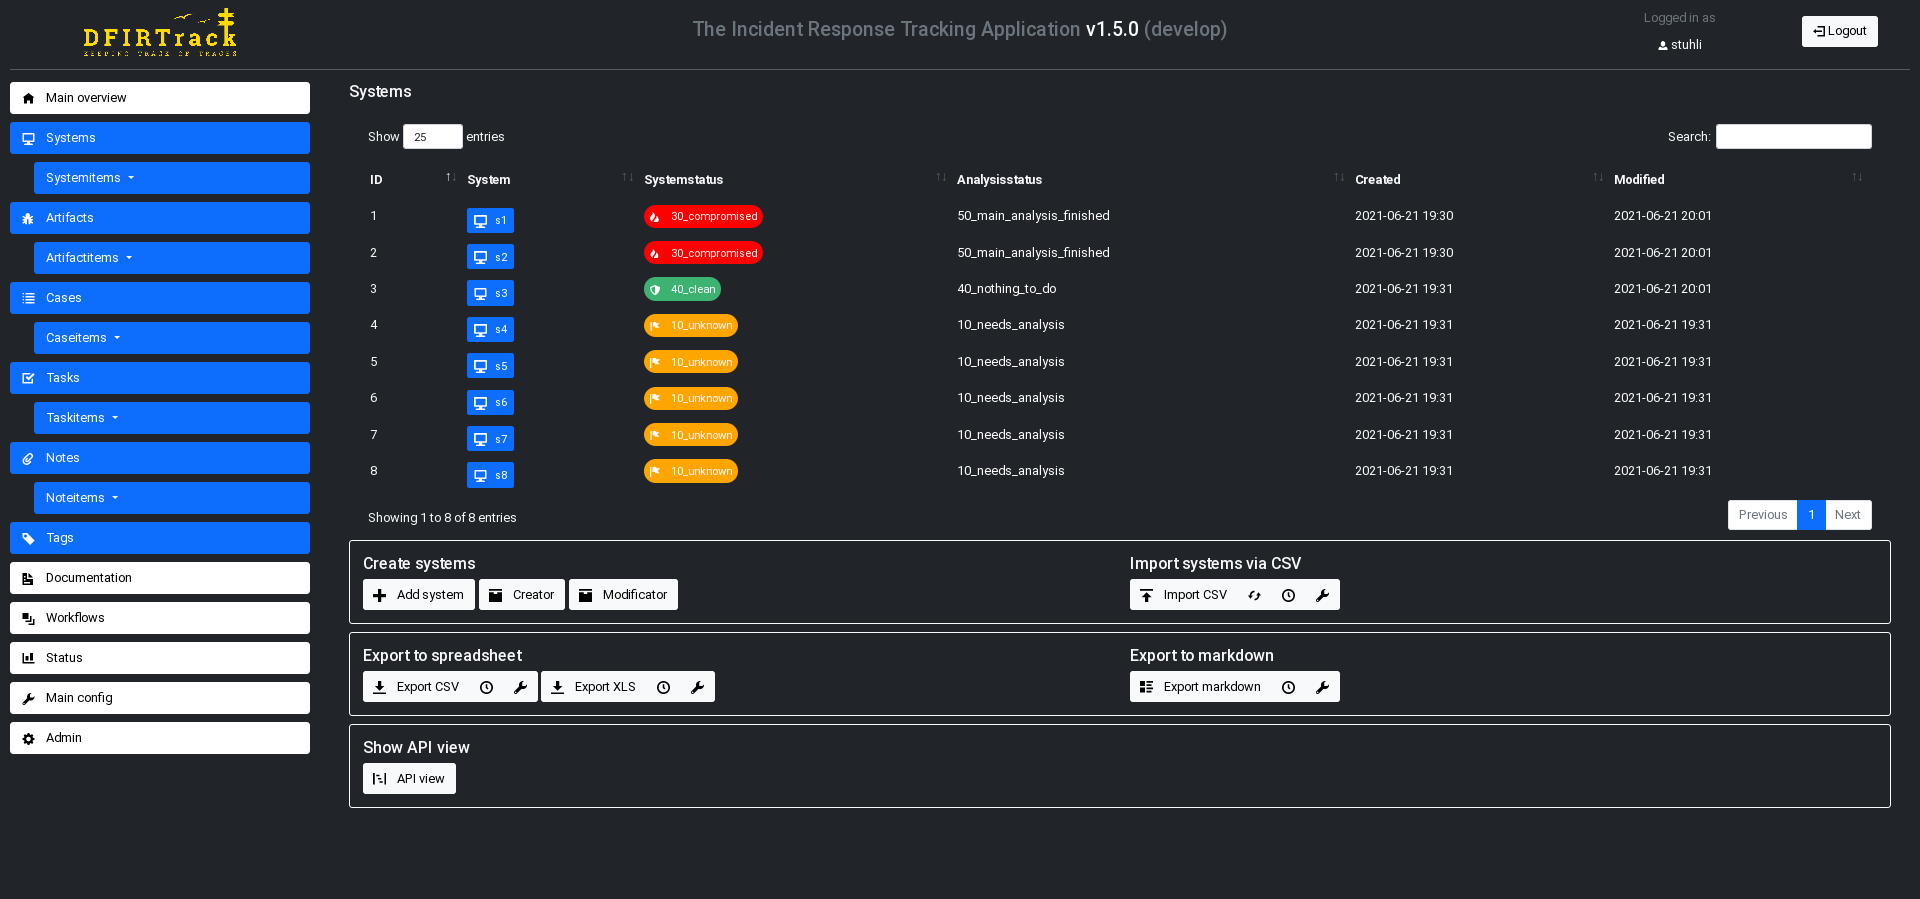 dfirtrack/dfirtrack
Applicazione di tracciamento della risposta agli incidenti basata su sistema per la gestione di casi DFIR su larga scala, con import/export, flussi…
 necr00/credential-hunting
CredsHunter - Script per la caccia alle credenziali per sistemi operativi Windows e Linux
 lcbower33/stegoscan
Strumento automatizzato per il rilevamento della steganografia che esegue la scansione di siti web, server web e directory locali utilizzando il…
 thirdbyte/ssj
La tua distribuzione Linux quotidiana diventata Super Saiyan.
 lethal-forensics/macos-collector
macos-collector - Raccolta automatizzata di artefatti forensi macOS per DFIR








