
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 pandasec888/taowu-cobalt_strike
Framework di automazione per red team basato su Cobalt Strike, che integra moduli di exploit, strumenti di post-exploitation e capacità di movimento…
 nccgroup/winpayloads
Generazione di Payload Windows Non Rilevabili
 six2dez/burp-ai-agent
Estensione di Burp Suite che aggiunge strumenti MCP integrati, analisi assistita dall'IA, controlli sulla privacy, scansione passiva e attiva e altro…
 windowsexploits/exploits
Archivio curato di exploit Windows compilati e testati, che fornisce binari e script pronti all'uso per test di sicurezza e ricerca.
 klezvirus/inceptor
Framework di evasione AV/EDR guidato da template
 cn33liz/p0wnedshell
Toolkit per Post-Exploitation di PowerShell Runspace
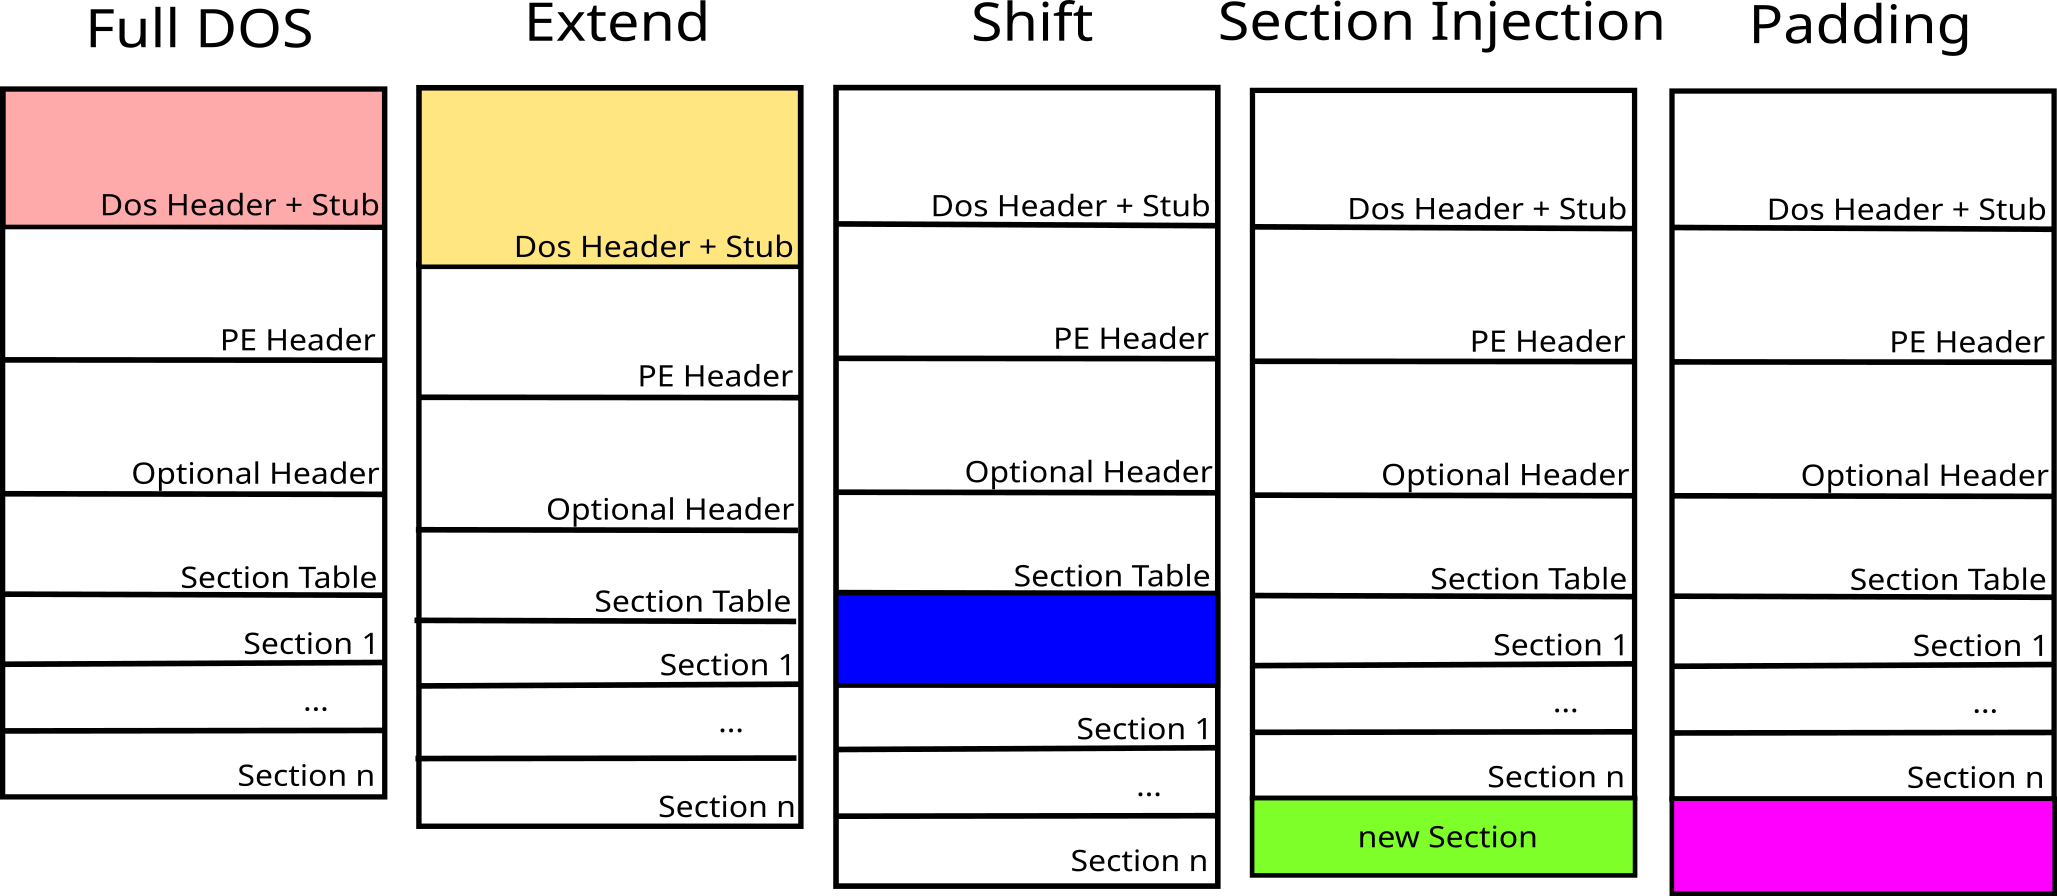 govolution/avet
Strumento di evasione antivirus
 vulnerscom/getsploit
Cerca e scarica exploit pubblici dal database Vulners — online, oppure completamente offline da un indice locale SQLite FTS5.
 freelabz/secator
secator - il coltellino svizzero del pentester
 nil0x42/phpsploit
Framework C2 completo che persiste silenziosamente su un webserver con un backdoor PHP a riga singola
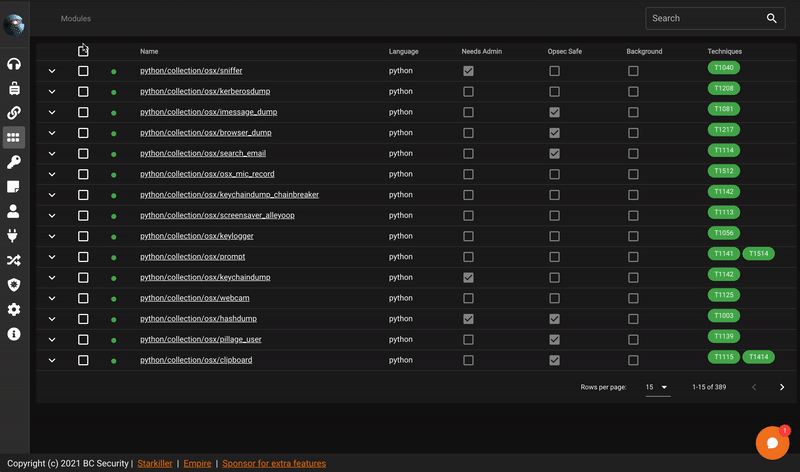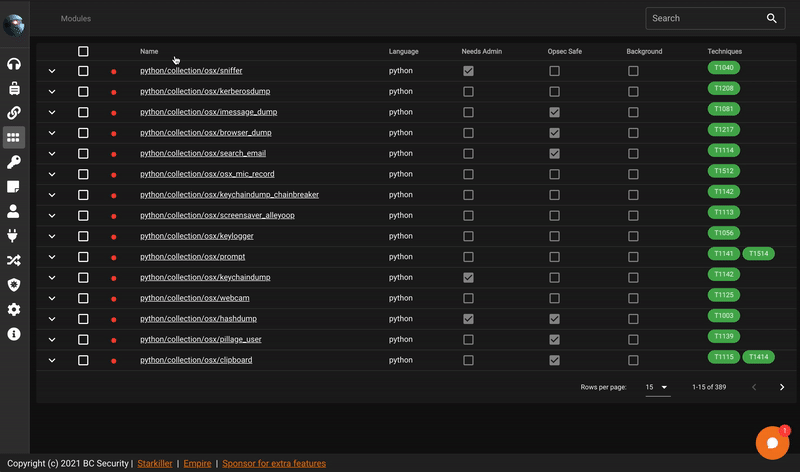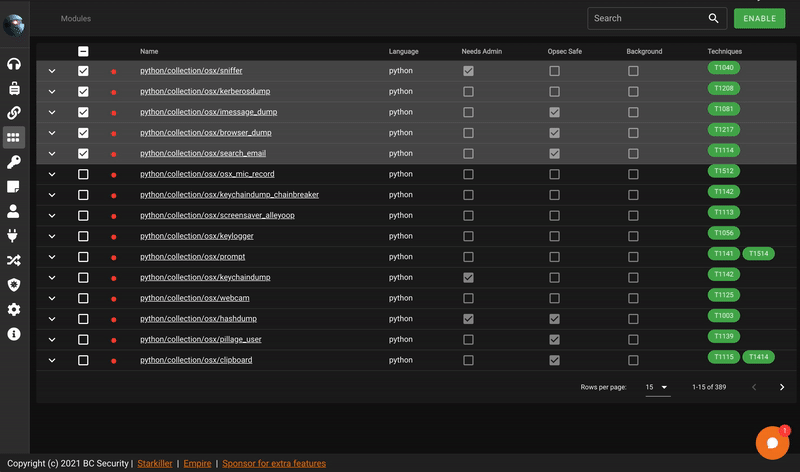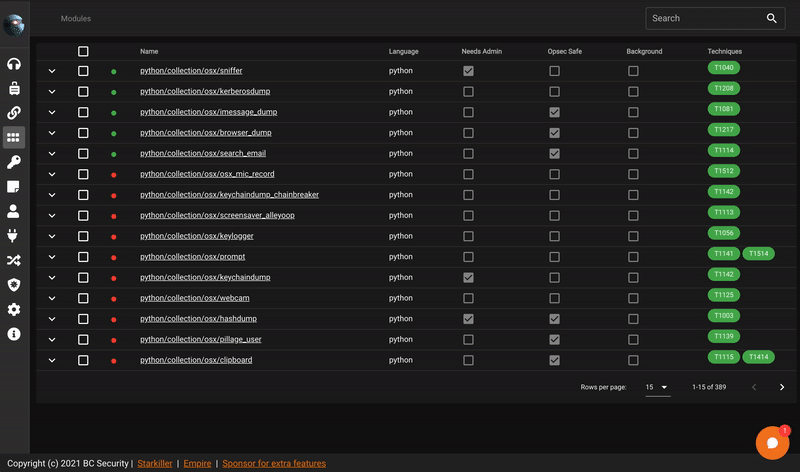 bc-security/starkiller
Starkiller è un Frontend per PowerShell Empire.
 xaitax/sploitscan
Aggrega dettagli CVE, database di exploit e punteggi EPSS con valutazione del rischio basata su AI e importazione da scanner di vulnerabilità per una…
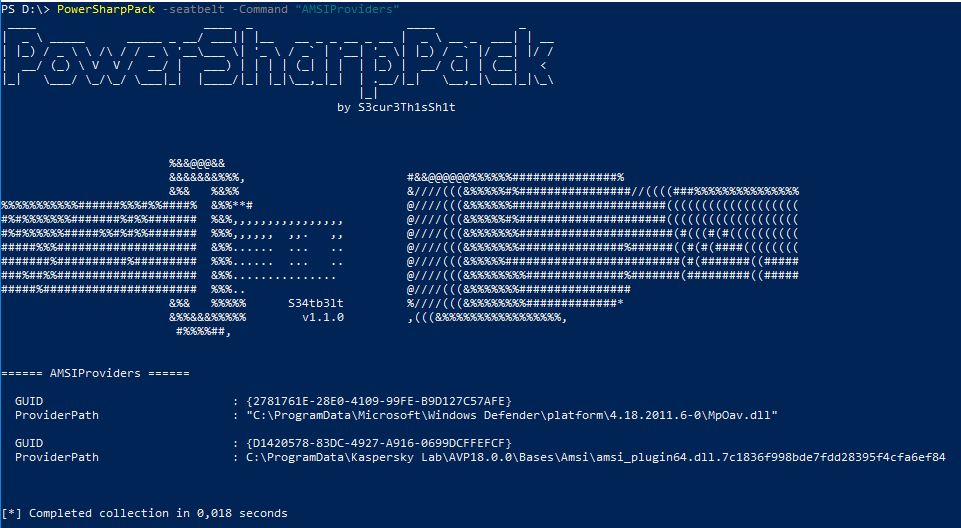 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell che raggruppa oltre 50 strumenti di sicurezza offensivi in C# per post-sfruttamento, elevazione dei privilegi, dumping delle…
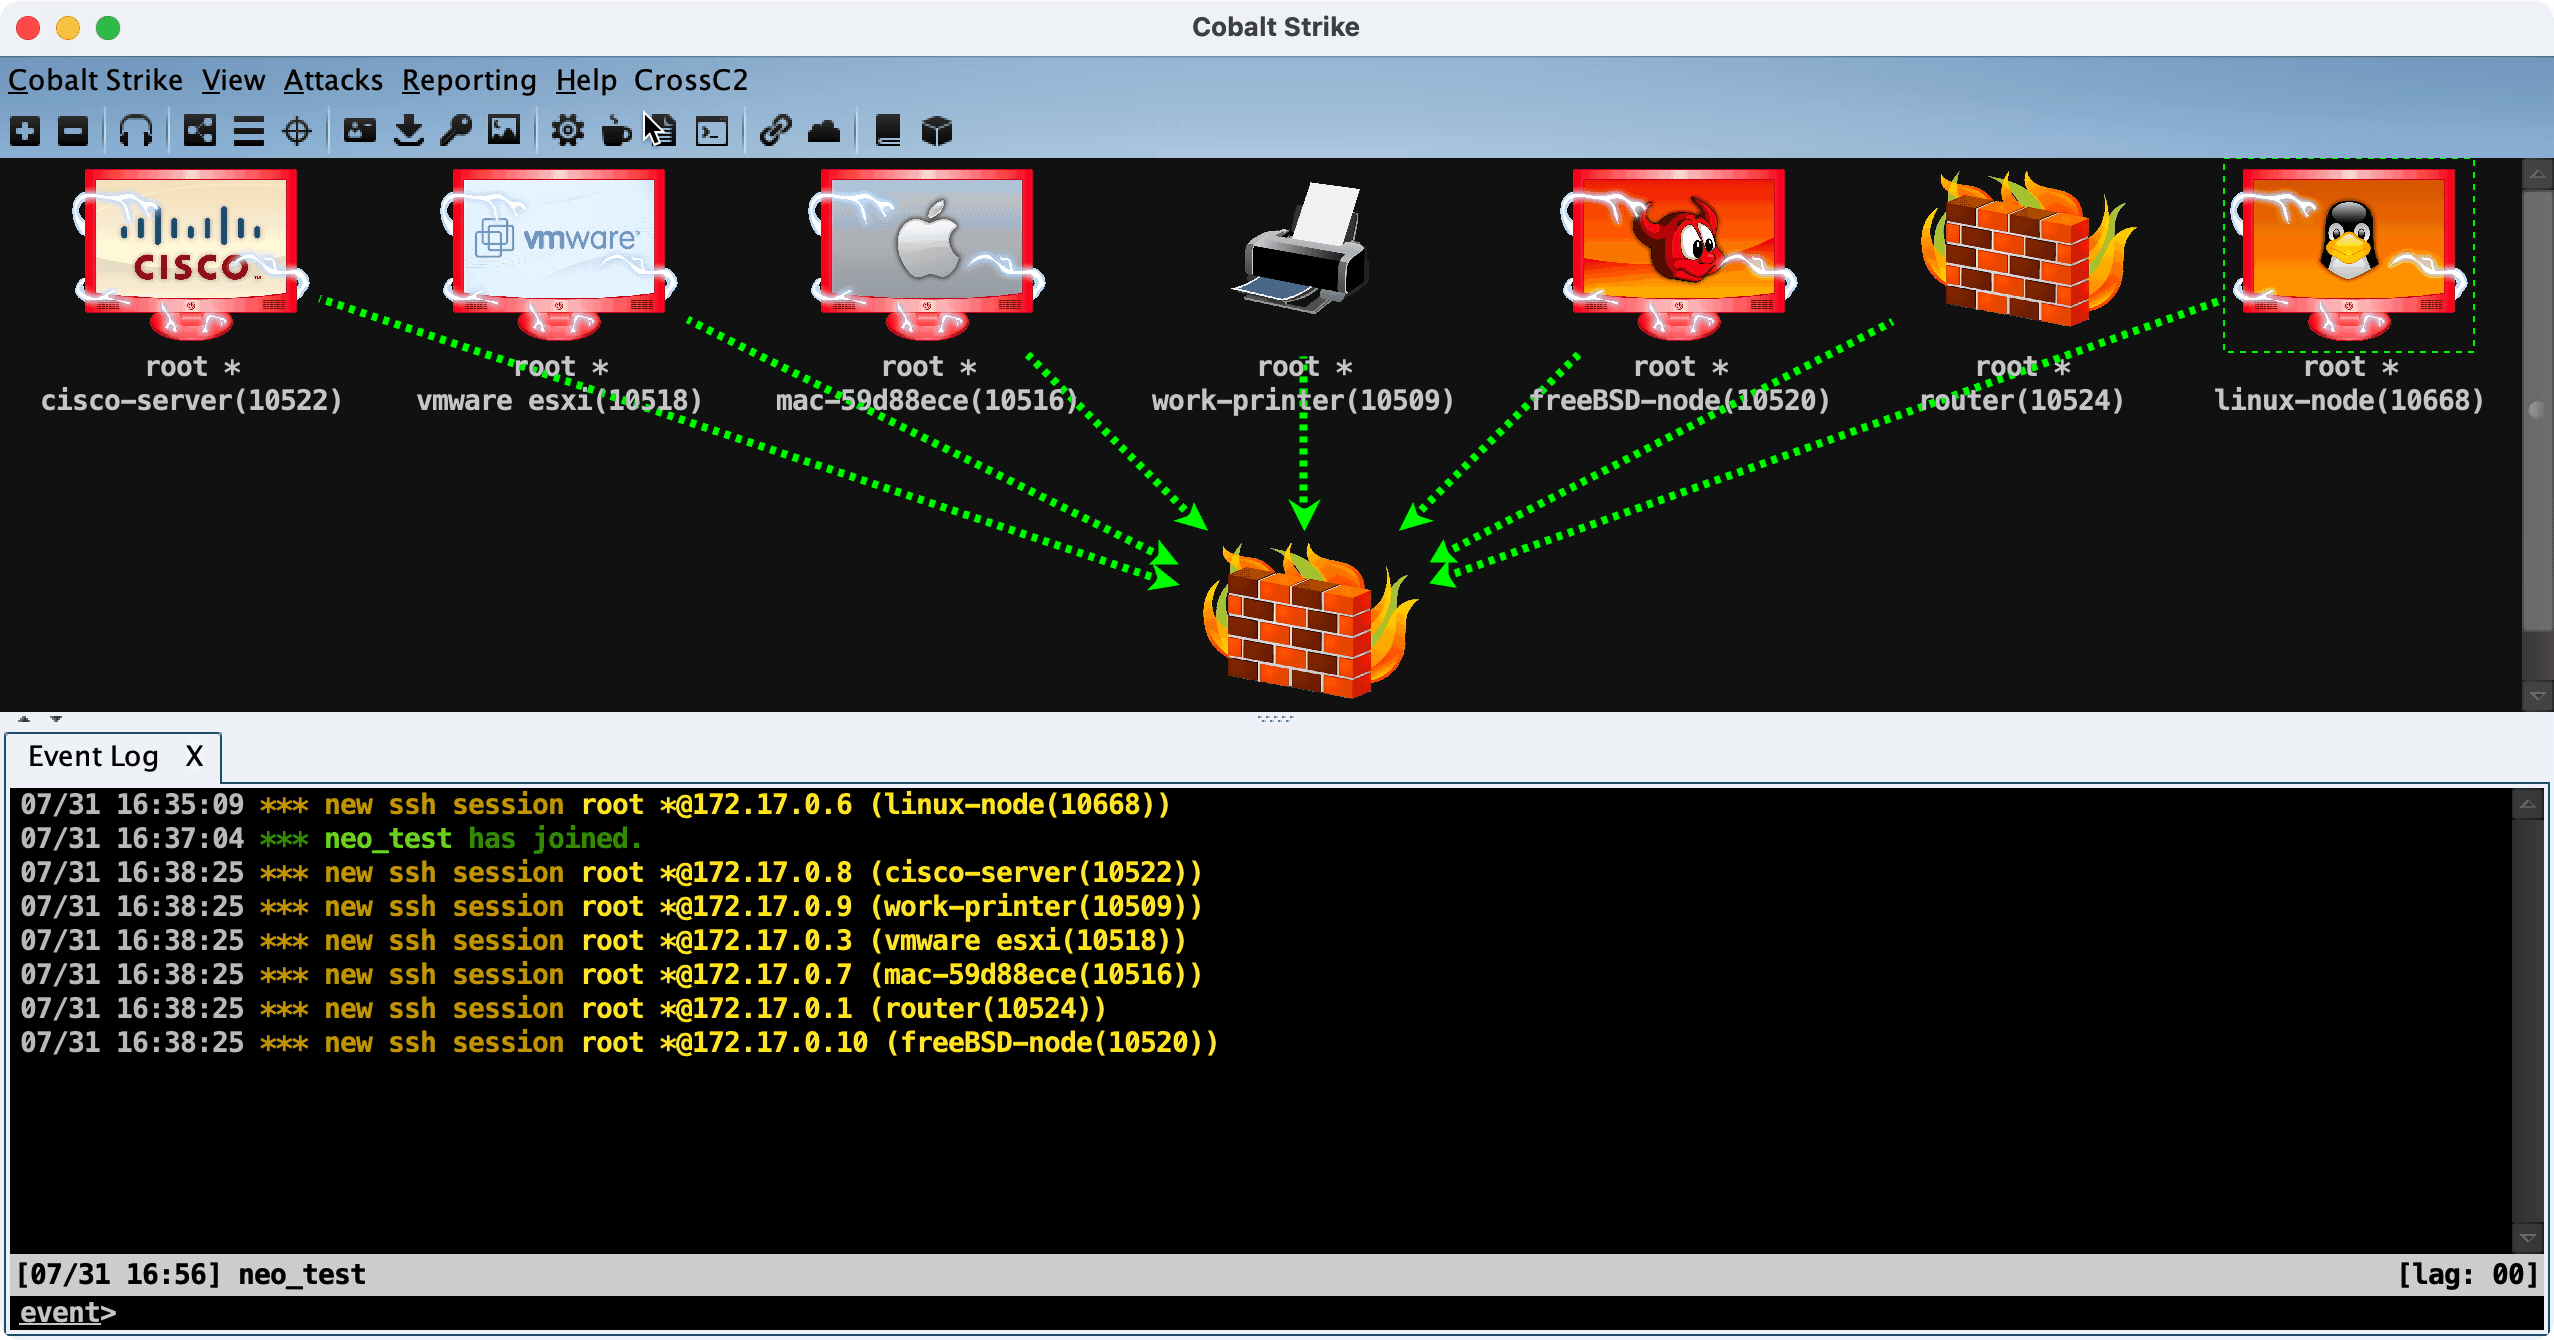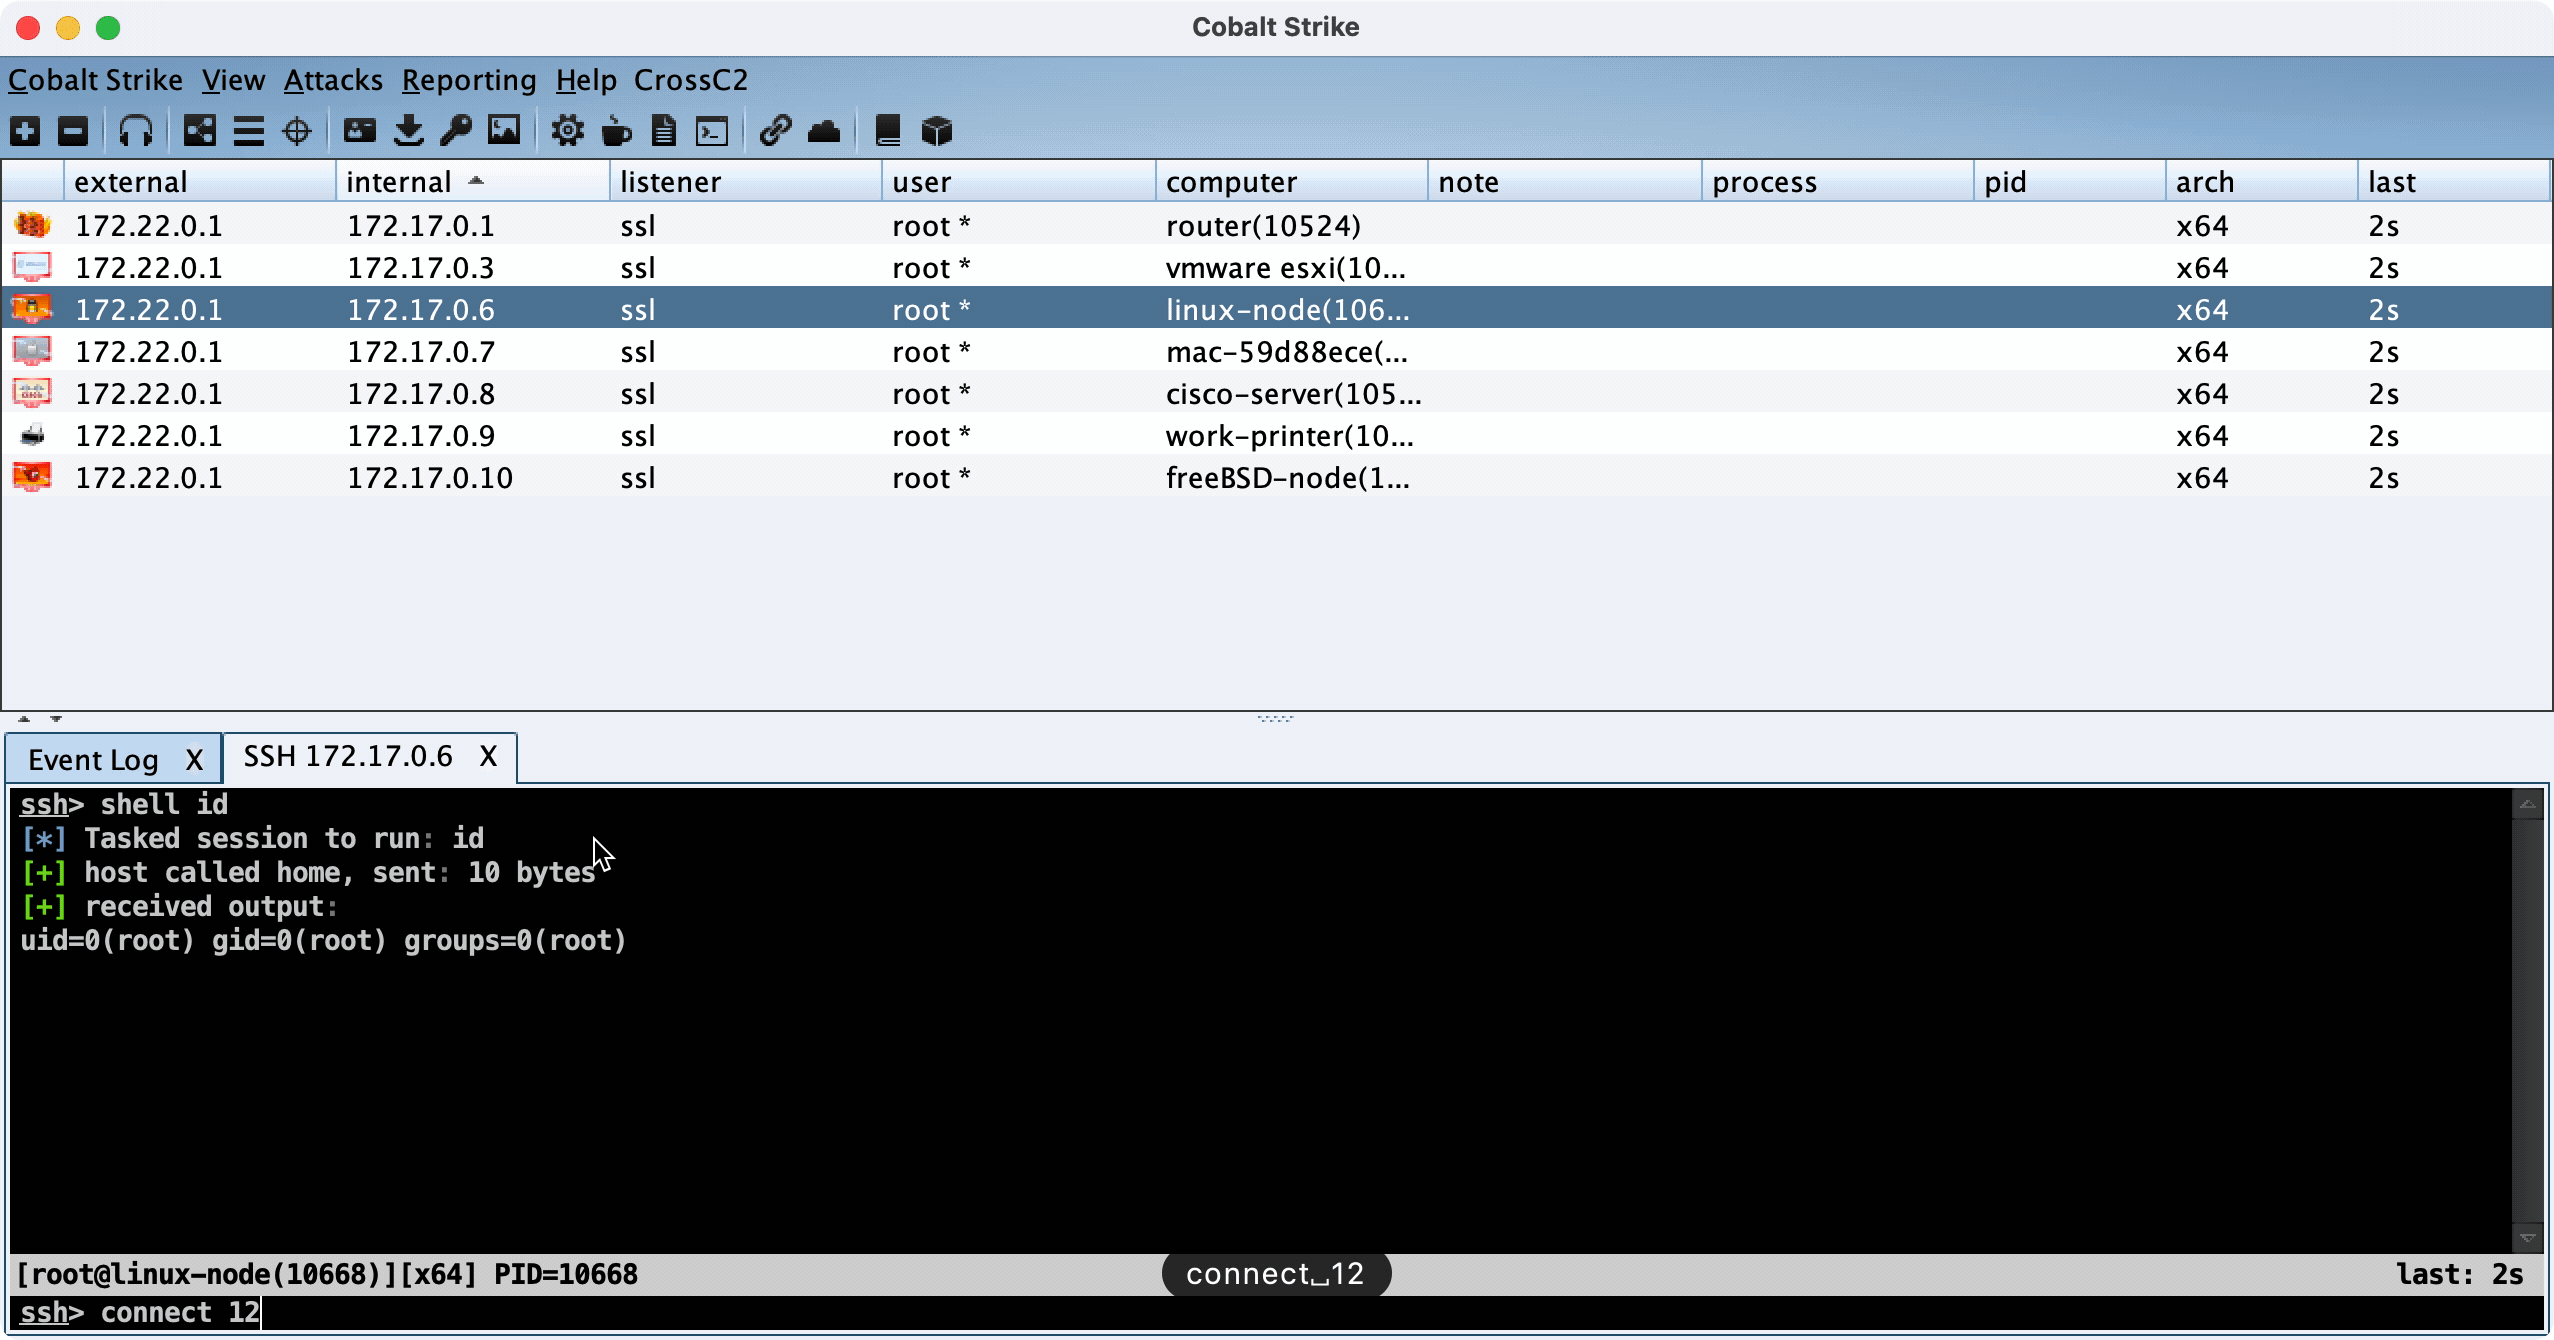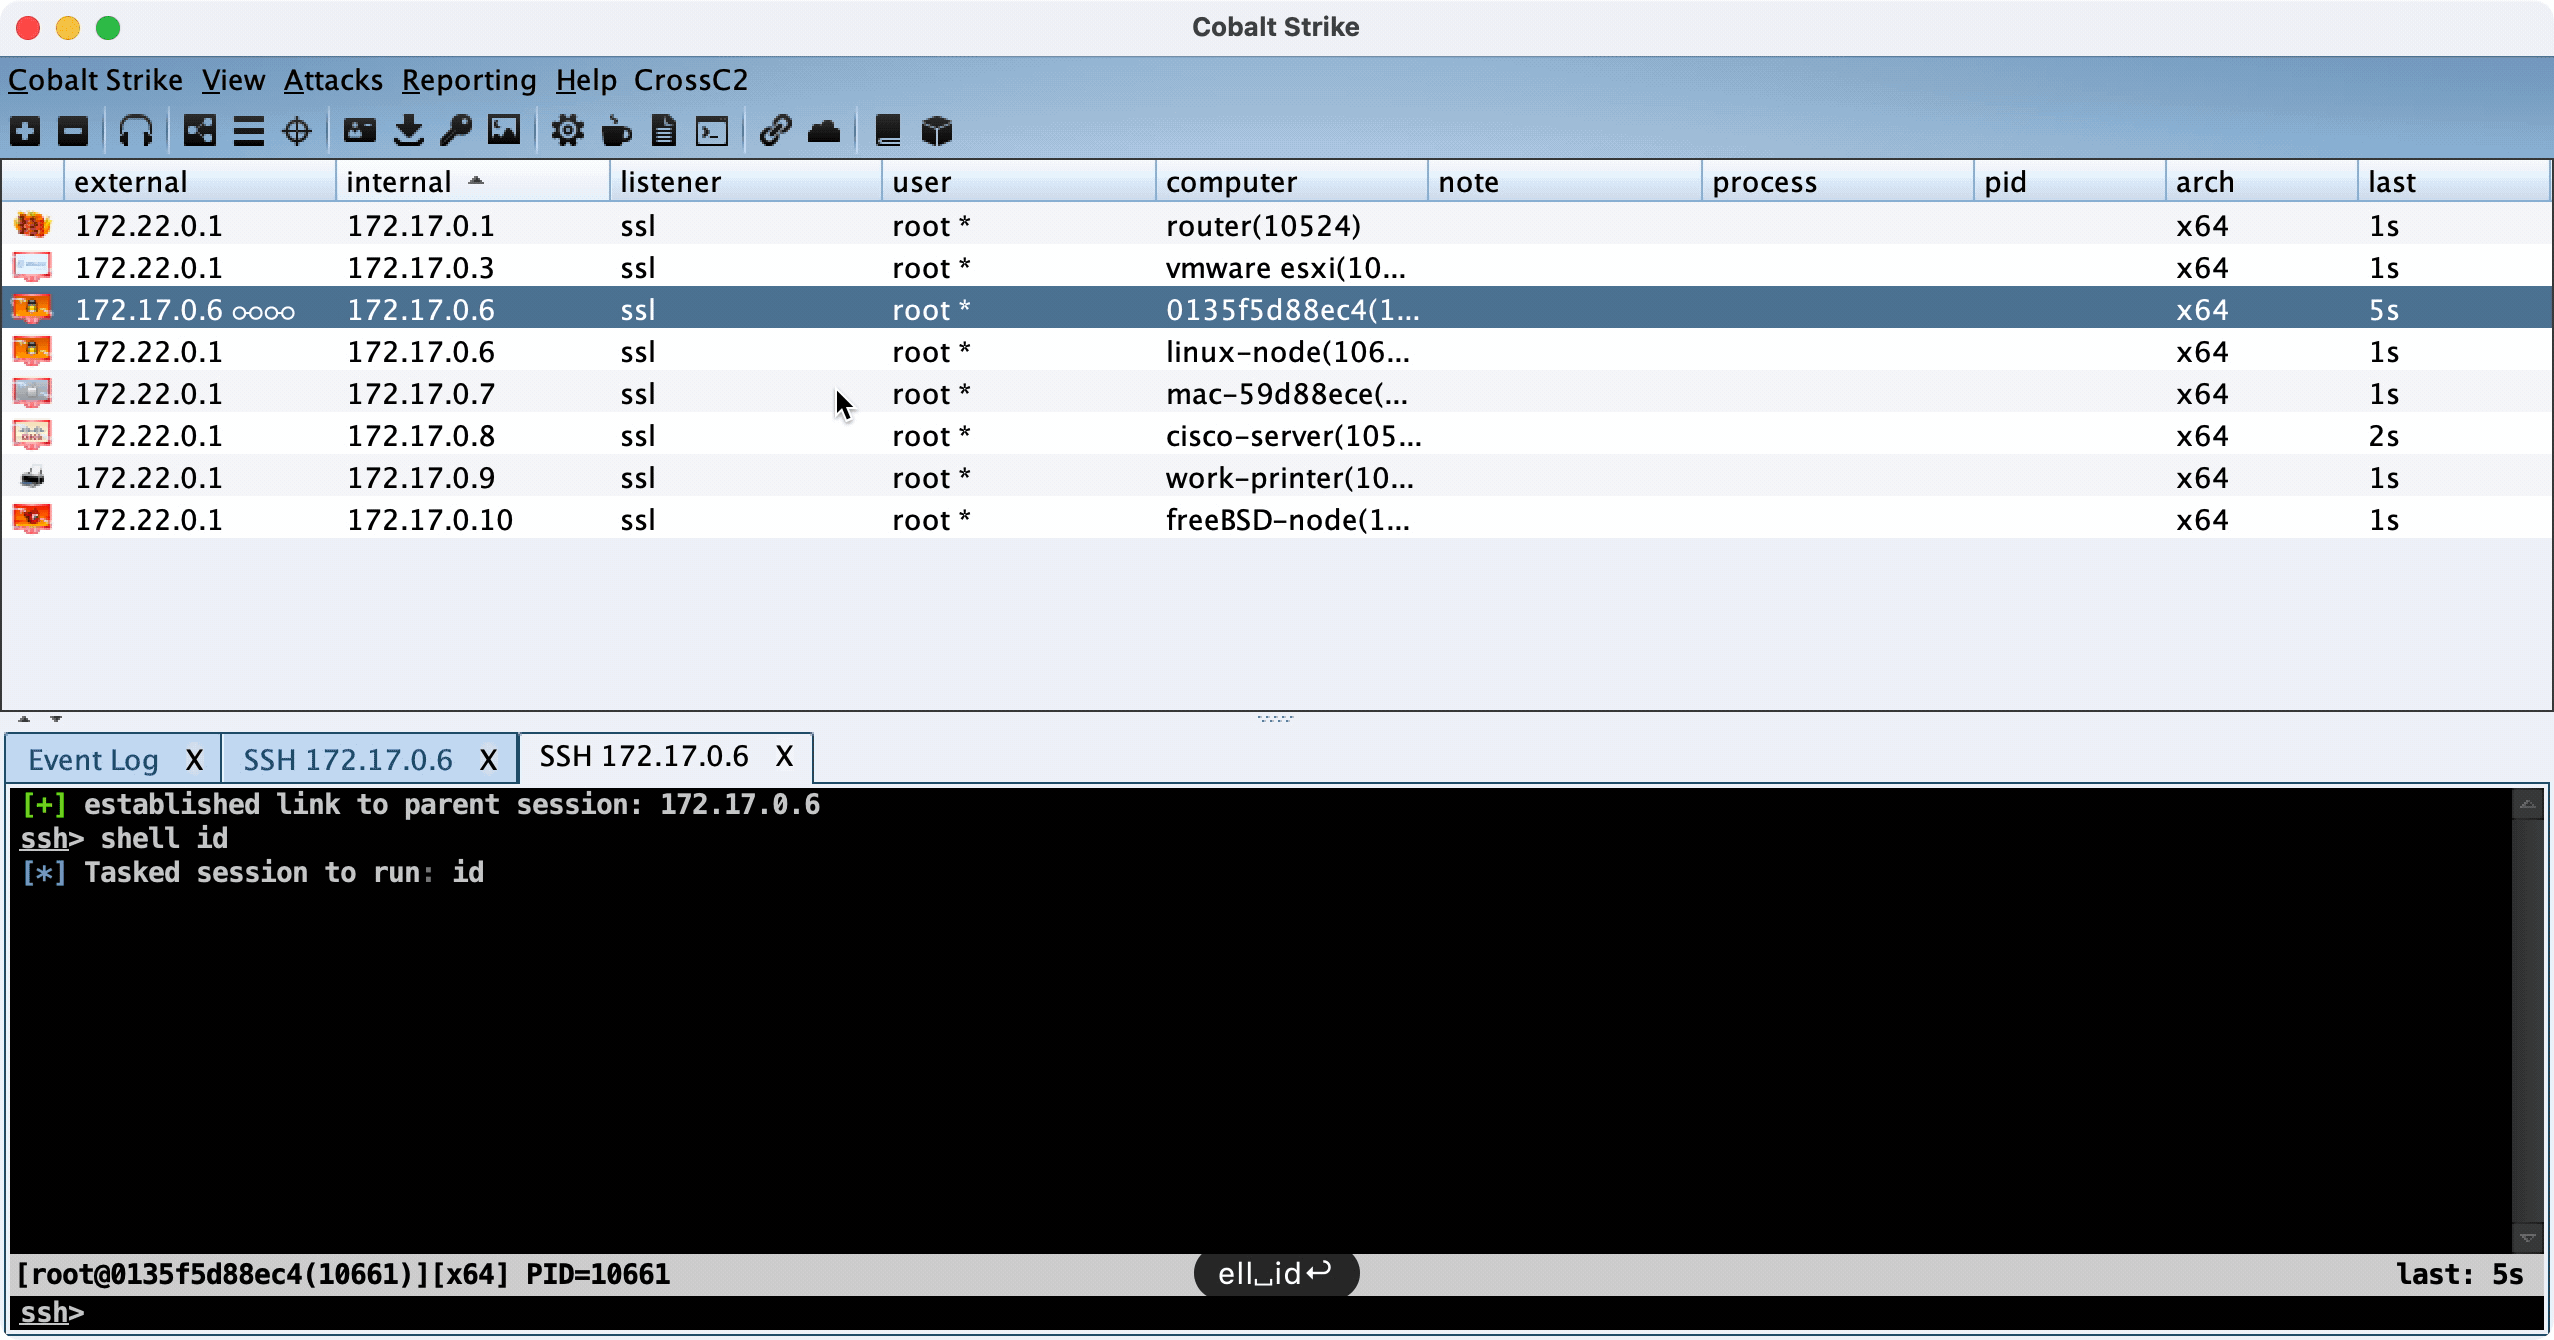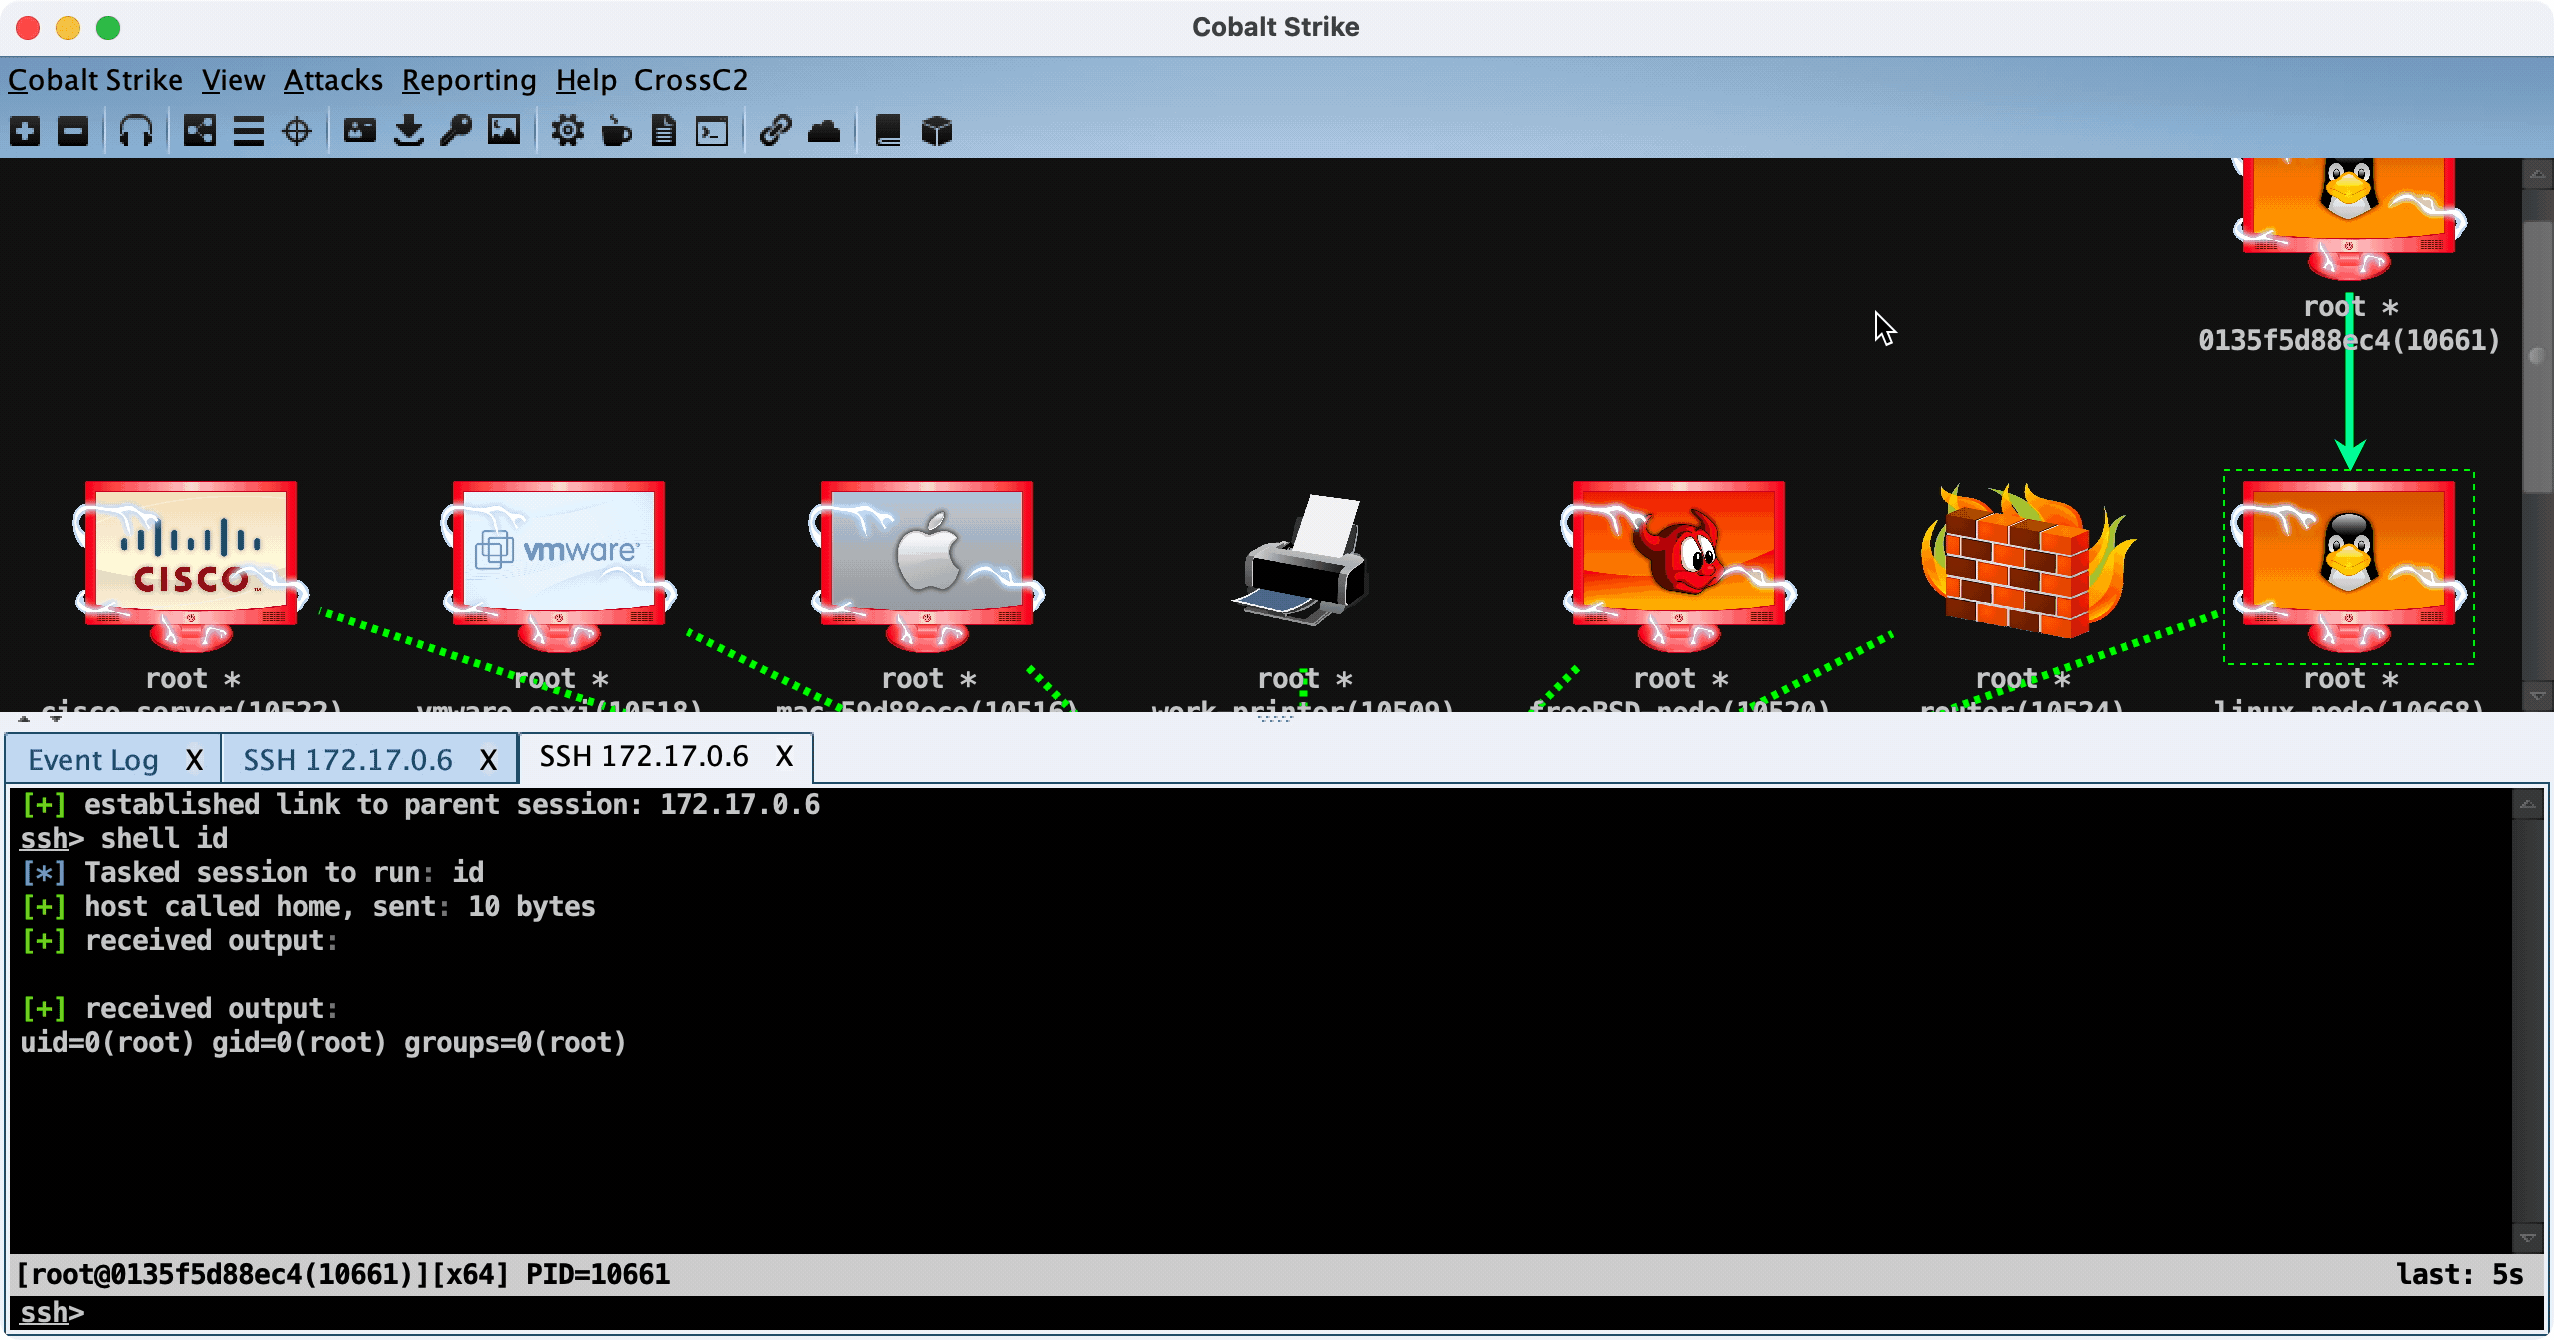 gloxec/crossc2
Genera il payload cross-platform di CobaltStrike
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
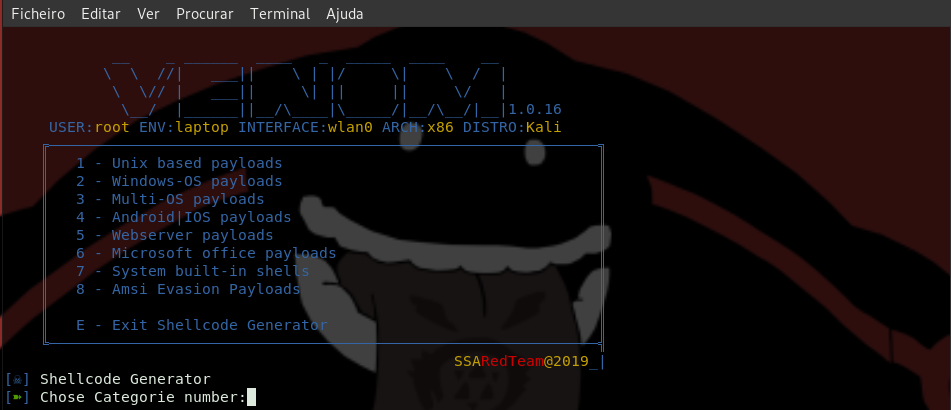 r00t-3xp10it/venom
venom - generatore/compilatore/handler di shellcode C2
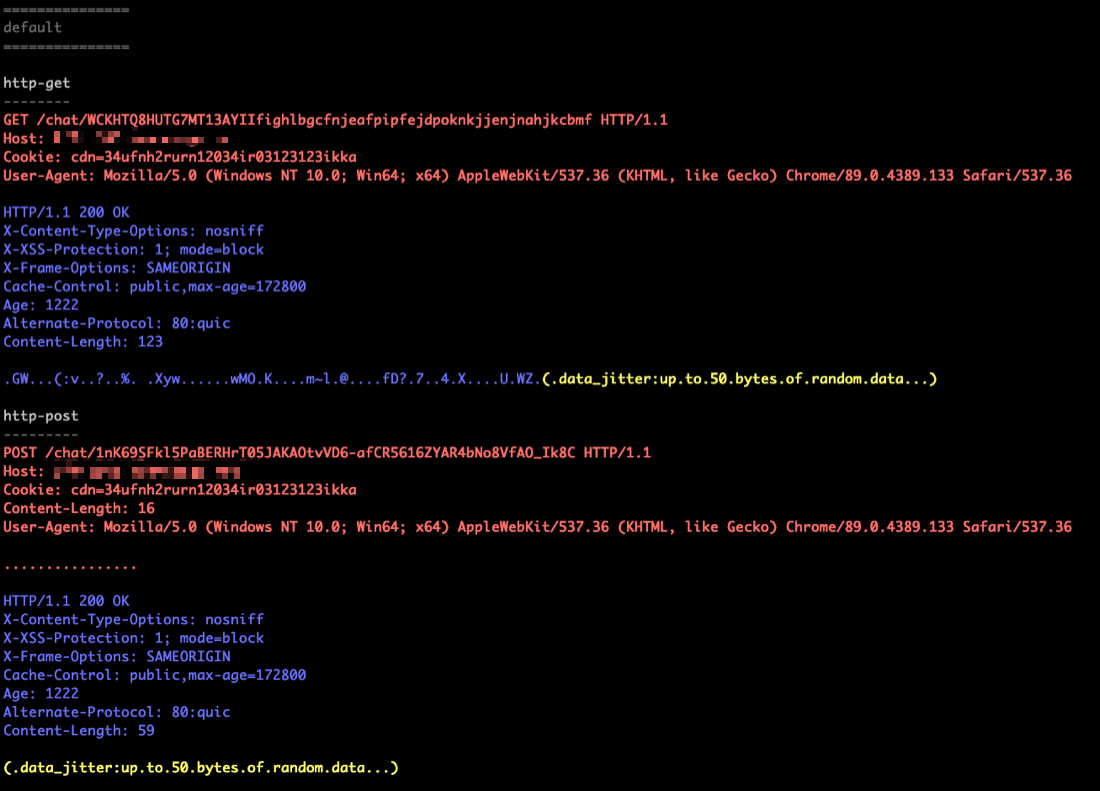 tylous/sourcepoint
Generatore polimorfico di profili C2 per Cobalt Strike che automatizza la creazione di configurazioni evasive di beacon con opzioni randomizzate per…
 protectai/ai-exploits
Una raccolta di exploit reali di AI/ML per vulnerabilità divulgate in modo responsabile.








