
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit
 jakabakos/cve-2023-36664-ghostscript-command-injection
PoC della vulnerabilità di command injection in Ghostscript (CVE-2023-36664)
 mr-r3b00t/cyber_rss
un elenco di feed utili
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
 01rabbit/pakuri
Framework di penetration testing semi-automatizzato con TUI, che integra Nmap, OpenVAS, Metasploit e Faraday per semplificare la raccolta di…
 therealdreg/masm32-kernel-programming
Programmazione kernel masm32, driver, tutorial, esempi e strumenti (crediti Four-F)
 justinltodd/security-interview-questions
Preparazione curata per colloqui infosec con domande e risposte che coprono i principi fondamentali, gli audit, il controllo degli accessi e…
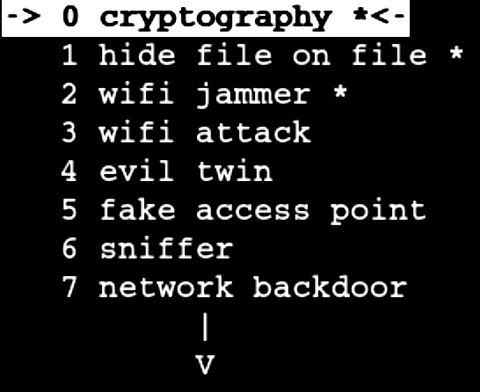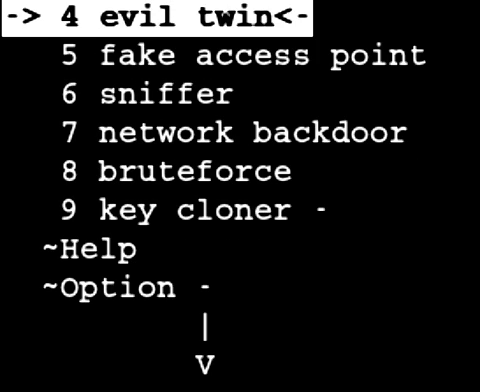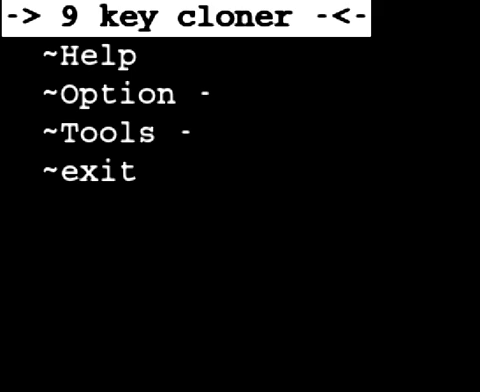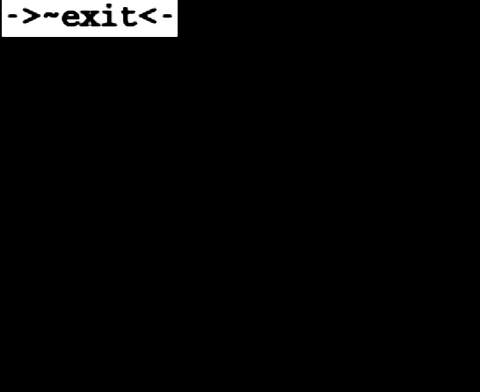 marcrowproject/bramble
Bramble è una suite open source per hacking.
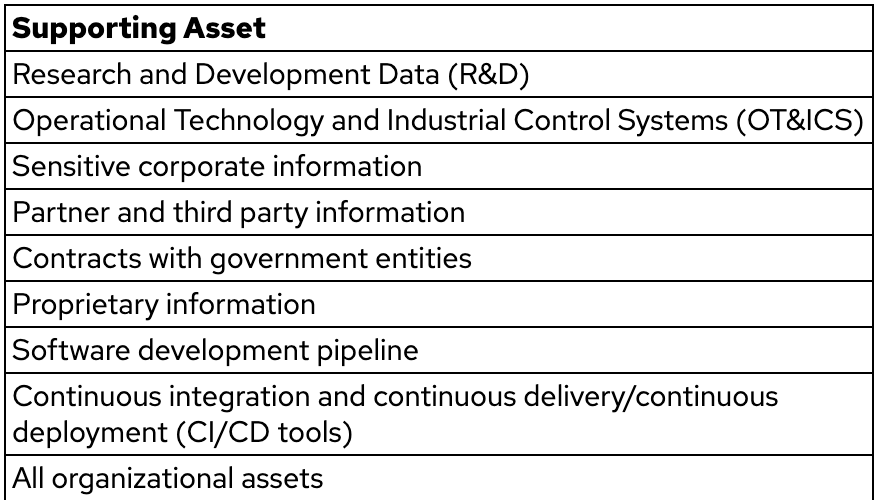 redhat-infosec/priority-intelligence-requirements-dev
Questa guida descrive un processo per sviluppare i Requisiti Informativi Prioritari della Cyber Threat Intelligence.
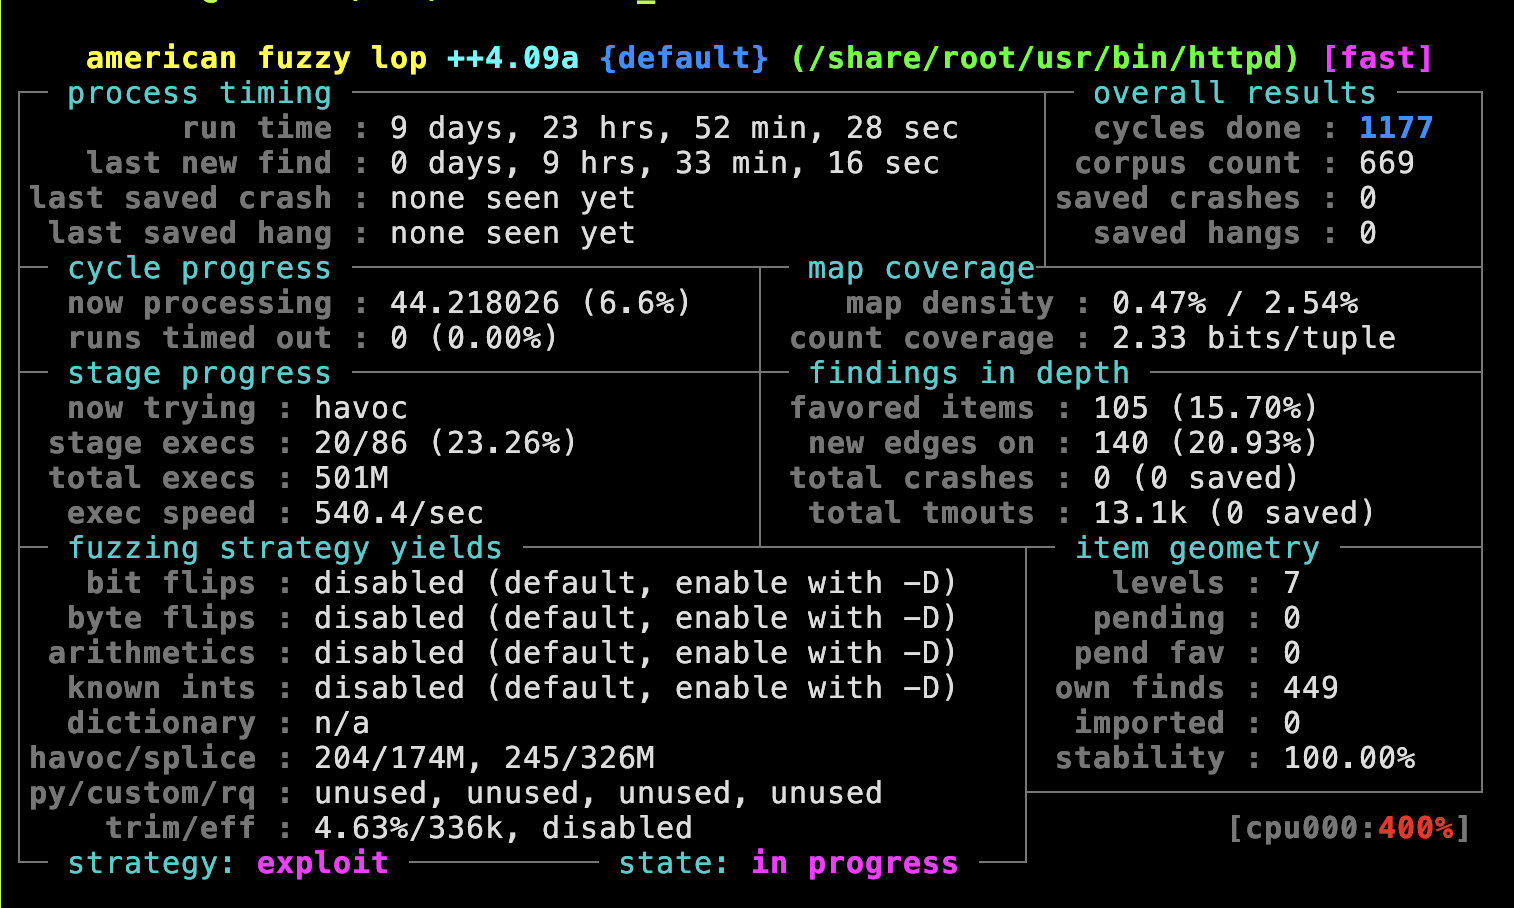 otsmr/blackbox-fuzzing
Fuzzing di dispositivi IoT usando il router TL-WR902AC come esempio
 damnvulnerablecryptoapp/damnvulnerablecryptoapp
Un'app con crittografia veramente insicura. Da utilizzare per vedere/testare/sfruttare implementazioni crittografiche deboli e anche per imparare un…
 eclypsium/boothole
Script di rilevamento e risorse di mitigazione per la vulnerabilità BootHole (CVE-2020-10713), inclusi strumenti PowerShell e Bash per controllare la…
 deeptempo/socbench
Un Harness Aperto e Benchmark per l'AI nelle Operazioni di Cybersecurity.
 quarkslab/qsynthesis
Sintetizzatore Greybox orientato alla deoffuscazione delle istruzioni assembly.
 malwaresupportgroup/polydrop
Un toolkit BYOSI (Bring-Your-Own-Script-Interpreter) per il rapido dispiegamento di payload
 safebuffer/cve-2024-32002
CVE-2024-32002 RCE PoC
 raytheonbbn/maude-hcs
Framework formale di modellazione e analisi per sistemi di comunicazione nascosti, che consente la specifica di canali occulti, modelli di avversari…
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — priv-esc + heap UAF + catena JOP fino a system() come uid 999(mysql) su immagine Docker stock. Trovato con RAPTOR e…
 fundacio-i2cat/infohound
InfoHound è un OSINT per estrarre una grande quantità di dati dato un nome di dominio web.








