 damnvulnerablecryptoapp/damnvulnerablecryptoapp
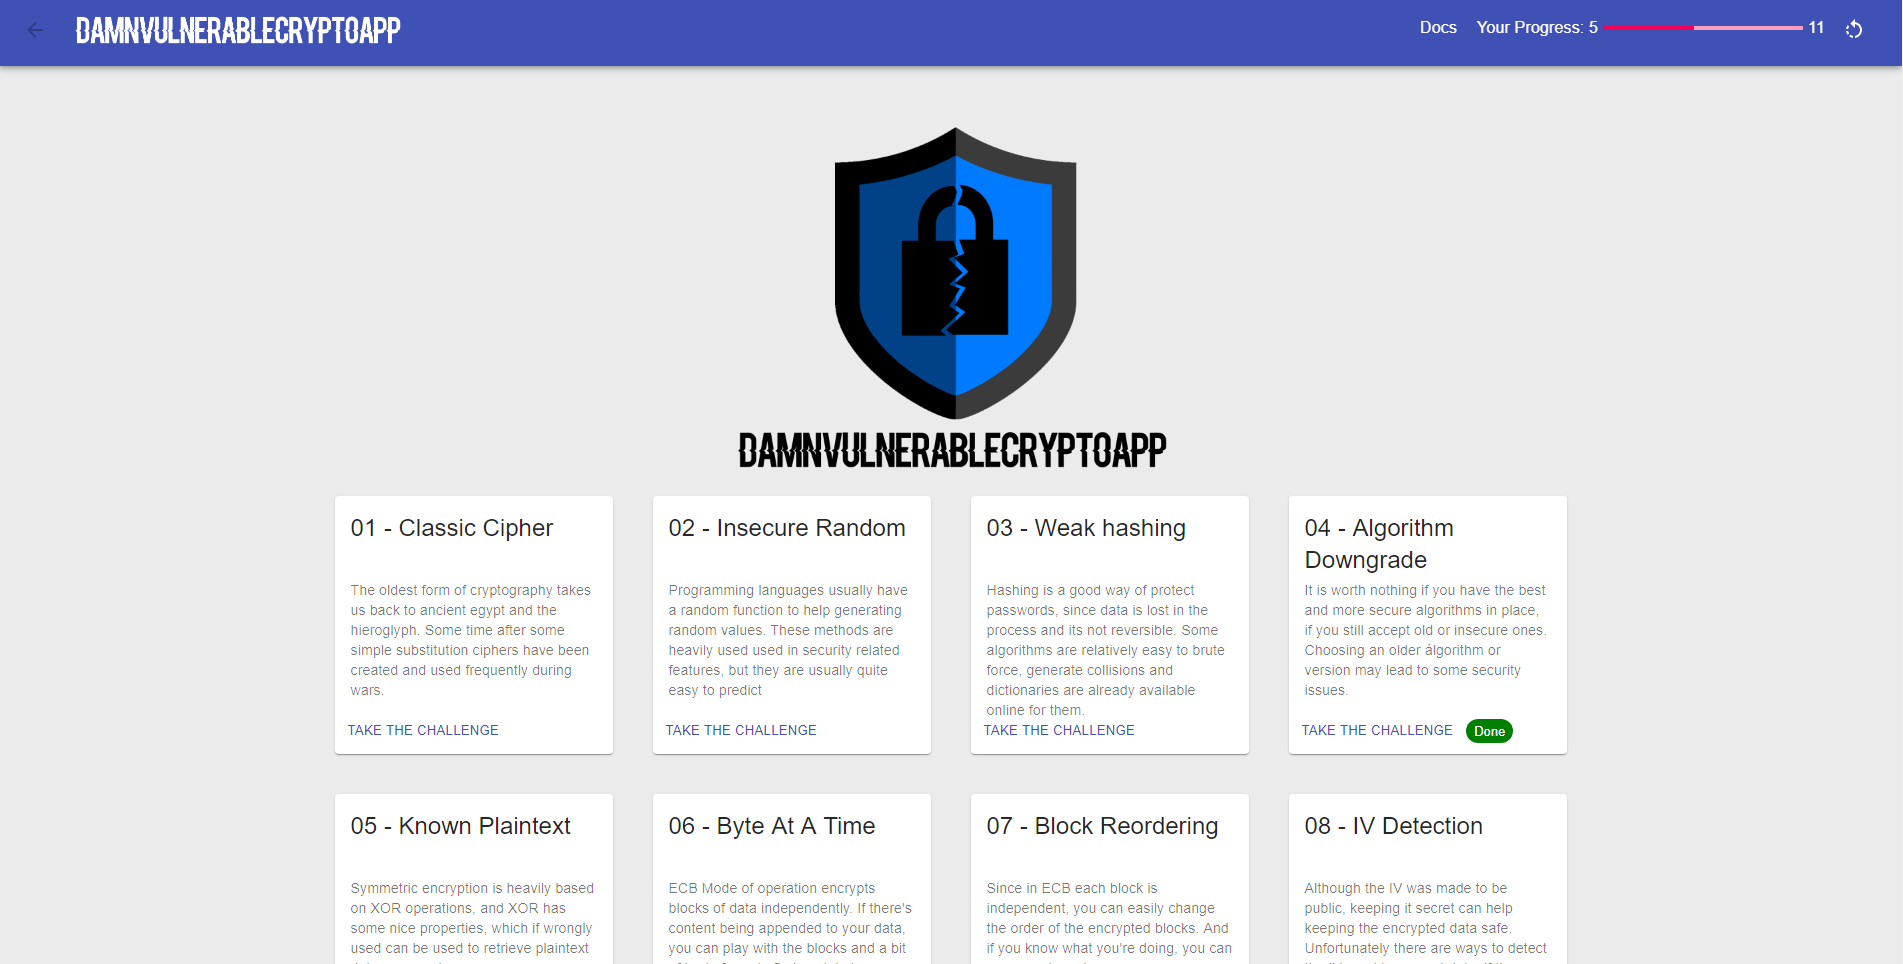
Un'app con crittografia veramente insicura. Da utilizzare per vedere/testare/sfruttare implementazioni crittografiche deboli e anche per imparare un po' di più sulla crittografia, senza la necessità di approfondire la matematica che ne è alla base.





Se provi a imparare un po' di più sulla crittografia, sia perché vuoi sapere come funzionano gli attacchi, sia perché vuoi scrivere codice sicuro, ti ritrovi ben presto a immergerti nella matematica dietro gli algoritmi, e per molte persone questo è un NO.
Questo progetto è stato creato con alcuni punti chiave in mente:
(Assicurati di avere node installato)
npm install -g yarn

# This will install necessary dependencies
# (in frontend and backend)
yarn run build-with-deps

# In case you already have dependencies
# or want to install them manually you can build it with:
# yarn run build
yarn run start
Puoi cambiare la porta con una variabile d'ambiente:
PORT=4000 yarn run start
Puoi scaricare l'ultima immagine docker con:
docker pull damnvulnerablecryptoapp1/damnvulnerablecryptoapp
Se preferisci creare tu stesso l'immagine docker, esegui:
npm install -g yarn

yarn build:docker
# or just:
# docker build -t dvca .
Di default viene esportata la porta 4000, quindi puoi mapparla sulla tua porta:
docker run -p 4000:4000 -t dvca
Se vuoi sviluppare nuove funzionalità o semplicemente eseguire senza creare l'app, puoi iniziare installando le dipendenze con:
# installs deps  both for FE and BE
yarn run install-deps
Poi devi eseguire indipendentemente il frontend e il backend.
cd backend
yarn start:dev
Se vuoi cambiare la porta (default 4000) puoi impostare una variabile d'ambiente:
PORT=3000 yarn start
Se hai cambiato la porta del server, devi specificarla quando avvii il frontend, sempre come variabile d'ambiente:
REACT_APP_SERVER_PORT=5000 yarn start
cd frontend
yarn start
Puoi trovare la documentazione del progetto sulla wiki di GitHub
DamnVulnerableCryptoApp è concesso in licenza MIT