
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit

 hakaioffsec/ingressnightmare-poc
Questo è un codice PoC per sfruttare le vulnerabilità IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 e CVE-2025-1974).
 bahruzjabiyev/t-reqs
Fuzzer HTTP/1 basato su grammatiche con capacità di mutazione
 michalbednarski/thelastbundlemismatch
Writeup ed exploit per CVE-2023-45777, bypass per la validazione degli Intent all'interno di AccountManagerService su Android 13 nonostante la…
 refloow/refloow-geo-forensics
❤️ Strumento gratuito di digital forensics per geolocalizzazione batch di immagini e video. Estrae automaticamente i dati EXIF, visualizza le…
 alfiecg24/trigon
Exploit deterministico del kernel basato su CVE-2023-32434.
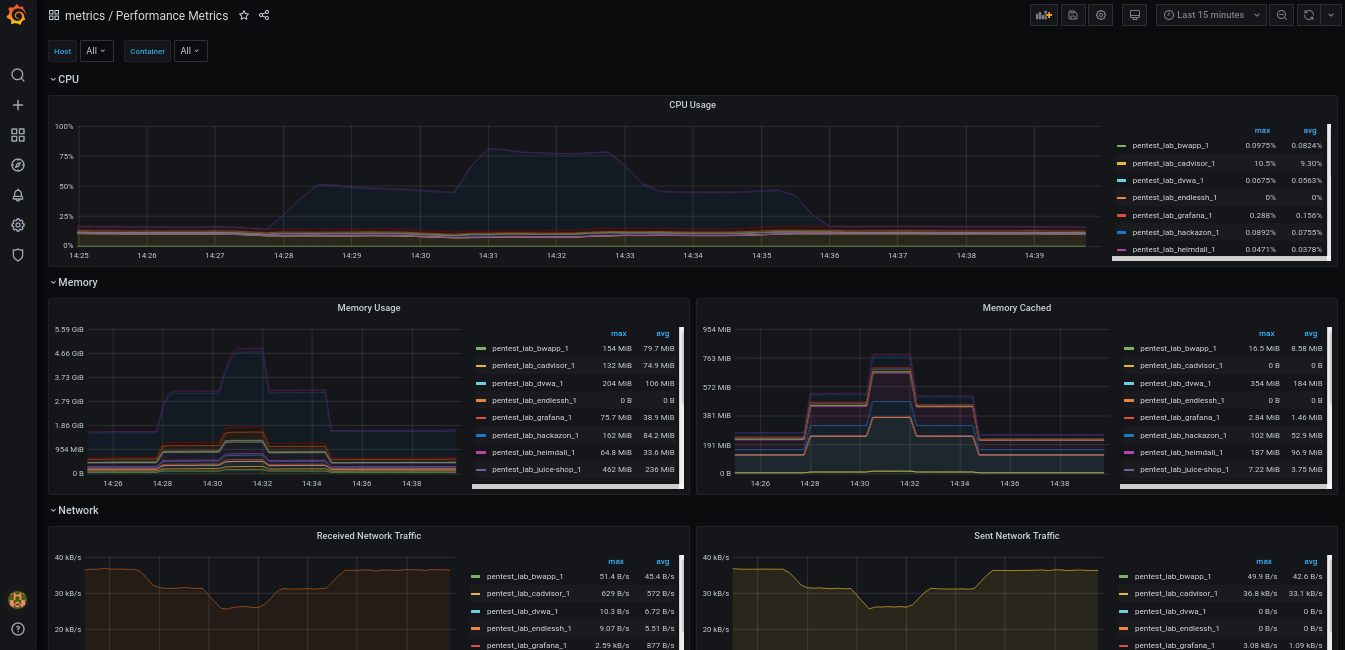 oliverwiegers/pentest_lab
Laboratorio di penetration testing locale usando docker-compose.
 owasp/user-security-stories
Repository per contenere la mappatura di user-security-stories
 nomi-sec/nvd-database
📕NVD Database
 gmh5225/awesome-ai-security
Una lista curata di materiali e risorse sulla sicurezza dell'IA per Pentester, Bug Hunter e Ricercatori di Sicurezza.
 malvads/sqlmc
Strumento ufficiale di Kali Linux per controllare tutti gli URL di un dominio per iniezioni SQL :)
 cyberark/vulnhalla
Pipeline automatizzata di analisi della sicurezza che esegue query CodeQL sui repository GitHub e utilizza LLM per classificare e filtrare le…
 x41sec/advisories
Raccolta curata di avvisi di sicurezza e divulgazioni di vulnerabilità da X41 Sec.
 proviesec/xss-payload-list
Raccolta curata di payload cross-site scripting, polyglot e regole di test per l'injection, pensata per il penetration testing di applicazioni web e…
 abstractengine/pentest-muse-cli
Assistente basato sull'intelligenza artificiale per penetration tester che genera payload, analizza codice, esegue ricognizione e azioni da riga di…
 rxerium/rxerium-templates
Script Nuclei creati da @rxerium per zero day / vulnerabilità attivamente sfruttate.
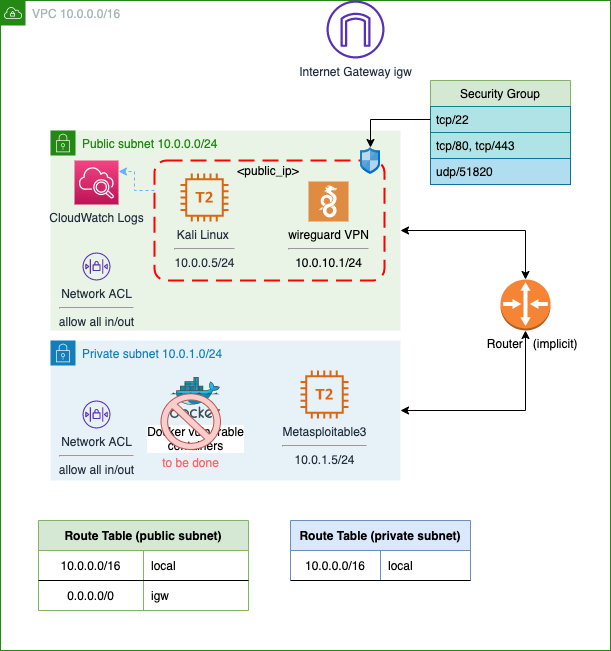 juanjosanz/aws-pentesting-lab
Laboratorio di pentesting con un'istanza Kali Linux accessibile tramite ssh & wireguard VPN e con istanze vulnerabili in una subnet privata
 patrickmgarrity/anthropic-credited-cves
Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team
 claroty/arya
Genera file pseudo-maliziosi da regole YARA per attivare il rilevamento AV/EDR, permettendo la ricerca su malware, il QA delle regole e il test di…








