
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 mthcht/awesome-lists
Repository curato di feed di threat intelligence, liste IoC, regole YARA e riferimenti a strumenti DFIR per il rilevamento SOC/CERT/CTI e la risposta…
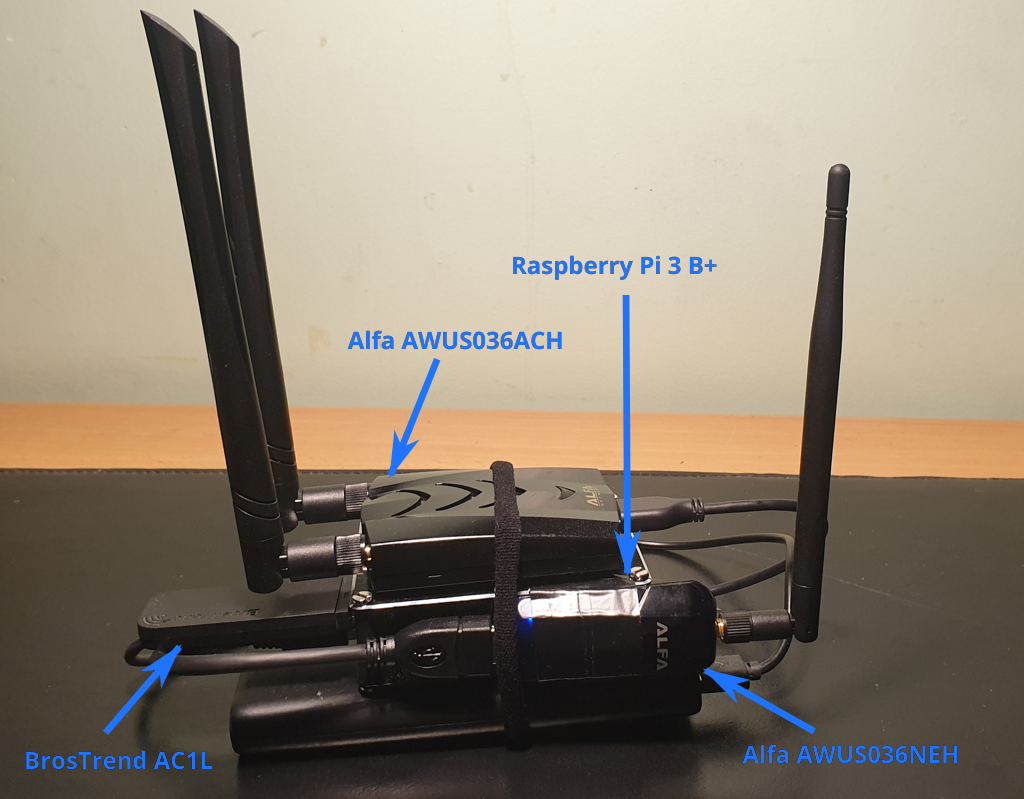 koutto/pi-pwnbox-rogueap
Pwnbox fatta in casa :rocket: / Rogue AP :satellite: basato su Raspberry Pi — Cheatsheets + MindMap per hacking WiFi :bulb:
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
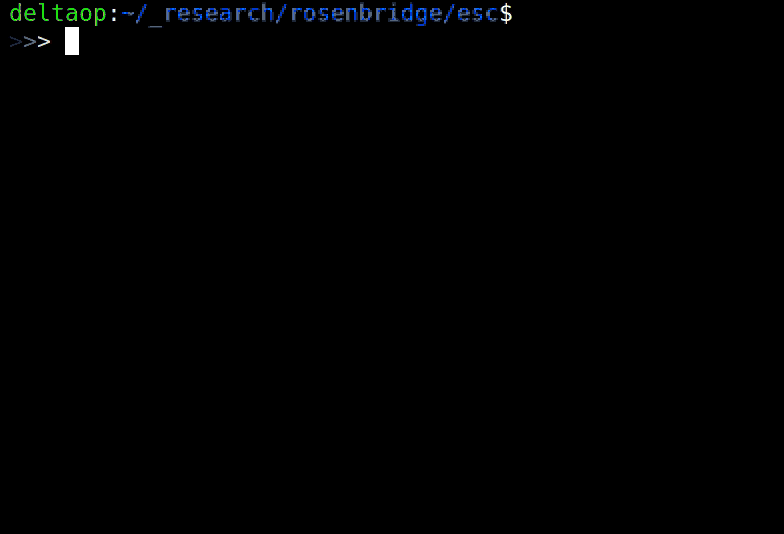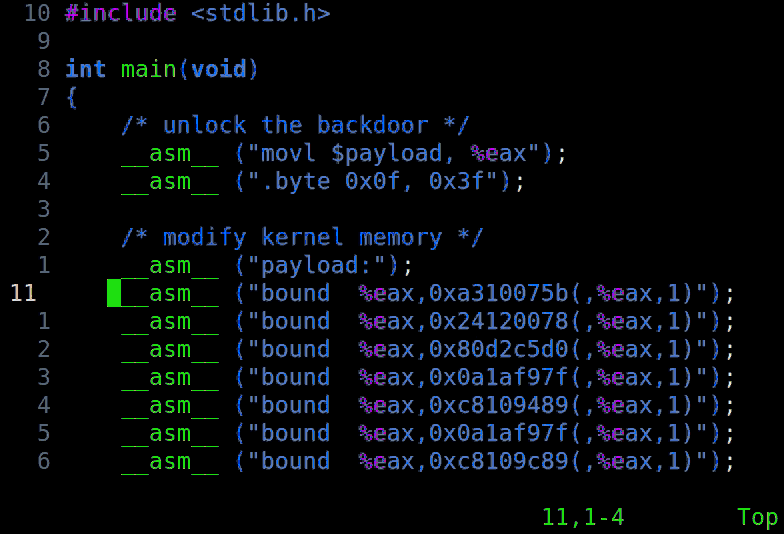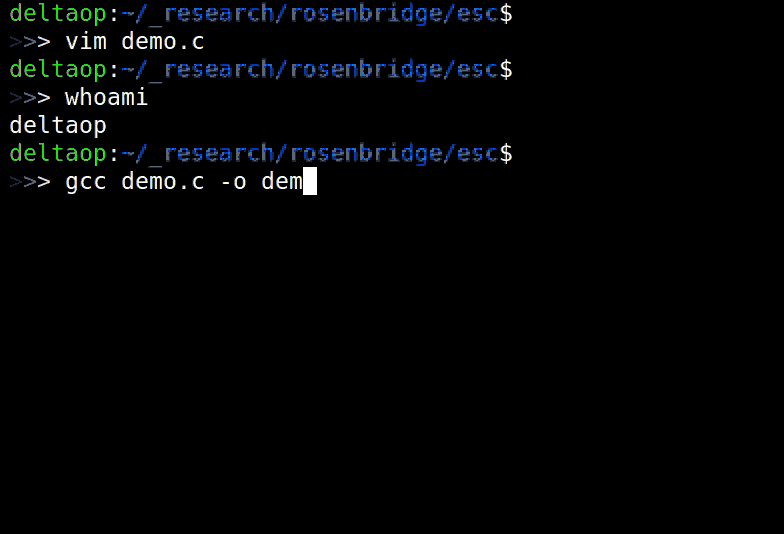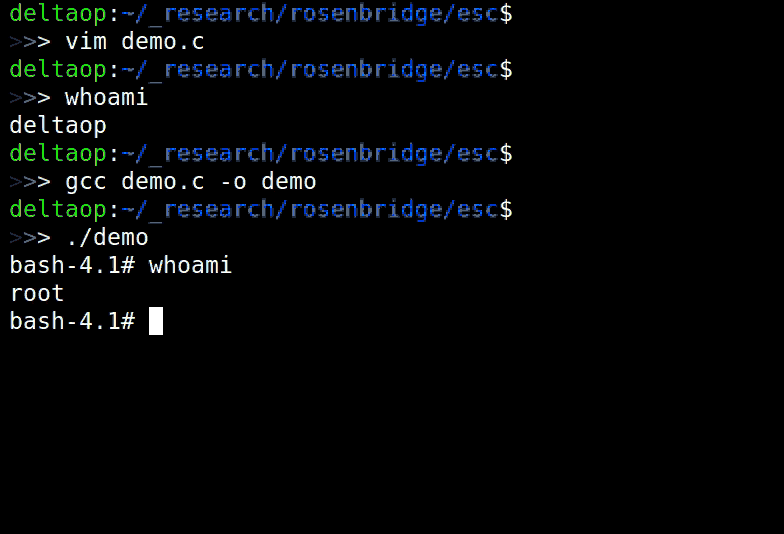 xoreaxeaxeax/rosenbridge
Hardware backdoor nelle CPU x86
 elder-plinius/st3gg
Suite di steganografia tutto in uno
 nickyie/cybersecurity-resources
Una libreria di varie risorse di cybersecurity
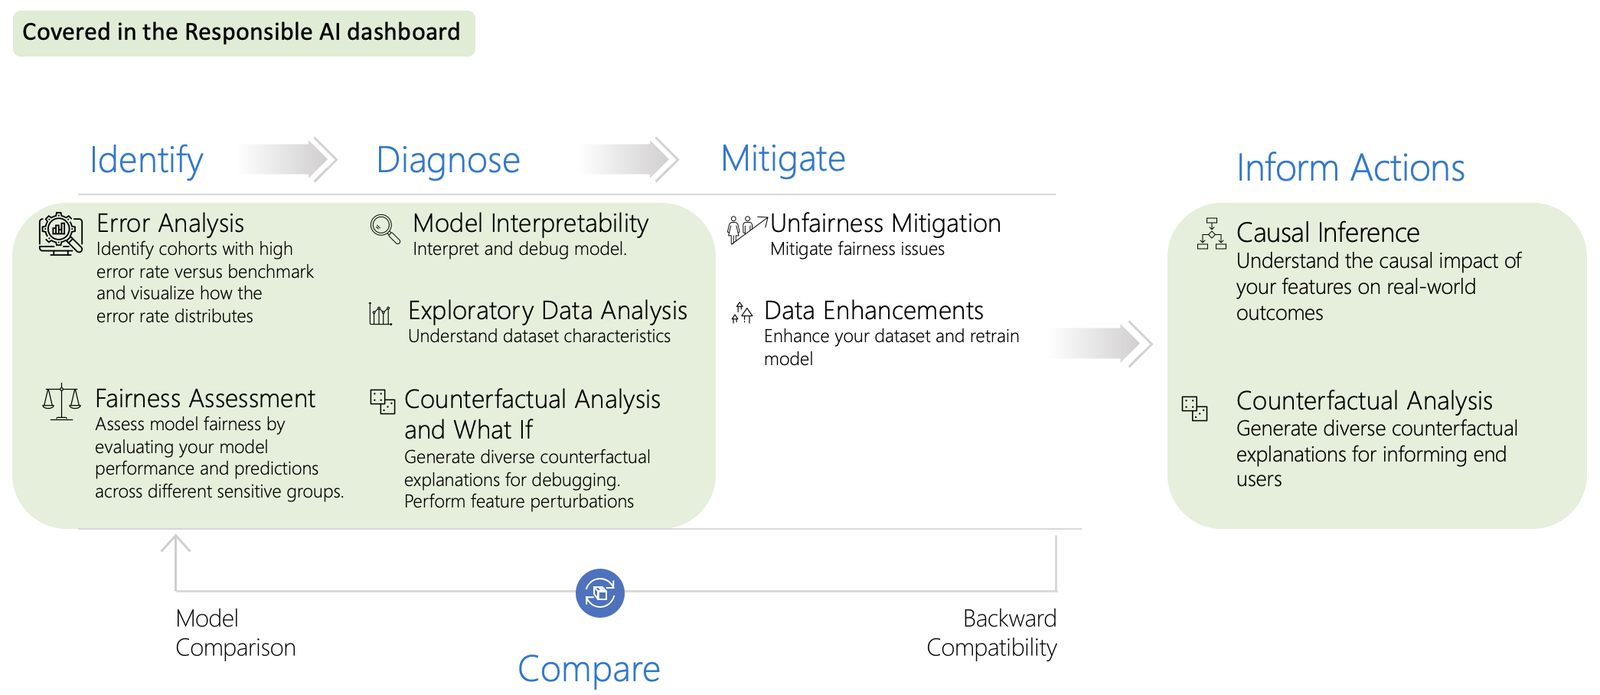 microsoft/responsible-ai-toolbox
Dashboard interattive e librerie per il debugging responsabile di modelli di IA, che comprendono analisi degli errori, equità, interpretabilità,…
 safebuffer/vulnerable-ad
Crea una directory attiva vulnerabile che ti permetta di testare la maggior parte degli attacchi alla directory attiva in un laboratorio locale.
 circl/ail-framework
AIL framework - framework per l'analisi delle fughe di informazioni. Progetto spostato su https://github.com/ail-project
 cujanovic/ssrf-testing
Risorse per il testing di SSRF (Server Side Request Forgery)
 iti/ics-security-tools
Strumenti, suggerimenti, trucchi e altro per esplorare la sicurezza ICS.
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Strumento di automazione per la distribuzione di ambienti per team Red/Blue
 bugcrowd/hunt
Segnala i parametri comunemente associati a injection, SSRF, path traversal, IDOR e SSTI tramite scansione passiva con Burp/ZAP; organizza inoltre la…
 ashemery/exploitation-course
Corso di Exploitation Offensiva del Software
 owasp/nodegoat
Il progetto OWASP NodeGoat fornisce un ambiente per imparare come i rischi di sicurezza OWASP Top 10 si applicano alle applicazioni web sviluppate…
 user1342/awesome-android-reverse-engineering
Una lista curata di fantastici training, risorse e strumenti per il Reverse Engineering su Android.
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.








