
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit
 nullwhisper/cve-2026-14282
Plugin WordPress GoDAM <= 1.12.2 upload file non autenticato RCE (CVE-2026-14282)
 nullwhisper/cve-2026-14840
Exploit proof-of-concept per il bypass del limite di voti di un plugin WordPress tramite header X-Forwarded-For contraffatti; include un laboratorio…
 686f6c61/poc-copyescape-cve-2026-17106
PoC funzionale di CVE-2026-17106 (CopyEscape): corsa TOCTOU in docker cp che consente scrittura arbitraria sull'host Docker. Laboratorio Docker +…
 aliyabuz25/cve-2025-49173
Ricerca sulla sicurezza — PoC per l'elevazione dei privilegi di root locale su macOS Mavericks 10.9.
 horkimhab/cve-2026-28956
CVE-2026-28956 - Bozza o TODO
 osxninja/cybersecurity-projects
Questo repository contiene la registrazione completa del mio percorso di ricerca triennale, coprendo il progetto dai concetti fondamentali allo…
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) root KernelSU con bootloader bloccato — CVE-2026-43499 root temporaneo → bypass di DEFEX via LD_PRELOAD → kernelsu.ko…
 finn79426/cve-2020-10199
Prova di concetto e guida tecnica che dimostrano l'esecuzione remota di codice in Sonatype Nexus, includendo il debug dell'iniezione EL, la…
 horkimhab/cve-2026-50656
Materiali didattici di laboratorio e proof-of-concept per una specifica CVE, che forniscono script in sandbox e modelli per la ricerca di…
 yfelipecruvinel/tryhackme-moniker-link
Documentazione del mio laboratorio pratico Moniker Link (CVE-2024-21413) completato su TryHackMe.
 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
Laboratorio pratico di triage CVE: analizzare le voci NVD, decodificare i vettori CVSS, mappare le debolezze CWE e contestualizzare il rischio per…
 probablysecure/triage-cve-2017-0144
L'obiettivo è fare triage degli attacchi noti e imparare come i team di sicurezza rispondono rapidamente.
 probablysecure/triage-cve-2021-44228-log4shell-log4j-
L'obiettivo è fare triage di attacchi noti e imparare come i team di sicurezza rispondono rapidamente.
 1dayexploit/1day-archive
Approfondimenti tecnici e analisi delle cause profonde delle CVE divulgate di recente: reverse engineering delle patch, creazione di proof-of-concept…
 priyanshu-rawa/cybersecurity-handbook
Base di conoscenza open-source sulla cybersecurity con oltre 400 note, laboratori e cheat sheet che coprono offesa, difesa, crittografia, cloud e…
 doctoreww/evilfonttool
Uno strumento di inganno basato sui font per red teaming, ricerca sulla sicurezza e quant'altro.
 lazybear8372/cve-2023-41898_lab
Analisi dettagliata di CVE-2023-41898: sfruttare un deep link non validato in Home Assistant Android per caricare URL arbitrari in una WebView…
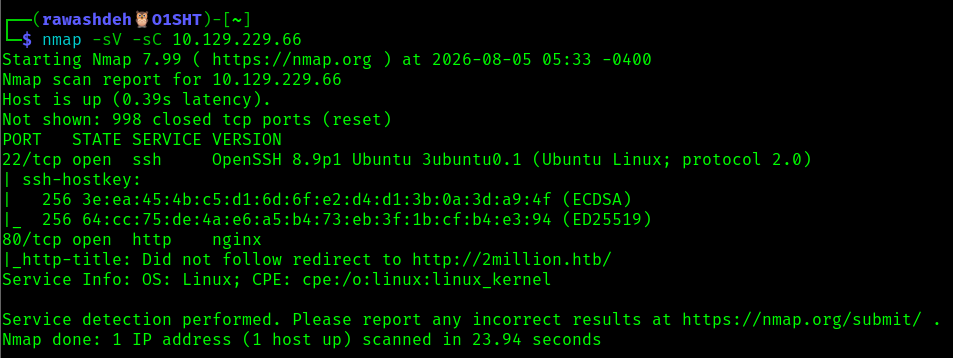 abedallarawashdeh/htb-twomillion-machine
Writeup della macchina Hack The Box TwoMillion — bypass di JWT/codice di invito, IDOR, iniezione di comandi ed escalation dei privilegi CVE-2023-0386.








