
 #1
Strumenti per l'analisi del comportamento delle applicazioni durante l'esecuzione per trovare vulnerabilità di sicurezza.
Raccomandato da Kitploit
 gmh5225/frida-stalker-ntstrace
Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).
 aftermathlabs/vmp2
Spacchetta e deoffusca binari protetti da VMProtect 2 con un esploratore di VM basato su emulazione, un profiler di handler e un ricompilatore LLVM…
 google/kernel-sanitizers
Sanitizzatori del kernel Linux, rilevatori rapidi di bug per il kernel Linux
 nccgroup/dibf
Bruteforcer di ioctl per Windows NT e fuzzer modulare
 therealdreg/ida_bochs_windows
Script di supporto per il debug del kernel di Windows con IDA Pro sul debugger Bochs nativo (inclusi i simboli PDB)
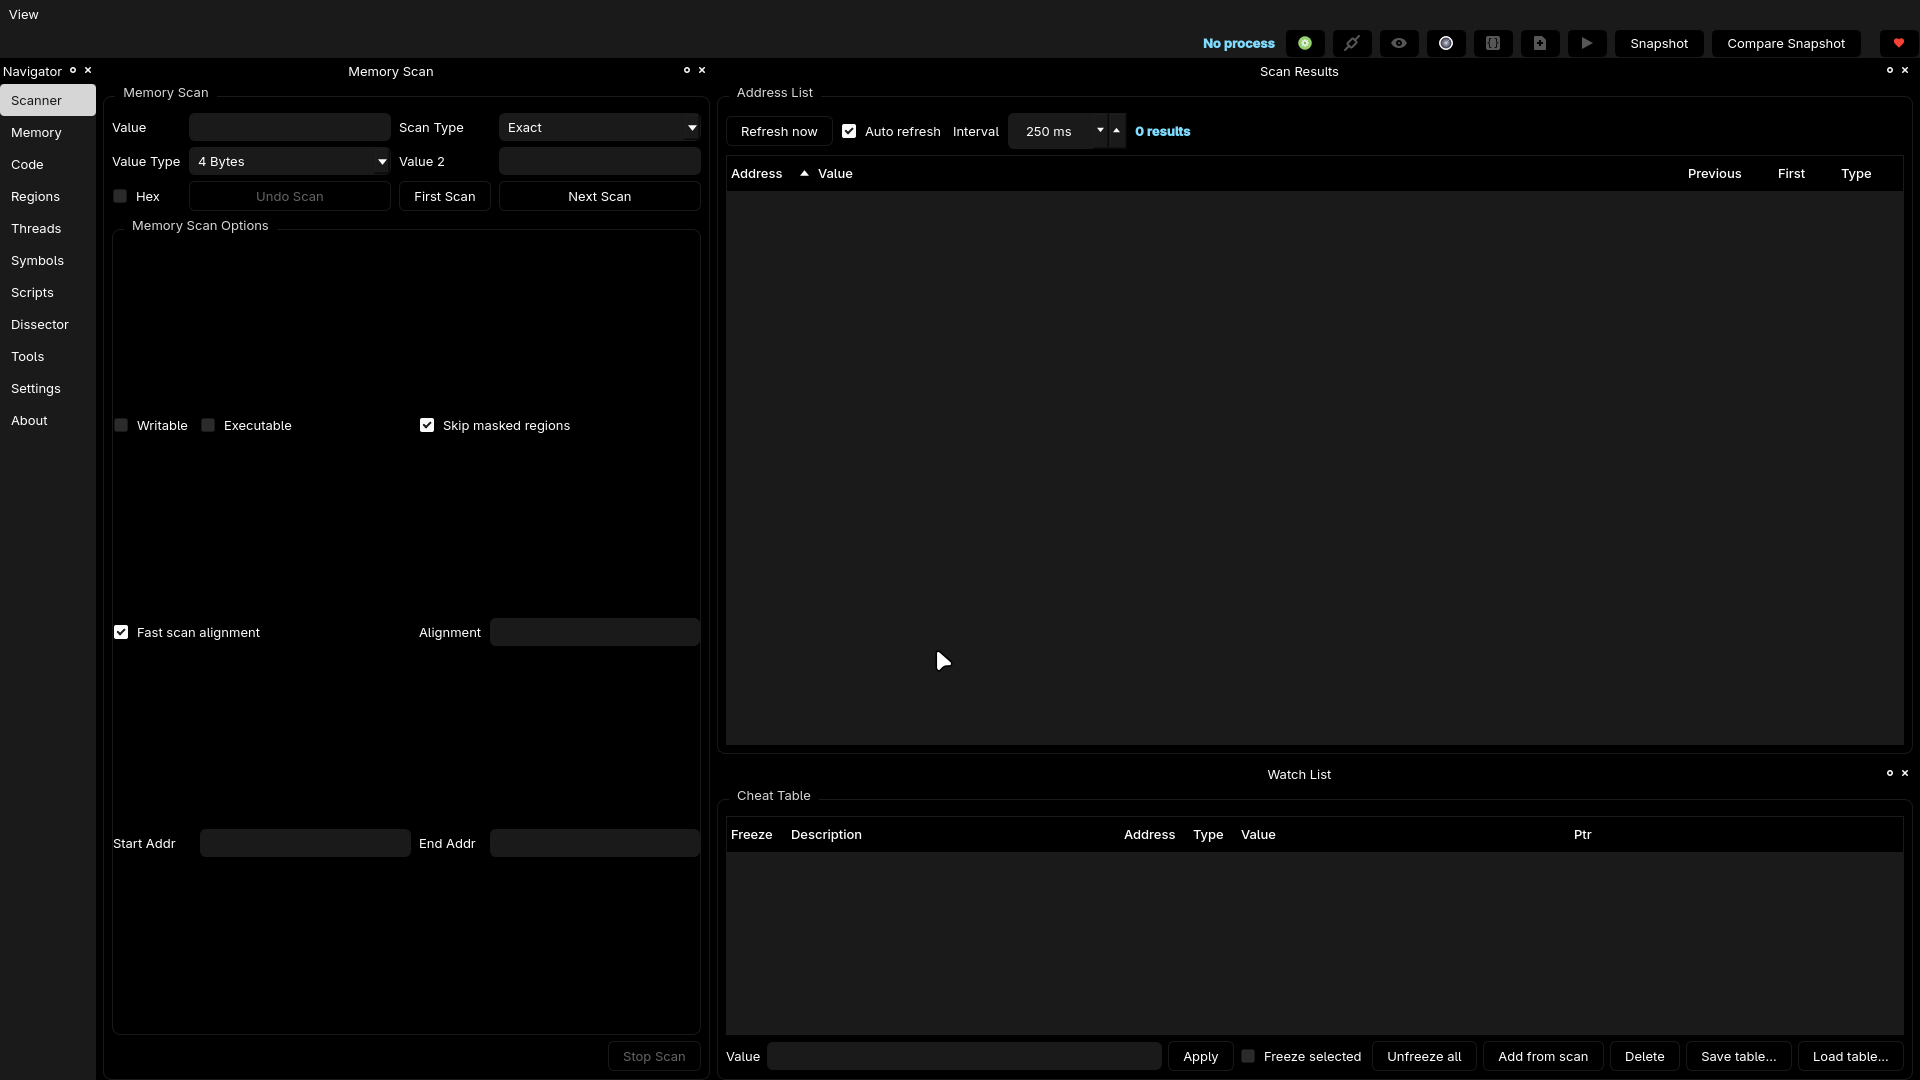 kashithecomfy/comfyengine
ComfyEngine è un toolkit di esplorazione della memoria progettato per persone che hanno bisogno di monitorare, patchare e scrivere script per un…
 shoucheng3/x-stream__xstream_cve-2021-21345_1-4-15
Libreria di serializzazione XML Java con focus sull'analisi dell'exploit CVE-2021-21345 e test di vulnerabilità di deserializzazione per applicazioni…
 tinopreter/docviewerexploitapp
Questa è un'app di exploit che ho creato durante la risoluzione della sfida DocumentViewer (CVE-2021-40724) di MobileHackingLab. Scaricherà una…
 gmh5225/ida-claude-code-plugins
Plugin che integrano Claude Code con IDA Pro per supportare i flussi di lavoro di reverse engineering e analisi binaria attraverso disassemblaggio e…








