#2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit
 gamozolabs/applepie
Un ipervisore per fuzzing costruito con WHVP e Bochs
cmatthewbrooks/r2kitUn insieme di script per un flusso di lavoro di analisi del codice malware basato su radare
 superandroidanalyzer/super
Sicuro, Unificato, Potente ed Estensibile Analizzatore Android in Rust
 malwaretech/appcontainersandbox
Una sandbox di esempio che utilizza AppContainer (Windows 8+)
 crowdstrike/crowdfms
CrowdStrike Feed Management System. CrowdFMS è un framework per automatizzare la raccolta e l'elaborazione di campioni da VirusTotal, sfruttando il…
 amossys/memitm
Strumento per effettuare un attacco man in the middle in memoria
 ac-pm/inspeckage
Android Package Inspector - analisi dinamica con api hooks, avvia attività non esportate e altro. (Xposed Module)
 buguroo/cuckooautoinstall
Script di installazione automatica per Cuckoo Sandbox
 detuxsandbox/detux
La sandbox Linux multipiattaforma
 bishopfox/bfinject
Dylib injection per iOS 11.0 - 11.1.2 con i jailbreak LiberiOS ed Electra
 nccgroup/psr
Pointer Sequence Reverser - ti consente di vedere come un'applicazione Windows C++ accede a un particolare membro dati o oggetto.
 withsecurelabs/python-exe-unpacker
Uno script di supporto per estrarre e decompilare gli EXE compilati da codice Python.
 nccgroup/triforceopenbsdfuzzer
Fuzzing delle system call di OpenBSD amd64 tramite TriforceAFL (cioè AFL e QEMU)
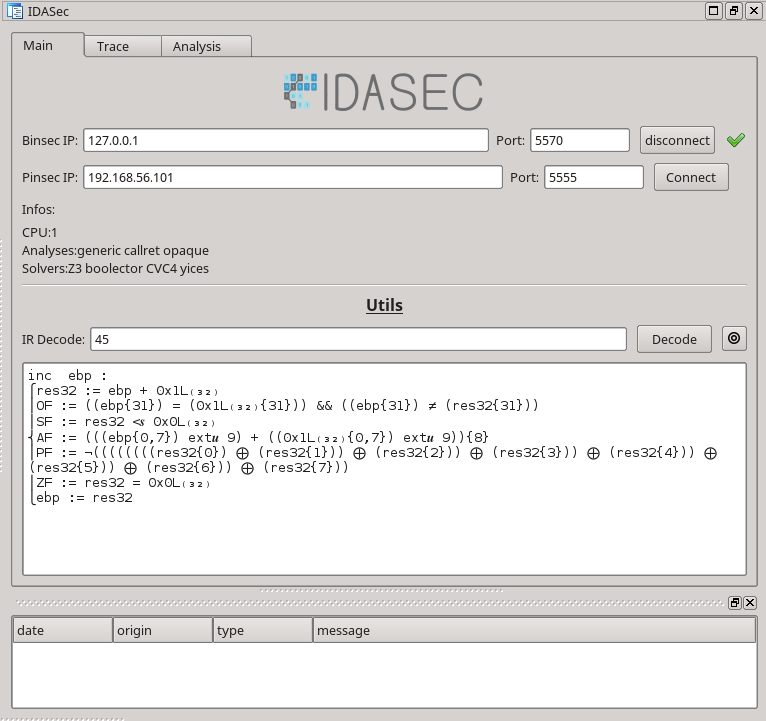 robindavid/idasec
Plugin IDA per reverse-engineering e interazioni dinamiche con la piattaforma Binsec
 nccgroup/frisbeelite
Un fuzzer di dispositivi USB basato su GUI
 ikkisoft/bradamsa
Estensione di Burp Suite per generare payload Intruder tramite Radamsa
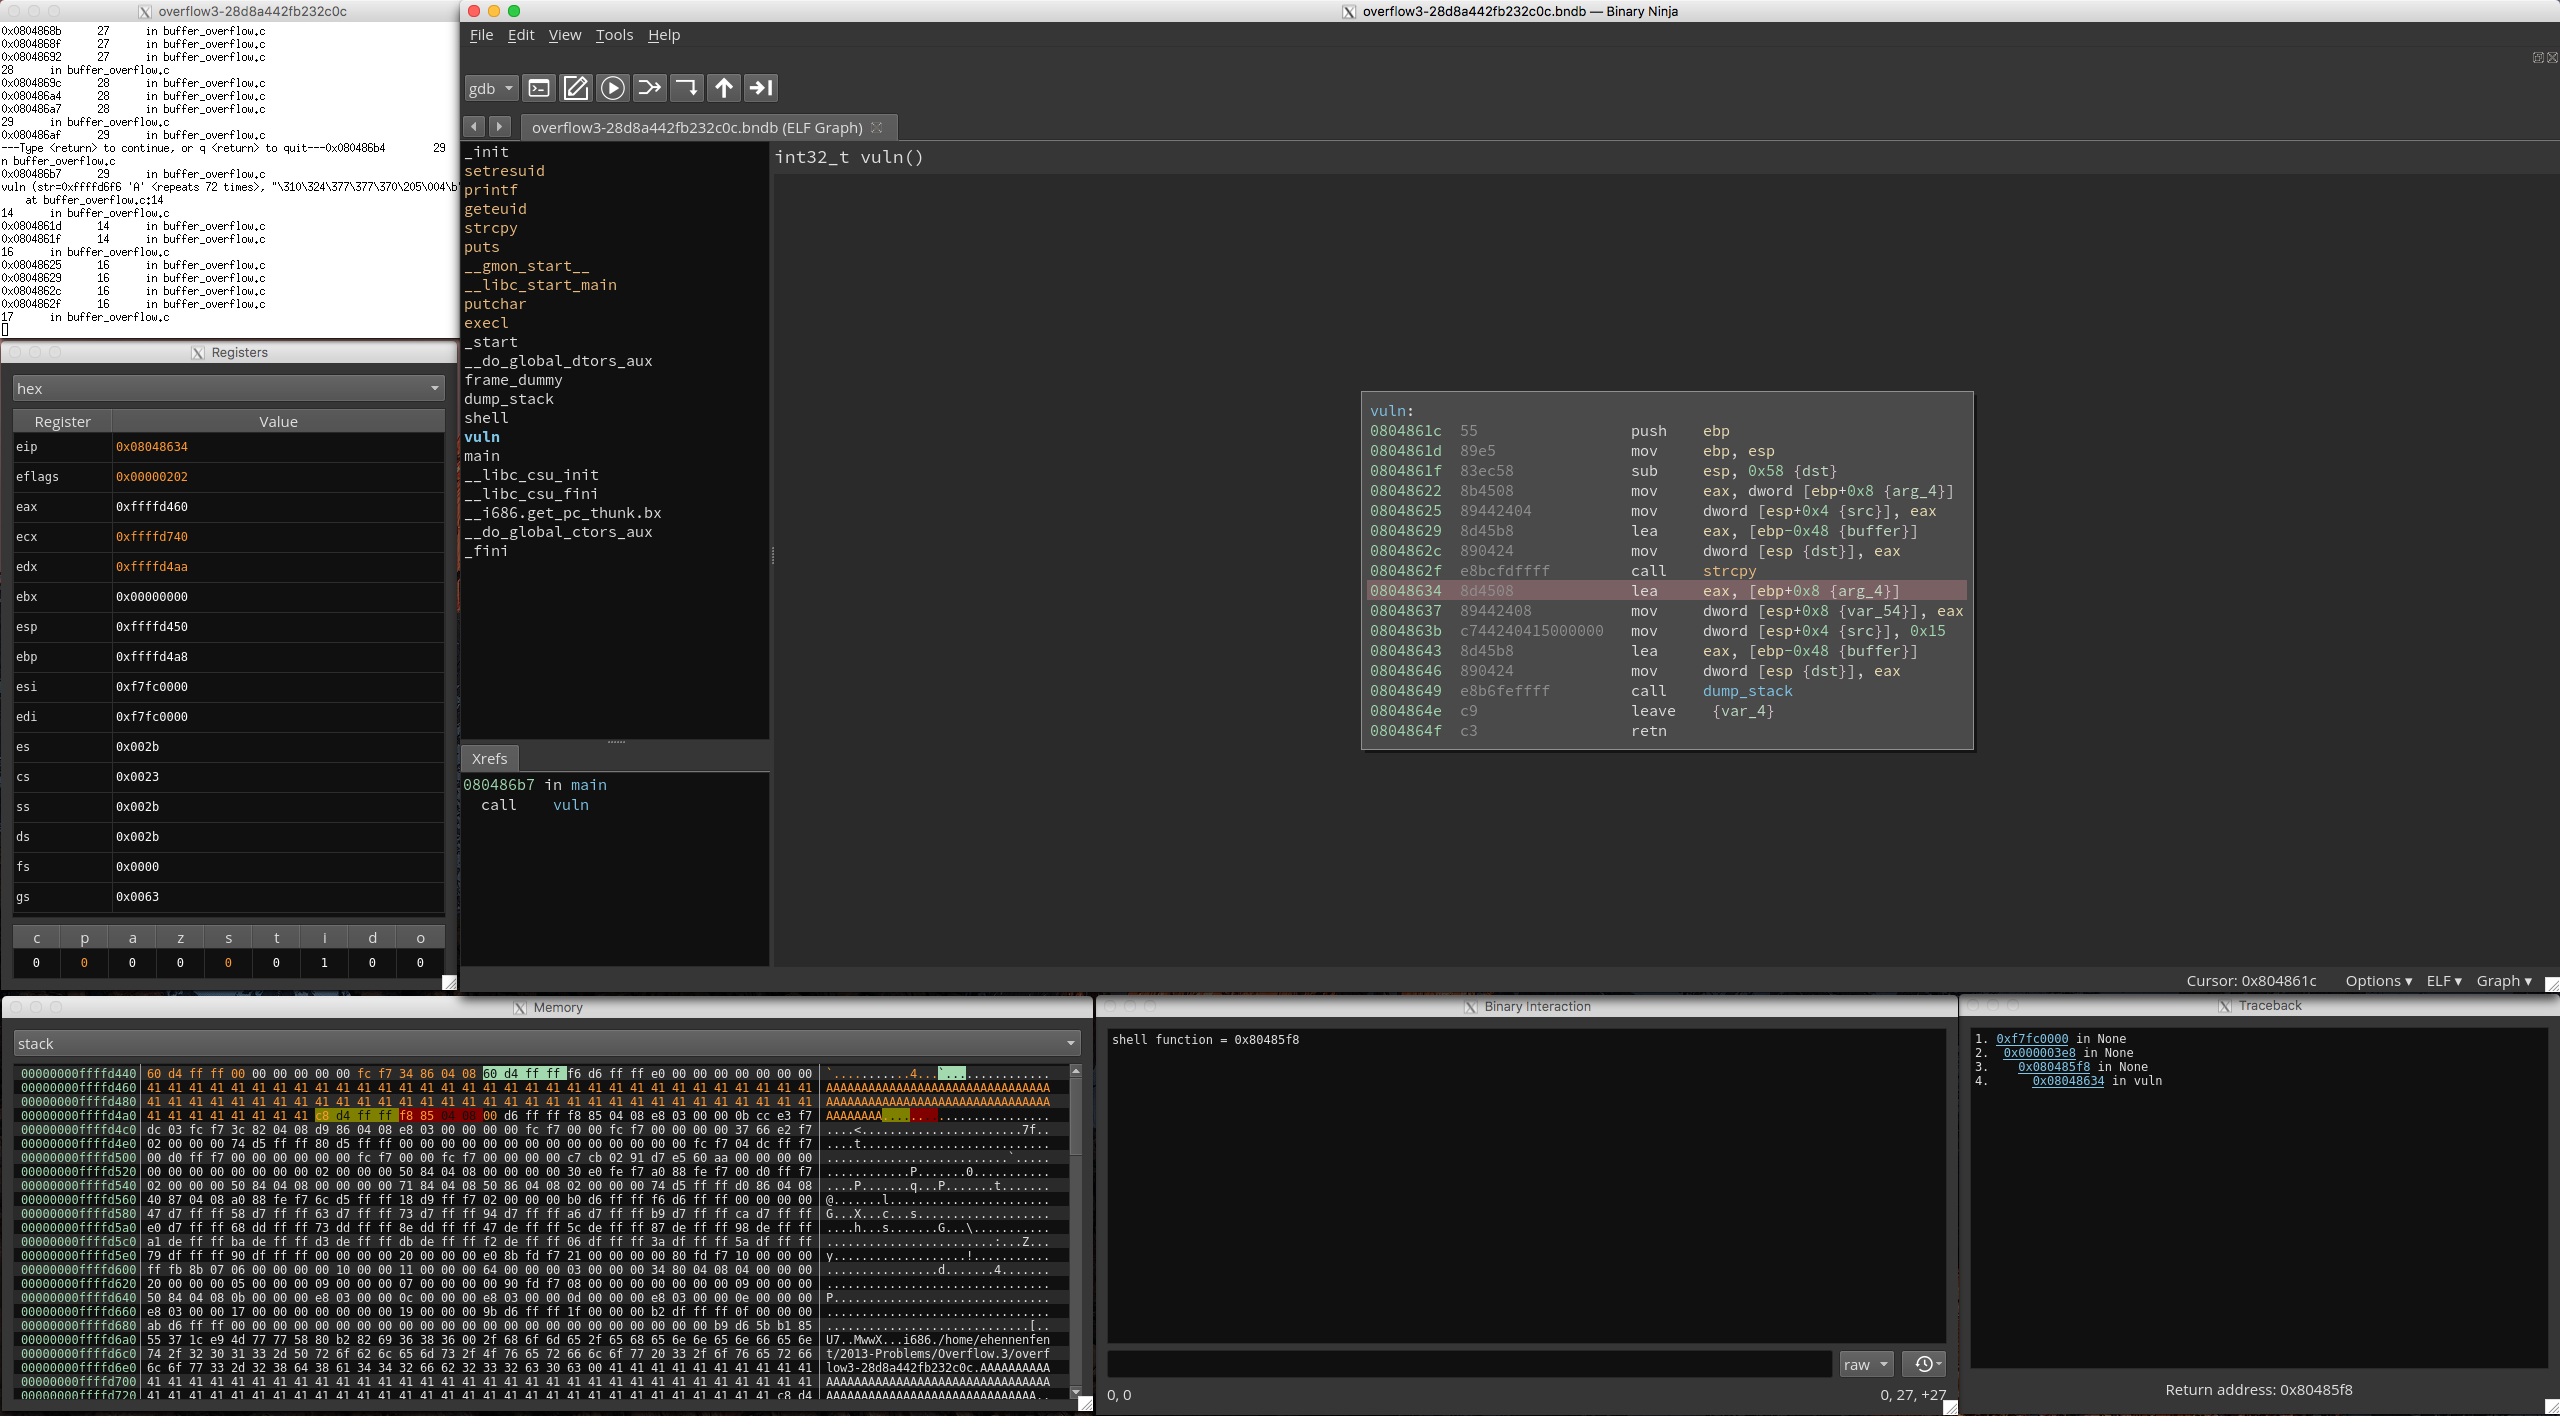 nccgroup/binja_dynamics
Un frontend PyQt5 per il plugin binjatron per Binary Ninja che include funzionalità di evidenziazione pensate per facilitare ai principianti…
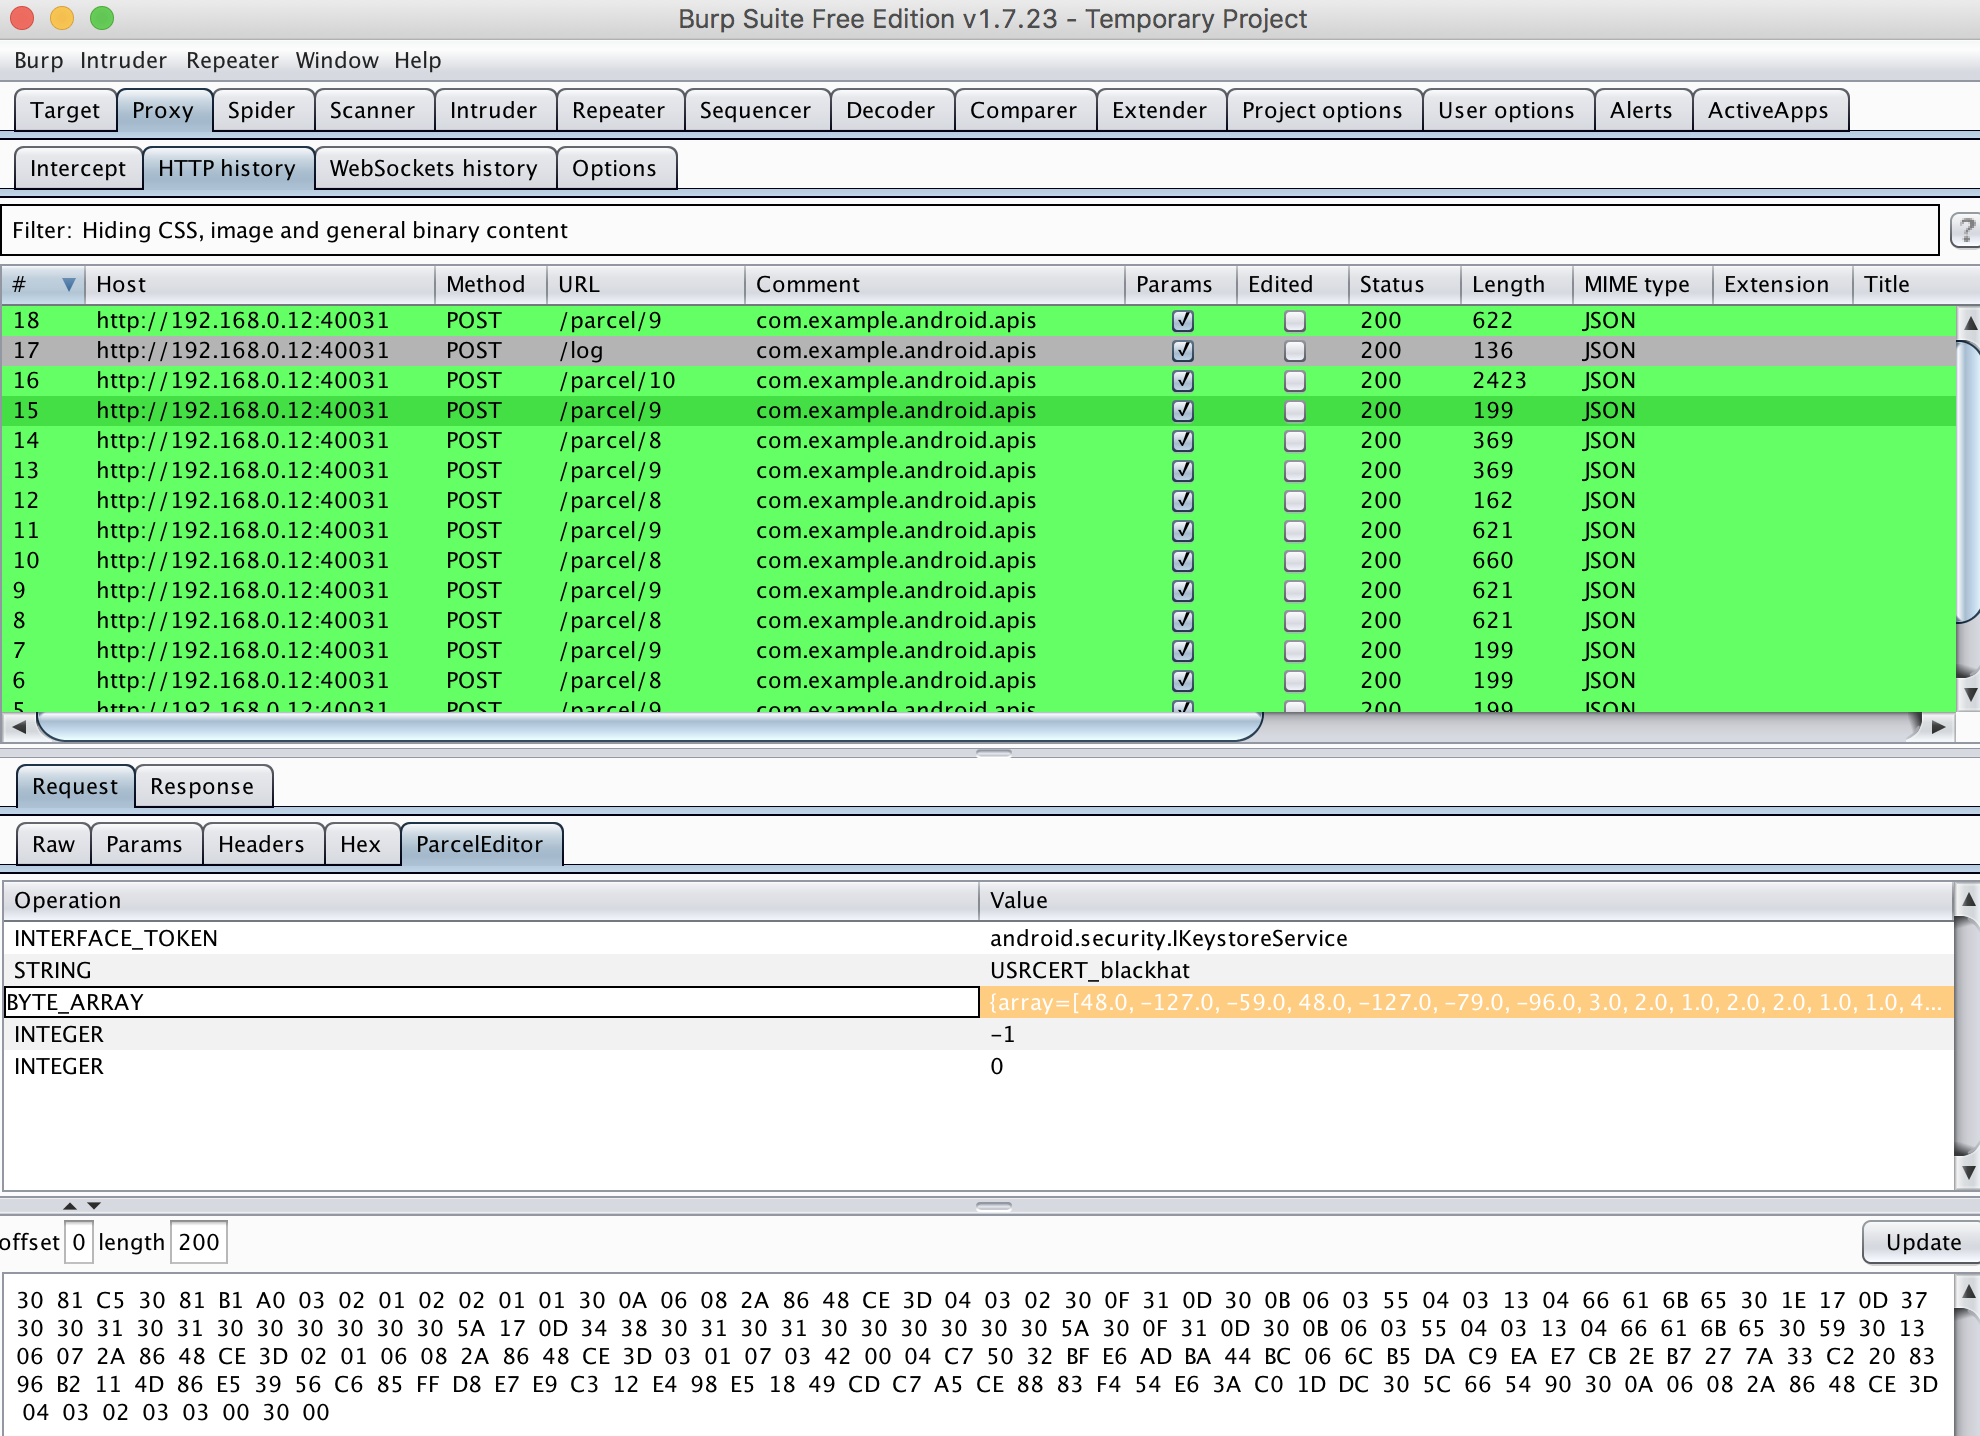 1ultimat3/badintent
Intercetta, modifica, ripeti e attacca le transazioni Binder di Android usando Burp Suite